 ← Grupo Aprecisa · Liga quem sabe a quem precisa
Estado, obras e governação
A Governação de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades
Gaspar do Amaral ·
Neste site, este artigo foi
Por Eng. Gaspar do Amaral
O planeamento de infraestruturas à escala nacional sofre de uma ilusão crónica: a crença de que a centralização de controlo equivale a segurança. Ao longo de décadas a integrar sistemas de transporte de terra, mar e ar, aprendi que quando o Estado tenta ser o "Guarda-Redes" de uma rede ciberfísica, não está a construir um escudo; está a erguer um alvo.
Para desconstruir esta falácia e desenhar um modelo à prova de colapso, não basta intuição; é necessário convocar a ciência dos sistemas complexos. Como Donella Meadows detalha na sua obra magna Thinking in Systems: A Primer, a intervenção num sistema deve focar-se no redesenho dos seus fluxos de informação e nas regras de penalização (os feedback loops), e não no micro-controlo dos seus nós. O Estado tem, pois, de abandonar a centralização e abraçar o princípio da Responsabilidade a Duas Velocidades.
Pilar I: A Dupla Velocidade e a Transferência do Risco (O Fim do Gateway Estatal)
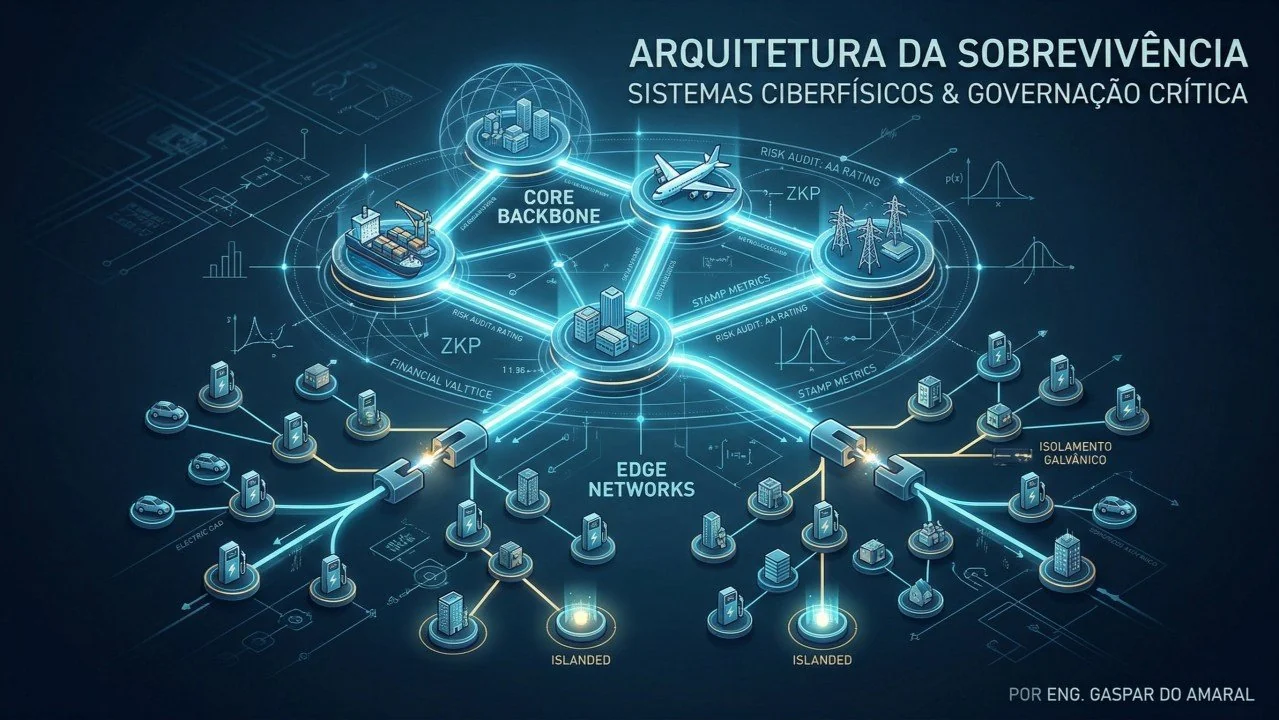
A arquitetura atual trata todas as infraestruturas por igual, criando o que o sociólogo Charles Perrow define em Normal Accidents como "acoplamento rígido" (tight coupling). Se ligarmos os carregadores das PME de retalho a um Gateway de segurança central do Estado, uma anomalia na periferia ou um ataque direto ao centro paralisa o país inteiro. A engenharia exige que cortemos este acoplamento.
Para a Rede Core (Espinha Dorsal) — aeroportos, portos e hubs intermodais —, a falha é inadmissível. Contudo, a auditoria não deve ser burocrática, mas sim financeira. O pioneiro Ross Anderson, em Security Engineering, estabelece que a segurança da informação falha invariavelmente quando a entidade que gere o risco não é a que paga a fatura do desastre. A solução é impor que a auditoria da Rede Core seja feita por resseguradoras globais. Aplicamos assim a tese central de Nassim Nicholas Taleb no seu livro Skin in the Game: sem o risco da ruína financeira e criminal, os operadores privados não constroem sistemas resilientes. Se o mercado de seguros não validar o consórcio, o Estado não emite a licença.
Na Rede Edge (Capilaridade Urbana), aplicar esta carga militar destruiria as PME locais, um cenário contra o qual a Prof.ª Rosário Macário (IST) frequentemente alerta nos seus estudos sobre os custos de transação na regulação de transportes. Para o Edge, a exigência passa para o plano eletromecânico puro: a instalação obrigatória de um disjuntor de Isolamento Galvânico. Se o software for invadido, o posto é decapitado fisicamente da rede nacional, sacrificando a viatura mas salvando a nação.
Pilar II: Provas de Conhecimento Nulo (A Auditoria Sem Honeypot)
O modelo tradicional de licenciamento exige que as empresas entreguem os seus algoritmos ao Estado para testes. O especialista Bruce Schneier, no seu livro Click Here to Kill Everybody, avisa que estas Sandboxes estatais são rapidamente convertidas em Honeypots (iscas cibernéticas) gigantescas, atraindo ataques de Estados hostis e pondo em causa a Propriedade Intelectual (IP) de consórcios globais.
A pedagogia cibernética oferece uma solução cravada na matemática pura. Em vez de pedir os dados, o Estado exige uma equação que ateste a verdade. Como teorizado por Shafi Goldwasser e Silvio Micali no seu artigo fundacional "The Knowledge Complexity of Interactive Proof-Systems", utilizamos as Provas de Conhecimento Nulo (ZKP). O Estado dita o cenário de catástrofe; o operador corre a simulação no seu laboratório e devolve ao regulador uma chave criptográfica que valida irrefutavelmente que o sistema resistiu, sem revelar uma única linha de código. Sob a ótica da teoria da informação ensinada pelo Prof. Mário Figueiredo (IST), o Estado obtém certeza absoluta através da entropia matemática, mantendo o seu próprio sistema imune ao alojamento de dados alheios.
Pilar III: Degradação Graciosa e Sobrevivência Assíncrona (O Fim do Apagão Induzido)
A mais grave fragilidade dos atuais cadernos de encargos é a obrigatoriedade de telemetria contínua. Se o Estado exige que o posto envie um Heartbeat constante para autorizar a operação, basta a um atacante provocar um corte num cabo submarino de fibra — uma vulnerabilidade estratégica que acompanhei de perto na conceção de sistemas no sudeste asiático — para criar um apagão elétrico e logístico.
A infraestrutura tem de aprender a operar no escuro. Amory Lovins, no memorável relatório Brittle Power encomendado pelo Pentágono, prova analiticamente que as redes têm de possuir autonomia de Edge. É aqui que a teoria se cruza com a engenharia eletrotécnica do Prof. João Peças Lopes (INESC TEC), pioneiro no conceito de Islanding (Funcionamento em Ilha). Sem comunicações, o posto cessa a integração bidirecional (V2G) para não desestabilizar o sistema nacional, mas continua a fornecer energia vital recorrendo a baterias locais.
Neste cenário de caos, entra a magistral teoria do investigador português Paulo Veríssimo, delineada nos seus papers sobre Tolerância a Intrusões Ciberfísicas. O sistema abandona a ilusão de que o firewall é impenetrável; assume que o inimigo já está dentro das comunicações e adota uma Degradação Graciosa gerida por hardware independente. Complementarmente, os processos de segurança deixam de ser focados na falha do componente e passam a ser orquestrados como um problema de controlo integrado, aplicando a metodologia STAMP, desenvolvida pela Prof.ª Nancy Leveson no seu livro Engineering a Safer World.
Conclusão
Não podemos combater as ameaças fluidas do século XXI com o pensamento regulatório estático do século XX. Como o Prof. Carlos Fiolhais frequentemente advoga na sua defesa do método científico aplicado à esfera pública, a decisão política não se pode sobrepor às leis da termodinâmica nem aos limites da criptografia.
E, ao alinharmos as nossas infraestruturas tecnológicas com a visão de Arquitetura Organizacional defendida pelo Prof. José Tribolet (IST), percebemos que o Estado não constrói: o Estado legisla a matemática do risco. A Responsabilidade a Duas Velocidades obriga o mercado a ser antifrágil.
ANEXO TÉCNICO: Síntese de Parametrização para os Cadernos de Encargos Públicos
Para transpor esta modelação para a contratação pública, os preâmbulos e cláusulas técnicas dos Cadernos de Encargos da Administração Central (DGEG, AMT, IMT, IP) deverão adotar obrigatoriamente a seguinte grelha:
1. Critérios de Qualificação para a Rede Core (Concessões de Risco Sistémico)
- 1.1. Seguro de Responsabilidade Ciberfísica: Eliminação da exigência de entrega de arquitetura de software detalhada ao Estado. Substituição pela obrigatoriedade de apresentação de apólice de ciber-risco (Cyber Liability Insurance) cobrindo danos em cascata à Rede Nacional, emitida por resseguradora com rating mínimo "AA".
- 1.2. Tolerância a Intrusões (Avaliação STAMP): Obrigatoriedade de demonstração, em projeto base, de que a rede de telecomunicações do consórcio possui segregação física (Air-Gapping) dos sistemas de automação e injeção (V2G).
2. Normativas Técnicas para a Rede Edge (Capilaridade em Domínio Público/Privado)
- 2.1. Isolamento Galvânico Autónomo: Integração obrigatória, em cada transformador/posto de carregamento HPC (>50kW), de disjuntores de hardware independentes para monitorizar a frequência local (Hz) e executar o corte físico da rede (Tempo de resposta < 20 ms) perante anomalias de software.
- 2.2. Sobrevivência Assíncrona (Modo Ilha): Na perda total de telemetria externa por > 30 segundos, o posto adota o perfil de "Degradação Graciosa", assegurando potência de carga mínima via baterias locais, cessando imediatamente a injeção na rede (V2G/V2X).
3. Metodologia de Fiscalização e Certificação
- 3.1. Auditoria via ZKP: O Estado emite, semestralmente, o "Vetor de Catástrofe". O consórcio executa-o de forma independente e submete no portal regulador o Hash criptográfico ZKP em 48h. A falha resulta em suspensão da licença de operação.
- 3.2. Delegação Fiscalizadora: Auditorias físicas subcontratadas e pagas pelo próprio operador a Sociedades Classificadoras independentes, certificadas pelo IPQ e CNCS.
Referências Bibliográficas e Contributo Estrutural para a Proposta
Abaixo detalha-se a literatura que valida cientificamente as premissas estruturais desta Responsabilidade a Duas Velocidades, por Gaspar do Amaral:
Autores Internacionais
- Nassim Nicholas Taleb - Skin in the Game: A sua teoria prova que sistemas centralizados são frágeis. Contributo: Base do Pilar I; forçar o risco financeiro para os operadores garante que a rede descentraliza organicamente as suas defesas.
- Shafi Goldwasser e Silvio Micali - The Knowledge Complexity of Interactive Proof-Systems: Vencedores do Prémio Turing. Contributo: A sua invenção (ZKP) suporta o Pilar II, permitindo a substituição de uma perigosa Sandbox Estatal por auditoria criptográfica.
- Ross Anderson - Security Engineering: Pioneiro em economia da segurança. Contributo: Fundamenta o uso do mercado ressegurador como verdadeiro auditor do Estado, pois o capital privado penaliza a falha cibernética de forma rigorosa.
- Charles Perrow - Normal Accidents: Sociólogo de desastres. Contributo: A sua tese sobre "acoplamento rígido" fundamenta a recusa em criar um Gateway Central de Estado, sustentando o isolamento galvânico.
- Nancy Leveson - Engineering a Safer World (STAMP): Especialista do MIT. Contributo: Ensina que acidentes derivam da interação e não de componentes isolados, sustentando a arquitetura da "Degradação Graciosa" (Pilar III).
- Amory Lovins - Brittle Power: Físico e designer sistémico. Contributo: Justifica que redes elétricas centralizadas são indefensáveis; exige hubs com capacidade de operar em "Modo Ilha".
- Bruce Schneier - Click Here to Kill Everybody: Especialista em cibersegurança. Contributo: A sua tese de que compliance estático não funciona contra atacantes dinâmicos apoia a necessidade de auditorias ZKP baseadas em vetores de ataque vivos.
- Jens T. Ditzel / C. Mumenthaler - Swiss Re: Cyber Risk Research: Contributo: A ciência atuarial demonstra que existem já hoje modelos financeiros robustos para que o mercado absorva o risco das redes de infraestrutura.
- Richard A. Clarke - Cyber War: Estratega norte-americano. Contributo: O seu alerta de que alvos civis serão as primeiras baixas justifica a elevação destas redes a Infraestruturas de Defesa Nacional.
- Donella Meadows - Thinking in Systems: Contributo: A teoria dos ciclos de feedback justifica que os atrasos na informação (cortes de internet) não podem desestabilizar o fluxo físico (a eletricidade em Modo Ilha).
- Vint Cerf - Arquitetura TCP/IP: Pai da Internet. Contributo: O princípio de nós autónomos e rotas descentralizadas é o modelo conceptual para rejeitar Gateways de controlo estatal no Edge.
Autores e Investigadores Nacionais (Portugal)
- Paulo Veríssimo - Intrusion Tolerance: Contributo: O paradigma de que o sistema tem de sobreviver operacionalmente mesmo sob controlo inimigo cimenta o Pilar III da nossa proposta técnica.
- José Tribolet - IST / Engenharia Organizacional: Contributo: Valida a tese de que o Estado tem de reconfigurar o seu alinhamento (como contrata) para influenciar o comportamento físico dos consórcios.
- João Peças Lopes - INESC TEC / Smart Grids: Contributo: As suas simulações de viabilidade sobre Micro-redes tornam a exigência de "Modo Ilha" num requisito eletrotécnico imediato e exequível.
- Nuno Neves - FCUL / Segurança e Tolerância a Faltas: Contributo: A sua pesquisa foca-se na contenção de faltas, justificando que a separação física (Air-Gapping) é vital perante software corrompido.
- Rosário Macário - IST / Economia de Transportes: Contributo: O seu trabalho alerta para as ineficiências geradas por regulamentação pesada, suportando a isenção de fardo militar burocrático no Edge.
- Mário Figueiredo - IST / Teoria da Informação: Contributo: A sua aplicação da matemática à incerteza valida o uso do ZKP como mecanismo fidedigno de auditoria sem transação de código fonte.
A discussão está no LinkedIn
Os comentários a este texto fazem-se no LinkedIn, onde foi publicado a 3 de abril de 2026. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Gaspar do Amaral · 3 de abril de 2026 · Texto publicado primeiro no LinkedIn; a versão integral fica neste site, que passa a ser a de referência · Imagens © Aprecisa.com