 ← Grupo Aprecisa · Liga quem sabe a quem precisa
Cibersegurança e soberania digital
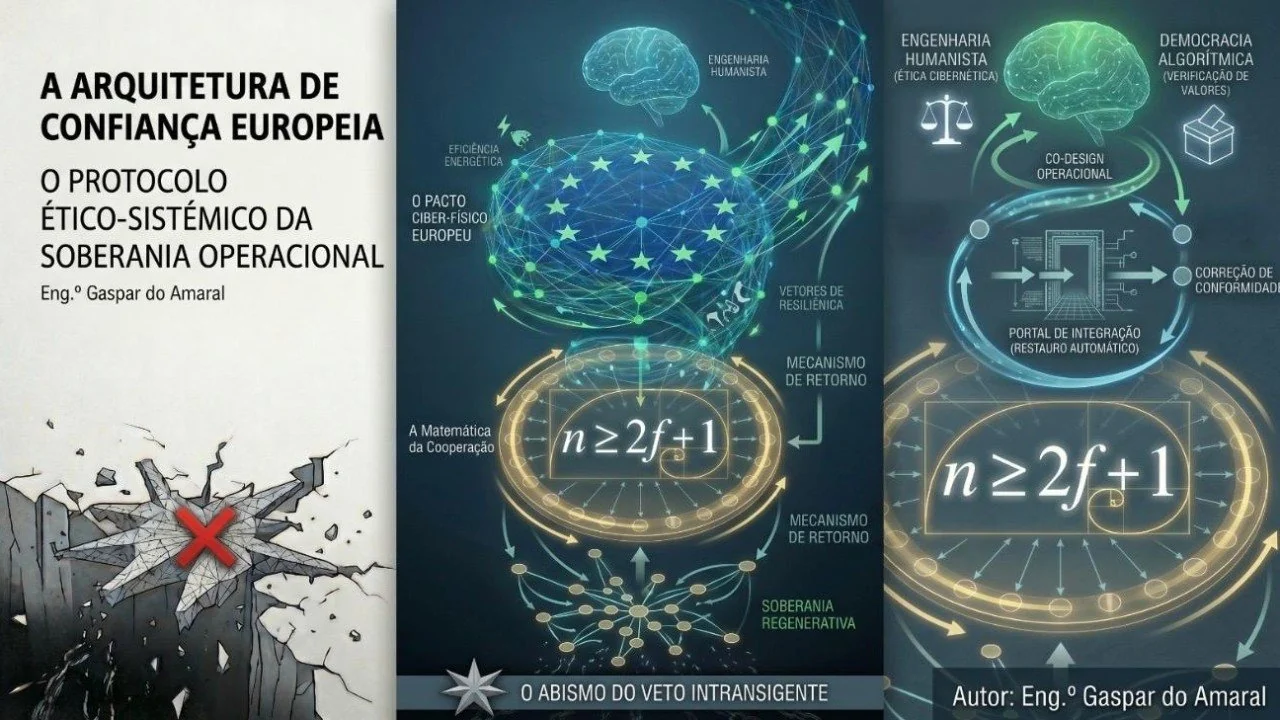
A Arquitetura de Confiança Europeia: O Protocolo Ético-Sistémico da Soberania Operacional
Gaspar do Amaral ·
Neste site, este artigo foi
Por: Eng.º Gaspar do Amaral
A integração de sistemas de transporte e comunicações ciberfísicas — em terra, mar e ar — ensina uma premissa imutável: a governação não é um debate de opiniões. A governação é o "Software Crítico" que opera a infraestrutura de uma nação ou de um bloco. Quando o software falha, o hardware da segurança e da economia colapsa. No entanto, o rigor da engenharia blinda a política.
O atual impasse institucional na União Europeia, documentado exaustivamente nos relatórios de competitividade de Mario Draghi e Enrico Letta (2024), exige uma arquitetura de sistemas à prova de falhas.
1. O Diagnóstico: O Veto Intransigente como Ponto de Colapso
Em engenharia de redes, qualquer componente que tenha o poder de paralisar o tráfego de toda a infraestrutura é classificado como um Ponto Único de Falha (SPOF), vulnerabilidade que Albert-László Barabási demonstra ser catastrófica em redes descentralizadas. A regra da unanimidade no Conselho Europeu é exatamente isso: um SPOF institucional.
Ao exigir consenso absoluto, o sistema cria um acoplamento rígido (tight coupling), conceito dissecado por Charles Perrow, onde um único "nó comprometido" atua como um interrutor de paralisia total. Perante ataques híbridos ou crises geopolíticas, esta arquitetura gera uma Latência Decisional destrutiva. Como alerta Joseph Tainter, a manutenção cega destas estruturas hipercomplexas é insustentável. Acreditar que a persuasão política resolve vulnerabilidades estruturais num sistema interligado é puro ilusionismo burocrático.
2. O Protocolo de Resiliência: n ≥ 2f + 1 e o Controlo Humano
A solução para a paralisia europeia não é política; é arquitetural. A Europa tem de migrar urgentemente para um Modelo de Consenso Tolerante a Falhas Bizantinas (BFT), cujos princípios fundacionais foram matematicamente provados por Leslie Lamport, Robert Shostak e Marshall Pease.
Na computação distribuída, o algoritmo BFT e as suas aplicações práticas desenvolvidas por Miguel Castro e Barbara Liskov (PBFT) assumem que num sistema descentralizado haverá sempre nós a agir de forma arbitrária ou maliciosa ("traidores"). A segurança do sistema é garantida por uma fórmula matemática rigorosa:
n ≥ 2f + 1
Isto significa que numa união de 27 (n), precisamos de um quórum de 14 votos para validar uma ação, permitindo que o sistema funcione mesmo que 13 nós (f=13) ajam de forma disfuncional. Esta escolha matemática é intrinsecamente política. Ela não anula a maioria qualificada clássica, mas cria um quórum blindado de segurança operacional.
A Blindagem Ética (A Nova Dimensão):
- Auditabilidade e Ética por Design: O código do algoritmo de consenso deve ser aberto, auditável por instituições independentes e pela cidadania.
- Regras de Conformidade Definidas Politicamente: O algoritmo não define a ética. O algoritmo verifica regras de conformidade que foram democrática e politicamente definidas e validadas pelos órgãos eleitos.
- Mecanismo de Retauro Transparente: O "Islanding" (isolamento funcional) permite acesso aos benefícios quando é restaurado de forma automática e auditável no momento exato em que a conformidade técnica (NIS2, etc.) e institucional é verificada e validada através de critérios transparentes.
Demonstração Prática: O Caso Hungria vs. Ucrânia
O bloqueio húngaro ao pacote de 50 mil milhões de euros de apoio à Ucrânia é o exemplo perfeito do SPOF institucional.
- A Falha: Um único nó (Hungria), sob investigação interna, sequestrou a função vital de segurança de toda a rede europeia (os 26 restantes).
- A Resolução por Protocolo: Se o sistema operasse sob o modelo BFT, a intenção dos 26 Estados avançaria imediatamente, pois o quórum de segurança (26 > 14 necessários) estaria validado. O "traidor bizantino" seria isolado do processo de comando, impedindo que a sua disfunção interna injetasse latência catastrófica na resiliência geopolítica do continente.
3. O Plano de Acção: A Instalação da Engenharia Humanista A liderança europeia deve tratar a alteração dos Tratados não como uma perda de poder, mas como a instalação de um patch de segurança nacional e europeia assente em:
- Auditoria de Dores (Co-Design Deliberativo): Utilizar a metodologia STAMP de Nancy Leveson para auditar onde a paralisia decisional mais degrada a integridade física do continente (Energia, Defesa), num processo de co-design deliberativo com a participação da cidadania.
- Consenso n ≥ 2f + 1 em Agências Críticas: Algoritmos de quórum na Energia e Defesa, onde a física não permite atrasos.
- Transparência e Responsabilidade: Instituir um órgão de Vigilância Democrática do Protocolo, com poderes de auditoria e veto sobre as regras de conformidade codificadas.
Senhores líderes, a engenharia de sistemas não nega a ideologia; a matemática de precisão é o que mantém os disjuntores da liberdade democrática ligados.
Referências e Fundamentação Técnica
- Albert-László Barabási - Network Science (2016): Demonstra matematicamente que sistemas altamente dependentes de nós centralizados ou de validações globais (unanimidade) são catastroficamente frágeis a ruturas. Justifica a remoção do SPOF estrutural da UE.
- Charles Perrow - Normal Accidents (1984): Introduziu o conceito de "acoplamento rígido" (tight coupling). Prova que a interdependência decisional forçada cria sistemas onde a disfunção de um nó gera colapsos em cascata inevitáveis.
- Leslie Lamport, Robert Shostak e Marshall Pease - The Byzantine Generals Problem (1982) O pilar matemático do manifesto. Prova que um sistema distribuído pode agir corretamente mesmo com nós "traidores", desde que se abandone a unanimidade a favor de métricas de consenso robustas.
- Miguel Castro e Barbara Liskov - Practical Byzantine Fault Tolerance / PBFT (1999) Transforma a teoria Bizantina num protocolo prático para redes modernas. Fornece a base de engenharia de software para o redesenho do Conselho Europeu.
- João Peças Lopes - Integração de Energia Eólica e Smart Grids (Islanding) Modelos de micro-redes que permitem isolar secções problemáticas mantendo as restantes vitais. É a base física para a exclusão funcional de Estados infratores.
- Paulo Veríssimo - Intrusion Tolerance (Tolerância a Intrusões) Defende que as redes ciberfísicas têm de operar mesmo sob controlo do inimigo interno. Sustenta a implementação da política Zero Trust a nível de Tratados.
- Mario Draghi e Enrico Letta - Relatórios sobre Competitividade e Mercado Único da UE (2024): Relatórios de alto nível sobre a perda de produtividade e fragmentação da Europa. Gaspar do Amaral converte este alerta económico numa imperativa necessidade de segurança sistémica.
- Diretiva NIS2 (UE) e Cibersegurança de Infraestruturas Críticas: Impõe a blindagem de infraestruturas estratégicas. Atua como o "passaporte algorítmico" que valida ou suspende os privilégios de decisão política dos Estados.
- Nancy Leveson - Engineering a Safer World (Metodologia STAMP): Prova que falhas sistémicas derivam do mau desenho da arquitetura de controlo entre componentes. Foca o problema no desenho do protocolo de votação europeu.
- Joseph Tainter - The Collapse of Complex Societies (1988): Alerta que o aumento de complexidade burocrática para acomodar vetos gera um custo de manutenção insustentável que precede o colapso.
A discussão está no LinkedIn
Os comentários a este texto fazem-se no LinkedIn, onde foi publicado a 15 de abril de 2026. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Gaspar do Amaral · 15 de abril de 2026 · Texto publicado primeiro no LinkedIn; a versão integral fica neste site, que passa a ser a de referência · Imagens © Aprecisa.com