 ← Grupo Aprecisa · Liga quem sabe a quem precisa
Cibersegurança e soberania digital
Da Conformidade Normativa à Resiliência Operacional: 10 Propostas para o Novo Regime de Cibersegurança
Gaspar do Amaral ·
Neste site, este artigo foi
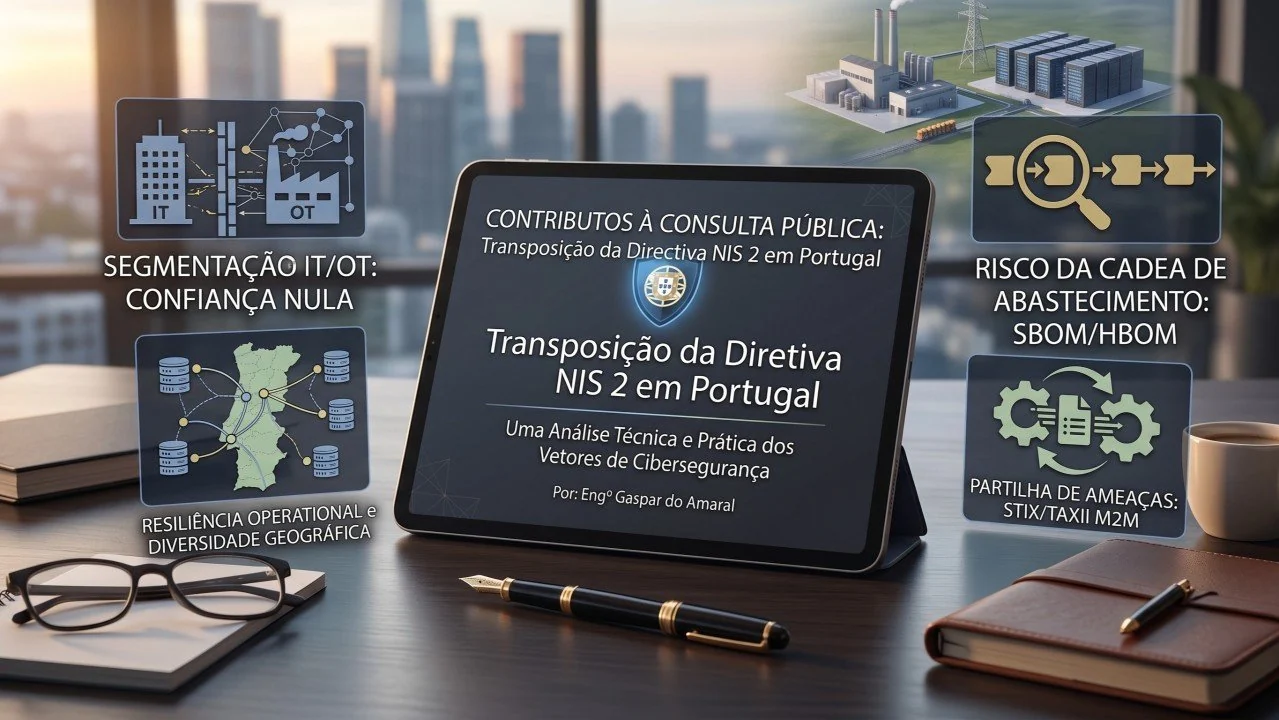
🚨 O Paradigma da Cibersegurança Mudou. E a Regulamentação Tem de Acompanhar a Engenharia. 🚨
Ao longo de mais de três décadas a desenhar e a integrar sistemas complexos de comunicações terrestres, marítimas e aéreas, aprendi uma lição inegável: o papel aceita tudo, mas a física das redes não perdoa.
Portugal discute atualmente o novo Regulamento do Regime Jurídico de Cibersegurança (transposição da Diretiva NIS 2). É um marco regulatório formidável. Contudo, se olharmos para o panorama global das infraestruturas críticas, o rigor técnico e científico exige que passemos da mera conformidade administrativa para a verdadeira resiliência ciberfísica.
Sintetizei 10 propostas que já submeti em sede de consulta pública, suportadas também pela visão dos maiores especialistas mundiais e já em aplicação nas regiões mais maduras do globo:
🛡️ 1. O Fim da Confiança Cega: Isolamento Tático IT/OT Não podemos tratar as redes que gerem portos ou aeroportos (OT) como tratamos o Wi-Fi do escritório (IT).
- A Visão dos Autores: John Kindervag (EUA), o arquiteto do modelo Zero Trust, provou que a confiança é uma vulnerabilidade. Joe Weiss e Robert M. Lee alertam há anos que a convergência IT/OT sem microsegmentação é letal para as operações físicas.
- Aplicação Global: No seguimento do ataque à Colonial Pipeline, a TSA nos EUA impôs ativamente o Zero Trust em sistemas industriais, exigindo que a superfície de ataque corporativa nunca sirva de ponte para o chão de fábrica.
🚨 Como está (Vulnerabilidade Sistémica): Atualmente, existe uma "falsa redundância" e as redes IT e OT são, muitas vezes, tratadas de forma convergente, permitindo que ataques informáticos comuns na rede corporativa paralisem operações críticas. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): Com o aditamento proposto, o regulamento imporá um "isolamento tático" via microsegmentação obrigatória entre os domínios IT e OT para todas as Entidades Essenciais (Norma IEC 62443).
⚙️ 2. Raio-X à Cadeia de Abastecimento (SBOM/HBOM) O risco que herdamos dos nossos fornecedores é o nosso maior ponto cego.
- A Visão dos Autores: Allan Friedman (o "pai" do SBOM na CISA) defende que não podemos proteger o que não sabemos que temos. Bruce Schneier relembra que a complexidade é o inimigo, enquanto Ciaran Martin demonstrou como a dependência de fornecedores Tier 1 não escrutinados compromete a soberania nacional.
- Aplicação Global: O Reino Unido liderou o bloqueio de fornecedores de alto risco (Telecom Security Act), enquanto os EUA, através da Ordem Executiva 14028, tornaram o SBOM obrigatório para fornecedores do Estado.
🚨 Como está (Vulnerabilidade Sistémica): O estado atual é de um "risco herdado", onde entidades críticas não têm visibilidade total sobre a composição técnica (hardware e software) que utilizam. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): A alteração sugerida exigirá a entrega mandatória da Lista de Materiais de Software (SBOM) e Hardware (HBOM) para equipamentos críticos, mitigando o risco herdado na raiz da infraestrutura.
🌐 3. A Ilusão da Redundância e a Necessidade de Diversidade Passar dois cabos de fibra ótica na mesma vala não é redundância; é um ponto único de falha à espera de uma retroescavadora.
- A Visão dos Autores: Richard Danzig argumenta sobre "sobreviver à falha" construindo sistemas que toleram o colapso. Mikko Hypponen cunhou a "Lei de Hypponen": se é "smart", é vulnerável. Kim Zetter ilustrou isto no seu trabalho sobre o Stuxnet.
- Aplicação Global: Em Singapura, as diretrizes TRM da MAS exigem agora diversidade geográfica e lógica absoluta, forçando canais de gestão Out-of-Band (OOBM) 100% segregados da internet.
🚨 Como está (Vulnerabilidade Sistémica): A exigência atual de meros "mecanismos de redundância" permite que sistemas partilhem os mesmos caminhos físicos (valas comuns), criando um ponto único de falha. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): Será obrigatória a implementação de redes de Out-of-Band Management (OOBM) totalmente segregadas, garantindo manobra de recuperação em caso de disrupção total da rede principal.
⚡ 4. Ameaças Sistémicas Exigem Respostas à Velocidade da Máquina (M2M) Reportar incidentes por formulários manuais é atuar quando a infraestrutura vizinha já está comprometida.
- A Visão dos Autores: David Koh (Singapura) é o evangelista da inteligência cibernética automatizada. Eugene Kaspersky alerta que o malware industrial propaga-se a velocidades que a burocracia humana não trava.
- Aplicação Global: A ENISA e a CISA operam plataformas de Automated Indicator Sharing usando protocolos STIX e TAXII.
🚨 Como está (Vulnerabilidade Sistémica): O reporte atual é manual, introduzindo uma latência fatal perante malwares industriais. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): O regulamento obrigará à adoção de protocolos M2M (STIX/TAXII) para que a "vacina lógica" seja distribuída instantaneamente por toda a rede nacional.
🔐 5. O Fim do "MFA Genérico": Autenticação Resistente a Phishing
- A Visão dos Autores: Andrew Shikiar (FIDO Alliance) promove credenciais criptográficas inquebráveis. A CISA emitiu memorandos para banir a autenticação por SMS em agências federais.
🚨 Como está (Vulnerabilidade Sistémica): O Anexo III (PR.GA-3) exige apenas "MFA" genérico, vulnerável a ataques de interceção (AiTM). ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): Exigência explícita de MFA Resistente a Phishing (FIDO2/PKI) para perfis de administração em infraestruturas críticas.
⏳ 6. O Salto Pós-Quântico (PQC) e a Integridade da IA
- A Visão dos Autores: Peter Shor demonstrou como computadores quânticos quebrarão a encriptação RSA. O NIST já publicou os padrões finais para algoritmos PQC.
🚨 Como está (Vulnerabilidade Sistémica): O parque infraestrutural está cego aos algoritmos que se tornarão obsoletos com a computação quântica. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): Exigência de um "Inventário Criptográfico" (ID.GA-2) e controlos de integridade contra ataques de Data Poisoning em IA.
🏦 7. O Ciberseguro como Ferramenta de Transferência de Risco
- A Visão dos Autores: O Fórum Económico Mundial defende o ciberseguro como último reduto de resiliência financeira.
🚨 Como está (Vulnerabilidade Sistémica): Falta de mecanismos de liquidez imediata para processos de Recuperação de Desastres em larga escala. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): Inclusão do ciberseguro como medida de avaliação na transferência de risco (GR.GR-3), forçando o alinhamento com padrões de rigor auditados.
🎯 8. Do Teste Estático ao Red Teaming Contínuo e Bug Bounties
- A Visão dos Autores: Katie Moussouris demonstra a eficácia da inteligência coletiva. O quadro TIBER-EU é o padrão europeu para testes de atacante real.
🚨 Como está (Vulnerabilidade Sistémica): Testes de intrusão anunciados e de âmbito limitado geram uma falsa sensação de segurança. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): Realização de exercícios de Red Teaming anuais e programas de Bug Bounty para detetar falhas de forma proativa.
🧠 9. Engenharia Humana e a Análise de Lacunas de Capacidade
- A Visão dos Autores: O SANS Institute prova que o investimento em awareness falha sem um mapeamento de competências (skills gap).
🚨 Como está (Vulnerabilidade Sistémica): Políticas baseadas em currículos de consciencialização genérica que não acompanham a complexidade das ameaças ao tecido produtivo. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): Institucionalização de uma Análise Anual de Lacunas de Capacidade (Capability Gap Analysis) baseada no Framework NICE (NIST), investindo cirurgicamente onde existe défice de engenharia de defesa.
🤖 10. Integridade em Algoritmia e Inteligência Artificial
- A Visão dos Autores: As agências internacionais de normalização preveem que a IA se torne a pedra angular de apoio à operação de infraestruturas críticas nos próximos anos.
🚨 Como está (Vulnerabilidade Sistémica): O envenenamento deliberado de dados (Data Poisoning) em sistemas não rastreáveis pode levar a comportamentos anómalos nos sistemas ciberfísicos e à paragem de infraestruturas. ✅ Como estará (Proposta de Gaspar do Amaral de 14.04.2026): Obrigatoriedade de documentação detalhada da cadeia de custódia e proveniência dos dados de treino em sistemas de Inteligência Artificial e Machine Learning de apoio a operações críticas, assegurando auditabilidade e prevenindo manipulação.
💡 Conclusão: Do Papel à Soberania Ciberfísica
A resiliência final não se decreta numa folha de papel; constrói-se com rigor e engenharia no terreno. Estas 10 propostas são contributos para os alicerces sobre os quais se deve erguer a nossa soberania digital.
O debate está lançado. Conto com o vosso contributo e rigor técnico nos comentários. 👇
Gaspar do Amaral (as propostas foram submetidas à Consulta Pública a 14.04.2026)
📋 Bibliografia
1. Mapeamento de Autores e Conceitos de Engenharia:
- Kindervag, John: Arquiteto Principal da arquitetura Zero Trust. Referência: NIST SP 800-207 (Zero Trust Architecture).
- Weiss, Joe: Engenheiro de Controlo Industrial (ICS) focado na segurança ciberfísica da OT. Referência: ISA/IEC 62443 Standard para Sistemas de Automação e Controlo.
- Lee, Robert M.: Fundador da Dragos (ICS Security) e criador da metodologia de segurança tática industrial. Referência: The Dragos ICS Cybersecurity Maturity Model.
- Friedman, Allan: Arquiteto de Software na CISA, focado na transparência da cadeia de abastecimento. Referência: CISA Software Bill of Materials (SBOM) Framework.
- Schneier, Bruce: Tecnólogo e analista de segurança, focado na complexidade como vulnerabilidade sistémica. Referência: Complexity as the Worst Enemy of Security (Standard Technical Essay).
- Martin, Ciaran: Fundador e ex-diretor do National Cyber Security Centre (NCSC) do Reino Unido, focado na segurança nacional e dependências Tier 1. Referência: NCSC Active Cyber Defence Program.
- Danzig, Richard: Membro Sénior do Center for a New American Security (CNAS), focado em arquiteturas de "sobreviver à falha". Referência: The Technology Risk Management Framework para Sobrevivência à Disrupção (CNAS Paper).
- Hypponen, Mikko: Arquiteto de Investigação da WithSecure (Finlândia) e cunhador da "Lei de Hypponen". Referência: Law of IoT Vulnerability (F-Secure Technical Keynote).
- Zetter, Kim: Jornalista de investigação e especialista em malware industrial avanzado. Referência: Countdown to Zero Day: Stuxnet and the Launch of the World's First Digital Weapon (Investigative Work). (Informações relacionadas na CISA)
- Koh, David: Comissário da Cyber Security Agency (CSA) de Singapura, principal evangelista da inteligência cibernética fronteiriça automatizada. Referência: Singapore MAS TRM Guidelines (seção de Automação M2M).
- Kaspersky, Eugene: CEO e fundador da Kaspersky Lab, focado na propagação de malware industrial avanzado. Referência: The Velocity of Industrial Malware Propagation (Kaspersky Report).
2. Mapeamento de Diretivas e Exemplos Globais:
- TSA nos EUA (Ataque Colonial Pipeline): Diretiva Tática Vinculativa para o Setor da Energia e Transportes. Referência: TSA Security Directive Pipeline-2021-02 (Zero Trust Industrial Implementation).
- Reino Unido (bloqueio de fornecedores): Lei de Segurança de Telecomunicações para o Escrutínio de Fornecedores Tier 1. Referência: Telecom Security Act (UK) – High-Risk Vendor Removal.
- EUA Executive Order 14028: Ordem Executiva Federal para a Melhoria da Cibersegurança da Nação. Referência: Executive Order 14028 (Melhorando a Cibersegurança da Nação) – Seção de SBOM.
- Singapura MAS (Ásia-Pacífico): Diretrizes de Gestão de Risco Tecnológico para Infraestruturas Críticas Finaceiras e de Transportes. Referência: MAS Technology Risk Management (TRM) Guidelines – Diversidade Geográfica e Out-of-Band Management (OOBM).
- ENISA na Europa (STIX/TAXII): Plataformas de Cooperação e Partilha de Inteligência à Velocidade da Máquina. Referência: ENISA Technical Guideline on Automatic Information Sharing – Protocolo M2M STIX/TAXII.
- CISA nos EUA (STIX/TAXII): Sistema Automatizado de Partilha de Indicadores de Compromisso (IoC). Referência: CISA Automated Indicator Sharing (AIS) – Protocolo M2M STIX/TAXII.
A discussão está no LinkedIn
Os comentários a este texto fazem-se no LinkedIn, onde foi publicado a 14 de abril de 2026. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Gaspar do Amaral · 14 de abril de 2026 · Texto publicado primeiro no LinkedIn; a versão integral fica neste site, que passa a ser a de referência · Imagens © Aprecisa.com