 ← Grupo Aprecisa · Conecta a quien sabe con quien lo necesita
Energía y sistema eléctrico
La Malla Nerviosa: las comunicaciones que sostienen la red eléctrica — y por qué no pueden ser una red de oficina
Las comunicaciones que sostienen la red eléctrica no pueden tratarse como una red de oficina.
Gaspar do Amaral · 15 de junio de 2026
Traducción del original en portugués. Esta versión se emitió el 27 de octubre de 2026.
En este sitio, este artículo ha sido
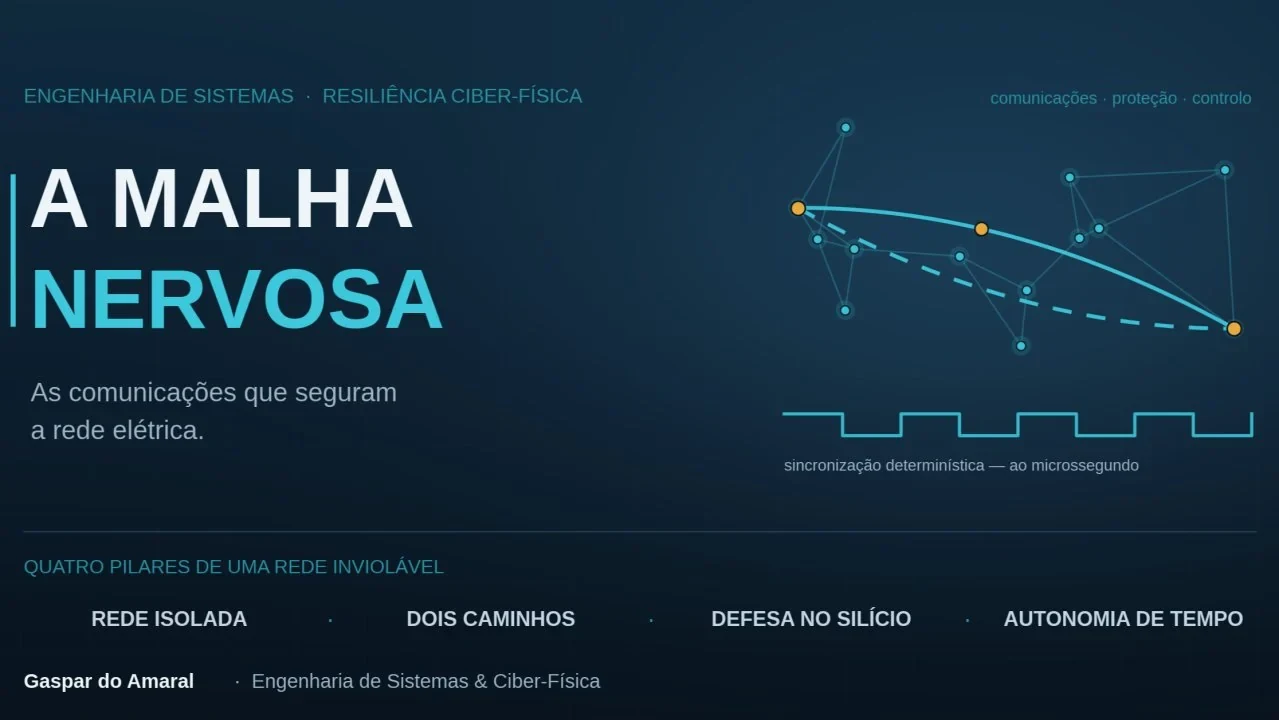
La red eléctrica moderna ha dejado de ser solo cables y centrales. Hoy es un sistema vivo, coordinado al milisegundo por millones de aparatos electrónicos — entre ellos los inversores (los equipos que convierten la energía de los paneles solares y de los aerogeneradores en corriente para la red). Y hay una parte invisible que lo sostiene todo: la red de comunicaciones que transporta, en tiempo real, las mediciones, las señales de protección y las órdenes de control de un extremo a otro del país. Es la «malla nerviosa» del sistema.
El error histórico ha sido tratar esa malla como una vulgar red de oficina — lo que el sector llama una red IT (Information Technology, o Tecnologías de la Información: las redes de ordenadores, correo electrónico e internet del día a día). No lo es. Una red de oficina puede fallar unos minutos sin grandes consecuencias; la red que protege una subestación de alta tensión, no.
Una precisión importante antes de seguir: esta malla no es lo que hace girar las máquinas en sincronía — eso es física, ocurre localmente, en el propio equipo. Lo que hace la malla es permitir al operador ver, proteger y coordinar toda la red en tiempo real. Cuando falla, la red no se detiene de inmediato, pero el operador se queda «ciego» y pierde la capacidad de protegerla y gobernarla de forma coordinada — y es entonces cuando un problema pequeño se convierte en un apagón.
Defender esta malla de un ataque de saturación — un DoS (Denial of Service, o Denegación de Servicio: inundar un sistema de tráfico hasta bloquearlo) — no se hace con los cortafuegos (barreras de seguridad informática) estándar de una oficina. Se hace con una arquitectura diseñada para ser inquebrantable, apoyada en cuatro pilares. Y no es teoría futurista: es el rigor que se aplica desde hace años en los transportes terrestres, marítimos y aéreos — ahora trasladado a la energía.
A. Mantener la red separada de todo lo demás (segregación física)
Primera regla: la red de comunicaciones que controla la electricidad no puede compartir los mismos cables que internet ni que el tráfico comercial. Tiene que estar físicamente aislada — el llamado air-gapping (literalmente «espacio de aire»: ninguna conexión física con otras redes).
En la práctica, esto exige fibra oscura (dark fiber: fibra óptica propia y dedicada, no compartida con operadores comerciales), perteneciente al propio TSO (Transmission System Operator, u Operador del Sistema de Transporte — la entidad que gestiona la red de alta tensión; en Portugal, REN). Sobre esa fibra circula una red concebida para garantizar tiempos exactos, con tecnologías como TSN (Time-Sensitive Networking, o Redes Sensibles al Tiempo) y PTP (Precision Time Protocol, o Protocolo de Tiempo de Precisión). Esta es la arquitectura que la red eléctrica debe adoptar.
Dónde existe ya: en el sistema ferroviario europeo. El ERTMS (European Rail Traffic Management System, el sistema europeo de gestión del tráfico ferroviario) y su control de trenes, el ETCS (European Train Control System), usan comunicaciones propias — históricamente el GSM-R (la versión ferroviaria de la red móvil GSM), hoy en evolución hacia el FRMCS (Future Railway Mobile Communication System, el futuro sistema móvil ferroviario, basado en 5G) — totalmente separadas de las redes móviles públicas. Nadie mezcla la señal de frenado de un tren de alta velocidad con el vídeo que los pasajeros ven en el móvil. Por la misma razón, no se puede mezclar el mando de una subestación con el tráfico de datos de una ciudad.
B. Dos caminos en lugar de uno (redundancia sin interrupción)
Para resistir cortes de fibra — accidentales o intencionados — y fallos simultáneos, se abandona el diseño clásico «en anillo», en el que, cuando algo falla, la red tarda un tiempo en reorganizarse. Ese tiempo, la física de la electricidad no lo tolera.
La solución es enviar cada mensaje crítico dos veces a la vez, por dos caminos ópticos físicamente distintos. Si uno cae, la segunda copia ya ha llegado; el tiempo de recuperación es, en la práctica, cero. Los protocolos que lo hacen se llaman PRP (Parallel Redundancy Protocol, o Protocolo de Redundancia Paralela) y HSR (High-availability Seamless Redundancy, o Redundancia sin Interrupción de Alta Disponibilidad), normalizados por la IEC (International Electrotechnical Commission, la Comisión Electrotécnica Internacional) en la norma IEC 62439-3.
Dónde existe ya: operadores como RTE (Réseau de Transport d'Électricité, el operador de la red francesa) y Statnett (el operador noruego) ya tienen subestaciones digitales basadas en estos protocolos, bajo la norma IEC 61850 de las subestaciones digitales. Y en la aviación: el AFDX (Avionics Full-Duplex Switched Ethernet, la red de datos de a bordo del Airbus A350) usa exactamente este principio — lleva las órdenes de los ordenadores de vuelo a los mandos de las alas por dos caminos en paralelo, para que lleguen siempre a tiempo, aunque uno falle.
C. Frenar los ataques en el propio chip (defensa en hardware)
Contra un ataque de saturación masivo — un DDoS (Distributed Denial of Service, o Denegación de Servicio Distribuida: el mismo ataque, pero lanzado desde miles de puntos a la vez) — la defensa no puede depender del software, que se ahoga fácilmente en una «tormenta» de datos. Se resuelve en el propio chip.
En los equipos de frontera de las subestaciones, el tráfico se filtra directamente en circuitos electrónicos dedicados: FPGA (Field-Programmable Gate Array, un chip que se puede reconfigurar para una tarea específica) o ASIC (Application-Specific Integrated Circuit, un chip fabricado desde cero para una única función). Con un mecanismo llamado Time-Aware Shaper («moldeador atento al tiempo», la norma IEEE 802.1Qbv — IEEE es el Institute of Electrical and Electronics Engineers, el instituto que define estas normas), el puerto de comunicación solo se «abre» en ventanas de microsegundos (millonésimas de segundo) rigurosamente programadas de antemano. Cualquier tormenta de datos que llegue fuera de hora choca contra un muro de hardware y se descarta, sin siquiera molestar al procesador principal.
Dónde existe ya: en las bolsas de valores y en la negociación automática ultrarrápida — el HFT (High-Frequency Trading, la compraventa de acciones en fracciones de segundo), en mercados como Euronext o Nasdaq. Allí, un retraso de nanosegundos vale millones, y por eso el tráfico se filtra con matrices de FPGA que rechazan al instante los paquetes anómalos, con un rigor temporal imposible de alcanzar con software común.
D. Funcionar a ciegas si todo lo demás falla (autonomía de tiempo)
La buena ingeniería parte siempre del principio de que la conexión principal va a fallar. Si toda la malla óptica se corta en un acto de sabotaje, el sistema no puede desmoronarse.
Aquí hay que deshacer un equívoco común. Incluso en un silencio total de comunicaciones, la red sigue a 50 Hz (50 hercios, la frecuencia de la corriente eléctrica) — esa frecuencia la mantienen físicamente las máquinas y los inversores, no la red de comunicaciones. Lo que se pierde, sin comunicaciones, es la referencia de tiempo común que los sistemas de medición y de protección necesitan para «ver» la red con exactitud y actuar de forma coordinada. Esas mediciones de altísima precisión se llaman sincrofasores, o PMU (Phasor Measurement Unit, Unidad de Medición Fasorial), y solo funcionan si todos los puntos de la red comparten el mismo reloj al microsegundo.
Por eso, cada subestación crítica tiene que tener su propio reloj atómico local, de rubidio (un reloj de altísima precisión), que mantiene la hora exacta durante días incluso sin señal de satélite. Esa señal procede de los sistemas GNSS (Global Navigation Satellite System, los sistemas mundiales de navegación por satélite, como el GPS estadounidense o el Galileo europeo), que tienen que protegerse contra la interferencia (jamming: ahogar la señal) y contra la falsificación (spoofing: enviar una señal falsa para engañar al receptor). La capacidad de mantener la referencia sin ninguna señal externa se llama holdover (autonomía de tiempo).
Dónde existe ya: en las redes de telecomunicaciones 5G SA (5G Standalone, o 5G Autónomo) y en la navegación militar. Las centrales de telecomunicaciones usan relojes maestros de rubidio que mantienen la precisión de tiempo (con un error de pocos microsegundos) durante días sin señal de satélite — para periodos más largos se recurre a relojes aún más estables, de cesio. En el mar, los buques de guerra usan antenas CRPA (Controlled Reception Pattern Antenna, antenas de patrón de recepción controlado) que anulan las señales de interferencia del enemigo y mantienen la posición y la hora incluso bajo un fuerte ataque electrónico.
Conclusión: la estabilidad eléctrica es, hoy, un problema de telecomunicaciones
El Informe Final del Apagón Ibérico de 2025 mostró que la seguridad de la red depende de los servicios de sistema — tensión, potencia reactiva, robustez, inercia. Pero estos solo funcionan si la «malla nerviosa» que los coordina es igual de robusta. En una red dominada por inversores y por software, la estabilidad de la electricidad se convierte, en última instancia, en un problema de ingeniería de telecomunicaciones determinista: redes que entregan la información correcta, en el instante exacto, siempre — sin excepción y sin retraso.
Tratar esa malla como una red de oficina, con las herramientas y la tolerancia a fallos de un entorno comercial, es el verdadero castillo de naipes. La luz que alimenta hospitales, transportes y la vida de todos no se sostiene solo con cables de alta tensión: se sostiene también con el rigor, invisible, de la red que corre por debajo de ellos. La resiliencia no se decreta; se construye, nodo a nodo.
Gaspar do Amaral
#IngenieríaDeSistemas #TransiciónEnergética #Ciberseguridad #SmartGrids #Telecomunicaciones #TSN #IEC61850 #Resiliencia #NIS2 #Ingeniería
Nota metodológica
Qué es esta página. Una traducción del artículo que el autor publicó en LinkedIn el 15 de junio de 2026; la versión portuguesa íntegra está en este sitio.
Cambios de forma, no de contenido. Se omitieron los símbolos decorativos (emoji) de la versión de LinkedIn y se tradujeron las etiquetas (hashtags) del final. La ilustración original se reproduce con sus textos en portugués y un pie traducido. Las siglas conservan su desarrollo habitual en inglés, que el original también da.
El debate está en LinkedIn (en portugués)
Los comentarios a este texto se hacen en LinkedIn, donde el artículo se compartió en portugués. Puede escribir en español. Esté de acuerdo, discrepe o aporte datos: todas las objeciones fundamentadas reciben respuesta.
Gaspar do Amaral · Original en portugués del 15 de junio de 2026, publicado en este sitio; traducción emitida el 27 de octubre de 2026 · Figuras y tablas © Aprecisa.com · Con ayuda de IA