 ← Grupo Aprecisa · Menghubungkan yang ahli dengan yang membutuhkan
Keamanan siber dan kedaulatan digital · Tinjauan teknis atas putusan konsultasi publik
Rezim Keamanan Siber yang Baru: Apa yang Belum Dikerjakan
Putusan konsultasi publik atas peraturan keamanan siber Portugal: apa yang diterima dan apa yang belum dikerjakan
Gaspar do Amaral · 25 Juni 2026
Terjemahan dari naskah asli berbahasa Portugis. Versi ini diterbitkan pada 27 Oktober 2026.
Di situs ini, artikel ini telah
Putusan konsultasi publik
Pada 14 April 2026 saya mengajukan sepuluh usulan dalam konsultasi publik. Putusannya sudah keluar — dan putusan itu berbicara sama banyaknya tentang peraturan itu sendiri dan tentang apa yang masih harus dikerjakan.
Pada 14 April 2026 saya menerbitkan di LinkedIn Dari Kepatuhan Normatif ke Ketahanan Operasional: 10 Usulan untuk Rezim Keamanan Siber yang Baru, dan mengajukan sepuluh usulan yang sama dalam konsultasi publik atas Projeto de Regulamento de execução do Regime Jurídico da Cibersegurança (rancangan peraturan pelaksana rezim hukum keamanan siber Portugal, yang mentransposisikan Directive (EU) 2022/2555 — Direktif NIS 2).
Centro Nacional de Cibersegurança (CNCS, Pusat Keamanan Siber Nasional Portugal) kemudian menerbitkan Laporan Konsultasi Publik. Demi ketelitian, perlu dibuat tinjauan — dengan memisahkan apa yang dikatakan laporan itu dari apa yang saya, sebagai insinyur, baca di dalamnya. Keduanya berada pada tataran yang berbeda dan tidak boleh dicampuradukkan.
Bagian I — Fakta (apa yang tercantum dalam laporan)
Semua yang ada di bagian ini dapat diperiksa dalam Laporan Konsultasi Publik dan dokumen-dokumen prosesnya. Tidak ada tafsiran di sini.
- Kerangka. Ini adalah peraturan pelaksana rezim hukum keamanan siber, yang disahkan oleh Decreto-Lei n.º 125/2025, de 4 de dezembro (Dekret-Undang-Undang Portugal No. 125/2025 tanggal 4 Desember), dalam rangka transposisi Direktif NIS 2.
- Masa konsultasi. Berlangsung dari 10/03/2026 sampai 22/04/2026, berdasarkan Pasal 101 ayat (2) Código do Procedimento Administrativo (Kitab Prosedur Administrasi Portugal).
- Partisipasi. CNCS menerima masukan dari 56 entitas dan perorangan.
- Penulis laporan. Dokumen ditandatangani oleh Koordinator CNCS, Lino Santos (Juni 2026).
- Putusan atas sepuluh usulan saya. Kesepuluhnya diklasifikasikan sebagai “Não acolhido” (tidak diterima). Laporan itu mendasarkan setiap penolakan, pada pokoknya, pada tiga argumen yang berulang: peraturan sudah menetapkan langkah minimum wajib, “yang berlaku secara luas dan lintas sektor serta dimaksudkan untuk mencakup sebanyak mungkin situasi”; pemeriksaan penerapannya “memperhatikan asas proporsionalitas”; dan setiap entitas, sesuai dengan analisis risiko residualnya, berhak menerapkan langkah yang lebih ketat.
- Perubahan pada poros manajemen risiko. Sepanjang proses, peraturan mengalami puluhan perubahan rumusan yang diterima atau diterima sebagian (antara lain Pasal 6, 13 sampai 17, 22 sampai 28, dan 30, serta beberapa kontrol dalam Lampiran III). Pada poros yang menjadi perhatian saya — manajemen risiko residual dan inventaris aset — dua perubahan substantifnya adalah: Pasal 31 — rumusan diperjelas sehingga secara tegas menyebut analisis dan manajemen risiko keamanan siber dan risiko residual, berangkat dari logika proses dan fungsi kritis; Pasal 32 — rumusan diubah, sehingga kewajiban mendaftar aset dibatasi pada aset yang dapat diakses publik secara langsung melalui internet (masukan yang, antara lain, posisi MEO diterima sebagian).
Inilah catatan faktualnya. Sepuluh usulan saya tidak diterima sebagaimana adanya. Namun, secara cermat, salah satu vektor yang saya perjuangkan membuat teks bergerak: kontrol PR.FC-2 (pelatihan staf dengan fungsi khusus), inti Usulan 9 saya, diubah — meskipun laporan itu menisbatkan perubahan tersebut pada masukan dari ANA, E-REDES, CTT, dan Aliança para a Cibersegurança (Aliansi Keamanan Siber), bukan pada masukan saya. Rumusan “10/10 tidak diterima” karena itu tepat secara formal; secara substansi, peraturan itu bergerak dalam hal yang telah saya tandai, tanpa merujuknya.
Bagian II — Analisis (pembacaan rekayasa saya)
Catatan metodologi. Semua yang berikut ini adalah analisis yang menjadi tanggung jawab saya. “Pembacaan konvergensi” di bawah ini adalah hasil pencocokan yang saya lakukan sendiri antara masukan saya dan masukan publik dari entitas lain. Ini bukan temuan resmi CNCS, yang menilai masukan entitas demi entitas dan tidak mengelompokkannya menurut vektor risiko.
1. Saya tidak sendirian dalam diagnosis — dan ini dapat diperiksa
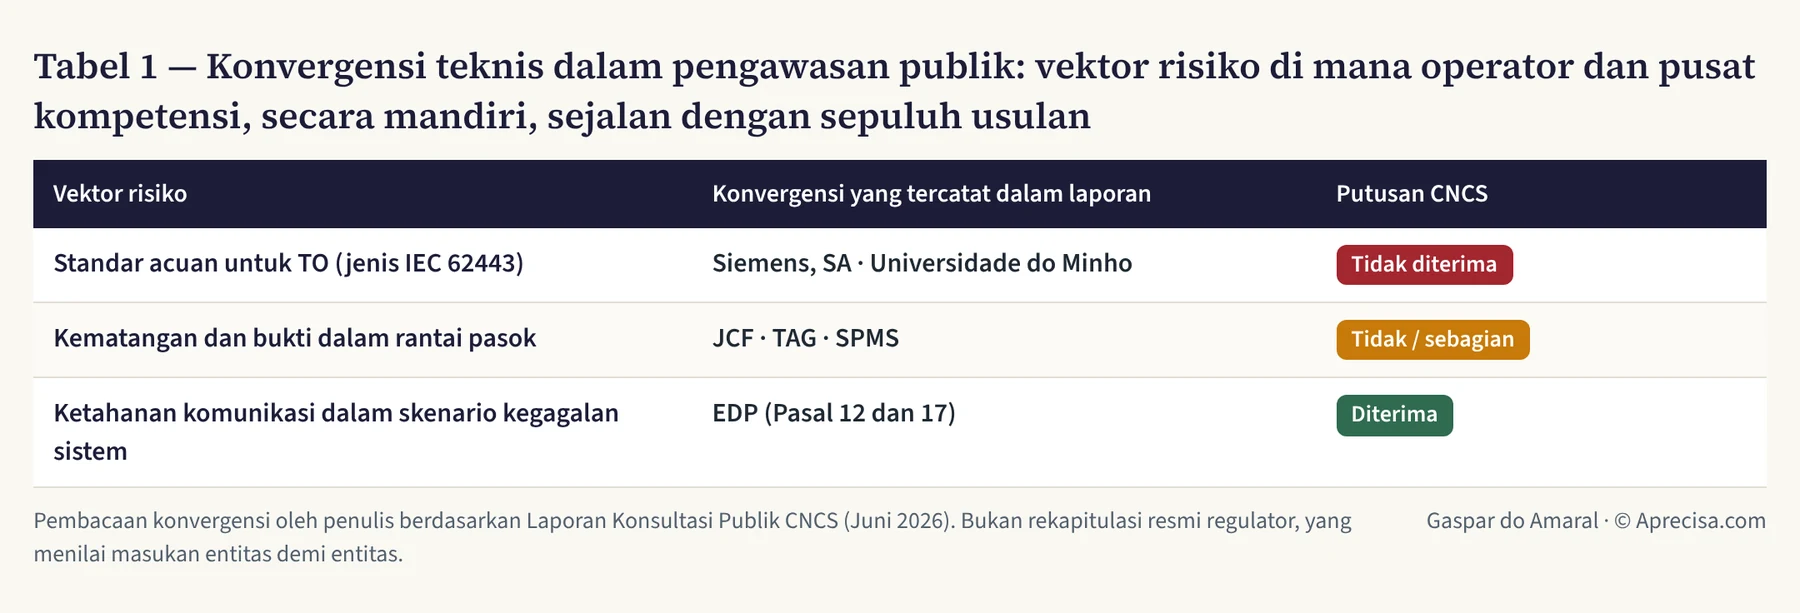
Apa yang ditunjukkan Tabel 1. Tiga vektor risiko di mana peserta konsultasi lain, secara mandiri, sampai pada diagnosis yang sama dengan sepuluh usulan, dan putusan CNCS atas masukan tersebut: standar acuan untuk TO, diusulkan oleh Siemens dan Universitas Minho (tidak diterima); kematangan dan bukti dalam rantai pasok, oleh JCF, TAG, dan SPMS (tidak diterima atau diterima sebagian); serta ketahanan komunikasi dalam skenario kegagalan sistem, oleh EDP (diterima).
Pembacaan saya — dan saya menyatakannya sebagai pembacaan — adalah bahwa komunitas rekayasa berat dan operator infrastruktur secara mandiri mengenali titik-titik buta yang sama. Namun saya membuat satu pembedaan: ada konvergensi dalam diagnosis, tetapi belum tentu dalam obatnya. Beberapa entitas menyinggung TO dan rantai pasok, tetapi kadang meminta solusi yang berlawanan arah dengan usulan saya — NOS, misalnya, meminta agar manajemen risiko rantai pasok “disesuaikan dengan dampak, tingkat kekritisan, dan sifat para pemasok”, artinya lebih longgar; saya justru membela kebalikannya, yaitu batas bawah normatif. Inilah yang membedakan masukan saya: ketika sebagian besar meminta fleksibilitas, saya meminta batas minimum preskriptif yang disesuaikan dengan konsekuensi fisik. Fakta bahwa Siemens meminta standar acuan khusus untuk TO, dan bahwa regulator menolaknya dengan alasan cakupan yang umum, adalah gejala utama dari masalah yang saya uraikan berikut ini.
2. Inkoherensi proporsionalitas: argumen yang membalikkan kunci regulator terhadap keputusannya sendiri
CNCS menolak pembedaan TO/TI (Usulan 1 saya) dengan menyatakan bahwa peraturan “sudah menjawab kebutuhan pemisahan jaringan, tuntutan zero trust, dan manajemen risiko aset, termasuk aset lama dan TO”, serta bahwa “langkah-langkahnya dimaksudkan seluas mungkin”. Sekaligus, secara lintas sektor, CNCS mengacu pada asas proporsionalitas.
Justru di sinilah letak kontradiksi internalnya — dan inilah poin teknis yang ingin saya perjelas:
Cakupan lintas sektor dan proporsionalitas bukan hal yang sama. Keduanya cenderung berlawanan.
Proporsionalitas, secara cermat, menuntut agar langkah disesuaikan dengan konsekuensi kegagalan. Peraturan itu tidak mengabaikan pembedaan — langkah-langkahnya dibagi menjadi tingkat Dasar, Substansial, dan Tinggi, yang dikaitkan dengan Matriks Risiko dan klasifikasi entitas. Jadi masalahnya bukan ketiadaan pembedaan, melainkan poros yang dipakai untuk membedakan. Tingkat-tingkat QNRCS (Quadro Nacional de Referência para a Cibersegurança, kerangka acuan nasional keamanan siber Portugal) naik menurut klasifikasi entitas; padahal konsekuensi siber-fisik tidak berada pada entitas — melainkan pada aset. Satu operator esensial yang sama menaungi, pada tingkat kepatuhan yang sama, sebuah server email dan sebuah PLC (pengendali logika terprogram) yang memerintahkan pemutus daya sebuah gardu induk tegangan tinggi atau pintu air sebuah pelabuhan — dan konsekuensi fisik jika masing-masing disusupi tidak dapat dibandingkan. Inilah variabel yang tidak tertangkap oleh pembedaan menurut entitas dan yang wajib ditimbang oleh proporsionalitas: dampak siber-fisik pada tingkat zona dan saluran, bukan pada tingkat badan hukum.
Rekayasa sendiri sudah memecahkan masalah ini. Standar ISA/IEC 62443-3-2 menerapkan proporsionalitas melalui zona dan saluran dengan Target Security Levels (SL-T, tingkat keamanan sasaran) yang ditetapkan melalui penilaian risiko. Dengan kata lain: standar teknis yang mewujudkan asas proporsionalitas di lingkungan TO justru standar yang tidak mau dirujuk oleh peraturan itu.
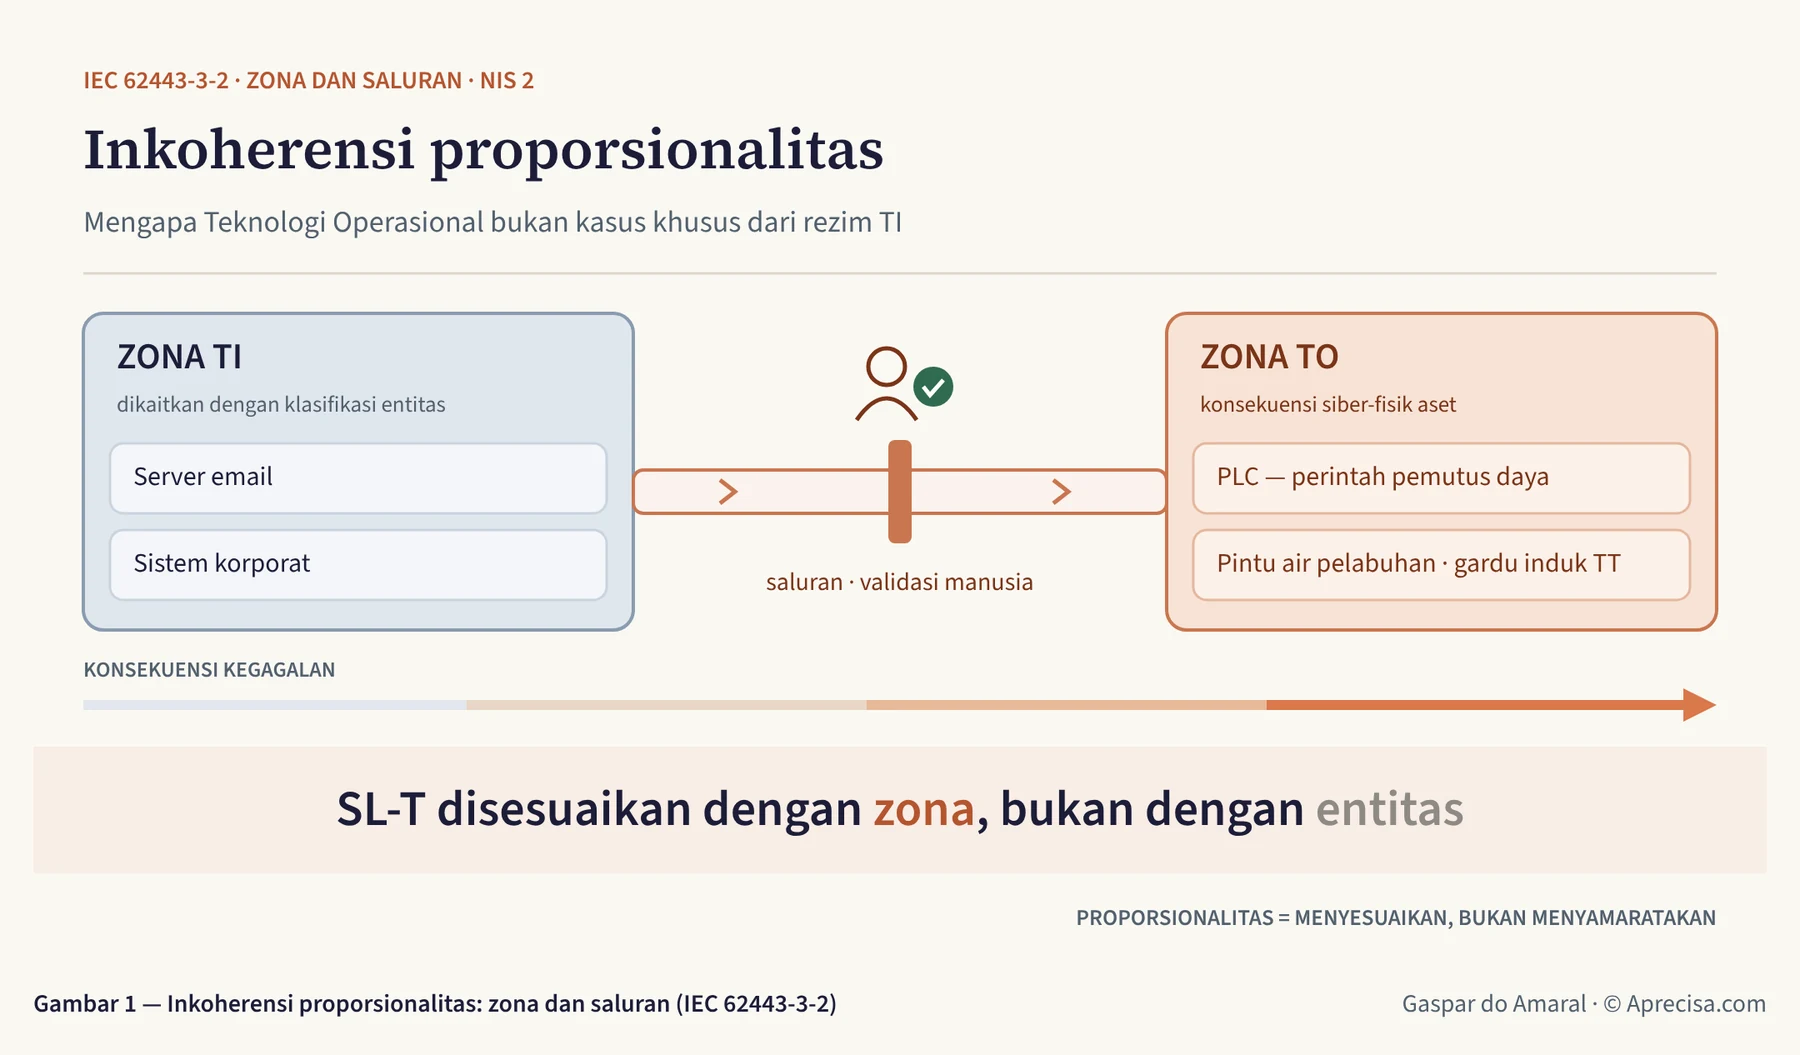
Apa yang ditunjukkan Gambar 1. Di kiri, zona TI (server email, sistem korporat), yang tingkat keamanannya ditentukan oleh klasifikasi entitas. Di kanan, zona TO (PLC yang memerintahkan pemutus daya, pintu air pelabuhan, gardu induk tegangan tinggi), di mana yang penting adalah konsekuensi fisik dari kegagalan. Di antara keduanya, saluran dengan validasi manusia. Batang di bawah menunjukkan konsekuensi kegagalan yang makin besar dari TI ke TO. Kalimat di bagian bawah merangkumnya: tingkat keamanan sasaran (SL-T) harus disesuaikan dengan zona, bukan dengan entitas — proporsionalitas berarti menyesuaikan, bukan menyamaratakan.
Maka kesimpulan analitis saya: dengan menyerahkan pembedaan TO pada “proporsionalitas yang dinilai pada tahap pemeriksaan”, regulator tidak menerapkan proporsionalitas — ia menundanya, dan memindahkan kepada insinyur operasi di lapangan sebuah keputusan yang semestinya punya batas bawah normatif. Saya tidak menuduh CNCS beriktikad buruk; saya menunjuk sebuah inkoherensi prinsip yang masih dapat diperbaiki melalui instruksi teknis.
3. Apa yang saya perjuangkan, dengan ketelitian teknis yang semestinya
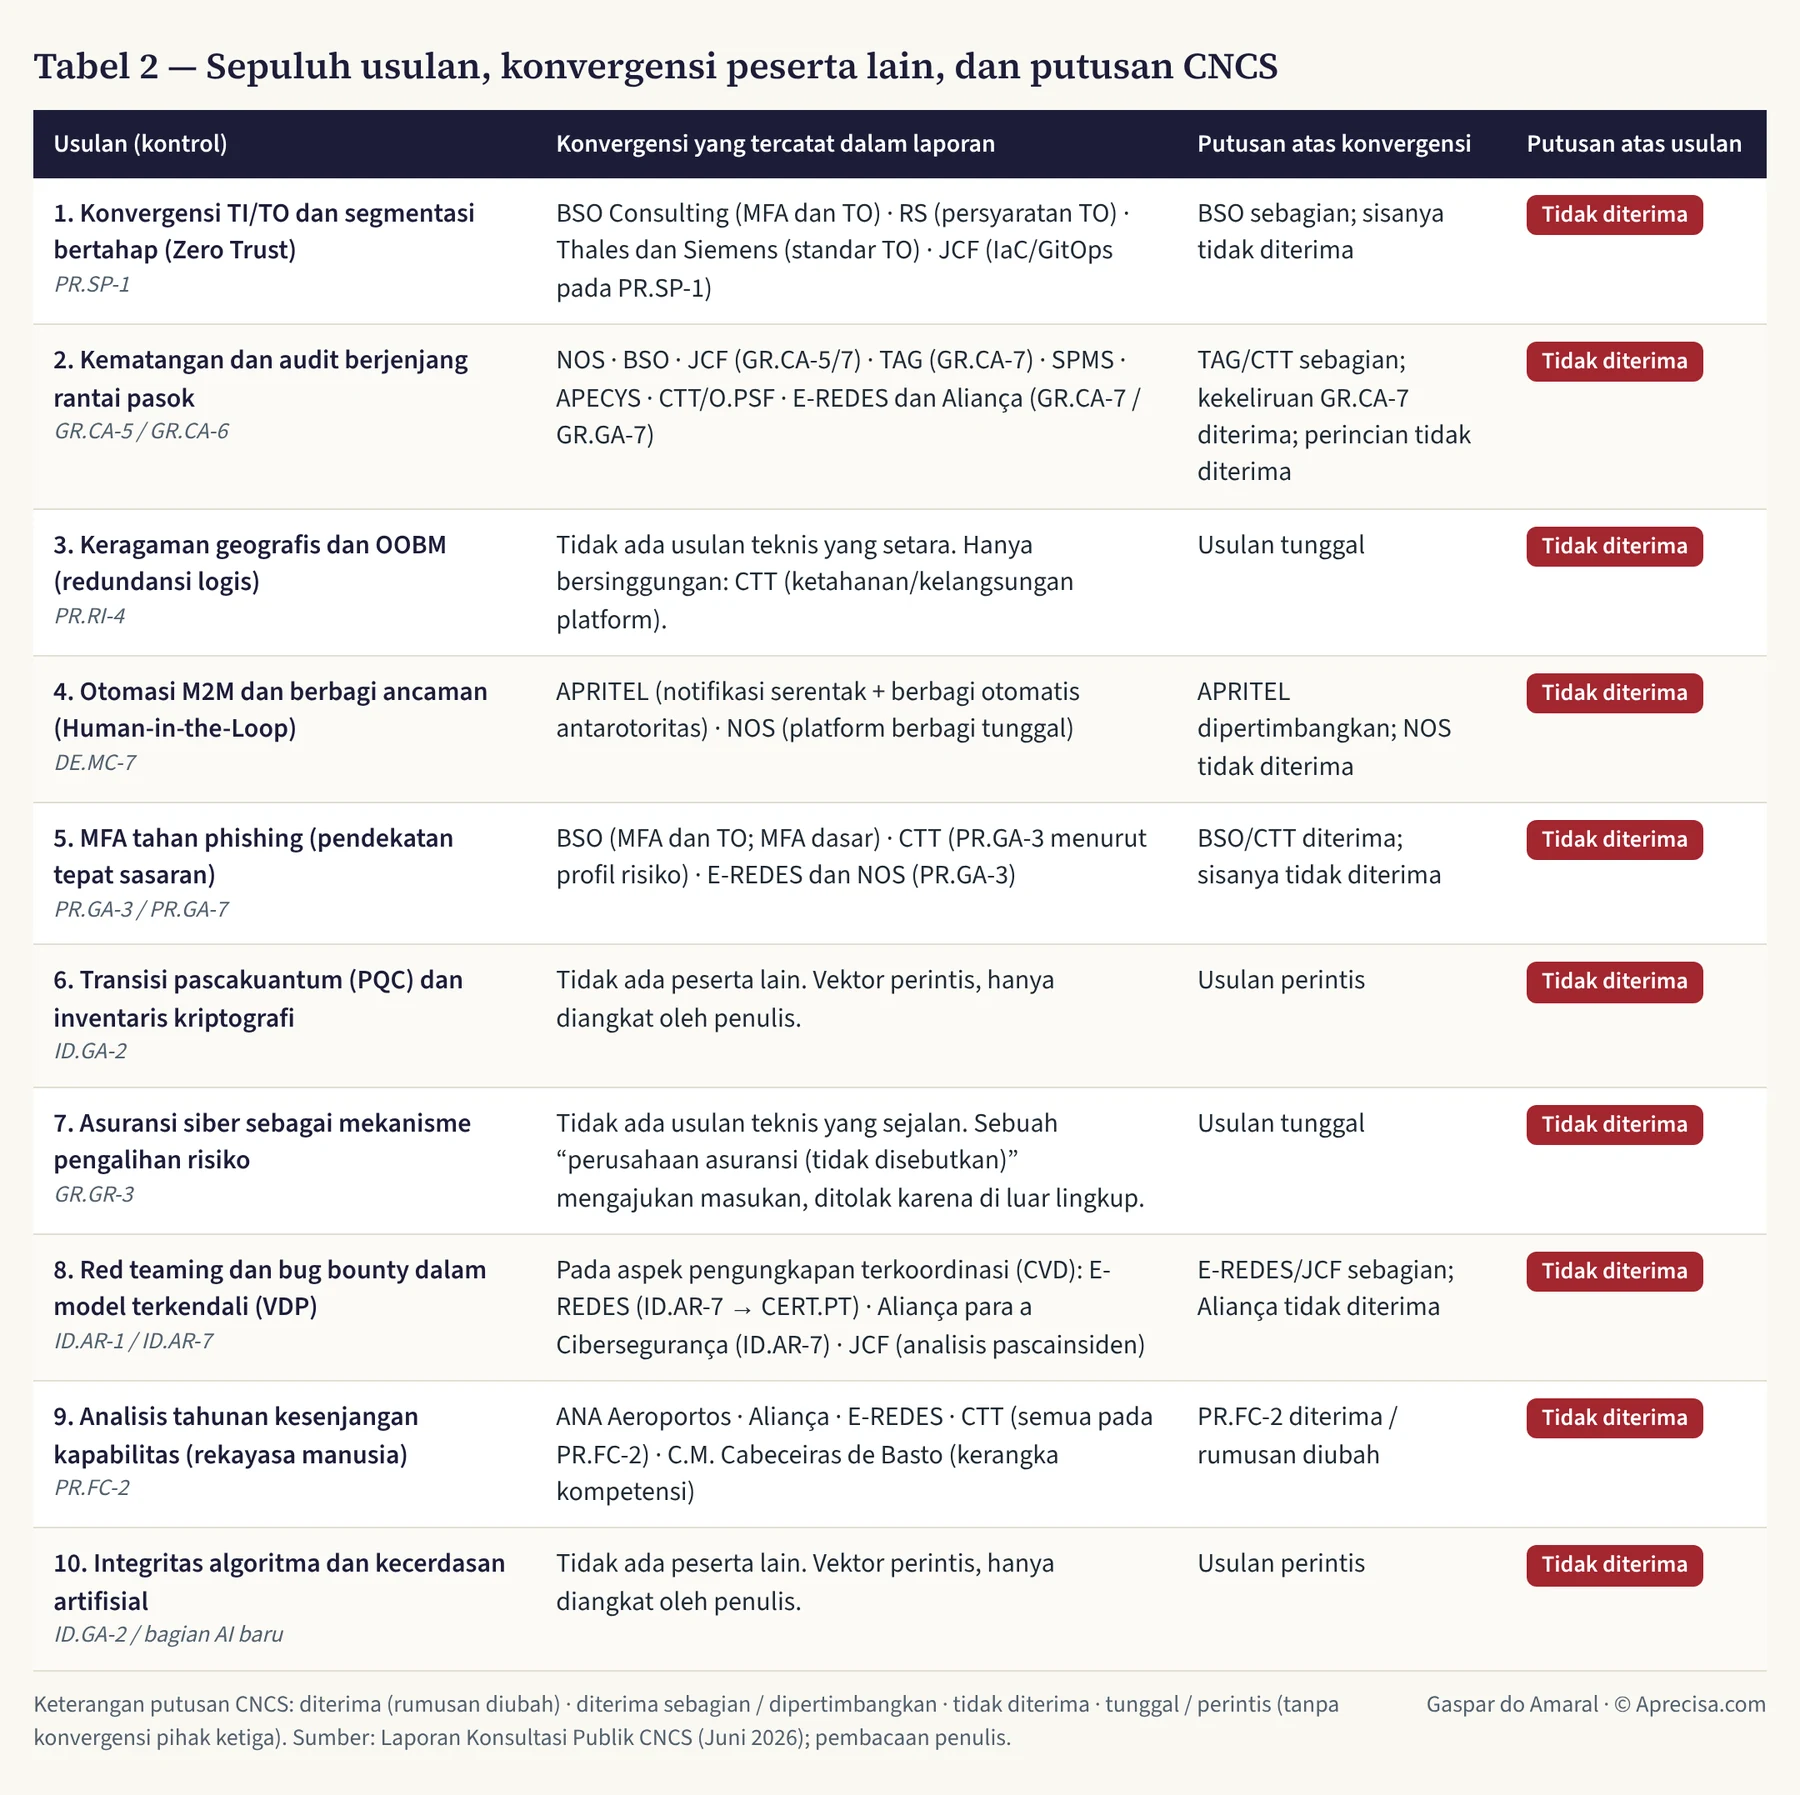
Apa yang ditunjukkan Tabel 2. Sepuluh usulan, masing-masing dengan kontrol rancangan peraturan yang dituju; masukan peserta lain yang mengarah ke arah yang sama; putusan CNCS atas masukan tersebut; dan, di kolom terakhir, putusan atas usulan penulis: “tidak diterima” untuk kesepuluhnya.
Skor formal. Kesepuluh usulan ditolak seluruhnya (10/10 “Não acolhido” (tidak diterima)), dengan alasan baku CNCS yang tidak berubah: “peraturan sudah menjawabnya / entitas dapat menerapkan langkah yang lebih ketat sesuai analisis risiko”. Tidak ada satu pun penerimaan langsung — meskipun, seperti saya catat di Bagian I, teks bergerak pada satu vektor yang saya tandai (PR.FC-2), melalui peserta lain.
Konvergensi (6 dari 10). Usulan 1, 2, 4, 5, 8, dan 9 didukung pihak ketiga — operator dan produsen terkemuka di bidang infrastruktur kritis: BSO Consulting, Thales, Siemens, RS, APRITEL, NOS, E-REDES, CTT, ANA Aeroportos, TAG, JCF, dan Aliança para a Cibersegurança. Inti teknis masukan itu bukan hal pinggiran: ia sejalan dengan pembacaan rekayasa industri itu sendiri.
Kontras yang menentukan. Pada kontrol-kontrol yang sama tempat saya mengusulkan (PR.FC-2 pelatihan, PR.GA-3 MFA, GR.CA-7 rantai pasok), CNCS menerima atau menerima sebagian — tetapi selalu melalui peserta lain. Garis patahannya bukan teknis, melainkan pada sifat permintaannya: masukan yang diterima meminta klarifikasi atau koreksi rumusan kontrol yang sudah ada; saya mengusulkan tambahan normatif (kewajiban baru dalam teks, pada tingkat “Tinggi”). Regulator secara sistematis menolak penciptaan kewajiban baru, dan menyerahkannya pada otonomi entitas serta asas proporsionalitas.
Usulan perintis (6, 7, dan 10). Transisi pascakuantum (PQC), asuransi siber, dan integritas AI/algoritma hanya diusulkan oleh saya — tidak satu pun dari 55 peserta lainnya mengangkatnya. Usulan-usulan itu ditolak dengan argumen umum yang sama, yaitu diserahkan pada analisis risiko entitas, tanpa penilaian substantif atas nilai antisipatifnya. Inilah indikator paling jelas dari antisipasi dibandingkan seluruh masukan: hal-hal yang, dalam versi ini, tidak dipilih untuk dirinci oleh peraturan pelaksana.
Saya memanfaatkan tinjauan ini untuk memperjelas tiga hal yang, dalam rumusan populernya, layak mendapat ketelitian rekayasa yang lebih besar. Saya melakukannya dengan sengaja: kredibilitas teknis juga dibangun dengan mengoreksi diri sendiri.
Tentang OOBM dan pemulihan (Usulan 3). Jaringan manajemen Out-of-Band (OOBM, di luar jalur utama) pada dirinya sendiri bukanlah kemampuan black start (penyalaan mandiri). Black start adalah prosedur pemulihan sistem tenaga listrik (unit yang dapat menyala sendiri, operasi pulau dan sinkronisasi ulang yang terkendali). Yang dijamin OOBM adalah bidang perintah dan telemetri yang terpisah yang memungkinkan tim operasi tetap memiliki pemantauan dan kendali jarak jauh selama pemulihan, bahkan ketika jaringan produksi disusupi ransomware. Ia adalah pemungkin respons, bukan tindakan pemulihan itu sendiri. Rumusan yang tepat penting, karena itulah yang membedakan persyaratan regulasi yang dapat diterapkan dari janji yang kabur.
Tentang otomasi dan stabilitas jaringan (Usulan 4 — Human-in-the-Loop). Usulan ini tidak berdiri sendiri: ia adalah konsekuensi yang membenarkan Usulan 1. Kekhawatiran saya dinyatakan sebagai skenario, bukan sebagai fakta yang sudah terjadi: jika keputusan mitigasi otomatis memiliki wewenang pemutusan langsung atas pembangkitan sinkron, kenaikan RoCoF (laju perubahan frekuensi) yang diakibatkannya pada jaringan dengan penetrasi elektronika daya yang tinggi dapat mengganggu stabilitas dinamis. Perlu ditegaskan bahwa arsitektur zona dan saluran yang benar (Usulan 1) sejak awal akan mencegah kontrol mitigasi TI menjalankan perintah destruktif langsung atas TO — itulah sebabnya kedua hal ini pada dasarnya satu: untuk memutus rantai sebab-akibat ini — positif palsu → pemutusan → hilangnya pembangkitan → ketidakstabilan dinamis — keputusan destruktif di TO tidak boleh sekaligus tanpa validasi manusia dan tanpa segmentasi yang membatasinya. Jawaban regulator (langkah DE.MC-7, yang mengembalikan pengelolaan positif palsu kepada entitas) menegaskan celahnya: wewenangnya ada, batas bawahnya tidak ada.
Tentang vektor kredensial (Usulan 5). Saya tetap membela MFA yang tahan phishing (FIDO2/PKI) untuk profil administrator. Demi ketelitian, saya menghindari angka yang sensasional: cukup dicatat bahwa pembobolan kredensial tetap, secara berulang, termasuk vektor akses awal yang utama dalam telemetri insiden sektor ini (sejalan dengan edisi-edisi Verizon DBIR). Tidak perlu persentase untuk membenarkan langkah ini; rekayasa risiko sudah cukup.
Kesimpulan: proporsionalitas yang dipahami dengan benar adalah jalan, bukan penghalang
Peraturan ini adalah tonggak. Namun titik terlemahnya bukan ambisinya — melainkan poros pembedaannya. Dengan membagi langkah menurut klasifikasi entitas, bukan menurut konsekuensi siber-fisik aset, peraturan memperlakukan Teknologi Operasional sebagai kasus khusus dari rezim TI — dan itu tidak sejalan dengan asas proporsionalitas yang justru dipakai regulator untuk membenarkannya.
Perbaikannya tidak memerlukan pembukaan kembali undang-undang. Yang diperlukan adalah instruksi teknis yang memandirikan rezim TO, berlandaskan IEC 62443-3-2 dan logika zona dan saluran dengan tingkat keamanan yang disesuaikan dengan konsekuensi fisik kegagalan. Itulah proporsionalitas — kali ini diterapkan, bukan ditunda.
Ketahanan tidak ditetapkan di atas selembar kertas; ia dibangun dengan ketelitian dan rekayasa di lapangan. Kesepuluh usulan itu tidak diterima. Diagnosis yang menopangnya tetap berdiri.
Saya sepenuhnya bersedia untuk pendalaman teknis apa pun yang dianggap perlu.
— Gaspar do Amaral
Rujukan normatif
- Directive (EU) 2022/2555 (Direktif NIS 2)
- Decreto-Lei n.º 125/2025, de 4 de dezembro (Dekret-Undang-Undang Portugal No. 125/2025, rezim hukum keamanan siber)
- Laporan Konsultasi Publik atas peraturan pelaksana RJC (rezim hukum keamanan siber), CNCS (Juni 2026)
- ISA/IEC 62443-3-2 — Security risk assessment for system design (zona, saluran, dan SL-T)
- NIST SP 800-207 — Zero Trust Architecture
- ANSI/TIA-942 — redundansi infrastruktur pusat data, termasuk jalur distribusi redundan (Tier III/IV)
- ISO 22301 / NIST SP 800-34 — kelangsungan usaha dan perencanaan kontinjensi (keragaman jalur dan pemulihan)
- Verizon Data Breach Investigations Report (DBIR) — vektor akses awal
Sepuluh usulan asli diajukan dalam konsultasi publik pada 14 April 2026. Teks ini adalah tinjauan teknis atas putusannya.
Catatan metodologi
Apa halaman ini. Terjemahan artikel yang diterbitkan penulis di LinkedIn pada 25 Juni 2026; versi lengkap berbahasa Portugis ada di situs ini.
Tabel dan gambar. Dua tabel dan satu gambar dalam naskah asli berupa gambar dengan teks berbahasa Portugis; semuanya digambar ulang dengan isi yang sama, diterjemahkan. Isinya adalah pembacaan penulis atas Laporan Konsultasi Publik CNCS (Juni 2026), bukan rekapitulasi resmi regulator. Paragraf “Apa yang ditunjukkan Tabel 1”, “Apa yang ditunjukkan Tabel 2”, dan “Apa yang ditunjukkan Gambar 1” ditambahkan dalam terjemahan untuk menjelaskan setiap gambar, sesuai aturan penulis untuk artikelnya; paragraf itu tidak menambah fakta baru.
Nama peraturan dan label. Direktif Uni Eropa dikutip dengan nama resminya dalam bahasa Inggris; tidak ada terjemahan resmi dalam bahasa Indonesia. Instrumen Portugal tanpa terjemahan resmi (Decreto-Lei n.º 125/2025, Código do Procedimento Administrativo, rancangan peraturan, dan QNRCS) tetap dalam bahasa Portugis dengan penjelasan. Putusan CNCS dikutip dalam bahasa Portugis (“Não acolhido”, tidak diterima) beserta terjemahannya. Kode seperti PR.FC-2, PR.GA-3, GR.CA-7, ID.GA-2, dan DE.MC-7 adalah kontrol dalam Lampiran III peraturan dan dibiarkan seperti aslinya. TI/TO = teknologi informasi / teknologi operasional (IT/OT dalam naskah asli).
Referensi
- Gaspar do Amaral — Dari Kepatuhan Normatif ke Ketahanan Operasional: 10 Usulan untuk Rezim Keamanan Siber yang Baru (14/04/2026) — sepuluh usulan yang diajukan dalam konsultasi publik
- Centro Nacional de Cibersegurança — Regulamento do Regime Jurídico da Cibersegurança (consulta pública) — Laporan Konsultasi Publik dan dokumen prosesnya (dalam bahasa Portugis)
Diskusi berlangsung di LinkedIn (dalam bahasa Portugis)
Komentar atas tulisan ini dilakukan di LinkedIn, tempat artikel ini dibagikan dalam bahasa Portugis. Anda boleh menulis dalam bahasa Indonesia. Setuju, tidak setuju, atau tambahkan data: setiap keberatan yang beralasan akan dijawab.
Gaspar do Amaral · Naskah asli berbahasa Portugis tertanggal 25 Juni 2026, diterbitkan di situs ini; terjemahan diterbitkan pada 27 Oktober 2026 · Gambar dan tabel © Aprecisa.com · Dengan bantuan AI