 → Grupo Aprecisa · نربط أصحاب المعرفة بمن يحتاج إليها
الأمن السيبراني والسيادة الرقمية · حصيلة تقنية لقرار المشاورة العامة
النظام الجديد للأمن السيبراني: ما بقي دون إنجاز
قرار المشاورة العامة بشأن اللائحة البرتغالية للأمن السيبراني: ما قُبل وما بقي دون إنجاز
Gaspar do Amaral · 25 يونيو 2026
ترجمة عن الأصل البرتغالي. صدرت هذه النسخة في 27 أكتوبر 2026.
في هذا الموقع، هذه المقالة
قرار المشاورة العامة
في 14 أبريل 2026 قدّمت عشرة مقترحات في المشاورة العامة. وقد صدر القرار — وهو يقول عن اللائحة بقدر ما يقول عمّا بقي من عمل.
في 14 أبريل 2026 نشرت على لينكدإن مقالة «من الامتثال المعياري إلى المرونة التشغيلية: 10 مقترحات للنظام الجديد للأمن السيبراني»، وقدّمت المقترحات العشرة نفسها في المشاورة العامة بشأن Projeto de Regulamento de execução do Regime Jurídico da Cibersegurança (مشروع اللائحة التنفيذية للنظام القانوني البرتغالي للأمن السيبراني، الذي ينقل التوجيه (EU) 2022/2555 — توجيه NIS 2 — إلى القانون الوطني).
وقد نشر المركز الوطني للأمن السيبراني في البرتغال (CNCS) منذ ذلك الحين تقرير المشاورة العامة. ومن باب الدقة، تجدر الحصيلة — مع الفصل بين ما يقوله التقرير وما أقرؤه فيه أنا، بوصفي مهندسًا. فهما مستويان مختلفان لا يجوز الخلط بينهما.
الجزء الأول — الوقائع (ما ورد في التقرير)
كل ما يلي في هذا القسم يمكن التحقق منه في تقرير المشاورة العامة ووثائق الإجراء. لا تأويل هنا.
- الإطار. يتعلق الأمر باللائحة التنفيذية للنظام القانوني للأمن السيبراني، المعتمد بموجب Decreto-Lei n.º 125/2025, de 4 de dezembro (المرسوم بقانون البرتغالي رقم 125/2025 المؤرخ 4 ديسمبر)، في إطار نقل توجيه NIS 2.
- مدة المشاورة. امتدت من 10/03/2026 إلى 22/04/2026، بموجب الفقرة 2 من المادة 101 من Código do Procedimento Administrativo (قانون الإجراءات الإدارية البرتغالي).
- المشاركة. تلقّى CNCS مساهمات من 56 جهة وفردًا.
- مُعِدّ التقرير. وثيقة موقّعة من منسّق CNCS، Lino Santos (يونيو 2026).
- القرار بشأن مقترحاتي العشرة. صُنّفت المقترحات العشرة كلها «Não acolhido» (غير مقبول). ويعلّل التقرير كل رفض، في جوهره، بثلاث حجج متكررة: أن اللائحة تحدّد أصلًا تدابير دنيا إلزامية، «تُطبَّق على نحو شامل ومستعرض وتهدف إلى الإحاطة بأكبر عدد من الحالات»؛ وأن التحقق من تطبيقها «يراعي مبدأ التناسب»؛ وأن لكل كيان، بحسب تحليله للمخاطر المتبقية، أن يطبّق تدابير أشدّ.
- التعديلات في محور إدارة المخاطر. خضعت اللائحة، في مجمل الإجراء، لعشرات التعديلات في الصياغة قُبلت كليًا أو جزئيًا (منها المواد 6، و13 إلى 17، و22 إلى 28، و30، وعدة ضوابط في الملحق الثالث). وفي المحور الذي يعنيني — إدارة المخاطر المتبقية وجرد الأصول — كان التعديلان الجوهريان: المادة 31 — توضيح الصياغة لتشير صراحةً إلى تحليل مخاطر الأمن السيبراني والمخاطر المتبقية وإدارتها، انطلاقًا من منطق العمليات والوظائف الحيوية؛ والمادة 32 — تعديل الصياغة بقصر واجب إدراج الأصول على تلك المتاحة للجمهور مباشرةً عبر الإنترنت (وهي مساهمة قُبل فيها جزئيًا، ضمن غيره، موقف MEO).
هذا هو السجل الوقائعي. لم تُقبل مقترحاتي العشرة بصفتها هذه. غير أن أحد المحاور التي دافعت عنها حرّك النص فعلًا، إن توخّينا الدقة: فقد عُدّل الضابط PR.FC-2 (تدريب العاملين ذوي الوظائف المتخصصة)، وهو محور مقترحي التاسع — وإن نسب التقرير التعديل إلى مساهمات ANA وE-REDES وCTT وAliança para a Cibersegurança (تحالف الأمن السيبراني)، لا إلى مساهمتي. فعبارة «10 من 10 غير مقبولة» صحيحة شكلًا؛ أما جوهرًا، فقد تحرّكت اللائحة في مسألة نبّهت إليها، دون الإشارة إليها.
الجزء الثاني — التحليل (قراءتي الهندسية)
ملاحظة منهجية. كل ما يلي تحليل أتحمّل مسؤوليته. و«قراءة التلاقي» أدناه ناتجة عن مقارنة أجريها أنا بين مساهمتي ومساهمات الجهات الأخرى المنشورة. وليست استنتاجًا رسميًا لـCNCS، الذي ينظر في المساهمات جهةً جهة ولا يجمعها بحسب محور الخطر.
1. لم أكن وحدي في التشخيص — وهذا قابل للتحقق
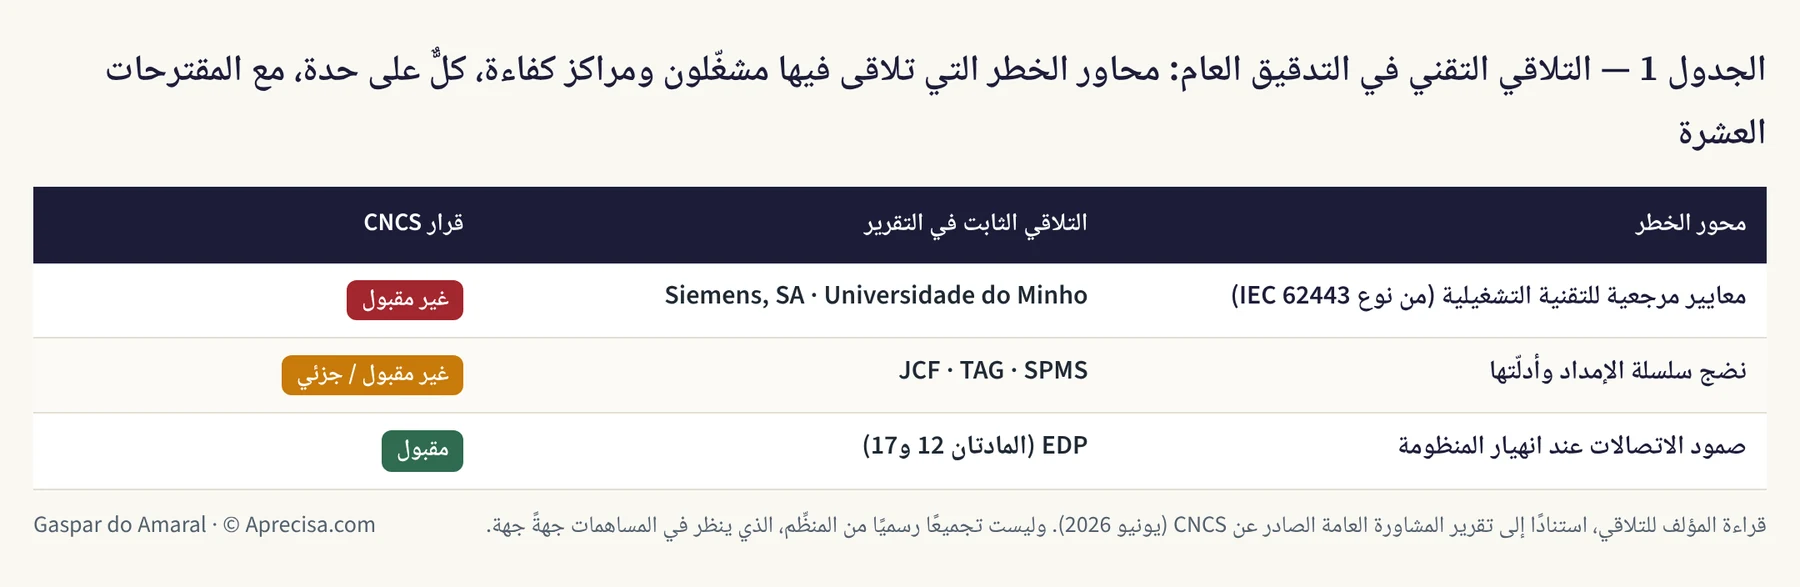
ما الذي يبيّنه الجدول 1. ثلاثة محاور خطر توصّل فيها مشاركون آخرون في المشاورة، كلٌّ من تلقاء نفسه، إلى التشخيص نفسه الذي قدّمته المقترحات العشرة، مع القرار الذي اتخذه CNCS بشأن تلك المساهمات: معايير مرجعية للتقنية التشغيلية، اقترحتها Siemens وجامعة مينيو (غير مقبولة)؛ ونضج سلسلة الإمداد وأدلّتها، من JCF وTAG وSPMS (غير مقبولة أو مقبولة جزئيًا)؛ وصمود الاتصالات عند انهيار المنظومة، من EDP (مقبولة).
قراءتي — وأتبنّاها بوصفها قراءة — أن مجتمع الهندسة الثقيلة ومشغّلي البنى التحتية حدّدوا، كلٌّ على حدة، النقاط العمياء نفسها. لكني أفرض على نفسي تمييزًا: كان هناك تلاقٍ في التشخيص، لا بالضرورة في العلاج. فقد تناولت جهات عدة التقنية التشغيلية وسلسلة الإمداد، لكنها طلبت أحيانًا حلولًا في الاتجاه المعاكس لاتجاهي — فقد طلبت NOS مثلًا أن تكون إدارة مخاطر السلسلة «معايَرة بحسب الأثر ودرجة الحرج وطبيعة المورّدين»، أي هامشًا أوسع؛ وكنت أدافع عن العكس، عن حدّ أدنى تنظيمي. وهذا بالضبط ما يميّز مساهمتي: حيث طلبت الأغلبية المرونة، طلبت حدًّا أدنى إلزاميًا معايَرًا بحسب العاقبة المادية. وكون Siemens طلبت معايير مرجعية خاصة بالتقنية التشغيلية، ورفض المنظِّم ذلك بحجة الشمول العام، هو العَرَض الأساسي للمشكلة التي أصفها فيما يلي.
2. عدم اتساق التناسب: الحجة التي تدير مفتاح المنظِّم ضد قراره نفسه
رفض CNCS التمييز بين التقنية التشغيلية وتقنية المعلومات (مقترحي الأول)، مؤكدًا أن اللائحة «تستجيب أصلًا لضرورة فصل الشبكات، ولاشتراط انعدام الثقة، ولإدارة مخاطر الأصول، بما فيها الأنظمة القديمة والتقنية التشغيلية»، وأن «التدابير يُراد لها أن تكون شاملة قدر الإمكان». وهو يستند في الوقت نفسه، وعلى نحو مستعرض، إلى مبدأ التناسب.
وهنا بالضبط يكمن التناقض الداخلي — وهذه هي النقطة التقنية التي أريد توضيحها:
الشمول المستعرض والتناسب ليسا الشيء نفسه. بل يميلان إلى التعارض.
يقتضي التناسب، بدقة، أن يكون التدبير معايَرًا بحسب عاقبة الفشل. واللائحة لا تتجاهل التمييز — فهي توزّع التدابير على مستويات أساسي وجوهري ومرتفع، مرتبطة بمصفوفة المخاطر وبتصنيف الكيان. فالمشكلة إذن ليست غياب التمييز، بل المحور الذي يجري عليه. فمستويات QNRCS (Quadro Nacional de Referência para a Cibersegurança، الإطار المرجعي الوطني للأمن السيبراني في البرتغال) تتدرّج بحسب تصنيف الكيان؛ أما العاقبة السيبرانية-المادية فلا تكمن في الكيان — بل في الأصل. فالمشغّل الأساسي الواحد يضمّ، تحت مستوى الامتثال نفسه، خادم بريد إلكتروني ووحدة تحكم منطقي قابلة للبرمجة (PLC) تتحكم في قواطع محطة تحويل عالية الجهد أو في بوابات ميناء — والعاقبة المادية لاختراق كلٍّ منهما لا تُقاس بالأخرى. هذا هو المتغيّر الذي لا يلتقطه التمييز بحسب الكيان والذي يُلزم التناسب بوزنه: الأثر السيبراني-المادي على مستوى المنطقة والقناة، لا على مستوى الشخص الاعتباري.
وقد حلّت الهندسة نفسها هذه المشكلة. فالمعيار ISA/IEC 62443-3-2 يطبّق التناسب عبر المناطق والقنوات مع مستويات أمن مستهدفة (SL-T) تُحدَّد بتقييم المخاطر. وبعبارة أخرى: المعيار التقني الذي يجسّد مبدأ التناسب في بيئة التقنية التشغيلية هو بالضبط المعيار الذي رفضت اللائحة الإحالة إليه.
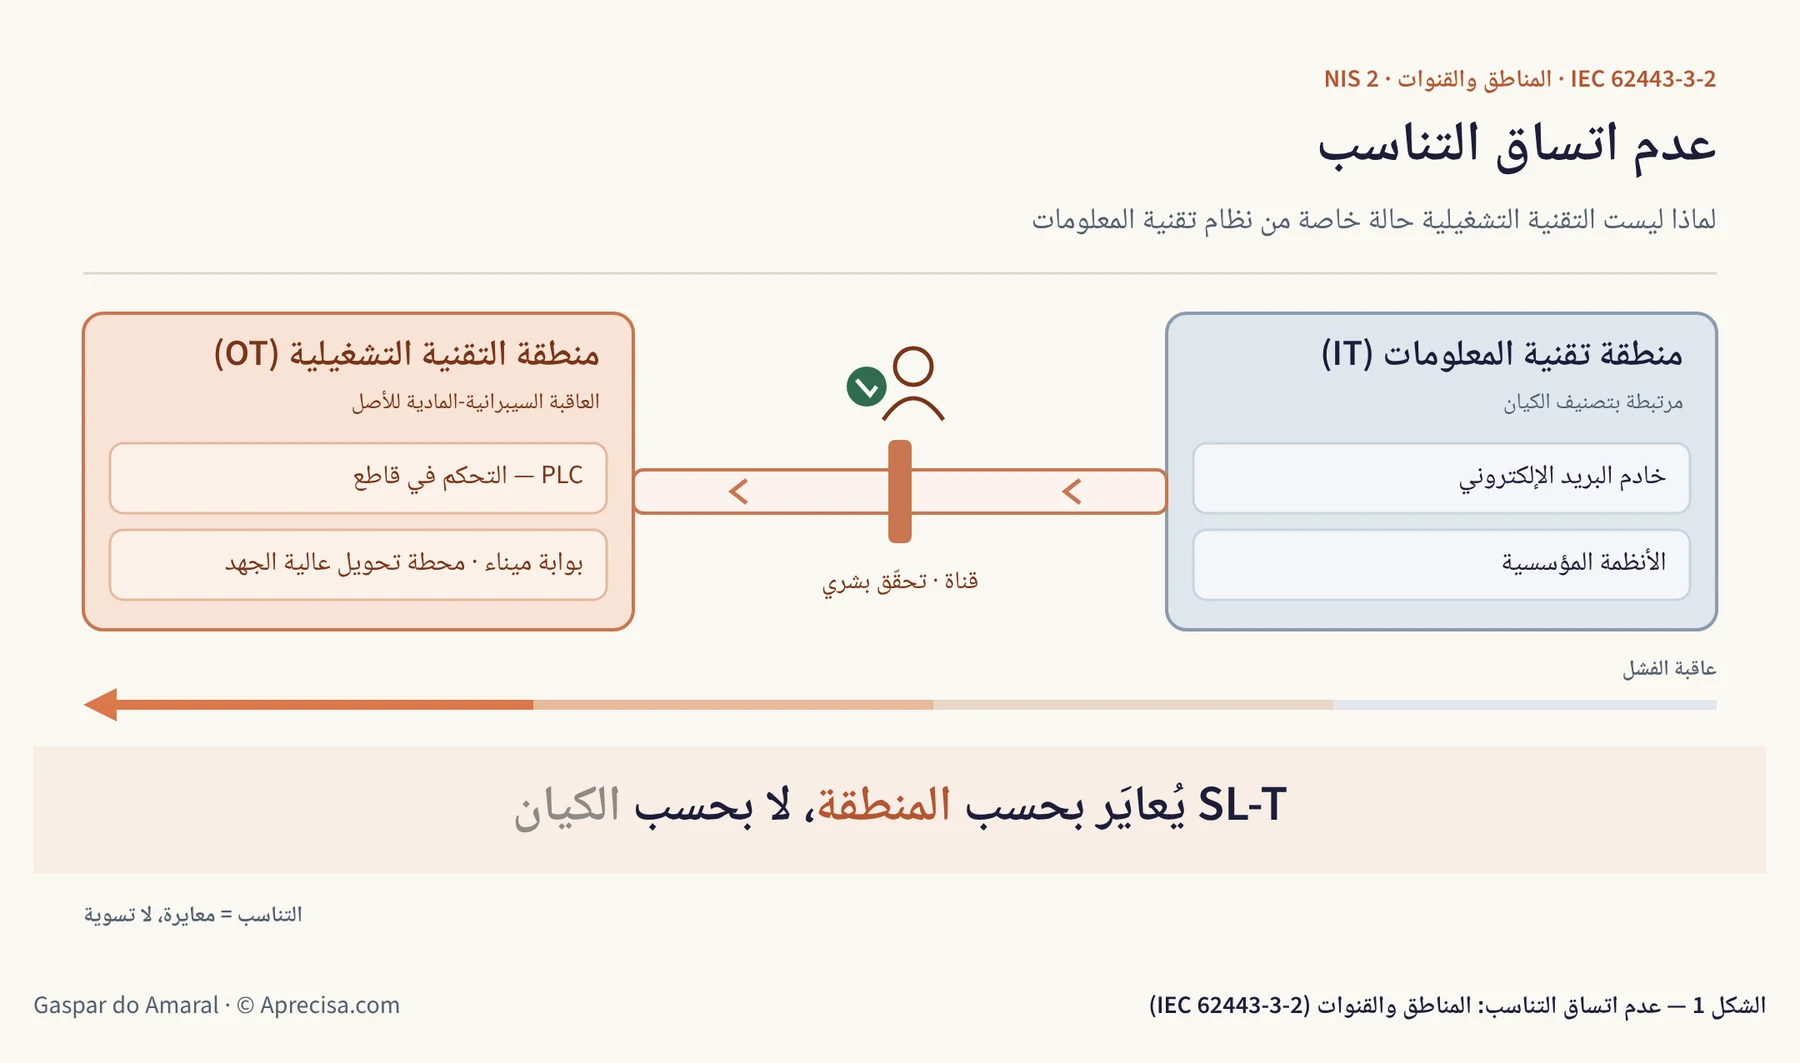
ما الذي يبيّنه الشكل 1. على اليمين، منطقة تقنية المعلومات (خادم البريد، الأنظمة المؤسسية)، ويُحدَّد مستوى أمنها بحسب تصنيف الكيان. وعلى اليسار، منطقة التقنية التشغيلية (وحدة PLC تتحكم في قاطع، وبوابة ميناء، ومحطة تحويل عالية الجهد)، حيث المهم هو العاقبة المادية للفشل. وبينهما قناة تخضع لتحقّق بشري. ويُظهر الشريط في الأسفل عاقبة الفشل وهي تتزايد من تقنية المعلومات نحو التقنية التشغيلية. وتلخّص العبارة في الأسفل الفكرة: يجب أن يُعايَر مستوى الأمن المستهدف (SL-T) بحسب المنطقة لا بحسب الكيان — فالتناسب معايرة لا تسوية.
ومن هنا استنتاجي التحليلي: حين أحال المنظِّم تمييز التقنية التشغيلية إلى «التناسب الذي يُقدَّر في مرحلة التحقق»، لم يطبّق التناسب — بل أرجأه، ناقلًا إلى مهندس التشغيل في الميدان قرارًا كان ينبغي أن يكون له حدّ أدنى تنظيمي. لا أنسب سوء النية إلى CNCS؛ بل أشير إلى عدم اتساق في المبدأ لا يزال تصحيحه ممكنًا عبر تعليمات تقنية.
3. ما دافعت عنه، بالدقة التقنية الواجبة
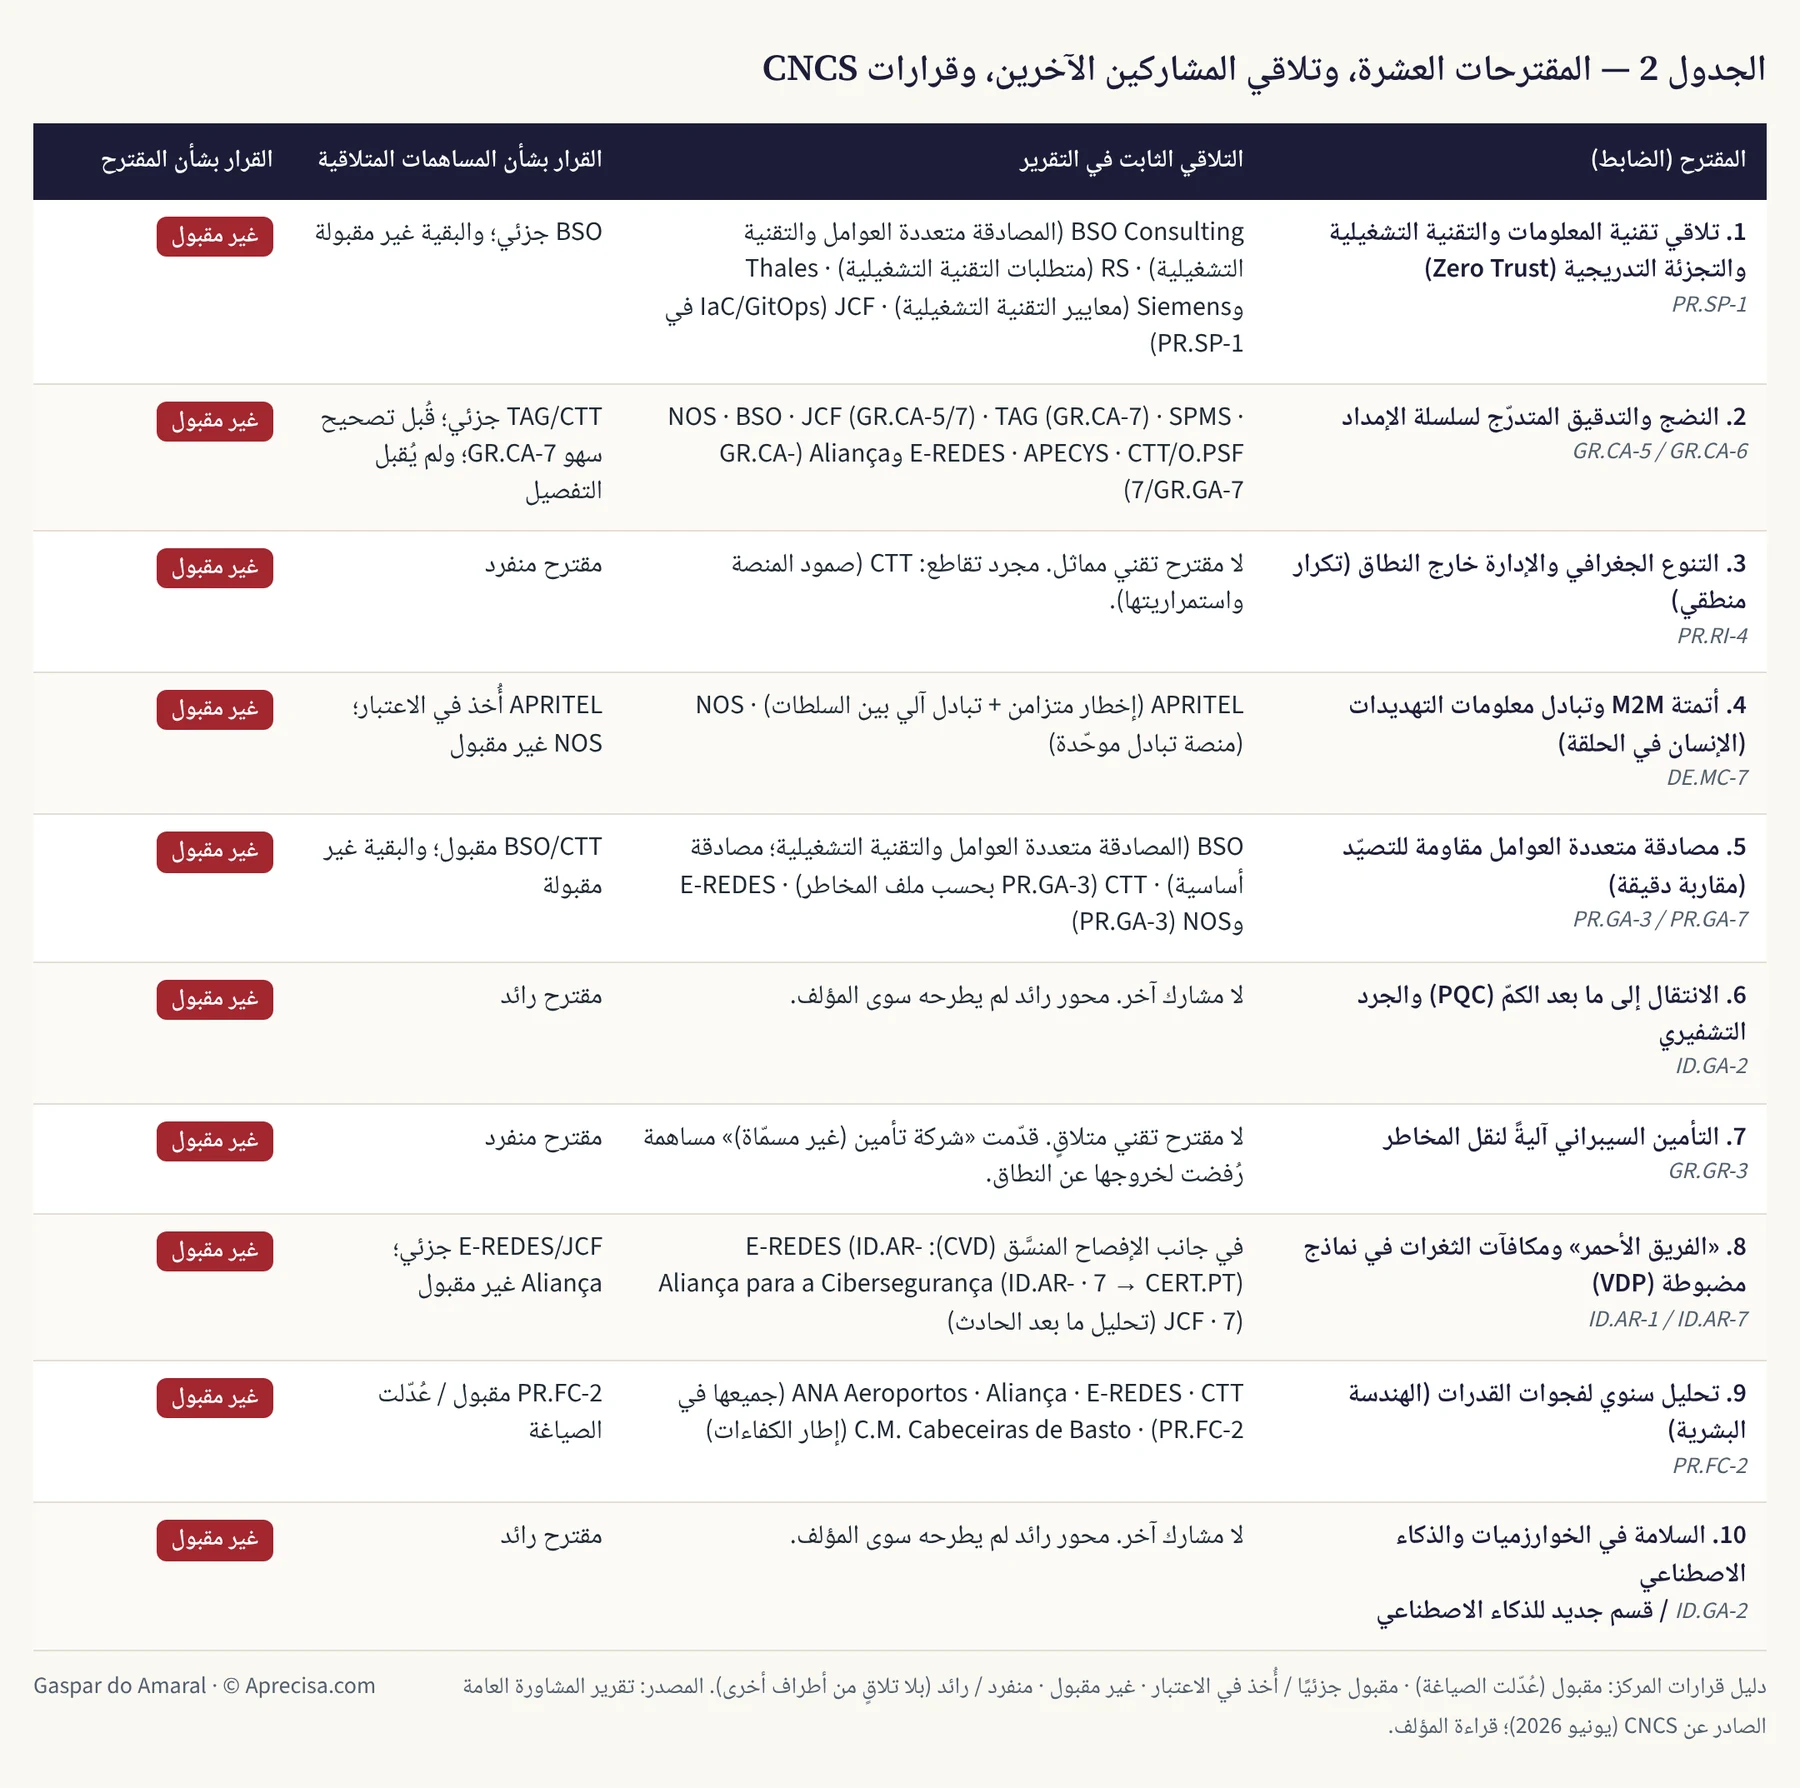
ما الذي يبيّنه الجدول 2. المقترحات العشرة، كلٌّ منها مع ضابط مشروع اللائحة الذي يخصّه؛ ومساهمات المشاركين الآخرين التي اتجهت الاتجاه نفسه؛ والقرار الذي اتخذه المركز بشأن تلك المساهمات؛ وفي العمود الأخير القرار بشأن مقترح المؤلف: «غير مقبول» في العشرة كلها.
النتيجة الشكلية. رُفضت المقترحات العشرة كليًا (10 من 10 «Não acolhido» (غير مقبول))، بتعليل نمطي ثابت من CNCS: «اللائحة تستجيب أصلًا / يمكن للكيانات تطبيق تدابير أشدّ بحسب تحليل المخاطر». لم يُقبل أيّ منها قبولًا مباشرًا — وإن تحرّك النص، كما أشرت في الجزء الأول، في محور نبّهت إليه (PR.FC-2) عن طريق مشاركين آخرين.
التلاقي (6 من 10). أيّد طرفٌ ثالث المقترحات 1 و2 و4 و5 و8 و9 — مشغّلون ومصنّعون مرجعيون في مجال البنى التحتية الحيوية: BSO Consulting وThales وSiemens وRS وAPRITEL وNOS وE-REDES وCTT وANA Aeroportos وTAG وJCF وAliança para a Cibersegurança. فلم يكن اللبّ التقني للمساهمة هامشيًا: بل تطابق مع القراءة الهندسية للصناعة نفسها.
التباين الحاسم. في الضوابط نفسها التي قدّمت فيها مقترحاتي (PR.FC-2 التدريب، وPR.GA-3 المصادقة متعددة العوامل، وGR.CA-7 سلسلة الإمداد)، قبل المركز أو قبل جزئيًا — لكن دائمًا عن طريق المشاركين الآخرين. فخط الصدع ليس تقنيًا، بل هو في طبيعة الطلب: المساهمات المقبولة طلبت توضيح صياغة ضوابط قائمة أو تصحيحها؛ أما أنا فاقترحت إضافات تنظيمية (التزامات جديدة في النص، في المستوى «المرتفع»). وقد رفض المنظِّم بانتظام إنشاء التزامات جديدة، محيلًا إياها إلى استقلالية الكيان وإلى مبدأ التناسب.
المقترحات الرائدة (6 و7 و10). الانتقال إلى ما بعد الكمّ (PQC)، والتأمين السيبراني، وسلامة الذكاء الاصطناعي والخوارزميات، اقترحتها وحدي — فلم يطرحها أحد من المشاركين الخمسة والخمسين الآخرين. ورُفضت بالحجة العامة نفسها، أي الإحالة إلى تحليل المخاطر لدى الكيان، دون نظر جوهري في قيمتها الاستشرافية. وهذا أوضح مؤشر على الاستباق مقارنةً بمجموع المساهمات: مسائل اختارت اللائحة التنفيذية، في هذه النسخة، ألا تفصّلها.
وأغتنم هذه الحصيلة لتدقيق ثلاث نقاط كانت صياغتها التبسيطية تستحق قدرًا أكبر من الدقة الهندسية. وأفعل ذلك عن قصد: فالمصداقية التقنية تُبنى أيضًا بتصحيح الذات.
عن الإدارة خارج النطاق والاستعادة (المقترح 3). شبكة الإدارة خارج النطاق (OOBM) ليست في حد ذاتها قدرة على البدء من الصفر (black start). فـ«البدء من الصفر» إجراء لإعادة المنظومة الكهربائية إلى العمل (وحدات قادرة على الإقلاع الذاتي، وتشغيل جُزُري وإعادة تزامن مضبوطان). أما ما تضمنه شبكة الإدارة خارج النطاق فهو مستوى قيادة وقياس عن بُعد معزول يتيح لفريق التشغيل الحفاظ على المراقبة والتحكم عن بُعد أثناء إعادة التشغيل، حتى إذا اختُرقت شبكة الإنتاج ببرمجيات الفدية. إنها مُمكِّن للاستجابة، لا فعل الاستعادة نفسه. والصياغة الصحيحة مهمة، لأنها ما يميّز اشتراطًا تنظيميًا قابلًا للتنفيذ من وعد غامض.
عن الأتمتة واستقرار الشبكة (المقترح 4 — الإنسان في الحلقة). هذا المقترح ليس مستقلًا: إنه النتيجة التي تبرّر المقترح الأول. وأطرح قلقي بوصفه سيناريو، لا واقعة حدثت: لو كان لقرار تخفيف آلي صلاحية الفصل المباشر لوحدات توليد متزامنة، فإن الارتفاع الناتج في RoCoF (معدل تغيّر التردد) في شبكة ذات نسبة عالية من إلكترونيات القدرة قد يهدّد الاستقرار الديناميكي. ويجدر التشديد على أن بنية صحيحة من المناطق والقنوات (المقترح 1) ستمنع من البداية أن يمارس ضابط تخفيف في تقنية المعلومات قيادة تدميرية مباشرة على التقنية التشغيلية — ولهذا فالنقطتان في جوهرهما نقطة واحدة: فلقطع هذه السلسلة السببية — إنذار كاذب ← فصل ← فقدان التوليد ← عدم استقرار ديناميكي — لا يجوز أن يستغني القرار التدميري في التقنية التشغيلية عن التحقق البشري وعن التجزئة التي تحصره معًا. وردّ المنظِّم (التدبير DE.MC-7، الذي يعيد إلى الكيان إدارة الإنذارات الكاذبة) يؤكد الثغرة: الصلاحية موجودة، والحدّ الأدنى غائب.
عن محور بيانات الاعتماد (المقترح 5). أواصل الدفاع عن المصادقة متعددة العوامل المقاومة للتصيّد (FIDO2/PKI) لحسابات الإدارة. وأتجنّب، توخّيًا للدقة، الأرقام اللافتة: يكفي أن نلاحظ أن اختراق بيانات الاعتماد لا يزال، على نحو متكرر، من أبرز نواقل الوصول الأولي في بيانات رصد الحوادث في القطاع (وهو ما يتسق مع الإصدارات المتعاقبة من تقرير Verizon DBIR). لا حاجة إلى نسبة مئوية لتبرير التدبير؛ تكفي هندسة المخاطر.
الخلاصة: التناسب المفهوم على وجهه الصحيح هو الطريق، لا العائق
اللائحة علامة بارزة. لكن أضعف نقاطها ليس الطموح — بل محور التمييز فيها. فبتوزيعها التدابير بحسب تصنيف الكيان لا بحسب العاقبة السيبرانية-المادية للأصل، تعامل التقنية التشغيلية حالةً خاصة من نظام تقنية المعلومات — وهذا يتنافى مع مبدأ التناسب نفسه الذي يحتجّ به المنظِّم لتبريرها.
ولا يتطلب التصحيح إعادة فتح القانون. بل يتطلب تعليمات تقنية تمنح نظام التقنية التشغيلية استقلاله، مستندة إلى IEC 62443-3-2 وإلى منطق المناطق والقنوات بمستويات أمن معايَرة بحسب العاقبة المادية للفشل. هذا هو التناسب — مطبَّقًا هذه المرة، لا مؤجَّلًا.
المرونة لا تُعلَن بمرسوم على ورقة؛ بل تُبنى بالدقة والهندسة في الميدان. لم تُقبل المقترحات العشرة. أما التشخيص الذي تقوم عليه، فلا يزال قائمًا.
وأبقى على أتمّ الاستعداد لأي تعمّق تقني يُرى مناسبًا.
— Gaspar do Amaral
المراجع المعيارية
- التوجيه (EU) 2022/2555 (توجيه NIS 2)
- Decreto-Lei n.º 125/2025, de 4 de dezembro (المرسوم بقانون البرتغالي رقم 125/2025، النظام القانوني للأمن السيبراني)
- تقرير المشاورة العامة بشأن اللائحة التنفيذية للنظام القانوني للأمن السيبراني (RJC)، CNCS (يونيو 2026)
- ISA/IEC 62443-3-2 — Security risk assessment for system design (المناطق والقنوات وSL-T)
- NIST SP 800-207 — Zero Trust Architecture (بنية انعدام الثقة)
- ANSI/TIA-942 — التكرار الاحتياطي في البنية التحتية لمراكز البيانات، بما في ذلك مسارات التوزيع المكررة (Tier III/IV)
- ISO 22301 / NIST SP 800-34 — استمرارية الأعمال والتخطيط للطوارئ (تنوع المسارات والاستعادة)
- Verizon Data Breach Investigations Report (DBIR) — نواقل الوصول الأولي
قُدِّمت المقترحات العشرة الأصلية إلى المشاورة العامة في 14 أبريل 2026. وهذا النص هو الحصيلة التقنية للقرار الصادر بشأنها.
ملاحظة منهجية
ما هذه الصفحة. ترجمة للمقالة التي نشرها المؤلف على لينكدإن في 25 يونيو 2026؛ والنسخة البرتغالية الكاملة موجودة على هذا الموقع.
الجدولان والشكل. كان الجدولان والشكل في الأصل صورًا بنصوص برتغالية؛ فأُعيد رسمها بالمضمون نفسه مترجمًا. وهي تعرض قراءة المؤلف لتقرير المشاورة العامة الصادر عن CNCS (يونيو 2026)، لا تجميعًا رسميًا من المنظِّم. وأُضيفت في الترجمة فقرات «ما الذي يبيّنه الجدول 1» و«ما الذي يبيّنه الجدول 2» و«ما الذي يبيّنه الشكل 1» لشرح كل صورة، وفق قاعدة المؤلف في مقالاته؛ ولا تضيف وقائع جديدة. وفي الشكل 1 انعكست الصورة لتُقرأ من اليمين إلى اليسار.
أسماء القوانين والتسميات. لا توجد ترجمة عربية رسمية للتوجيه الأوروبي، فيُذكر برقمه الرسمي. وتبقى الصكوك البرتغالية (Decreto-Lei n.º 125/2025، وCódigo do Procedimento Administrativo، ومشروع اللائحة، وQNRCS) بالبرتغالية مع شرح. وتُقتبس قرارات المركز بالبرتغالية («Não acolhido»، غير مقبول) مع ترجمتها. وتبقى رموز مثل PR.FC-2 وPR.GA-3 وGR.CA-7 وID.GA-2 وDE.MC-7، وهي ضوابط في الملحق الثالث من اللائحة، كما في الأصل.
المراجع
- Gaspar do Amaral — من الامتثال المعياري إلى المرونة التشغيلية: 10 مقترحات للنظام الجديد للأمن السيبراني (14/04/2026) — المقترحات العشرة المقدَّمة في المشاورة العامة
- Centro Nacional de Cibersegurança — Regulamento do Regime Jurídico da Cibersegurança (consulta pública) — تقرير المشاورة العامة ووثائق الإجراء (بالبرتغالية)
النقاش على لينكدإن (بالبرتغالية)
تُكتب التعليقات على هذا النص في لينكدإن، حيث نُشرت المقالة باللغة البرتغالية. يمكنكم الكتابة بالعربية. وافقوا أو خالفوا أو أضيفوا بيانات: كل اعتراض مُعلَّل يلقى ردًّا.
Gaspar do Amaral · الأصل البرتغالي بتاريخ 25 يونيو 2026، منشور في هذا الموقع؛ صدرت الترجمة في 27 أكتوبر 2026 · الأشكال والجداول © Aprecisa.com · بالاستعانة بالذكاء الاصطناعي