 → Grupo Aprecisa · نربط أصحاب المعرفة بمن يحتاج إليها
الأمن السيبراني والسيادة الرقمية · مقترحات قُدِّمت في المشاورة العامة بتاريخ 14 أبريل 2026
من الامتثال المعياري إلى المرونة التشغيلية: 10 مقترحات للنظام الجديد للأمن السيبراني
عشرة مقترحات كي ينتقل النظام البرتغالي الجديد للأمن السيبراني (NIS 2) من الامتثال على الورق إلى مرونة حقيقية
Gaspar do Amaral · 14 أبريل 2026
ترجمة عن الأصل البرتغالي. صدرت هذه النسخة في 27 أكتوبر 2026.
في هذا الموقع، هذه المقالة
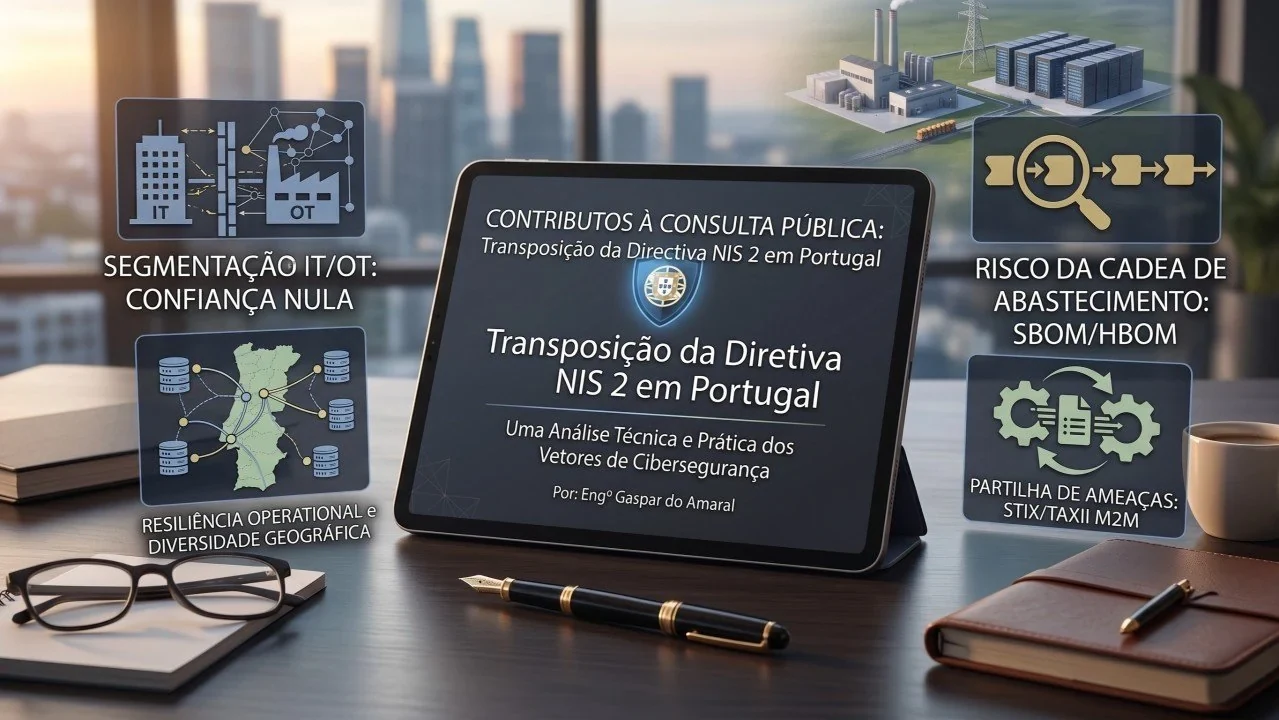
لقد تغيّر نموذج الأمن السيبراني. وعلى التنظيم أن يواكب الهندسة.
على مدى أكثر من ثلاثة عقود من تصميم منظومات الاتصالات البرية والبحرية والجوية المعقدة ودمجها، تعلّمت درسًا لا يُنكر: الورق يقبل كل شيء، أما فيزياء الشبكات فلا تغفر.
تناقش البرتغال حاليًا Regulamento do Regime Jurídico de Cibersegurança (اللائحة التنفيذية للنظام القانوني البرتغالي للأمن السيبراني) الجديدة، التي تنقل توجيه NIS 2 الأوروبي إلى القانون الوطني. إنها علامة تنظيمية بارزة. غير أننا إذا نظرنا إلى المشهد العالمي للبنى التحتية الحيوية، فإن الدقة التقنية والعلمية تفرض أن ننتقل من مجرد الامتثال الإداري إلى المرونة السيبرانية-المادية الحقيقية.
لخّصت عشرة مقترحات سبق أن قدّمتها في المشاورة العامة. وهي مدعومة أيضًا برؤية كبار الخبراء في العالم، ومطبّقة فعلًا في أكثر مناطق العالم نضجًا:
1. نهاية الثقة العمياء: العزل التكتيكي بين تقنية المعلومات والتقنية التشغيلية
لا يجوز أن نعامل الشبكات التي تدير الموانئ أو المطارات (OT، التقنية التشغيلية) كما نعامل شبكة Wi-Fi في المكتب (IT، تقنية المعلومات).
- رؤية الخبراء: أثبت John Kindervag (الولايات المتحدة)، مصمّم نموذج انعدام الثقة (Zero Trust)، أن الثقة في حد ذاتها ثغرة. ويحذّر Joe Weiss وRobert M. Lee منذ سنوات من أن دمج تقنية المعلومات بالتقنية التشغيلية دون تجزئة دقيقة قاتل للعمليات المادية.
- التطبيق العالمي: بعد الهجوم على Colonial Pipeline، فرضت إدارة أمن النقل الأمريكية (TSA) مبدأ انعدام الثقة على الأنظمة الصناعية، واشترطت ألا يصبح سطح الهجوم في الشبكة المؤسسية جسرًا إلى أرض المصنع.
الوضع الحالي (ثغرة منهجية): يوجد حاليًا «تكرار احتياطي زائف»، وكثيرًا ما تُعامَل شبكتا تقنية المعلومات والتقنية التشغيلية كأنهما شبكة واحدة، فيمكن لهجمات إلكترونية عادية على الشبكة المؤسسية أن تشلّ عمليات حيوية.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): بالإضافة المقترحة، ستفرض اللائحة «عزلًا تكتيكيًا» عبر تجزئة دقيقة إلزامية بين مجالَي تقنية المعلومات والتقنية التشغيلية لجميع الكيانات الأساسية (المعيار IEC 62443).
2. صورة بالأشعة لسلسلة الإمداد (SBOM/HBOM)
المخاطر التي نرثها من مورّدينا هي أكبر نقطة عمياء لدينا.
- رؤية الخبراء: يرى Allan Friedman («أبو» قائمة مكوّنات البرمجيات في وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية CISA) أننا لا نستطيع حماية ما لا نعرف أننا نملكه. ويذكّر Bruce Schneier بأن التعقيد هو العدو، في حين بيّن Ciaran Martin كيف أن الاعتماد على مورّدين من الفئة الأولى (Tier 1) دون تدقيق يمسّ السيادة الوطنية.
- التطبيق العالمي: قادت المملكة المتحدة حظر المورّدين ذوي المخاطر العالية (Telecommunications (Security) Act 2021، قانون أمن الاتصالات البريطاني)، بينما جعلت الولايات المتحدة، عبر الأمر التنفيذي 14028، قائمة مكوّنات البرمجيات إلزامية لمورّدي الحكومة.
الوضع الحالي (ثغرة منهجية): الوضع الحالي هو وضع «المخاطر الموروثة»: لا ترى الكيانات الحيوية بوضوح كامل التركيبة التقنية (العتاد والبرمجيات) التي تستعملها.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): سيشترط التعديل المقترح التسليم الإلزامي لقائمة مكوّنات البرمجيات (SBOM) وقائمة مكوّنات العتاد (HBOM) للمعدات الحيوية، بما يحدّ من المخاطر الموروثة من جذور البنية التحتية.
3. وهم التكرار الاحتياطي وضرورة التنوع
تمديد كبلَي ألياف بصرية في الخندق نفسه ليس تكرارًا احتياطيًا؛ إنه نقطة فشل واحدة تنتظر جرّافة.
- رؤية الخبراء: يدعو Richard Danzig إلى «النجاة من الفشل» ببناء أنظمة تتحمّل الانهيار. وصاغ Mikko Hypponen «قانون هيبونن»: إذا كان الشيء «ذكيًا» فهو معرَّض للاختراق. وبيّنت Kim Zetter ذلك في عملها عن Stuxnet.
- التطبيق العالمي: في سنغافورة، تشترط إرشادات إدارة المخاطر التقنية (TRM) لسلطة النقد السنغافورية الآن تنوعًا جغرافيًا ومنطقيًا مطلقًا، وتفرض قنوات إدارة خارج النطاق (Out-of-Band، OOBM) معزولة عن الإنترنت عزلًا تامًا بنسبة 100%.
الوضع الحالي (ثغرة منهجية): يسمح الاشتراط الحالي بمجرد «آليات للتكرار الاحتياطي» بأن تتقاسم الأنظمة المسارات المادية نفسها (خنادق مشتركة)، فتنشأ نقطة فشل واحدة.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): سيصبح إلزاميًا إنشاء شبكات إدارة خارج النطاق (Out-of-Band Management، OOBM) معزولة تمامًا، تضمن القدرة على مناورة الاستعادة إذا انقطعت الشبكة الرئيسية كليًا.
4. التهديدات المنهجية تتطلب استجابة بسرعة الآلة (M2M)
الإبلاغ عن الحوادث عبر استمارات يدوية يعني التحرك حين تكون البنية التحتية المجاورة قد اختُرقت بالفعل.
- رؤية الخبراء: David Koh (سنغافورة) هو أبرز المبشّرين بالاستخبارات السيبرانية الآلية. ويحذّر Eugene Kaspersky من أن البرمجيات الخبيثة الصناعية تنتشر بسرعات لا تستطيع البيروقراطية البشرية إيقافها.
- التطبيق العالمي: تشغّل وكالة الاتحاد الأوروبي للأمن السيبراني (ENISA) وCISA منصات التبادل الآلي للمؤشرات (Automated Indicator Sharing) باستعمال بروتوكولَي STIX وTAXII.
الوضع الحالي (ثغرة منهجية): الإبلاغ الحالي يدوي، ما يُحدث تأخيرًا قاتلًا في مواجهة البرمجيات الخبيثة الصناعية.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): ستُلزم اللائحة باعتماد بروتوكولات من آلة إلى آلة (STIX/TAXII) كي يُوزَّع «اللقاح المنطقي» فورًا على الشبكة الوطنية كلها.
5. نهاية «المصادقة متعددة العوامل العامة»: مصادقة تقاوم التصيّد
- رؤية الخبراء: يروّج Andrew Shikiar (FIDO Alliance) لاعتمادات تشفيرية لا تُكسر. وأصدرت CISA مذكرات لحظر المصادقة عبر الرسائل القصيرة في الوكالات الاتحادية.
الوضع الحالي (ثغرة منهجية): لا يشترط الملحق الثالث (PR.GA-3) سوى «مصادقة متعددة العوامل» عامة، معرَّضة لهجمات الاعتراض (AiTM، الخصم في الوسط).
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): اشتراط صريح لمصادقة متعددة العوامل تقاوم التصيّد (FIDO2/PKI) لحسابات الإدارة في البنى التحتية الحيوية.
6. القفزة ما بعد الكمومية (PQC) وسلامة الذكاء الاصطناعي
- رؤية الخبراء: بيّن Peter Shor كيف ستكسر الحواسيب الكمومية تشفير RSA. وقد نشر المعهد الوطني الأمريكي للمعايير والتقنية (NIST) المعايير النهائية لخوارزميات التشفير ما بعد الكمومي.
الوضع الحالي (ثغرة منهجية): البنى التحتية القائمة لا تدري أي الخوارزميات ستتقادم مع الحوسبة الكمومية.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): اشتراط «جرد تشفيري» (ID.GA-2) وضوابط سلامة في مواجهة هجمات تسميم البيانات في أنظمة الذكاء الاصطناعي.
7. التأمين السيبراني أداةً لنقل المخاطر
- رؤية الخبراء: يدعو المنتدى الاقتصادي العالمي إلى التأمين السيبراني بوصفه الحصن الأخير للمرونة المالية.
الوضع الحالي (ثغرة منهجية): تغيب آليات السيولة الفورية لعمليات التعافي من الكوارث واسعة النطاق.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): إدراج التأمين السيبراني تدبيرًا للتقييم في نقل المخاطر (GR.GR-3)، بما يفرض التوافق مع معايير دقة مدقَّقة.
8. من الاختبار الساكن إلى «الفريق الأحمر» المستمر ومكافآت الثغرات
- رؤية الخبراء: تُظهر Katie Moussouris فعالية الذكاء الجماعي. وإطار TIBER-EU هو المعيار الأوروبي لاختبارات يجريها مهاجمون حقيقيون.
الوضع الحالي (ثغرة منهجية): اختبارات الاختراق المعلنة مسبقًا والمحدودة النطاق تولّد شعورًا زائفًا بالأمان.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): تمارين سنوية لـالفريق الأحمر (red teaming: هجمات محاكاة يجريها فريق متعاقَد معه) وبرامج مكافآت الثغرات (bug bounty) لاكتشاف العيوب استباقيًا.
9. الهندسة البشرية وتحليل فجوات القدرات
- رؤية الخبراء: يثبت SANS Institute أن الاستثمار في التوعية يفشل دون خريطة للكفاءات (skills gap).
الوضع الحالي (ثغرة منهجية): سياسات قائمة على مناهج توعية عامة لا تواكب تعقيد التهديدات التي تواجه النسيج الإنتاجي.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): مأسسة تحليل سنوي لفجوات القدرات (Capability Gap Analysis) يستند إلى إطار NICE الصادر عن NIST، مع استثمار دقيق حيث يوجد نقص في هندسة الدفاع.
10. السلامة في الخوارزميات والذكاء الاصطناعي
- رؤية الخبراء: تتوقع هيئات التقييس الدولية أن يصبح الذكاء الاصطناعي حجر الزاوية في دعم تشغيل البنى التحتية الحيوية في السنوات المقبلة.
الوضع الحالي (ثغرة منهجية): يمكن للتسميم المتعمَّد للبيانات (data poisoning) في أنظمة لا يمكن تتبّعها أن يؤدي إلى سلوك شاذ في الأنظمة السيبرانية-المادية وإلى توقف البنى التحتية.
الوضع المقترح (مقترح Gaspar do Amaral بتاريخ 14 أبريل 2026): إلزامية التوثيق المفصّل لسلسلة الحيازة ولمصدر بيانات التدريب في أنظمة الذكاء الاصطناعي وتعلّم الآلة التي تدعم العمليات الحيوية، بما يضمن قابلية التدقيق ويمنع التلاعب.
الخلاصة: من الورق إلى السيادة السيبرانية-المادية
المرونة النهائية لا تُعلَن بمرسوم على ورقة؛ بل تُبنى بالدقة والهندسة في الميدان. وهذه المقترحات العشرة مساهمات في الأسس التي يجب أن تقوم عليها سيادتنا الرقمية.
باب النقاش مفتوح. أعوّل على مساهمتكم ودقتكم التقنية في التعليقات.
Gaspar do Amaral (قُدِّمت المقترحات إلى المشاورة العامة في 14 أبريل 2026)
ثبت المراجع
1. خريطة الخبراء والمفاهيم الهندسية
- Kindervag, John: المصمّم الرئيسي لبنية انعدام الثقة. المرجع: NIST SP 800-207 (Zero Trust Architecture).
- Weiss, Joe: مهندس أنظمة تحكم صناعي (ICS) يركّز على الأمن السيبراني-المادي للتقنية التشغيلية. المرجع: معيار ISA/IEC 62443 لأنظمة الأتمتة والتحكم الصناعي.
- Lee, Robert M.: مؤسس Dragos (أمن أنظمة التحكم الصناعي) وصاحب منهجية للأمن الصناعي التكتيكي. المرجع: The Dragos ICS Cybersecurity Maturity Model.
- Friedman, Allan: مهندس برمجيات في CISA، يركّز على شفافية سلسلة الإمداد. المرجع: CISA Software Bill of Materials (SBOM) Framework.
- Schneier, Bruce: تقني ومحلّل أمني، يركّز على التعقيد بوصفه ثغرة منهجية. المرجع: Complexity as the Worst Enemy of Security.
- Martin, Ciaran: مؤسس المركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC) ورئيسه السابق، يركّز على الأمن الوطني والاعتماد على مورّدي الفئة الأولى. المرجع: NCSC Active Cyber Defence Programme.
- Danzig, Richard: زميل أول في مركز الأمن الأمريكي الجديد (CNAS)، يركّز على بنى «النجاة من الفشل». المرجع: إطار لإدارة المخاطر التقنية للنجاة من الانقطاع (ورقة صادرة عن CNAS).
- Hypponen, Mikko: مهندس أبحاث في WithSecure (فنلندا) وصاحب «قانون هيبونن». المرجع: Law of IoT Vulnerability (F-Secure Technical Keynote).
- Zetter, Kim: صحفية استقصائية ومتخصصة في البرمجيات الخبيثة الصناعية المتقدمة. المرجع: Countdown to Zero Day: Stuxnet and the Launch of the World’s First Digital Weapon (عمل استقصائي)؛ ومعلومات ذات صلة لدى CISA.
- Koh, David: مفوّض وكالة الأمن السيبراني في سنغافورة (CSA)، وأبرز المبشّرين بالاستخبارات السيبرانية الآلية العابرة للحدود. المرجع: Singapore MAS TRM Guidelines (قسم الأتمتة من آلة إلى آلة).
- Kaspersky, Eugene: الرئيس التنفيذي لـKaspersky Lab ومؤسسها، يركّز على انتشار البرمجيات الخبيثة الصناعية المتقدمة. المرجع: The Velocity of Industrial Malware Propagation (Kaspersky Report).
2. خريطة التوجيهات والأمثلة العالمية
- إدارة أمن النقل الأمريكية (TSA) (الهجوم على Colonial Pipeline): توجيه تكتيكي ملزم لقطاعَي الطاقة والنقل. المرجع: TSA Security Directive Pipeline-2021-02 (Zero Trust Industrial Implementation).
- المملكة المتحدة (حظر المورّدين): قانون أمن الاتصالات لتدقيق مورّدي الفئة الأولى. المرجع: Telecommunications (Security) Act 2021 (UK) – High-Risk Vendor Removal.
- الولايات المتحدة، الأمر التنفيذي 14028: أمر تنفيذي اتحادي لتحسين الأمن السيبراني للأمة. المرجع: Executive Order 14028 (Improving the Nation’s Cybersecurity) — قسم قائمة مكوّنات البرمجيات.
- سنغافورة، سلطة النقد (MAS) (آسيا والمحيط الهادئ): إرشادات إدارة المخاطر التقنية للبنى التحتية الحيوية المالية وبنى النقل. المرجع: MAS Technology Risk Management (TRM) Guidelines — التنوع الجغرافي والإدارة خارج النطاق (OOBM).
- ENISA في أوروبا (STIX/TAXII): منصات للتعاون وتبادل المعلومات الاستخبارية بسرعة الآلة. المرجع: ENISA Technical Guideline on Automatic Information Sharing — بروتوكول STIX/TAXII من آلة إلى آلة.
- CISA في الولايات المتحدة (STIX/TAXII): نظام آلي لتبادل مؤشرات الاختراق (IoC). المرجع: CISA Automated Indicator Sharing (AIS) — بروتوكول STIX/TAXII من آلة إلى آلة.
ملاحظة منهجية
ما هذه الصفحة. ترجمة للمقالة التي نشرها المؤلف على لينكدإن في 14 أبريل 2026؛ والنسخة البرتغالية الكاملة موجودة على هذا الموقع. وقد قُدِّمت المقترحات العشرة في اليوم نفسه إلى المشاورة العامة التي نظّمها CNCS (Centro Nacional de Cibersegurança، المركز الوطني للأمن السيبراني في البرتغال).
أسماء القوانين. يُذكر التوجيه الأوروبي باسمه الرسمي (Directive (EU) 2022/2555، توجيه NIS 2)، إذ لا توجد له ترجمة عربية رسمية. وتبقى الصكوك البرتغالية، مثل Regulamento do Regime Jurídico de Cibersegurança، بالبرتغالية مع شرح بين قوسين. ويُذكر القانون البريطاني باسمه الرسمي، Telecommunications (Security) Act 2021.
تغييرات في الشكل لا في المضمون. حُذفت الرموز الزخرفية (الإيموجي) من نسخة لينكدإن. وتظهر الرموز PR.GA-3 وID.GA-2 وGR.GR-3 (ضوابط في الملحق الثالث من مشروع اللائحة)، التي حوّلها لينكدإن إلى روابط ويب زائفة، نصًّا عاديًا. ويُعرض الرسم الأصلي بنصوصه البرتغالية مع تعليق مترجم. والروابط إلى المصادر هي روابط الأصل.
ما حدث بعد ذلك. في يونيو 2026 صنّف CNCS المقترحات العشرة كلها «Não acolhido» (غير مقبول). وحصيلة المؤلف لهذا القرار في المقالة «النظام الجديد للأمن السيبراني: ما بقي دون إنجاز».
النقاش على لينكدإن (بالبرتغالية)
تُكتب التعليقات على هذا النص في لينكدإن، حيث نُشرت المقالة باللغة البرتغالية. يمكنكم الكتابة بالعربية. وافقوا أو خالفوا أو أضيفوا بيانات: كل اعتراض مُعلَّل يلقى ردًّا.
Gaspar do Amaral · الأصل البرتغالي بتاريخ 14 أبريل 2026، منشور في هذا الموقع؛ صدرت الترجمة في 27 أكتوبر 2026 · الأشكال والجداول © Aprecisa.com · بالاستعانة بالذكاء الاصطناعي