 ← Grupo Aprecisa · Liga quem sabe a quem precisa
Energia e sistema elétrico
A Malha Nervosa: as comunicações que seguram a rede elétrica — e porque não podem ser uma rede de escritório
Gaspar do Amaral ·
Neste site, este artigo foi
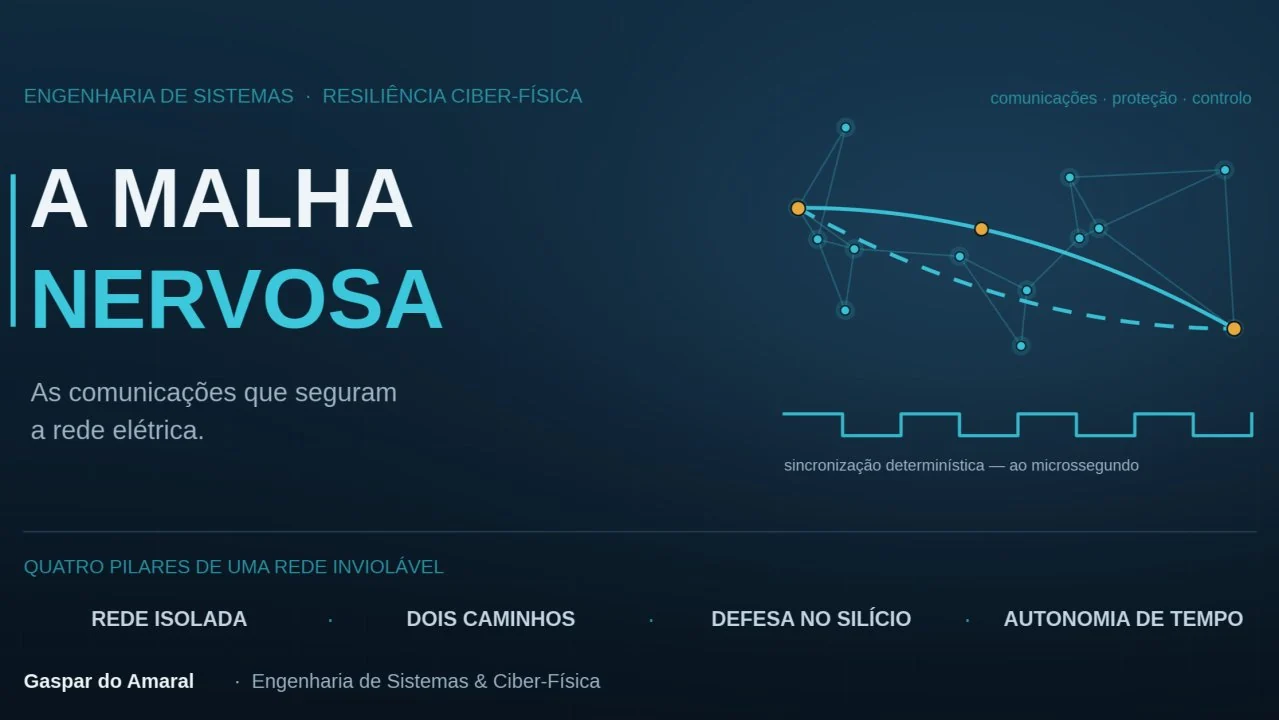
A rede elétrica moderna deixou de ser apenas cabos e centrais. É hoje um sistema vivo, coordenado ao milissegundo por milhões de aparelhos eletrónicos — entre eles os inversores (os equipamentos que convertem a energia dos painéis solares e das eólicas em corrente para a rede). E há uma parte invisível que segura tudo isto: a rede de comunicações que transporta, em tempo real, as medições, os sinais de proteção e as ordens de controlo de uma ponta à outra do país. É a «malha nervosa» do sistema.
O erro histórico tem sido tratar essa malha como uma vulgar rede de escritório — aquilo a que o setor chama uma rede de IT (Information Technology, ou Tecnologias de Informação: as redes de computadores, e-mail e internet do dia a dia). Não é. Uma rede de escritório pode falhar uns minutos sem grandes consequências; a rede que protege uma subestação de alta tensão, não.
Uma precisão importante antes de avançar: esta malha não é o que faz as máquinas girar em sincronia — isso é física, acontece localmente, no próprio equipamento. O que a malha faz é permitir ao operador ver, proteger e coordenar a rede inteira em tempo real. Quando ela falha, a rede não para de imediato, mas o operador fica «cego» e perde a capacidade de a proteger e comandar de forma coordenada — e é aí que um problema pequeno se transforma num apagão.
Defender esta malha de um ataque de saturação — um DoS (Denial of Service, ou Negação de Serviço: inundar um sistema com tráfego até o bloquear) — não se faz com as firewalls (barreiras de segurança informáticas) de prateleira de um escritório. Faz-se com uma arquitetura desenhada para ser inquebrável, assente em quatro pilares. E não é teoria futurista: é o rigor que já se aplica, há anos, nos transportes terrestres, marítimos e aéreos — agora transposto para a energia.
A. Manter a rede separada de tudo o resto (segregação física)
Primeira regra: a rede de comunicações que controla a eletricidade não pode partilhar os mesmos cabos da internet pública nem do tráfego comercial. Tem de ser fisicamente isolada — o chamado air-gapping (literalmente «intervalo de ar»: nenhuma ligação física com outras redes).
Na prática, isto exige fibra escura (dark fiber: fibra ótica própria e dedicada, não partilhada com operadores comerciais), pertencente ao próprio TSO (Transmission System Operator, ou Operador da Rede de Transporte — a entidade que gere a rede de alta tensão; em Portugal, a REN). Sobre essa fibra corre uma rede concebida para garantir tempos exatos, com tecnologias como a TSN (Time-Sensitive Networking, ou Redes Sensíveis ao Tempo) e o PTP (Precision Time Protocol, ou Protocolo de Tempo de Precisão). É esta a arquitetura que a rede elétrica deve adotar.
💡 Onde já existe: no sistema ferroviário europeu. O ERTMS (European Rail Traffic Management System, o sistema europeu de gestão de tráfego ferroviário) e o seu controlo de comboios, o ETCS (European Train Control System), usam comunicações próprias — historicamente o GSM-R (a versão ferroviária da rede móvel GSM), hoje a evoluir para o FRMCS (Future Railway Mobile Communication System, o futuro sistema móvel ferroviário, baseado em 5G) — totalmente separadas das redes móveis públicas. Ninguém mistura o sinal de travagem de um comboio de alta velocidade com o vídeo que os passageiros veem no telemóvel. Pela mesma razão, não se pode misturar o comando de uma subestação com o tráfego de dados de uma cidade.
B. Dois caminhos em vez de um (redundância sem interrupção)
Para resistir a cortes de fibra — acidentais ou intencionais — e a falhas simultâneas, abandona-se o desenho clássico «em anel», no qual, quando algo falha, a rede demora um tempo a reorganizar-se. Esse tempo, a física da eletricidade não o tolera.
A solução é enviar cada mensagem crítica duas vezes em simultâneo, por dois caminhos óticos fisicamente diferentes. Se um cair, a segunda cópia já chegou; o tempo de recuperação é, na prática, zero. Os protocolos que fazem isto chamam-se PRP (Parallel Redundancy Protocol, ou Protocolo de Redundância Paralela) e HSR (High-availability Seamless Redundancy, ou Redundância Sem Interrupção de Alta Disponibilidade), normalizados pela IEC (International Electrotechnical Commission, a Comissão Eletrotécnica Internacional) na norma IEC 62439-3.
💡 Onde já existe: operadores como a RTE (Réseau de Transport d'Électricité, o operador da rede francesa) e a Statnett (operador norueguês) já têm subestações digitais assentes nestes protocolos, sob a norma IEC 61850 das subestações digitais. E na aviação: o AFDX (Avionics Full-Duplex Switched Ethernet, a rede de dados de bordo do Airbus A350) usa exatamente este princípio — leva as ordens dos computadores de voo aos comandos das asas por dois caminhos em paralelo, para chegarem sempre a tempo, mesmo que um falhe.
C. Travar os ataques no próprio chip (defesa em hardware)
Contra um ataque de saturação em massa — um DDoS (Distributed Denial of Service, ou Negação de Serviço Distribuída: o mesmo ataque, mas lançado de milhares de pontos ao mesmo tempo) — a defesa não pode depender de software, que é facilmente sufocado por uma «tempestade» de dados. Resolve-se no próprio chip.
Nos equipamentos de fronteira das subestações, o tráfego é filtrado diretamente em circuitos eletrónicos dedicados: FPGA (Field-Programmable Gate Array, um chip que se pode reconfigurar para uma tarefa específica) ou ASIC (Application-Specific Integrated Circuit, um chip fabricado de raiz para uma única função). Com um mecanismo chamado Time-Aware Shaper («moldador atento ao tempo», a norma IEEE 802.1Qbv — IEEE é o Institute of Electrical and Electronics Engineers, o instituto que define estas normas), a porta de comunicação só «abre» em janelas de microssegundos (milionésimos de segundo) rigorosamente pré-marcadas. Qualquer tempestade de dados que chegue fora da hora bate numa parede de hardware e é descartada, sem sequer incomodar o processador principal.
💡 Onde já existe: nas bolsas de valores e na negociação automática ultrarrápida — o HFT (High-Frequency Trading, a compra e venda de ações em frações de segundo), em mercados como a Euronext ou a Nasdaq. Aí, um atraso de nanossegundos vale milhões, e por isso o tráfego é filtrado por matrizes de FPGA que rejeitam pacotes anómalos instantaneamente, com um rigor de tempo impossível de alcançar por software comum.
D. Funcionar às cegas se tudo o resto falhar (autonomia de tempo)
A boa engenharia parte sempre do princípio de que a ligação principal vai falhar. Se toda a malha ótica for cortada num ato de sabotagem, o sistema não pode desmoronar.
Aqui é preciso desfazer um equívoco comum. Mesmo num silêncio total de comunicações, a rede continua a 50 Hz (50 hertz, a frequência da corrente elétrica) — essa frequência é mantida fisicamente pelas máquinas e pelos inversores, não pela rede de comunicações. O que se perde, sem comunicações, é a referência de tempo comum de que os sistemas de medição e de proteção precisam para «ver» a rede com exatidão e atuar de forma coordenada. Essas medições de altíssima precisão chamam-se sincrofasores, ou PMU (Phasor Measurement Unit, Unidade de Medição Fasorial), e só funcionam se todos os pontos da rede partilharem o mesmo relógio ao microssegundo.
Por isso, cada subestação crítica tem de ter o seu próprio relógio atómico local, de rubídio (um relógio de altíssima precisão), que mantém a hora exata durante dias mesmo sem sinal de satélite. Esse sinal vem dos sistemas GNSS (Global Navigation Satellite System, os sistemas globais de navegação por satélite, como o GPS norte-americano ou o Galileo europeu), que têm de ser protegidos contra interferência (jamming: abafar o sinal) e contra falsificação (spoofing: enviar um sinal falso para enganar o recetor). A capacidade de manter a referência sem qualquer sinal externo chama-se holdover (autonomia de tempo).
💡 Onde já existe: nas redes de telecomunicações 5G SA (5G Standalone, ou 5G Autónomo) e na navegação militar. As centrais de telecomunicações usam relógios-mestre de rubídio que mantêm a precisão de tempo (com um erro de poucos microssegundos) durante dias sem sinal de satélite — para períodos mais longos, recorre-se a relógios ainda mais estáveis, de césio. No mar, os navios de guerra usam antenas CRPA (Controlled Reception Pattern Antenna, antenas de padrão de receção controlado) que anulam os sinais de interferência do inimigo, mantendo a posição e a hora mesmo sob ataque eletrónico pesado.
Conclusão: a estabilidade elétrica é, hoje, um problema de telecomunicações
O Relatório Final do Apagão Ibérico de 2025 mostrou que a segurança da rede depende dos serviços de sistema — tensão, potência reativa, robustez, inércia. Mas estes só funcionam se a «malha nervosa» que os coordena for igualmente robusta. Numa rede dominada por inversores e por software, a estabilidade da eletricidade transforma-se, em última análise, num problema de engenharia de telecomunicações determinística: redes que entregam a informação certa, no instante exato, sempre — sem exceção e sem atraso.
Tratar essa malha como uma rede de escritório, com as ferramentas e a tolerância a falhas de um ambiente comercial, é o verdadeiro castelo de cartas. A luz que alimenta hospitais, transportes e a vida de todos não se segura apenas com cabos de alta tensão: segura-se também com o rigor, invisível, da rede que corre por baixo deles. A resiliência não se decreta; constrói-se, nó a nó.
Gaspar do Amaral
#EngenhariaDeSistemas #TransiçãoEnergética #Cibersegurança #SmartGrids #Telecomunicações #TSN #IEC61850 #Resiliência #NIS2 #Engenharia
A discussão está no LinkedIn
Os comentários a este texto fazem-se no LinkedIn, onde foi publicado a 15 de junho de 2026. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Gaspar do Amaral · 15 de junho de 2026 · Texto publicado primeiro no LinkedIn; a versão integral fica neste site, que passa a ser a de referência · Imagens © Aprecisa.com