 ← Grupo Aprecisa · Conecta a quien sabe con quien lo necesita
Estado, obras y gobernanza · Artículo publicado en LinkedIn el 3 de abril de 2026
La gobernanza de las infraestructuras críticas y la responsabilidad a dos velocidades
Centralizar no es proteger: gobernar las infraestructuras críticas con responsabilidad a dos velocidades
Gaspar do Amaral · 3 de abril de 2026
Traducción del original en portugués. Esta versión se emitió el 30 de octubre de 2026.
En este sitio, este artículo ha sido
Por el ingeniero Gaspar do Amaral
La planificación de infraestructuras a escala nacional padece una ilusión crónica: la creencia de que centralizar el control equivale a seguridad. A lo largo de décadas integrando sistemas de transporte terrestre, marítimo y aéreo, he aprendido que, cuando el Estado intenta ser el «portero» de una red ciberfísica, no está construyendo un escudo; está levantando un blanco.
Para desmontar esta falacia y diseñar un modelo a prueba de colapsos no basta la intuición; hay que recurrir a la ciencia de los sistemas complejos. Como detalla Donella Meadows en su obra magna Thinking in Systems: A Primer, la intervención en un sistema debe centrarse en el rediseño de sus flujos de información y de sus reglas de penalización (los feedback loops), y no en el microcontrol de sus nodos. El Estado debe, pues, abandonar la centralización y abrazar el principio de la responsabilidad a dos velocidades (Responsabilidade a Duas Velocidades).
Pilar I: la doble velocidad y la transferencia del riesgo (el fin del gateway estatal)
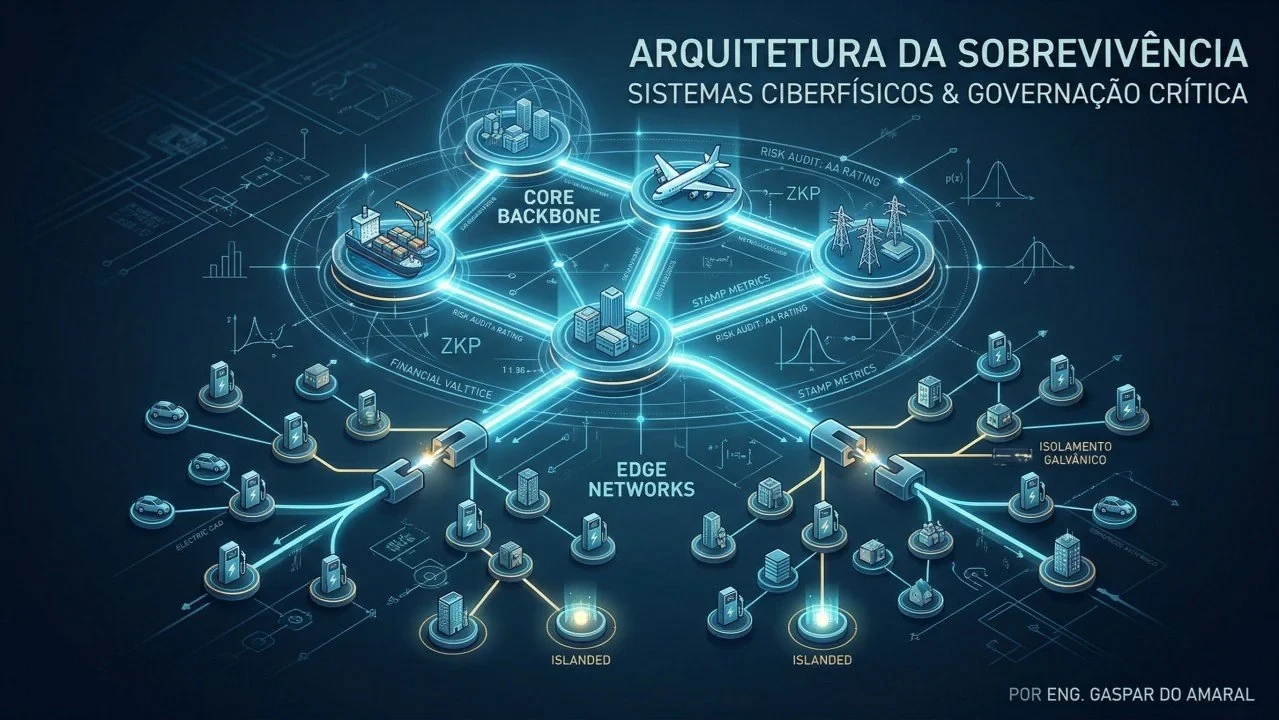
La arquitectura actual trata todas las infraestructuras por igual, creando lo que el sociólogo Charles Perrow define en Normal Accidents como «acoplamiento rígido» (tight coupling). Si conectamos los cargadores de las pymes minoristas a un gateway de seguridad central del Estado, una anomalía en la periferia o un ataque directo al centro paraliza el país entero. La ingeniería exige que cortemos ese acoplamiento.
Para la red troncal (core) — aeropuertos, puertos y hubs intermodales — el fallo es inadmisible. Sin embargo, la auditoría no debe ser burocrática, sino financiera. El pionero Ross Anderson, en Security Engineering, establece que la seguridad de la información fracasa invariablemente cuando la entidad que gestiona el riesgo no es la que paga la factura del desastre. La solución es exigir que la auditoría de la red troncal la hagan reaseguradoras globales. Aplicamos así la tesis central de Nassim Nicholas Taleb en su libro Skin in the Game: sin el riesgo de ruina financiera y penal, los operadores privados no construyen sistemas resilientes. Si el mercado de seguros no valida el consorcio, el Estado no emite la licencia.
En la red de borde (edge, capilaridad urbana), aplicar esa carga militar destruiría a las pymes locales, un escenario contra el que la profesora Rosário Macário (IST) advierte con frecuencia en sus estudios sobre los costes de transacción en la regulación del transporte. Para el edge, la exigencia pasa al plano puramente electromecánico: la instalación obligatoria de un interruptor de aislamiento galvánico. Si el software es vulnerado, el punto de recarga queda físicamente desconectado de la red nacional, sacrificando el vehículo pero salvando la nación.
Pilar II: pruebas de conocimiento cero (la auditoría sin honeypot)
El modelo tradicional de licencias exige que las empresas entreguen sus algoritmos al Estado para que los pruebe. El especialista Bruce Schneier, en su libro Click Here to Kill Everybody, advierte de que esas sandboxes estatales se convierten rápidamente en gigantescos honeypots (señuelos cibernéticos), que atraen ataques de Estados hostiles y ponen en riesgo la propiedad intelectual de consorcios globales.
La pedagogía cibernética ofrece una solución grabada en la matemática pura. En lugar de pedir los datos, el Estado exige una ecuación que acredite la verdad. Como teorizaron Shafi Goldwasser y Silvio Micali en su artículo fundacional «The Knowledge Complexity of Interactive Proof-Systems», utilizamos las pruebas de conocimiento cero (ZKP). El Estado dicta el escenario de catástrofe; el operador ejecuta la simulación en su laboratorio y devuelve al regulador una clave criptográfica que valida de forma irrefutable que el sistema resistió, sin revelar una sola línea de código. Desde la óptica de la teoría de la información que enseña el profesor Mário Figueiredo (IST), el Estado obtiene certeza absoluta mediante la entropía matemática, manteniendo su propio sistema a salvo de alojar datos ajenos.
Pilar III: degradación elegante y supervivencia asíncrona (el fin del apagón inducido)
La debilidad más grave de los pliegos actuales es la obligación de telemetría continua. Si el Estado exige que el punto de recarga envíe un heartbeat constante para autorizar la operación, a un atacante le basta con provocar el corte de un cable submarino de fibra — una vulnerabilidad estratégica que seguí de cerca al diseñar sistemas en el sudeste asiático — para crear un apagón eléctrico y logístico.
La infraestructura tiene que aprender a operar a oscuras. Amory Lovins, en el memorable informe Brittle Power encargado por el Pentágono, demuestra analíticamente que las redes deben tener autonomía en el edge. Aquí la teoría se cruza con la ingeniería eléctrica del profesor João Peças Lopes (INESC TEC), pionero del concepto de islanding (funcionamiento en isla). Sin comunicaciones, el punto de recarga interrumpe la integración bidireccional (V2G) para no desestabilizar el sistema nacional, pero sigue suministrando energía vital con baterías locales.
En este escenario de caos entra la magistral teoría del investigador portugués Paulo Veríssimo, expuesta en sus artículos sobre tolerancia a intrusiones ciberfísicas. El sistema abandona la ilusión de que el firewall es impenetrable; asume que el enemigo ya está dentro de las comunicaciones y adopta una degradación elegante gestionada por hardware independiente. Además, los procesos de seguridad dejan de centrarse en el fallo del componente y pasan a orquestarse como un problema de control integrado, aplicando la metodología STAMP, desarrollada por la profesora Nancy Leveson en su libro Engineering a Safer World.
Conclusión
No podemos combatir las amenazas fluidas del siglo XXI con el pensamiento regulatorio estático del siglo XX. Como sostiene a menudo el profesor Carlos Fiolhais en su defensa del método científico aplicado a la esfera pública, la decisión política no puede imponerse a las leyes de la termodinámica ni a los límites de la criptografía.
Y, al alinear nuestras infraestructuras tecnológicas con la visión de la arquitectura organizacional que defiende el profesor José Tribolet (IST), comprendemos que el Estado no construye: el Estado legisla la matemática del riesgo. La responsabilidad a dos velocidades obliga al mercado a ser antifrágil.
Anexo técnico: síntesis de parámetros para los pliegos públicos
Para trasladar este modelo a la contratación pública, los preámbulos y cláusulas técnicas de los pliegos de la Administración central portuguesa (DGEG, AMT, IMT, IP) deberán adoptar obligatoriamente la siguiente parrilla:
1. Criterios de calificación para la red troncal (concesiones de riesgo sistémico)
- 1.1. Seguro de responsabilidad ciberfísica: supresión de la exigencia de entregar al Estado la arquitectura detallada del software. Sustitución por la obligación de presentar una póliza de ciberriesgo (Cyber Liability Insurance) que cubra los daños en cascada a la red nacional, emitida por una reaseguradora con una calificación (rating) mínima «AA».
- 1.2. Tolerancia a intrusiones (evaluación STAMP): obligación de demostrar, en el proyecto básico, que la red de telecomunicaciones del consorcio está físicamente segregada (air-gapping) de los sistemas de automatización e inyección (V2G).
2. Normas técnicas para la red de borde (capilaridad en dominio público o privado)
- 2.1. Aislamiento galvánico autónomo: integración obligatoria, en cada transformador o punto de recarga HPC (>50 kW), de interruptores de hardware independientes que vigilen la frecuencia local (Hz) y ejecuten el corte físico de la red (tiempo de respuesta < 20 ms) ante anomalías de software.
- 2.2. Supervivencia asíncrona (modo isla): ante la pérdida total de la telemetría externa durante > 30 segundos, el punto de recarga adopta el perfil de «degradación elegante», asegurando una potencia de carga mínima con baterías locales y cesando de inmediato la inyección en la red (V2G/V2X).
3. Metodología de inspección y certificación
- 3.1. Auditoría mediante ZKP: el Estado emite cada semestre el «vector de catástrofe». El consorcio lo ejecuta de forma independiente y presenta en el portal del regulador el hash criptográfico ZKP en 48 horas. El fallo conlleva la suspensión de la licencia de explotación.
- 3.2. Inspección delegada: auditorías físicas subcontratadas y pagadas por el propio operador a sociedades de clasificación independientes, certificadas por el IPQ y el CNCS.
Referencias bibliográficas y aportación estructural a la propuesta
A continuación se detalla la literatura que valida científicamente las premisas estructurales de esta responsabilidad a dos velocidades, de Gaspar do Amaral:
Autores internacionales
- Nassim Nicholas Taleb — Skin in the Game: su teoría demuestra que los sistemas centralizados son frágiles. Aportación: base del pilar I; trasladar el riesgo financiero a los operadores garantiza que la red descentralice orgánicamente sus defensas.
- Shafi Goldwasser y Silvio Micali — The Knowledge Complexity of Interactive Proof-Systems: ganadores del Premio Turing. Aportación: su invención (ZKP) sostiene el pilar II, al permitir sustituir una peligrosa sandbox estatal por una auditoría criptográfica.
- Ross Anderson — Security Engineering: pionero de la economía de la seguridad. Aportación: fundamenta el uso del mercado reasegurador como verdadero auditor del Estado, porque el capital privado penaliza el fallo cibernético con rigor.
- Charles Perrow — Normal Accidents: sociólogo de los desastres. Aportación: su tesis del «acoplamiento rígido» fundamenta la negativa a crear un gateway central del Estado y sostiene el aislamiento galvánico.
- Nancy Leveson — Engineering a Safer World (STAMP): especialista del MIT. Aportación: enseña que los accidentes derivan de la interacción y no de componentes aislados, y sostiene la arquitectura de la «degradación elegante» (pilar III).
- Amory Lovins — Brittle Power: físico y diseñador sistémico. Aportación: justifica que las redes eléctricas centralizadas son indefendibles y exige hubs capaces de operar en «modo isla».
- Bruce Schneier — Click Here to Kill Everybody: especialista en ciberseguridad. Aportación: su tesis de que el compliance estático no funciona contra atacantes dinámicos apoya la necesidad de auditorías ZKP basadas en vectores de ataque vivos.
- Jens T. Ditzel / C. Mumenthaler — Swiss Re: Cyber Risk Research: Aportación: la ciencia actuarial demuestra que ya existen hoy modelos financieros robustos para que el mercado absorba el riesgo de las redes de infraestructura.
- Richard A. Clarke — Cyber War: estratega estadounidense. Aportación: su advertencia de que los objetivos civiles serán las primeras víctimas justifica elevar estas redes a infraestructuras de defensa nacional.
- Donella Meadows — Thinking in Systems: Aportación: la teoría de los bucles de feedback justifica que los retrasos en la información (cortes de internet) no pueden desestabilizar el flujo físico (la electricidad en modo isla).
- Vint Cerf — arquitectura TCP/IP: padre de internet. Aportación: el principio de nodos autónomos y rutas descentralizadas es el modelo conceptual para rechazar los gateways de control estatal en el edge.
Autores e investigadores nacionales (Portugal)
- Paulo Veríssimo — Intrusion Tolerance: Aportación: el paradigma de que el sistema tiene que sobrevivir operativamente incluso bajo control enemigo cimenta el pilar III de nuestra propuesta técnica.
- José Tribolet — IST / Ingeniería organizacional: Aportación: valida la tesis de que el Estado tiene que reconfigurar su alineamiento (cómo contrata) para influir en el comportamiento físico de los consorcios.
- João Peças Lopes — INESC TEC / Smart Grids: Aportación: sus simulaciones de viabilidad de microrredes convierten la exigencia del «modo isla» en un requisito electrotécnico inmediato y factible.
- Nuno Neves — FCUL / Seguridad y tolerancia a fallos: Aportación: su investigación se centra en la contención de fallos y justifica que la separación física (air-gapping) es vital ante un software corrompido.
- Rosário Macário — IST / Economía del transporte: Aportación: su trabajo advierte de las ineficiencias que genera una regulación pesada y apoya la exención de la carga militar burocrática en el edge.
- Mário Figueiredo — IST / Teoría de la información: Aportación: su aplicación de las matemáticas a la incertidumbre valida el uso de las ZKP como mecanismo fiable de auditoría sin entrega de código fuente.
Nota metodológica
Qué es esta página. Traducción al español del artículo publicado por el autor en LinkedIn el 3 de abril de 2026; la versión íntegra en portugués está en este sitio. El artículo no contiene cálculos propios; los parámetros técnicos del anexo (>50 kW, < 20 ms, > 30 s, 48 h, calificación «AA») son los del original.
Cambios de forma, no de fondo. En el original, algunos nombres llevan varios enlaces a la misma dirección; aquí cada uno lleva uno. Se han eliminado los parámetros de seguimiento que LinkedIn añadió a algunos enlaces. DGEG, AMT, IMT e IP son organismos públicos portugueses (energía, regulación del transporte, movilidad e infraestructuras); el IPQ es el Instituto Portugués de la Calidad y el CNCS, el Centro Nacional de Ciberseguridad.
El debate está en LinkedIn (en portugués)
Los comentarios a este texto se hacen en LinkedIn, donde el artículo se compartió en portugués. Puede escribir en español. Esté de acuerdo, discrepe o aporte datos: todas las objeciones fundamentadas reciben respuesta.
Gaspar do Amaral · Original en portugués del 3 de abril de 2026, publicado en este sitio; traducción emitida el 30 de octubre de 2026 · Figuras y tablas © Aprecisa.com · Con ayuda de IA
Cómo citar: Gaspar do Amaral (2026). A Governação de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades. Zenodo. https://doi.org/10.5281/zenodo.23814359 · Archivo permanente en Zenodo.