 ← Grupo Aprecisa · Conecta a quien sabe con quien lo necesita
Ciberseguridad y soberanía digital · Balance técnico del veredicto de la consulta pública
El nuevo régimen de ciberseguridad: lo que quedó por hacer
El veredicto de la consulta pública sobre el reglamento portugués de ciberseguridad: lo que se aceptó y lo que quedó por hacer
Gaspar do Amaral · 25 de junio de 2026
Traducción del original en portugués. Esta versión se emitió el 27 de octubre de 2026.
En este sitio, este artículo ha sido
El veredicto de la consulta pública
El 14 de abril de 2026 presenté diez propuestas en la consulta pública. Ha llegado el veredicto, y dice tanto sobre el reglamento como sobre lo que aún queda por hacer.
El 14 de abril de 2026 publiqué en LinkedIn De la conformidad normativa a la resiliencia operativa: 10 propuestas para el nuevo régimen de ciberseguridad y presenté esas mismas diez propuestas en la consulta pública sobre el Projeto de Regulamento de execução do Regime Jurídico da Cibersegurança (proyecto de reglamento de ejecución del régimen jurídico portugués de ciberseguridad, que transpone la Directiva (UE) 2022/2555, la «Directiva SRI 2» o NIS 2).
El Centro Nacional de Cibersegurança (CNCS, el centro nacional de ciberseguridad de Portugal) publicó entretanto el Informe de la Consulta Pública. Por rigor, conviene hacer balance, separando lo que dice el informe de lo que yo, como ingeniero, leo en él. Son planos distintos y no deben confundirse.
Parte I — Los hechos (lo que consta en el informe)
Todo lo que sigue en esta sección puede comprobarse en el Informe de la Consulta Pública y en los documentos del procedimiento. Aquí no hay interpretación.
- Marco. Se trata del reglamento de ejecución del régimen jurídico de ciberseguridad, aprobado por el Decreto-Lei n.º 125/2025, de 4 de dezembro (decreto ley portugués n.º 125/2025, de 4 de diciembre), en el marco de la transposición de la Directiva NIS 2.
- Periodo de consulta. Transcurrió del 10/03/2026 al 22/04/2026, conforme al apartado 2 del artículo 101 del Código do Procedimento Administrativo (código portugués de procedimiento administrativo).
- Participación. El CNCS recibió contribuciones de 56 entidades y particulares.
- Autoría del informe. Documento firmado por el coordinador del CNCS, Lino Santos (junio de 2026).
- Veredicto sobre mis diez propuestas. Las diez se clasificaron como «Não acolhido» (no aceptada). El informe fundamenta cada rechazo, en esencia, con tres argumentos recurrentes: el reglamento ya fija medidas mínimas obligatorias, «aplicables de forma amplia y transversal y con la intención de abarcar el mayor número de situaciones»; la verificación de su aplicación «tiene en cuenta el principio de proporcionalidad»; y corresponde a cada entidad, en función de su análisis del riesgo residual, aplicar medidas más exigentes.
- Los cambios en el eje de la gestión del riesgo. En el conjunto del procedimiento, el reglamento sufrió decenas de cambios de redacción aceptados o parcialmente aceptados (entre otros, los artículos 6, 13 a 17, 22 a 28 y 30, y varios controles del anexo III). En el eje que me ocupa —la gestión del riesgo residual y el inventario de activos— los dos cambios de fondo fueron: artículo 31, redacción aclarada para referirse expresamente al análisis y a la gestión del riesgo de ciberseguridad y del riesgo residual, a partir de la lógica de procesos y funciones críticas; artículo 32, redacción modificada que limita la obligación de inventariar activos a los directamente accesibles al público a través de Internet (contribución en la que, entre otras, se aceptó parcialmente la posición de MEO).
Este es el registro de los hechos. Mis diez propuestas no se aceptaron como tales. En rigor, sin embargo, uno de los vectores que defendí sí movió el texto: el control PR.FC-2 (formación del personal con funciones especializadas), en el centro de mi propuesta 9, fue modificado, aunque el informe atribuye el cambio a contribuciones de ANA, E-REDES, CTT y la Aliança para a Cibersegurança (Alianza para la Ciberseguridad), y no a la mía. La fórmula «10/10 no aceptadas» es, pues, formalmente exacta; en el fondo, el reglamento se movió en una materia que yo había señalado, sin citarla.
Parte II — El análisis (mi lectura de ingeniería)
Nota metodológica. Todo lo que sigue es análisis de mi responsabilidad. La «lectura de convergencia» que figura a continuación resulta del cruce que yo mismo hago entre mi contribución y las contribuciones públicas de otras entidades. No es una constatación formal del CNCS, que examina las contribuciones entidad por entidad y no las agrega por vector de riesgo.
1. No estuve solo en el diagnóstico, y eso es comprobable
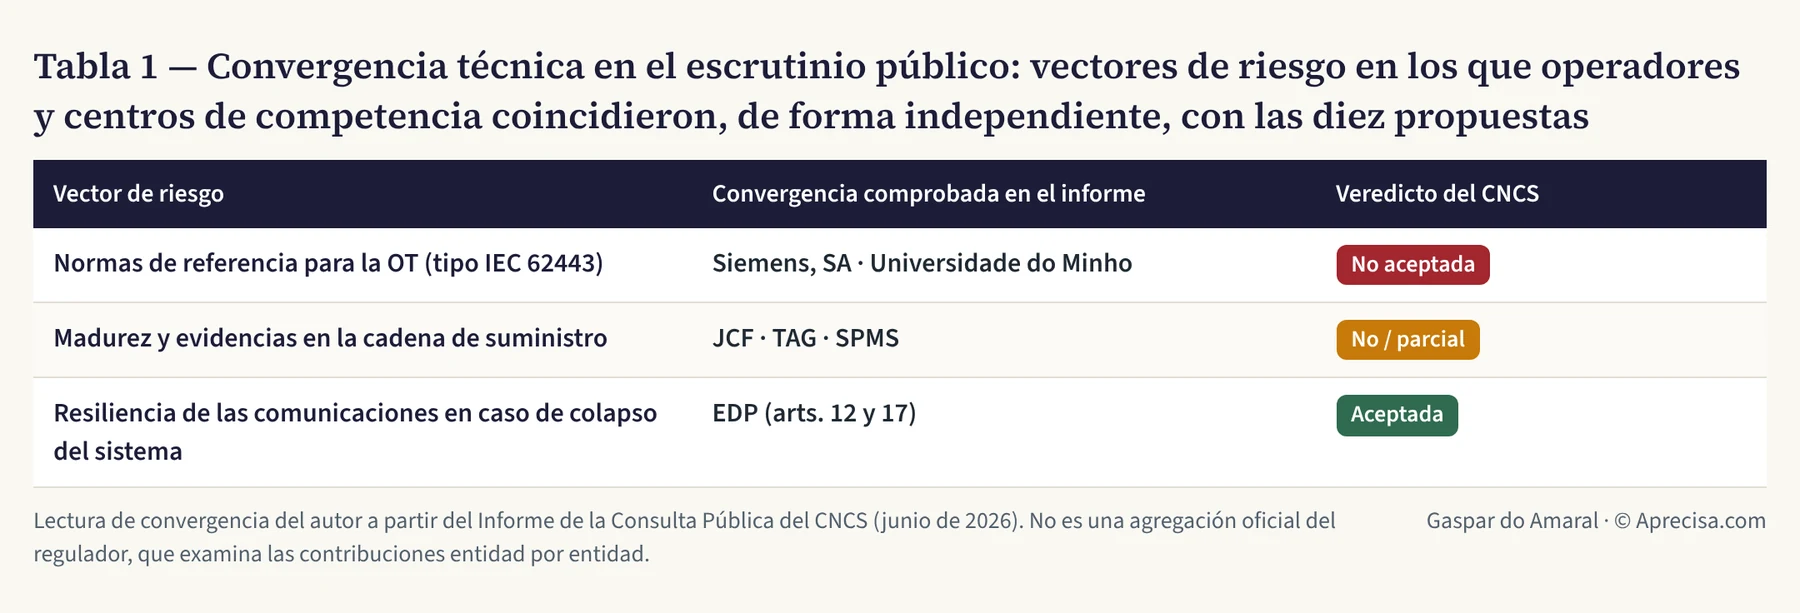
Qué muestra la Tabla 1. Tres vectores de riesgo en los que otros participantes en la consulta llegaron, por su cuenta, al mismo diagnóstico que las diez propuestas, y el veredicto que el CNCS dio a esas contribuciones: normas de referencia para la OT, propuestas por Siemens y la Universidad do Minho (no aceptadas); madurez y evidencias en la cadena de suministro, por JCF, TAG y SPMS (no aceptadas o parcialmente aceptadas); y resiliencia de las comunicaciones en caso de colapso del sistema, por EDP (aceptada).
Mi lectura —y la asumo como lectura— es que la comunidad de la ingeniería pesada y los operadores de infraestructuras identificaron, de forma independiente, los mismos puntos ciegos. Me impongo, no obstante, una distinción: hubo convergencia en el diagnóstico, no necesariamente en el remedio. Varias entidades abordaron la OT y la cadena de suministro, pero a veces pedían soluciones en sentido contrario al mío. NOS, por ejemplo, pidió que la gestión del riesgo de la cadena se «calibrara al impacto, la criticidad y la naturaleza de los proveedores», es decir, más margen; yo defendía lo contrario, un suelo normativo. Es precisamente lo que singulariza mi contribución: donde la mayoría pedía flexibilidad, yo pedía un mínimo prescriptivo calibrado a la consecuencia física. El hecho de que Siemens pidiera normas de referencia específicas para la OT, y de que el regulador las rechazara con el argumento de la amplitud genérica, es el síntoma central del problema que describo a continuación.
2. La incoherencia de la proporcionalidad: el argumento que vuelve la llave del regulador contra su propia decisión
El CNCS rechazó la diferenciación OT/IT (mi propuesta 1) afirmando que el reglamento «ya responde a la necesidad de segregación de redes, a la exigencia de confianza cero y a la gestión del riesgo de los activos, incluidos los heredados y la OT», y que «las medidas pretenden ser lo más amplias posible». Invoca, al mismo tiempo y de forma transversal, el principio de proporcionalidad.
Es justamente aquí donde reside la contradicción interna, y este es el punto técnico que quiero dejar claro:
Amplitud transversal y proporcionalidad no son lo mismo. Tienden a ser opuestas.
La proporcionalidad, en rigor, exige que la medida esté calibrada a la consecuencia del fallo. El reglamento no ignora la diferenciación: estratifica las medidas en niveles básico, sustancial y elevado, vinculados a la matriz de riesgo y a la clasificación de la entidad. El problema no es, por tanto, la ausencia de diferenciación, sino el eje con el que se hace. Los niveles del QNRCS (Quadro Nacional de Referência para a Cibersegurança, marco nacional de referencia de ciberseguridad de Portugal) escalan según la clasificación de la entidad; la consecuencia ciberfísica, sin embargo, no reside en la entidad, sino en el activo. Un mismo operador esencial alberga, bajo el mismo nivel de cumplimiento, un servidor de correo y un PLC (autómata programable) que manda los interruptores de una subestación de alta tensión o las compuertas de un puerto, y la consecuencia física de comprometer cada uno es inconmensurable. Esta es la variable que la diferenciación por entidad no capta y que la proporcionalidad obliga a ponderar: el impacto ciberfísico en el nivel de la zona y del conducto, no de la persona jurídica.
La propia ingeniería ya resolvió este problema. La norma ISA/IEC 62443-3-2 lleva la proporcionalidad a la práctica mediante zonas y conductos con niveles de seguridad objetivo (SL-T, Target Security Levels) asignados por evaluación del riesgo. Dicho de otro modo: la norma técnica que materializa el principio de proporcionalidad en entornos OT es precisamente la que el reglamento se negó a citar.
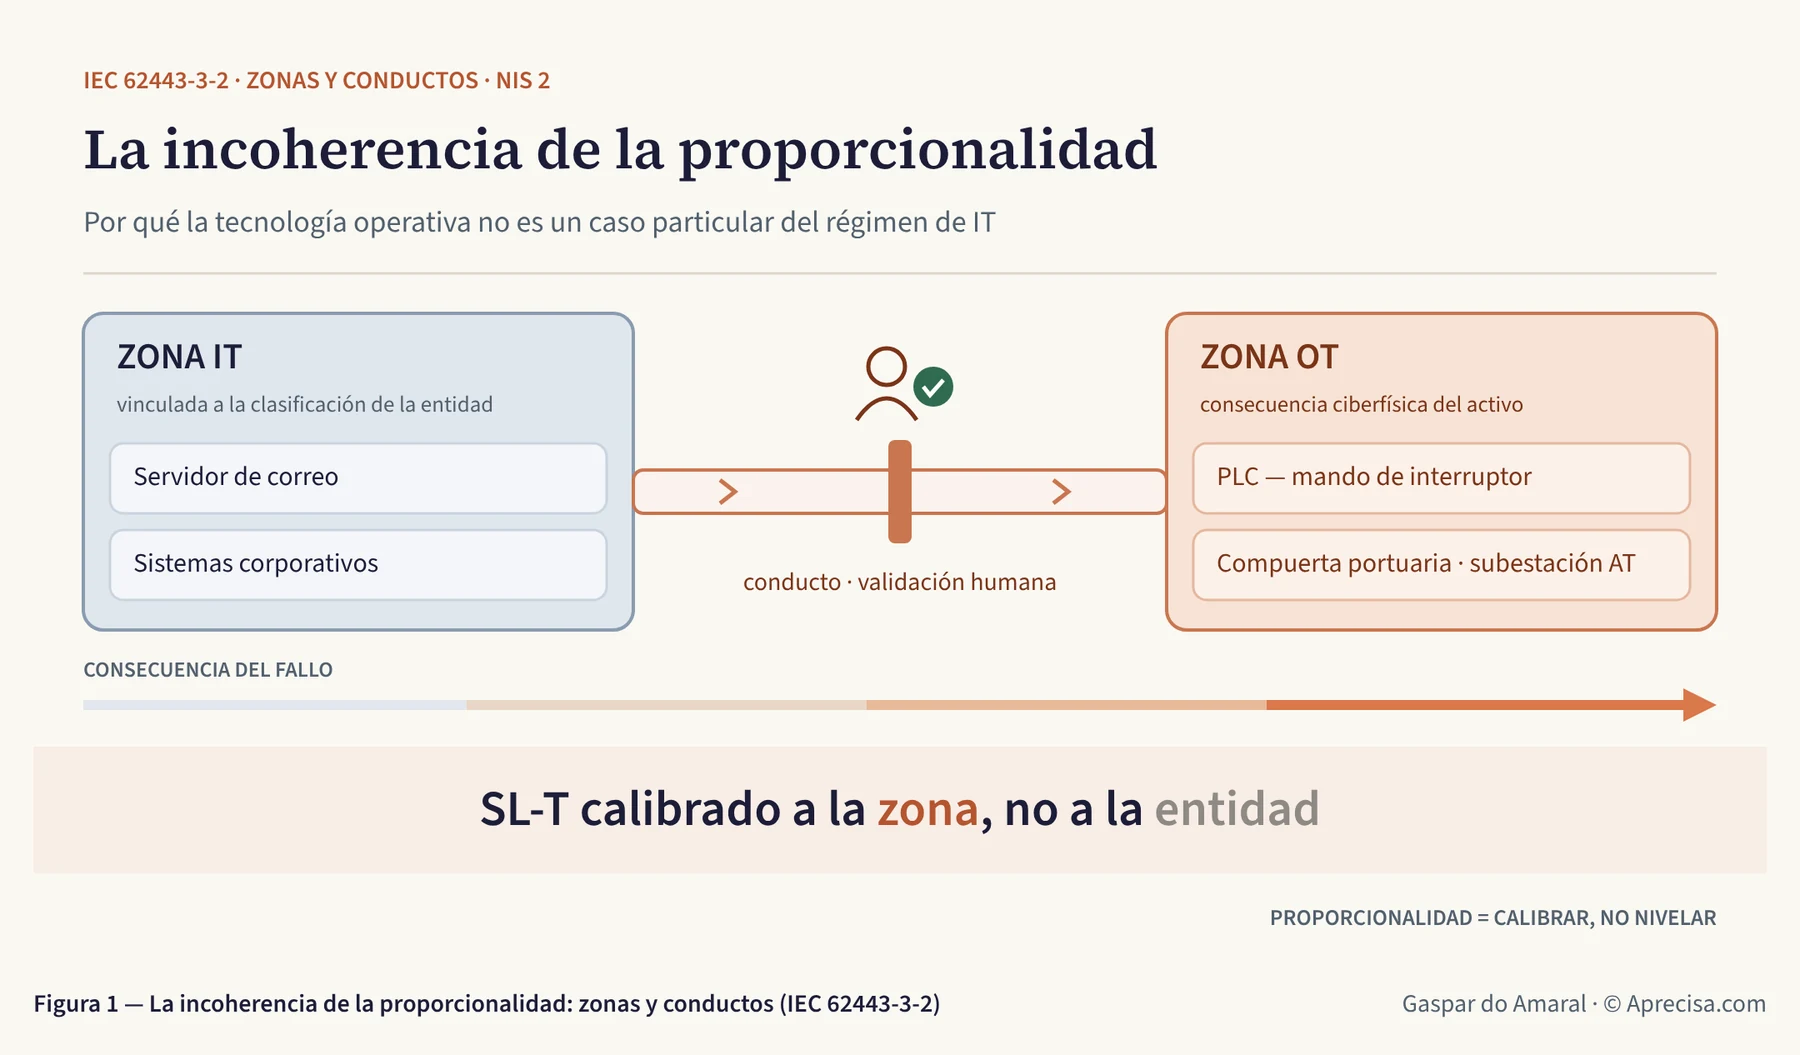
Qué muestra la Figura 1. A la izquierda, la zona IT (servidor de correo, sistemas corporativos), cuyo nivel de seguridad se fija según la clasificación de la entidad. A la derecha, la zona OT (un PLC que manda un interruptor, una compuerta portuaria, una subestación de alta tensión), donde lo que cuenta es la consecuencia física de un fallo. Entre ambas, un conducto con validación humana. La barra inferior muestra la consecuencia del fallo creciendo de la IT hacia la OT. La frase del pie lo resume: el nivel de seguridad objetivo (SL-T) debe calibrarse por zona y no por entidad; proporcionalidad es calibrar, no nivelar.
De ahí mi conclusión analítica: al remitir la diferenciación OT a «la proporcionalidad evaluada en la fase de verificación», el regulador no aplicó la proporcionalidad, la aplazó, trasladando al ingeniero de operación sobre el terreno una decisión que debería tener un suelo normativo. No atribuyo mala fe al CNCS; señalo una incoherencia de principio que aún está a tiempo de corregirse mediante una instrucción técnica.
3. Lo que defendí, con el debido rigor técnico
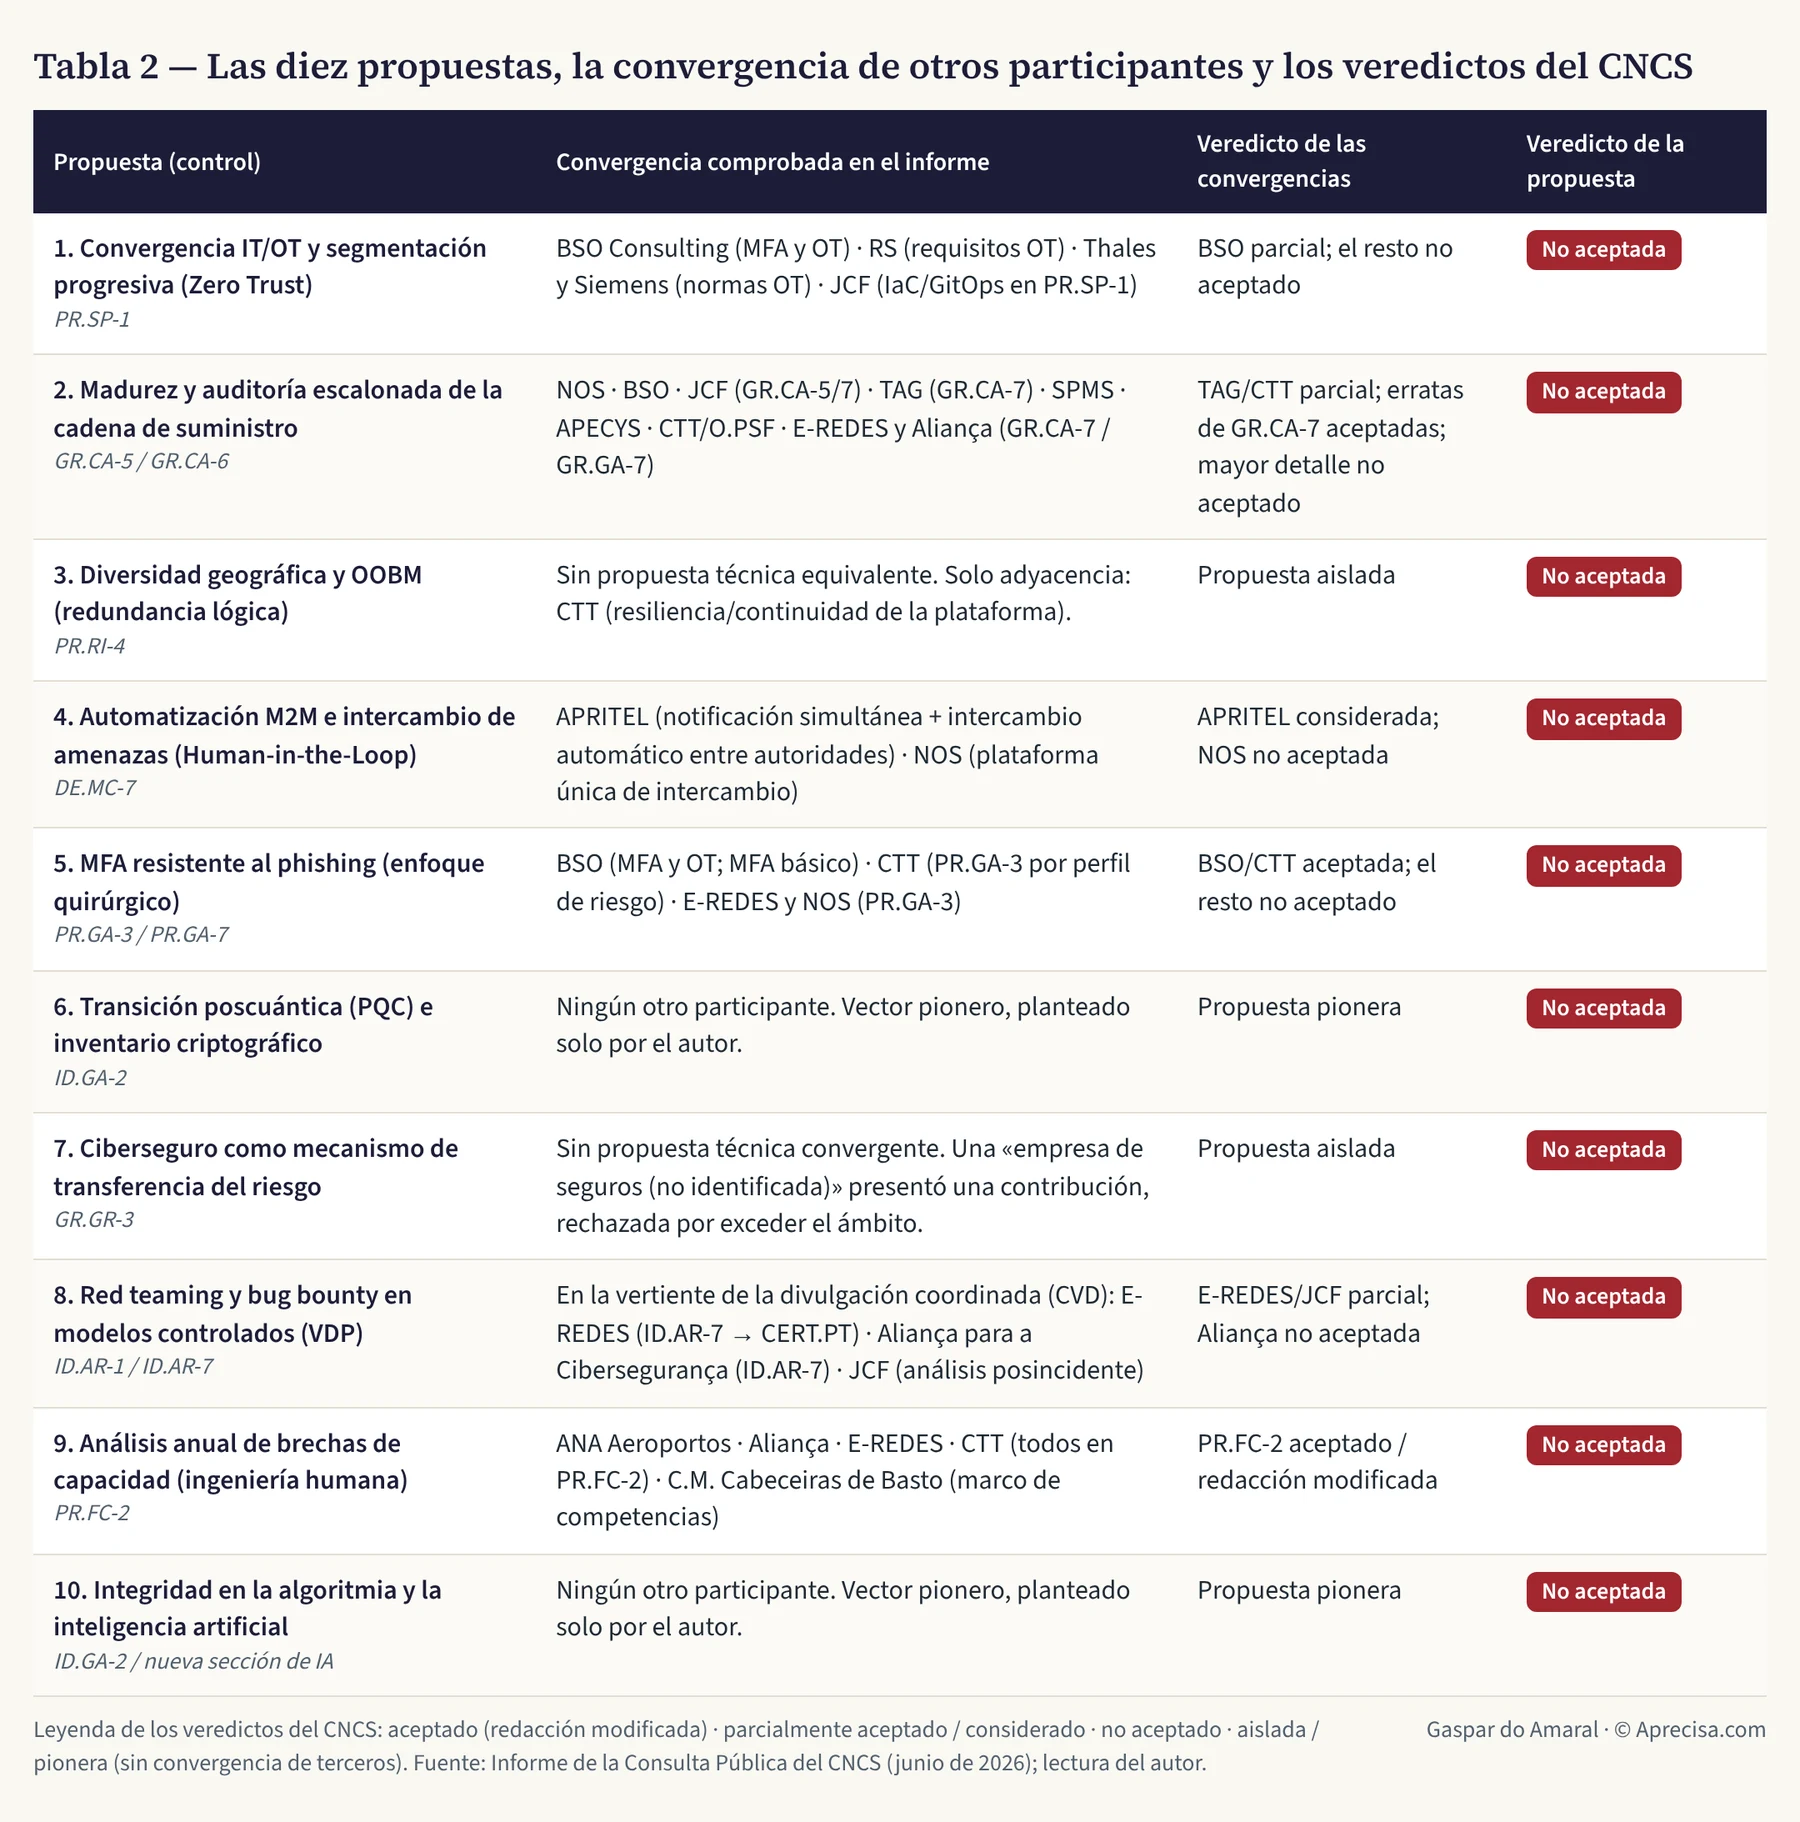
Qué muestra la Tabla 2. Las diez propuestas, cada una con el control del proyecto de reglamento al que se refiere; las contribuciones de otros participantes que apuntaban en el mismo sentido; el veredicto que el CNCS dio a esas contribuciones; y, en la última columna, el veredicto sobre la propuesta del autor: «no aceptada» en las diez.
Resultado formal. Las diez propuestas fueron rechazadas en su totalidad (10/10 «Não acolhido» (no aceptada)), con una fundamentación tipo invariable del CNCS: «el reglamento ya responde / las entidades pueden aplicar medidas más exigentes en función del análisis de riesgo». No hubo una sola aceptación directa, aunque, como señalé en la Parte I, el texto se movió en un vector que yo había señalado (PR.FC-2), a través de otros participantes.
Convergencia (6 de 10). Las propuestas 1, 2, 4, 5, 8 y 9 fueron corroboradas por terceros, operadores y fabricantes de referencia en el ámbito de las infraestructuras críticas: BSO Consulting, Thales, Siemens, RS, APRITEL, NOS, E-REDES, CTT, ANA Aeroportos, TAG, JCF y la Aliança para a Cibersegurança. El núcleo técnico de la contribución no era marginal: coincidía con la lectura de ingeniería de la propia industria.
Contraste determinante. En los mismos controles en los que presenté propuestas (PR.FC-2 formación, PR.GA-3 MFA, GR.CA-7 cadena de suministro), el CNCS aceptó o aceptó parcialmente, pero siempre a través de los demás participantes. La línea de fractura no es técnica, sino de naturaleza de la petición: las contribuciones aceptadas pedían aclarar o corregir la redacción de controles ya existentes; yo propuse adiciones normativas (nuevas obligaciones en el texto, de nivel «elevado»). El regulador rechazó sistemáticamente la creación de nuevas obligaciones, remitiéndolas a la autonomía de la entidad y al principio de proporcionalidad.
Propuestas pioneras (6, 7 y 10). La transición poscuántica (PQC), el ciberseguro y la integridad de la IA y de los algoritmos las propuse solo yo: ninguno de los otros 55 participantes las planteó. Se rechazaron con el mismo argumento genérico de remisión al análisis de riesgo de la entidad, sin examinar en el fondo su mérito prospectivo. Es el indicador más claro de anticipación frente al conjunto de contribuciones: materias que el reglamento de ejecución, en esta versión, optó por no desarrollar.
Aprovecho el balance para precisar tres puntos que, en su formulación divulgativa, merecían mayor rigor de ingeniería. Lo hago a propósito: la credibilidad técnica también se construye corrigiéndose a uno mismo.
Sobre la OOBM y la recuperación (propuesta 3). La red de gestión fuera de banda (Out-of-Band, OOBM) no es, en sí misma, una capacidad de arranque autónomo (black start). El black start es un procedimiento de reposición del sistema eléctrico (unidades con arranque propio, funcionamiento en isla y resincronización controlados). Lo que la OOBM garantiza es el plano de mando y telemetría segregado que permite al equipo de operación mantener la observabilidad y la maniobra a distancia durante una reposición, incluso con la red de producción comprometida por ransomware. Es un habilitador de la respuesta, no el acto de reposición. La formulación correcta importa, porque es lo que distingue una exigencia regulatoria aplicable de una promesa difusa.
Sobre la automatización y la estabilidad de la red (propuesta 4, Human-in-the-Loop). Esta propuesta no es autónoma: es la consecuencia justificativa de la propuesta 1. Mi preocupación se enuncia como escenario, no como hecho consumado: si una decisión automatizada de mitigación tuviera autoridad de disparo directo sobre la generación síncrona, el aumento resultante del RoCoF (tasa de variación de la frecuencia) en una red con elevada penetración de electrónica de potencia podría comprometer la estabilidad dinámica. Hay que subrayar que una arquitectura correcta de zonas y conductos (propuesta 1) impediría de entrada que un control de mitigación de IT ejerciera un mando destructivo directo sobre la OT; por eso los dos puntos son, en el fondo, uno solo: para cortar esta cadena causal —falso positivo → disparo → pérdida de generación → inestabilidad dinámica— la decisión destructiva en OT no puede prescindir a la vez de la validación humana y de la segmentación que la confine. La respuesta del regulador (la medida DE.MC-7, que devuelve a la entidad la gestión de los falsos positivos) confirma la laguna: existe la facultad, falta el suelo.
Sobre el vector de las credenciales (propuesta 5). Mantengo la defensa del MFA resistente al phishing (FIDO2/PKI) para los perfiles de administración. Por rigor, evito cifras de efecto: basta constatar que el compromiso de credenciales sigue estando, de forma recurrente, entre los principales vectores de acceso inicial registrados en la telemetría de incidentes del sector (línea coherente con sucesivas ediciones del Verizon DBIR). No hace falta un porcentaje para justificar la medida; basta la ingeniería del riesgo.
Conclusión: la proporcionalidad bien entendida es el camino, no el obstáculo
El reglamento es un hito. Pero su punto más frágil no es la ambición, sino el eje de su diferenciación. Al estratificar las medidas por la clasificación de la entidad y no por la consecuencia ciberfísica del activo, trata la tecnología operativa como un caso particular del régimen de IT, lo que es incompatible con el propio principio de proporcionalidad que el regulador invoca para justificarlo.
La corrección no exige reabrir la ley. Exige una instrucción técnica que dé autonomía al régimen de la OT, anclada en la IEC 62443-3-2 y en la lógica de zonas y conductos con niveles de seguridad calibrados a la consecuencia física del fallo. Es la proporcionalidad, esta vez aplicada y no aplazada.
La resiliencia no se decreta en una hoja de papel; se construye con rigor e ingeniería sobre el terreno. Las diez propuestas no se aceptaron. El diagnóstico que las sostiene, ese, sigue en pie.
Quedo a entera disposición para la profundización técnica que se estime oportuna.
— Gaspar do Amaral
Referencias normativas
- Directiva (UE) 2022/2555 (Directiva NIS 2; en España, «Directiva SRI 2»)
- Decreto-Lei n.º 125/2025, de 4 de dezembro (decreto ley portugués n.º 125/2025, de 4 de diciembre, régimen jurídico de la ciberseguridad)
- Informe de la Consulta Pública del reglamento de ejecución del RJC (régimen jurídico de la ciberseguridad), CNCS (junio de 2026)
- ISA/IEC 62443-3-2 — Security risk assessment for system design (zonas, conductos y SL-T)
- NIST SP 800-207 — Zero Trust Architecture
- ANSI/TIA-942 — redundancia de la infraestructura de centros de datos, incluidos los recorridos de distribución redundantes (Tier III/IV)
- ISO 22301 / NIST SP 800-34 — continuidad de negocio y planificación de contingencias (diversidad de recorridos y recuperación)
- Verizon Data Breach Investigations Report (DBIR) — vectores de acceso inicial
Las diez propuestas originales se presentaron a la consulta pública el 14 de abril de 2026. Este texto es el balance técnico del veredicto correspondiente.
Nota metodológica
Qué es esta página. Traducción del artículo que el autor publicó en LinkedIn el 25 de junio de 2026; la versión íntegra en portugués está en este sitio.
Tablas y figura. Las dos tablas y la figura del original eran imágenes con textos en portugués; se redibujaron con el mismo contenido, traducido. Reproducen la lectura que hace el autor del Informe de la Consulta Pública del CNCS (junio de 2026), no una agregación oficial del regulador. Los párrafos «Qué muestra la Tabla 1», «Qué muestra la Tabla 2» y «Qué muestra la Figura 1» se añadieron en la traducción para explicar cada imagen, según la regla del autor para sus artículos; no añaden hechos nuevos.
Nombres de las leyes y etiquetas. La directiva se cita por su nombre oficial en español. Los instrumentos portugueses sin traducción oficial (Decreto-Lei n.º 125/2025, Código do Procedimento Administrativo, el proyecto de reglamento y el QNRCS) quedan en portugués con una explicación. Los veredictos del CNCS se citan en portugués («Não acolhido», no aceptada) con su traducción. Los códigos como PR.FC-2, PR.GA-3, GR.CA-7, ID.GA-2 y DE.MC-7 identifican controles del anexo III del reglamento y se mantienen como en el original.
Referencias
- Gaspar do Amaral — De la conformidad normativa a la resiliencia operativa: 10 propuestas para el nuevo régimen de ciberseguridad (14/04/2026) — las diez propuestas presentadas a la consulta pública
- Centro Nacional de Cibersegurança — Regulamento do Regime Jurídico da Cibersegurança (consulta pública) — Informe de la Consulta Pública y documentos del procedimiento (en portugués)
El debate está en LinkedIn (en portugués)
Los comentarios a este texto se hacen en LinkedIn, donde el artículo se compartió en portugués. Puede escribir en español. Esté de acuerdo, discrepe o aporte datos: todas las objeciones fundamentadas reciben respuesta.
Gaspar do Amaral · Original en portugués del 25 de junio de 2026, publicado en este sitio; traducción emitida el 27 de octubre de 2026 · Figuras y tablas © Aprecisa.com · Con ayuda de IA