 ← Grupo Aprecisa · Conecta a quien sabe con quien lo necesita
Ciberseguridad y soberanía digital · Propuestas presentadas a la consulta pública del 14 de abril de 2026
De la conformidad normativa a la resiliencia operativa: 10 propuestas para el nuevo régimen de ciberseguridad
Diez propuestas para que el nuevo régimen portugués de ciberseguridad (NIS 2) pase del cumplimiento sobre el papel a la resiliencia real
Gaspar do Amaral · 14 de abril de 2026
Traducción del original en portugués. Esta versión se emitió el 27 de octubre de 2026.
En este sitio, este artículo ha sido
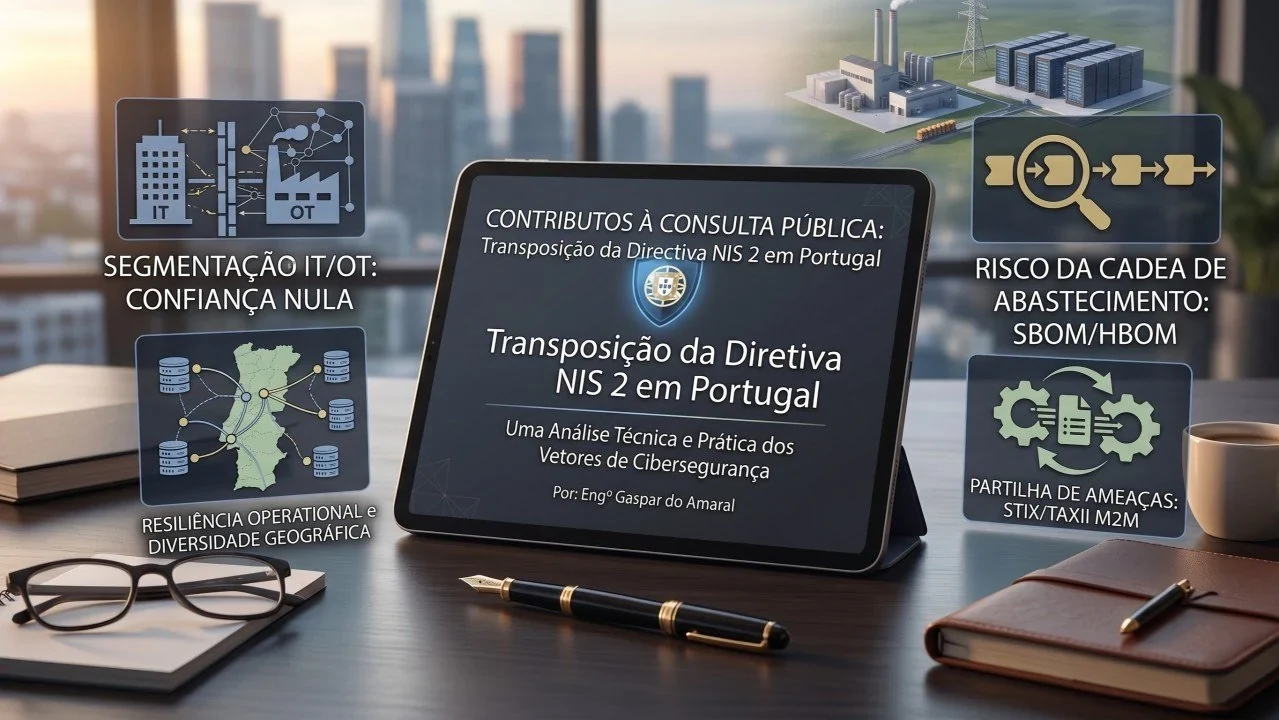
El paradigma de la ciberseguridad ha cambiado. Y la regulación tiene que seguir el ritmo de la ingeniería.
A lo largo de más de tres décadas diseñando e integrando sistemas complejos de comunicaciones terrestres, marítimas y aéreas, he aprendido una lección innegable: el papel lo aguanta todo, pero la física de las redes no perdona.
Portugal debate actualmente el nuevo Regulamento do Regime Jurídico de Cibersegurança (el reglamento del régimen jurídico portugués de ciberseguridad), que transpone la Directiva NIS 2 (en España, «Directiva SRI 2»). Es un hito normativo formidable. Sin embargo, si miramos el panorama mundial de las infraestructuras críticas, el rigor técnico y científico exige que pasemos del mero cumplimiento administrativo a la verdadera resiliencia ciberfísica.
He resumido 10 propuestas que ya presenté en la consulta pública. Están respaldadas también por la visión de los mayores especialistas del mundo y ya se aplican en las regiones más maduras del planeta:
1. El fin de la confianza ciega: aislamiento táctico IT/OT
No podemos tratar las redes que gestionan puertos o aeropuertos (OT, tecnología operativa) como tratamos el wifi de la oficina (IT, tecnología de la información).
- La visión de los autores: John Kindervag (EE. UU.), el arquitecto del modelo Zero Trust (confianza cero), demostró que la confianza es una vulnerabilidad. Joe Weiss y Robert M. Lee advierten desde hace años de que la convergencia IT/OT sin microsegmentación es letal para las operaciones físicas.
- Aplicación mundial: Tras el ataque a Colonial Pipeline, la TSA de EE. UU. impuso de forma activa la confianza cero en los sistemas industriales y exigió que la superficie de ataque corporativa nunca sirva de puente hacia la planta de producción.
Cómo está (vulnerabilidad sistémica): Hoy existe una «falsa redundancia», y las redes IT y OT se tratan muchas veces como convergentes, lo que permite que ataques informáticos comunes en la red corporativa paralicen operaciones críticas.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): Con la adición propuesta, el reglamento impondrá un «aislamiento táctico» mediante microsegmentación obligatoria entre los dominios IT y OT para todas las entidades esenciales (norma IEC 62443).
2. Radiografía de la cadena de suministro (SBOM/HBOM)
El riesgo que heredamos de nuestros proveedores es nuestro mayor punto ciego.
- La visión de los autores: Allan Friedman (el «padre» del SBOM en la CISA) sostiene que no podemos proteger lo que no sabemos que tenemos. Bruce Schneier recuerda que la complejidad es el enemigo, mientras que Ciaran Martin mostró cómo la dependencia de proveedores Tier 1 no escrutados compromete la soberanía nacional.
- Aplicación mundial: El Reino Unido lideró el bloqueo de proveedores de alto riesgo (Telecommunications (Security) Act 2021, ley británica de seguridad de las telecomunicaciones), mientras que EE. UU., mediante la Orden Ejecutiva 14028, hizo obligatorio el SBOM para los proveedores del Estado.
Cómo está (vulnerabilidad sistémica): La situación actual es de «riesgo heredado»: las entidades críticas no tienen visibilidad total sobre la composición técnica (hardware y software) que utilizan.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): La modificación sugerida exigirá la entrega obligatoria de la lista de materiales de software (SBOM) y de hardware (HBOM) de los equipos críticos, mitigando el riesgo heredado en la raíz de la infraestructura.
3. La ilusión de la redundancia y la necesidad de diversidad
Tender dos cables de fibra óptica por la misma zanja no es redundancia; es un punto único de fallo a la espera de una retroexcavadora.
- La visión de los autores: Richard Danzig defiende «sobrevivir al fallo», construyendo sistemas que toleran el colapso. Mikko Hypponen acuñó la «ley de Hypponen»: si es «inteligente», es vulnerable. Kim Zetter lo ilustró en su trabajo sobre Stuxnet.
- Aplicación mundial: En Singapur, las directrices TRM de la MAS exigen ahora una diversidad geográfica y lógica absoluta e imponen canales de gestión Out-of-Band (OOBM, fuera de banda) 100 % segregados de internet.
Cómo está (vulnerabilidad sistémica): La exigencia actual de meros «mecanismos de redundancia» permite que los sistemas compartan los mismos caminos físicos (zanjas comunes), creando un punto único de fallo.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): Será obligatorio implantar redes de gestión fuera de banda (Out-of-Band Management, OOBM) totalmente segregadas, que garanticen la capacidad de maniobra para la recuperación en caso de interrupción total de la red principal.
4. Las amenazas sistémicas exigen respuestas a la velocidad de la máquina (M2M)
Notificar incidentes mediante formularios manuales es actuar cuando la infraestructura vecina ya está comprometida.
- La visión de los autores: David Koh (Singapur) es el gran divulgador de la inteligencia cibernética automatizada. Eugene Kaspersky advierte de que el malware industrial se propaga a velocidades que la burocracia humana no puede frenar.
- Aplicación mundial: La ENISA y la CISA operan plataformas de Automated Indicator Sharing (intercambio automatizado de indicadores) con los protocolos STIX y TAXII.
Cómo está (vulnerabilidad sistémica): La notificación actual es manual, lo que introduce un retraso fatal frente al malware industrial.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): El reglamento obligará a adoptar protocolos M2M (STIX/TAXII) para que la «vacuna lógica» se distribuya al instante por toda la red nacional.
5. El fin del «MFA genérico»: autenticación resistente al phishing
- La visión de los autores: Andrew Shikiar (FIDO Alliance) promueve credenciales criptográficas inquebrantables. La CISA emitió memorandos para prohibir la autenticación por SMS en las agencias federales.
Cómo está (vulnerabilidad sistémica): El anexo III (PR.GA-3) exige solo un «MFA» (autenticación multifactor) genérico, vulnerable a ataques de interceptación (AiTM, adversario en el medio).
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): Exigencia explícita de MFA resistente al phishing (FIDO2/PKI) para los perfiles de administración en infraestructuras críticas.
6. El salto poscuántico (PQC) y la integridad de la IA
- La visión de los autores: Peter Shor demostró cómo los ordenadores cuánticos romperán el cifrado RSA. El NIST ya ha publicado las normas definitivas de los algoritmos PQC.
Cómo está (vulnerabilidad sistémica): El parque de infraestructuras es ciego a los algoritmos que quedarán obsoletos con la computación cuántica.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): Exigencia de un «inventario criptográfico» (ID.GA-2) y de controles de integridad contra ataques de envenenamiento de datos en IA.
7. El ciberseguro como herramienta de transferencia del riesgo
- La visión de los autores: El Foro Económico Mundial defiende el ciberseguro como último reducto de la resiliencia financiera.
Cómo está (vulnerabilidad sistémica): Faltan mecanismos de liquidez inmediata para los procesos de recuperación ante desastres a gran escala.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): Inclusión del ciberseguro como medida de evaluación en la transferencia del riesgo (GR.GR-3), forzando la alineación con estándares de rigor auditados.
8. De la prueba estática al red teaming continuo y a los bug bounties
- La visión de los autores: Katie Moussouris demuestra la eficacia de la inteligencia colectiva. El marco TIBER-EU es el estándar europeo de pruebas con atacantes reales.
Cómo está (vulnerabilidad sistémica): Las pruebas de intrusión anunciadas y de alcance limitado generan una falsa sensación de seguridad.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): Ejercicios anuales de red teaming (ataques simulados por un equipo contratado) y programas de bug bounty (recompensas por fallos encontrados) para detectar fallos de forma proactiva.
9. Ingeniería humana y análisis de brechas de capacidad
- La visión de los autores: El SANS Institute demuestra que la inversión en concienciación fracasa sin un mapa de competencias (skills gap).
Cómo está (vulnerabilidad sistémica): Políticas basadas en programas de concienciación genéricos que no siguen la complejidad de las amenazas al tejido productivo.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): Institucionalización de un análisis anual de brechas de capacidad (Capability Gap Analysis) basado en el marco NICE (NIST), invirtiendo de forma quirúrgica donde falte ingeniería de defensa.
10. Integridad en la algoritmia y la inteligencia artificial
- La visión de los autores: Los organismos internacionales de normalización prevén que la IA se convierta en la piedra angular del apoyo a la operación de infraestructuras críticas en los próximos años.
Cómo está (vulnerabilidad sistémica): El envenenamiento deliberado de datos (data poisoning) en sistemas no trazables puede provocar comportamientos anómalos en los sistemas ciberfísicos y la parada de infraestructuras.
Cómo estará (propuesta de Gaspar do Amaral, 14 de abril de 2026): Obligación de documentar con detalle la cadena de custodia y la procedencia de los datos de entrenamiento en los sistemas de inteligencia artificial y aprendizaje automático que apoyan operaciones críticas, garantizando la auditabilidad e impidiendo la manipulación.
Conclusión: del papel a la soberanía ciberfísica
La resiliencia final no se decreta en una hoja de papel; se construye con rigor e ingeniería sobre el terreno. Estas 10 propuestas son contribuciones a los cimientos sobre los que debe levantarse nuestra soberanía digital.
El debate está abierto. Cuento con su contribución y su rigor técnico en los comentarios.
Gaspar do Amaral (las propuestas se presentaron a la consulta pública el 14 de abril de 2026)
Bibliografía
1. Mapa de autores y conceptos de ingeniería
- Kindervag, John: arquitecto principal de la arquitectura Zero Trust. Referencia: NIST SP 800-207 (Zero Trust Architecture).
- Weiss, Joe: ingeniero de control industrial (ICS) centrado en la seguridad ciberfísica de la OT. Referencia: ISA/IEC 62443, norma para sistemas de automatización y control industrial.
- Lee, Robert M.: fundador de Dragos (seguridad ICS) y creador de una metodología de seguridad táctica industrial. Referencia: The Dragos ICS Cybersecurity Maturity Model.
- Friedman, Allan: arquitecto de software en la CISA, centrado en la transparencia de la cadena de suministro. Referencia: CISA Software Bill of Materials (SBOM) Framework.
- Schneier, Bruce: tecnólogo y analista de seguridad, centrado en la complejidad como vulnerabilidad sistémica. Referencia: Complexity as the Worst Enemy of Security.
- Martin, Ciaran: fundador y antiguo director del National Cyber Security Centre (NCSC) del Reino Unido, centrado en la seguridad nacional y en las dependencias Tier 1. Referencia: NCSC Active Cyber Defence Programme.
- Danzig, Richard: investigador sénior del Center for a New American Security (CNAS), centrado en arquitecturas para «sobrevivir al fallo». Referencia: marco de gestión del riesgo tecnológico para sobrevivir a la disrupción (documento del CNAS).
- Hypponen, Mikko: arquitecto de investigación de WithSecure (Finlandia) y autor de la «ley de Hypponen». Referencia: Law of IoT Vulnerability (F-Secure Technical Keynote).
- Zetter, Kim: periodista de investigación y especialista en malware industrial avanzado. Referencia: Countdown to Zero Day: Stuxnet and the Launch of the World’s First Digital Weapon (obra de investigación); información relacionada en la CISA.
- Koh, David: comisario de la Cyber Security Agency (CSA) de Singapur, principal divulgador de la inteligencia cibernética transfronteriza automatizada. Referencia: Singapore MAS TRM Guidelines (sección de automatización M2M).
- Kaspersky, Eugene: consejero delegado y fundador de Kaspersky Lab, centrado en la propagación del malware industrial avanzado. Referencia: The Velocity of Industrial Malware Propagation (Kaspersky Report).
2. Mapa de directivas y ejemplos mundiales
- TSA de EE. UU. (ataque a Colonial Pipeline): directiva táctica vinculante para el sector de la energía y del transporte. Referencia: TSA Security Directive Pipeline-2021-02 (Zero Trust Industrial Implementation).
- Reino Unido (bloqueo de proveedores): ley de seguridad de las telecomunicaciones para el escrutinio de proveedores Tier 1. Referencia: Telecommunications (Security) Act 2021 (UK) – High-Risk Vendor Removal.
- EE. UU., Orden Ejecutiva 14028: orden ejecutiva federal para mejorar la ciberseguridad de la nación. Referencia: Executive Order 14028 (Improving the Nation’s Cybersecurity) – sección sobre el SBOM.
- Singapur, MAS (Asia-Pacífico): directrices de gestión del riesgo tecnológico para infraestructuras críticas financieras y de transporte. Referencia: MAS Technology Risk Management (TRM) Guidelines – diversidad geográfica y gestión fuera de banda (OOBM).
- ENISA en Europa (STIX/TAXII): plataformas de cooperación e intercambio de inteligencia a la velocidad de la máquina. Referencia: ENISA Technical Guideline on Automatic Information Sharing – protocolo M2M STIX/TAXII.
- CISA en EE. UU. (STIX/TAXII): sistema automatizado de intercambio de indicadores de compromiso (IoC). Referencia: CISA Automated Indicator Sharing (AIS) – protocolo M2M STIX/TAXII.
Nota metodológica
Qué es esta página. Traducción del artículo que el autor publicó en LinkedIn el 14 de abril de 2026; la versión íntegra en portugués está en este sitio. Las diez propuestas se presentaron ese mismo día a la consulta pública del CNCS (Centro Nacional de Cibersegurança, el centro nacional de ciberseguridad de Portugal).
Nombres de las leyes. La directiva se cita por su nombre oficial en español, Directiva (UE) 2022/2555 (en España, «Directiva SRI 2»). Los instrumentos portugueses sin traducción oficial, como el Regulamento do Regime Jurídico de Cibersegurança, quedan en portugués con una explicación entre paréntesis. La ley británica se cita por su nombre oficial, Telecommunications (Security) Act 2021.
Cambios de forma, no de contenido. Se omitieron los símbolos decorativos (emoji) de la versión de LinkedIn. Los códigos PR.GA-3, ID.GA-2 y GR.GR-3 (controles del anexo III del proyecto de reglamento), que LinkedIn había convertido en falsos enlaces web, aparecen como texto. La ilustración original se reproduce con sus textos en portugués y un pie traducido. Los enlaces a las fuentes son los del original.
Qué pasó después. En junio de 2026 el CNCS clasificó las diez propuestas como «Não acolhido» (no aceptada). El balance del autor está en el artículo «El nuevo régimen de ciberseguridad: lo que quedó por hacer».
El debate está en LinkedIn (en portugués)
Los comentarios a este texto se hacen en LinkedIn, donde el artículo se compartió en portugués. Puede escribir en español. Esté de acuerdo, discrepe o aporte datos: todas las objeciones fundamentadas reciben respuesta.
Gaspar do Amaral · Original en portugués del 14 de abril de 2026, publicado en este sitio; traducción emitida el 27 de octubre de 2026 · Figuras y tablas © Aprecisa.com · Con ayuda de IA