 ← Grupo Aprecisa · Conecta quem sabe a quem precisa
Cibersegurança e soberania digital · Artigo publicado no LinkedIn em 15 de abril de 2026
A Arquitetura de Confiança Europeia: O Protocolo Ético-Sistêmico da Soberania Operacional
A regra da unanimidade como ponto único de falha e um consenso tolerante a falhas bizantinas com controle humano
Gaspar do Amaral · 15 de abril de 2026
Adaptação do original em português de Portugal. Esta versão foi emitida em 30 de outubro de 2026.
Neste site, este artigo foi
Por: Eng. Gaspar do Amaral
A integração de sistemas de transporte e comunicações ciberfísicas — em terra, mar e ar — ensina uma premissa imutável: a governança não é um debate de opiniões. A governança é o “Software Crítico” que opera a infraestrutura de uma nação ou de um bloco. Quando o software falha, o hardware da segurança e da economia entra em colapso. No entanto, o rigor da engenharia blinda a política.
O atual impasse institucional na União Europeia, documentado exaustivamente nos relatórios de competitividade de Mario Draghi e Enrico Letta (2024), exige uma arquitetura de sistemas à prova de falhas.
1. O Diagnóstico: O Veto Intransigente como Ponto de Colapso
Em engenharia de redes, qualquer componente que tenha o poder de paralisar o tráfego de toda a infraestrutura é classificado como um Ponto Único de Falha (SPOF), vulnerabilidade que Albert-László Barabási demonstra ser catastrófica em redes descentralizadas. A regra da unanimidade no Conselho Europeu é exatamente isso: um SPOF institucional.
Ao exigir consenso absoluto, o sistema cria um acoplamento rígido (tight coupling), conceito dissecado por Charles Perrow, onde um único “nó comprometido” atua como um interruptor de paralisia total. Diante de ataques híbridos ou crises geopolíticas, esta arquitetura gera uma Latência Decisória destrutiva. Como alerta Joseph Tainter, a manutenção cega dessas estruturas hipercomplexas é insustentável. Acreditar que a persuasão política resolve vulnerabilidades estruturais num sistema interligado é puro ilusionismo burocrático.
2. O Protocolo de Resiliência: n ≥ 2f + 1 e o Controle Humano
A solução para a paralisia europeia não é política; é arquitetural. A Europa precisa migrar com urgência para um modelo de Consenso Tolerante a Falhas Bizantinas (BFT), cujos princípios fundacionais foram matematicamente provados por Leslie Lamport, Robert Shostak e Marshall Pease.
Na computação distribuída, o algoritmo BFT e as suas aplicações práticas desenvolvidas por Miguel Castro e Barbara Liskov (PBFT) assumem que num sistema descentralizado sempre haverá nós agindo de forma arbitrária ou maliciosa (“traidores”). A segurança do sistema é garantida por uma fórmula matemática rigorosa:
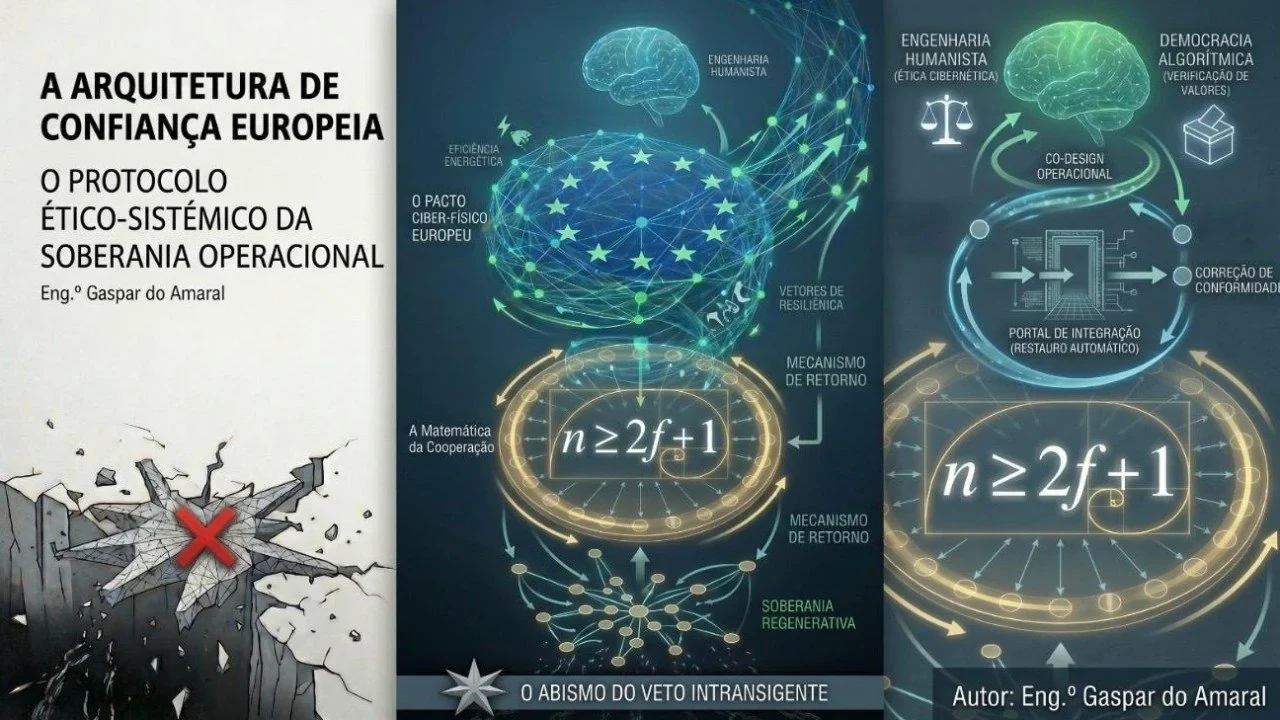
n ≥ 2f + 1
Isso significa que numa união de 27 (n) precisamos de um quórum de 14 votos para validar uma ação, permitindo que o sistema funcione mesmo que 13 nós (f = 13) ajam de forma disfuncional. Essa escolha matemática é intrinsecamente política. Ela não anula a maioria qualificada clássica, mas cria um quórum blindado de segurança operacional.
A Blindagem Ética (A Nova Dimensão):
- Auditabilidade e Ética por Design: o código do algoritmo de consenso deve ser aberto e auditável por instituições independentes e pelos cidadãos.
- Regras de Conformidade Definidas Politicamente: o algoritmo não define a ética. O algoritmo verifica regras de conformidade que foram democrática e politicamente definidas e validadas pelos órgãos eleitos.
- Mecanismo de Restauração Transparente: o “islanding” (isolamento funcional) permite que o acesso aos benefícios seja restaurado de forma automática e auditável no momento exato em que a conformidade técnica (NIS2 etc.) e institucional é verificada e validada por critérios transparentes.
Demonstração Prática: O Caso Hungria vs. Ucrânia
O bloqueio húngaro ao pacote de 50 bilhões de euros de apoio à Ucrânia é o exemplo perfeito do SPOF institucional.
- A Falha: um único nó (Hungria), sob investigação interna, sequestrou a função vital de segurança de toda a rede europeia (os 26 restantes).
- A Resolução por Protocolo: se o sistema operasse sob o modelo BFT, a intenção dos 26 Estados avançaria imediatamente, pois o quórum de segurança (26 > 14 necessários) estaria validado. O “traidor bizantino” seria isolado do processo de comando, impedindo que a sua disfunção interna injetasse latência catastrófica na resiliência geopolítica do continente.
3. O Plano de Ação: A Instalação da Engenharia Humanista
A liderança europeia deve tratar a alteração dos Tratados não como uma perda de poder, mas como a instalação de um patch de segurança nacional e europeia baseado em:
- Auditoria de Dores (Co-Design Deliberativo): utilizar a metodologia STAMP de Nancy Leveson para auditar onde a paralisia decisória mais degrada a integridade física do continente (Energia, Defesa), num processo de co-design deliberativo com a participação dos cidadãos.
- Consenso n ≥ 2f + 1 em Agências Críticas: algoritmos de quórum na Energia e na Defesa, onde a física não permite atrasos.
- Transparência e Responsabilidade: instituir um órgão de Vigilância Democrática do Protocolo, com poderes de auditoria e veto sobre as regras de conformidade codificadas.
Senhores líderes, a engenharia de sistemas não nega a ideologia; a matemática de precisão é o que mantém ligados os disjuntores da liberdade democrática.
Referências e Fundamentação Técnica
- Albert-László Barabási - Network Science (2016): demonstra matematicamente que sistemas altamente dependentes de nós centralizados ou de validações globais (unanimidade) são catastroficamente frágeis a rupturas. Justifica a remoção do SPOF estrutural da UE.
- Charles Perrow - Normal Accidents (1984): introduziu o conceito de “acoplamento rígido” (tight coupling). Prova que a interdependência decisória forçada cria sistemas em que a disfunção de um nó gera colapsos em cascata inevitáveis.
- Leslie Lamport, Robert Shostak e Marshall Pease - The Byzantine Generals Problem (1982): o pilar matemático do manifesto. Prova que um sistema distribuído pode agir corretamente mesmo com nós “traidores”, desde que se abandone a unanimidade em favor de métricas de consenso robustas.
- Miguel Castro e Barbara Liskov - Practical Byzantine Fault Tolerance / PBFT (1999): transforma a teoria bizantina num protocolo prático para redes modernas. Fornece a base de engenharia de software para o redesenho do Conselho Europeu.
- João Peças Lopes - Integração de Energia Eólica e Smart Grids (Islanding): modelos de microrredes que permitem isolar seções problemáticas mantendo as restantes vitais. É a base física para a exclusão funcional de Estados infratores.
- Paulo Veríssimo - Intrusion Tolerance (Tolerância a Intrusões): defende que as redes ciberfísicas precisam operar mesmo sob controle do inimigo interno. Sustenta a implementação da política Zero Trust no nível dos Tratados.
- Mario Draghi e Enrico Letta - Relatórios sobre Competitividade e Mercado Único da UE (2024) (Draghi, Letta): relatórios de alto nível sobre a perda de produtividade e a fragmentação da Europa. Gaspar do Amaral converte este alerta econômico numa necessidade imperativa de segurança sistêmica.
- Diretiva NIS2 (UE) e Cibersegurança de Infraestruturas Críticas: impõe a blindagem de infraestruturas estratégicas. Atua como o “passaporte algorítmico” que valida ou suspende os privilégios de decisão política dos Estados.
- Nancy Leveson - Engineering a Safer World (Metodologia STAMP): prova que falhas sistêmicas derivam do mau desenho da arquitetura de controle entre componentes. Foca o problema no desenho do protocolo de votação europeu.
- Joseph Tainter - The Collapse of Complex Societies (1988): alerta que o aumento da complexidade burocrática para acomodar vetos gera um custo de manutenção insustentável que precede o colapso.
Nota metodológica
O que é esta página. Uma adaptação para o português do Brasil do artigo que o autor publicou no LinkedIn em 15 de abril de 2026; a versão integral em português de Portugal está neste site. A única conta é o quórum da fórmula n ≥ 2f + 1 para n = 27: com f = 13, 2 × 13 + 1 = 27, e o artigo toma um quórum de 14 (= 27 − 13) votos, exatamente como no original.
Ligações. No original, as ligações da lista de referências apontavam para um caderno de trabalho privado, que o leitor não consegue abrir. Aqui cada referência liga à fonte que o próprio artigo cita no corpo, quando existe; as outras ficam sem ligação.
Mudanças de forma, não de conteúdo. Os títulos das obras ficam como no original; “mil milhões” passa a “bilhões”. O título da seção 3, que no original se junta à primeira frase, foi separado em título e parágrafo. A ilustração original é reproduzida com os textos em português de Portugal e legenda adaptada.
A discussão está no LinkedIn (em português de Portugal)
Os comentários a este texto são feitos no LinkedIn, onde o artigo foi compartilhado na versão de Portugal. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Gaspar do Amaral · Original em português de Portugal de 15 de abril de 2026, publicado neste site; adaptação emitida em 30 de outubro de 2026 · Figuras e tabelas © Aprecisa.com · Com recurso a IA
Como citar: Gaspar do Amaral (2026). A Arquitetura de Confiança Europeia: O Protocolo Ético-Sistémico da Soberania Operacional. Zenodo. https://doi.org/10.5281/zenodo.23814374 · Arquivo permanente no Zenodo.