 ← Grupo Aprecisa · Conecta quem sabe a quem precisa
Estado, obras e governança · Artigo publicado no LinkedIn em 3 de abril de 2026
A Governança de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades
Centralizar não é proteger: a governança de infraestruturas críticas com responsabilidade a duas velocidades
Gaspar do Amaral · 3 de abril de 2026
Adaptação do original em português de Portugal. Esta versão foi emitida em 30 de outubro de 2026.
Neste site, este artigo foi
Por Eng. Gaspar do Amaral
O planejamento de infraestruturas em escala nacional sofre de uma ilusão crônica: a crença de que a centralização do controle equivale a segurança. Ao longo de décadas integrando sistemas de transporte terrestre, marítimo e aéreo, aprendi que, quando o Estado tenta ser o «goleiro» de uma rede ciberfísica, não está construindo um escudo; está erguendo um alvo.
Para desconstruir essa falácia e desenhar um modelo à prova de colapso, não basta intuição; é preciso convocar a ciência dos sistemas complexos. Como Donella Meadows detalha na sua obra magna Thinking in Systems: A Primer, a intervenção num sistema deve se concentrar no redesenho dos seus fluxos de informação e nas regras de penalização (os feedback loops), e não no microcontrole dos seus nós. O Estado tem, pois, de abandonar a centralização e abraçar o princípio da Responsabilidade a Duas Velocidades.
Pilar I: A Dupla Velocidade e a Transferência do Risco (O Fim do Gateway Estatal)
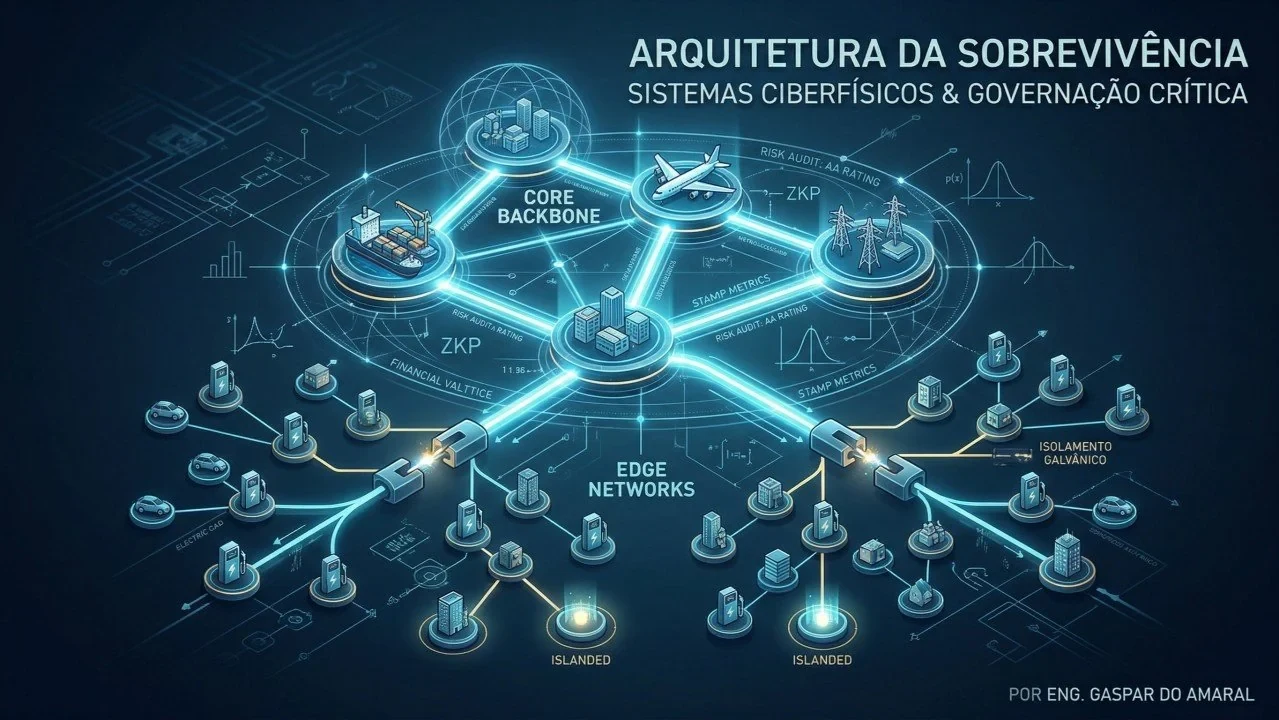
A arquitetura atual trata todas as infraestruturas da mesma forma, criando o que o sociólogo Charles Perrow define em Normal Accidents como «acoplamento rígido» (tight coupling). Se ligarmos os carregadores das pequenas e médias empresas do varejo a um gateway de segurança central do Estado, uma anomalia na periferia ou um ataque direto ao centro paralisa o país inteiro. A engenharia exige que cortemos esse acoplamento.
Para a Rede Core (espinha dorsal) — aeroportos, portos e hubs intermodais —, a falha é inadmissível. Contudo, a auditoria não deve ser burocrática, mas sim financeira. O pioneiro Ross Anderson, em Security Engineering, estabelece que a segurança da informação falha invariavelmente quando a entidade que gerencia o risco não é a que paga a conta do desastre. A solução é exigir que a auditoria da Rede Core seja feita por resseguradoras globais. Aplicamos assim a tese central de Nassim Nicholas Taleb no seu livro Skin in the Game: sem o risco da ruína financeira e criminal, os operadores privados não constroem sistemas resilientes. Se o mercado de seguros não validar o consórcio, o Estado não emite a licença.
Na Rede Edge (capilaridade urbana), aplicar essa carga militar destruiria as pequenas e médias empresas locais, um cenário contra o qual a Prof.ª Rosário Macário (IST) frequentemente alerta nos seus estudos sobre os custos de transação na regulação de transportes. Para o Edge, a exigência passa para o plano eletromecânico puro: a instalação obrigatória de um disjuntor de isolamento galvânico. Se o software for invadido, o posto é cortado fisicamente da rede nacional, sacrificando o veículo mas salvando a nação.
Pilar II: Provas de Conhecimento Zero (A Auditoria sem Honeypot)
O modelo tradicional de licenciamento exige que as empresas entreguem os seus algoritmos ao Estado para testes. O especialista Bruce Schneier, no seu livro Click Here to Kill Everybody, avisa que essas sandboxes estatais são rapidamente convertidas em gigantescos honeypots (iscas cibernéticas), atraindo ataques de Estados hostis e pondo em risco a propriedade intelectual (PI) de consórcios globais.
A pedagogia cibernética oferece uma solução cravada na matemática pura. Em vez de pedir os dados, o Estado exige uma equação que ateste a verdade. Como teorizaram Shafi Goldwasser e Silvio Micali no seu artigo fundador «The Knowledge Complexity of Interactive Proof-Systems», utilizamos as Provas de Conhecimento Zero (ZKP). O Estado define o cenário de catástrofe; o operador roda a simulação no seu laboratório e devolve ao regulador uma chave criptográfica que valida de forma irrefutável que o sistema resistiu, sem revelar uma única linha de código. Sob a ótica da teoria da informação ensinada pelo Prof. Mário Figueiredo (IST), o Estado obtém certeza absoluta por meio da entropia matemática, mantendo o seu próprio sistema imune ao armazenamento de dados alheios.
Pilar III: Degradação Graciosa e Sobrevivência Assíncrona (O Fim do Apagão Induzido)
A mais grave fragilidade dos atuais cadernos de encargos é a obrigatoriedade de telemetria contínua. Se o Estado exige que o posto envie um heartbeat constante para autorizar a operação, basta a um atacante provocar o corte de um cabo submarino de fibra — uma vulnerabilidade estratégica que acompanhei de perto na concepção de sistemas no Sudeste Asiático — para criar um apagão elétrico e logístico.
A infraestrutura tem de aprender a operar no escuro. Amory Lovins, no memorável relatório Brittle Power encomendado pelo Pentágono, prova analiticamente que as redes têm de possuir autonomia de Edge. É aqui que a teoria se cruza com a engenharia elétrica do Prof. João Peças Lopes (INESC TEC), pioneiro no conceito de islanding (funcionamento em ilha). Sem comunicações, o posto interrompe a integração bidirecional (V2G) para não desestabilizar o sistema nacional, mas continua a fornecer energia vital recorrendo a baterias locais.
Nesse cenário de caos, entra a magistral teoria do pesquisador português Paulo Veríssimo, delineada nos seus artigos sobre tolerância a intrusões ciberfísicas. O sistema abandona a ilusão de que o firewall é impenetrável; assume que o inimigo já está dentro das comunicações e adota uma Degradação Graciosa gerida por hardware independente. Complementarmente, os processos de segurança deixam de se concentrar na falha do componente e passam a ser orquestrados como um problema de controle integrado, aplicando a metodologia STAMP, desenvolvida pela Prof.ª Nancy Leveson no seu livro Engineering a Safer World.
Conclusão
Não podemos combater as ameaças fluidas do século XXI com o pensamento regulatório estático do século XX. Como o Prof. Carlos Fiolhais frequentemente defende ao advogar o método científico aplicado à esfera pública, a decisão política não pode se sobrepor às leis da termodinâmica nem aos limites da criptografia.
E, ao alinharmos as nossas infraestruturas tecnológicas com a visão de Arquitetura Organizacional defendida pelo Prof. José Tribolet (IST), percebemos que o Estado não constrói: o Estado legisla a matemática do risco. A Responsabilidade a Duas Velocidades obriga o mercado a ser antifrágil.
Anexo Técnico: Síntese de Parametrização para os Editais Públicos
Para transpor essa modelagem para a contratação pública, os preâmbulos e cláusulas técnicas dos cadernos de encargos da Administração Central portuguesa (DGEG, AMT, IMT, IP) deverão adotar obrigatoriamente a seguinte grade:
1. Critérios de Qualificação para a Rede Core (Concessões de Risco Sistêmico)
- 1.1. Seguro de Responsabilidade Ciberfísica: eliminação da exigência de entrega da arquitetura detalhada de software ao Estado. Substituição pela obrigatoriedade de apresentar apólice de risco cibernético (Cyber Liability Insurance) cobrindo danos em cascata à Rede Nacional, emitida por resseguradora com rating mínimo «AA».
- 1.2. Tolerância a Intrusões (Avaliação STAMP): obrigatoriedade de demonstrar, no projeto básico, que a rede de telecomunicações do consórcio possui segregação física (air-gapping) dos sistemas de automação e injeção (V2G).
2. Normas Técnicas para a Rede Edge (Capilaridade em Domínio Público/Privado)
- 2.1. Isolamento Galvânico Autônomo: integração obrigatória, em cada transformador/posto de recarga HPC (>50 kW), de disjuntores de hardware independentes para monitorar a frequência local (Hz) e executar o corte físico da rede (tempo de resposta < 20 ms) diante de anomalias de software.
- 2.2. Sobrevivência Assíncrona (Modo Ilha): na perda total de telemetria externa por > 30 segundos, o posto adota o perfil de «Degradação Graciosa», assegurando potência mínima de recarga por meio de baterias locais e cessando imediatamente a injeção na rede (V2G/V2X).
3. Metodologia de Fiscalização e Certificação
- 3.1. Auditoria via ZKP: o Estado emite, semestralmente, o «Vetor de Catástrofe». O consórcio o executa de forma independente e envia ao portal do regulador o hash criptográfico ZKP em 48 horas. A falha resulta na suspensão da licença de operação.
- 3.2. Delegação Fiscalizadora: auditorias físicas subcontratadas e pagas pelo próprio operador a sociedades classificadoras independentes, certificadas pelo IPQ e pelo CNCS.
Referências Bibliográficas e Contribuição Estrutural para a Proposta
Abaixo detalha-se a literatura que valida cientificamente as premissas estruturais desta Responsabilidade a Duas Velocidades, de Gaspar do Amaral:
Autores internacionais
- Nassim Nicholas Taleb — Skin in the Game: a sua teoria prova que sistemas centralizados são frágeis. Contribuição: base do Pilar I; forçar o risco financeiro para os operadores garante que a rede descentralize organicamente as suas defesas.
- Shafi Goldwasser e Silvio Micali — The Knowledge Complexity of Interactive Proof-Systems: vencedores do Prêmio Turing. Contribuição: a sua invenção (ZKP) sustenta o Pilar II, permitindo substituir uma perigosa sandbox estatal por auditoria criptográfica.
- Ross Anderson — Security Engineering: pioneiro em economia da segurança. Contribuição: fundamenta o uso do mercado ressegurador como verdadeiro auditor do Estado, pois o capital privado penaliza a falha cibernética com rigor.
- Charles Perrow — Normal Accidents: sociólogo de desastres. Contribuição: a sua tese sobre «acoplamento rígido» fundamenta a recusa em criar um gateway central do Estado, sustentando o isolamento galvânico.
- Nancy Leveson — Engineering a Safer World (STAMP): especialista do MIT. Contribuição: ensina que acidentes decorrem da interação e não de componentes isolados, sustentando a arquitetura da «Degradação Graciosa» (Pilar III).
- Amory Lovins — Brittle Power: físico e designer sistêmico. Contribuição: justifica que redes elétricas centralizadas são indefensáveis; exige hubs com capacidade de operar em «Modo Ilha».
- Bruce Schneier — Click Here to Kill Everybody: especialista em cibersegurança. Contribuição: a sua tese de que o compliance estático não funciona contra atacantes dinâmicos apoia a necessidade de auditorias ZKP baseadas em vetores de ataque vivos.
- Jens T. Ditzel / C. Mumenthaler — Swiss Re: Cyber Risk Research: Contribuição: a ciência atuarial demonstra que já existem modelos financeiros robustos para que o mercado absorva o risco das redes de infraestrutura.
- Richard A. Clarke — Cyber War: estrategista norte-americano. Contribuição: o seu alerta de que alvos civis serão as primeiras vítimas justifica a elevação dessas redes a Infraestruturas de Defesa Nacional.
- Donella Meadows — Thinking in Systems: Contribuição: a teoria dos ciclos de feedback justifica que os atrasos na informação (cortes de internet) não podem desestabilizar o fluxo físico (a eletricidade em Modo Ilha).
- Vint Cerf — Arquitetura TCP/IP: pai da Internet. Contribuição: o princípio de nós autônomos e rotas descentralizadas é o modelo conceitual para rejeitar gateways de controle estatal no Edge.
Autores e pesquisadores nacionais (Portugal)
- Paulo Veríssimo — Intrusion Tolerance: Contribuição: o paradigma de que o sistema tem de sobreviver operacionalmente mesmo sob controle inimigo consolida o Pilar III da nossa proposta técnica.
- José Tribolet — IST / Engenharia Organizacional: Contribuição: valida a tese de que o Estado tem de reconfigurar o seu alinhamento (como contrata) para influenciar o comportamento físico dos consórcios.
- João Peças Lopes — INESC TEC / Smart Grids: Contribuição: as suas simulações de viabilidade sobre microrredes tornam a exigência de «Modo Ilha» um requisito eletrotécnico imediato e exequível.
- Nuno Neves — FCUL / Segurança e Tolerância a Falhas: Contribuição: a sua pesquisa concentra-se na contenção de falhas, justificando que a separação física (air-gapping) é vital diante de software corrompido.
- Rosário Macário — IST / Economia de Transportes: Contribuição: o seu trabalho alerta para as ineficiências geradas por regulamentação pesada, sustentando a isenção do fardo militar burocrático no Edge.
- Mário Figueiredo — IST / Teoria da Informação: Contribuição: a sua aplicação da matemática à incerteza valida o uso do ZKP como mecanismo confiável de auditoria sem transferência de código-fonte.
Nota metodológica
O que é esta página. Adaptação para o português do Brasil do artigo publicado pelo autor no LinkedIn em 3 de abril de 2026; a versão integral em português europeu está neste site. O artigo não contém cálculos próprios; os parâmetros técnicos do anexo (>50 kW, < 20 ms, > 30 s, 48 h, rating «AA») são os do original.
Mudanças de forma, não de conteúdo. No original, alguns nomes têm várias ligações para o mesmo endereço; aqui cada um tem uma. Foram retirados os parâmetros de rastreio que o LinkedIn acrescentou a algumas ligações. DGEG, AMT, IMT e IP são organismos públicos portugueses (energia, regulação dos transportes, mobilidade e infraestruturas); o IPQ é o Instituto Português da Qualidade e o CNCS o Centro Nacional de Cibersegurança.
A discussão está no LinkedIn (em português de Portugal)
Os comentários a este texto são feitos no LinkedIn, onde o artigo foi compartilhado na versão de Portugal. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Gaspar do Amaral · Original em português de Portugal de 3 de abril de 2026, publicado neste site; adaptação emitida em 30 de outubro de 2026 · Figuras e tabelas © Aprecisa.com · Com recurso a IA
Como citar: Gaspar do Amaral (2026). A Governação de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades. Zenodo. https://doi.org/10.5281/zenodo.23814359 · Arquivo permanente no Zenodo.