 ← Grupo Aprecisa · 连接懂行的人与需要的人
国家、工程与治理 · 文章于 2026 年 4 月 3 日发表于 LinkedIn
关键基础设施治理与两种速度的责任
集中不等于保护:以「两种速度的责任」治理关键基础设施
Gaspar do Amaral · 2026年4月3日
译自葡萄牙语原文。本译本发布于2026年10月30日。
本文在本站
作者:Gaspar do Amaral 工程师
国家尺度的基础设施规划患有一种慢性幻觉:认为集中控制就等于安全。几十年来集成陆、海、空交通系统的经历让我认识到:当国家试图充当信息物理网络的「守门员」时,它并不是在建造盾牌,而是在竖起靶子。
要拆解这一谬误、设计出不会崩溃的模式,光靠直觉是不够的,必须借助复杂系统科学。正如 Donella Meadows 在其巨著《Thinking in Systems: A Primer》中所详述的,对一个系统的干预应着眼于重新设计其信息流和惩罚规则(即反馈回路),而不是对其节点进行微观控制。因此,国家必须放弃集中化,拥抱「两种速度的责任」(Responsabilidade a Duas Velocidades)原则。
支柱一:双速与风险转移(终结国家网关)
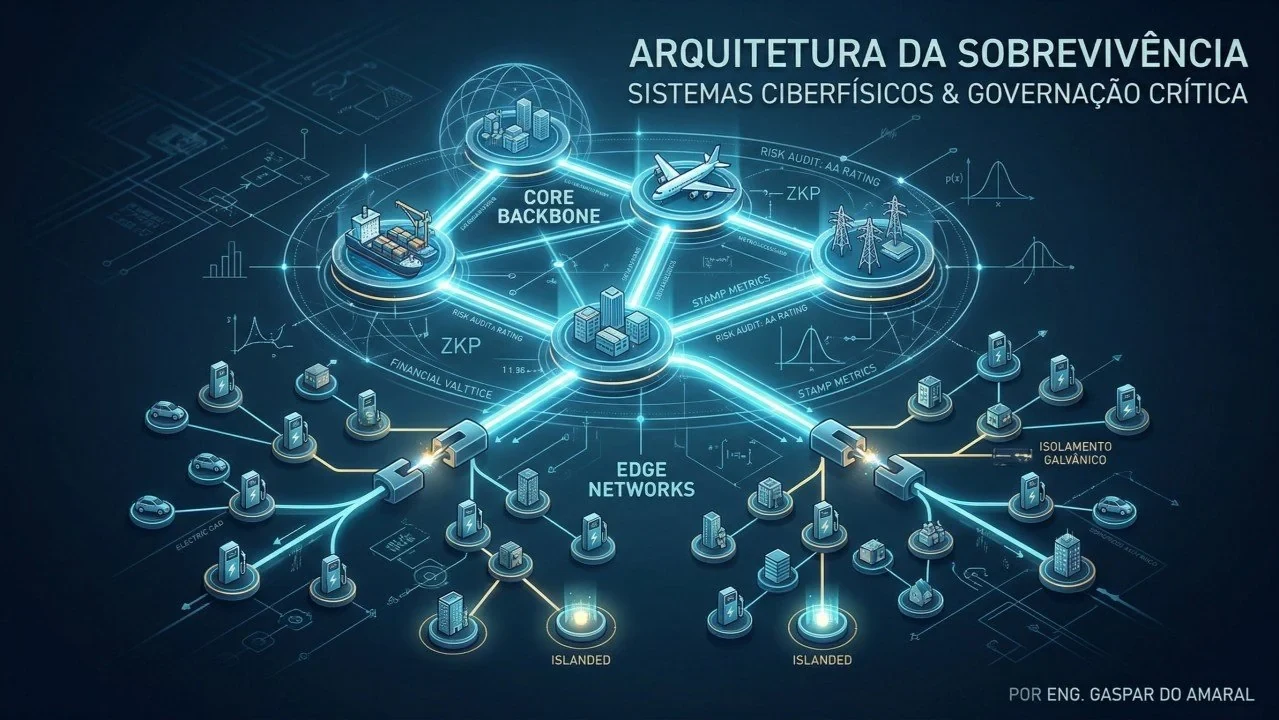
现行架构对所有基础设施一视同仁,造成了社会学家 Charles Perrow 在《Normal Accidents》中所定义的「紧耦合」(tight coupling)。如果把零售业中小企业的充电桩接入一个国家中央安全网关,外围的一处异常或对中心的一次直接攻击就会使整个国家瘫痪。工程要求我们切断这种耦合。
对于核心网络(骨干)——机场、港口和多式联运枢纽——失效是不可接受的。但审计不应是官僚式的,而应是财务式的。先驱 Ross Anderson 在《Security Engineering》中指出:当管理风险的主体不是为灾难买单的主体时,信息安全必然失败。解决办法是要求核心网络的审计由全球再保险公司进行。这正是运用 Nassim Nicholas Taleb 在《Skin in the Game》一书中的核心论点:没有财务和刑事上倾家荡产的风险,私营运营商就不会建造有韧性的系统。如果保险市场不认可某个联合体,国家就不发放许可证。
在边缘网络(城市毛细网络)中,施加这种军事化负担将摧毁本地中小企业——Rosário Macário 教授(IST)在其关于交通监管交易成本的研究中经常对这种情形提出警告。对边缘而言,要求转到纯机电层面:强制安装电气隔离断路器。一旦软件被入侵,充电站即从物理上与国家电网断开——牺牲车辆,保全国家。
支柱二:零知识证明(没有「蜜罐」的审计)
传统的许可模式要求企业把算法交给国家测试。专家 Bruce Schneier 在《Click Here to Kill Everybody》一书中警告:这些国家沙盒很快会变成巨大的蜜罐(网络诱饵),招来敌对国家的攻击,并危及全球联合体的知识产权。
网络安全教学提供了一个刻在纯数学中的解决方案。国家不索取数据,而是要求一个证明真相的方程。正如 Shafi Goldwasser 与 Silvio Micali 在其奠基性论文《The Knowledge Complexity of Interactive Proof-Systems》中所论述的,我们使用零知识证明(ZKP)。国家设定灾难情景;运营商在自己的实验室运行模拟,向监管者返回一把密码学密钥,无可辩驳地证明系统经受住了考验,而不泄露一行代码。从 Mário Figueiredo 教授(IST)所讲授的信息论角度看,国家通过数学熵获得绝对确定性,同时使自身系统免于托管他人数据。
支柱三:优雅降级与异步生存(终结诱发性大停电)
现行招标文件最严重的弱点,是强制要求持续遥测。如果国家要求充电站不断发送心跳信号才允许运行,攻击者只需切断一根海底光缆——这是我在东南亚设计系统时近距离关注过的一个战略脆弱点——就能造成电力和物流的大停电。
基础设施必须学会在黑暗中运行。Amory Lovins 在由五角大楼委托的著名报告《Brittle Power》中以分析方式证明,电网必须具备边缘自主能力。理论正是在这里与 João Peças Lopes 教授(INESC TEC)的电气工程交汇——他是孤岛运行(islanding)概念的先驱。失去通信时,充电站停止双向并网(V2G),以免扰乱国家系统,但继续依靠本地电池提供关键电能。
在这一混乱情景中,葡萄牙研究者 Paulo Veríssimo 在其关于信息物理入侵容忍的论文中阐述的精湛理论登场了。系统放弃「防火墙无法穿透」的幻觉,假定敌人已经进入通信内部,并采用由独立硬件管理的优雅降级。此外,安全过程不再着眼于部件故障,而是作为一个综合控制问题来编排,运用 Nancy Leveson 教授在《Engineering a Safer World》一书中提出的 STAMP 方法。
结论
我们不能用 20 世纪静态的监管思维来对抗 21 世纪流动的威胁。正如 Carlos Fiolhais 教授在倡导把科学方法应用于公共领域时经常强调的,政治决定不能凌驾于热力学定律和密码学的极限之上。
而当我们把技术基础设施与 José Tribolet 教授(IST)所倡导的组织架构理念对齐时,就会明白:国家不负责建造;国家负责为风险的数学立法。「两种速度的责任」迫使市场变得反脆弱。
技术附录:公共招标文件参数概要
为把这一模式转化到公共采购中,葡萄牙中央行政部门(DGEG、AMT、IMT、IP)招标文件的序言和技术条款应强制采用以下框架:
1. 核心网络资格标准(具有系统性风险的特许经营)
- 1.1. 信息物理责任保险:取消向国家提交详细软件架构的要求,改为强制提交网络风险保单(Cyber Liability Insurance),覆盖对国家电网的连锁损害,由评级至少为「AA」的再保险公司出具。
- 1.2. 入侵容忍(STAMP 评估):强制在初步设计中证明联合体的电信网络与自动化及注入(V2G)系统在物理上隔离(air-gapping)。
2. 边缘网络技术规范(公有/私有领域的毛细网络)
- 2.1. 自主电气隔离:在每台 HPC 变压器/充电站(>50 kW)中强制集成独立的硬件断路器,监测本地频率(Hz),并在出现软件异常时执行物理断网(响应时间 < 20 ms)。
- 2.2. 异步生存(孤岛模式):外部遥测完全中断超过 30 秒时,充电站进入「优雅降级」模式,依靠本地电池保证最低充电功率,并立即停止向电网注入(V2G/V2X)。
3. 监督与认证方法
- 3.1. 通过 ZKP 审计:国家每半年发布一次「灾难向量」。联合体独立执行,并在 48 小时内向监管门户提交 ZKP 密码学哈希。未通过则暂停运营许可。
- 3.2. 委托监督:实地审计由运营商自行出资,分包给经 IPQ 和 CNCS 认证的独立船级/认证机构。
参考文献及对本建议的结构性贡献
以下文献从科学上验证了 Gaspar do Amaral 所提出的「两种速度的责任」的各项结构性前提:
国际作者
- Nassim Nicholas Taleb ——《Skin in the Game》:其理论证明集中化系统是脆弱的。贡献:支柱一的基础;把财务风险压到运营商身上,确保网络有机地分散其防御。
- Shafi Goldwasser 与 Silvio Micali ——《The Knowledge Complexity of Interactive Proof-Systems》:图灵奖得主。贡献:他们的发明(ZKP)支撑支柱二,使危险的国家沙盒可被密码学审计所取代。
- Ross Anderson ——《Security Engineering》:安全经济学先驱。贡献:论证以再保险市场作为国家真正的审计者,因为私人资本会严厉惩罚网络失败。
- Charles Perrow ——《Normal Accidents》:灾难社会学家。贡献:他关于「紧耦合」的论点支持拒绝建立国家中央网关,并支撑电气隔离。
- Nancy Leveson ——《Engineering a Safer World》(STAMP):MIT 专家。贡献:指出事故源于相互作用而非孤立部件,支撑「优雅降级」架构(支柱三)。
- Amory Lovins ——《Brittle Power》:物理学家与系统设计者。贡献:说明集中式电网无法防守;要求枢纽具备「孤岛模式」运行能力。
- Bruce Schneier ——《Click Here to Kill Everybody》:网络安全专家。贡献:他认为静态的合规对动态攻击者无效,这支持了基于实时攻击向量的 ZKP 审计。
- Jens T. Ditzel / C. Mumenthaler ——《Swiss Re: Cyber Risk Research》:贡献:精算科学表明,今天已经存在稳健的金融模型,使市场能够吸收基础设施网络的风险。
- Richard A. Clarke ——《Cyber War》:美国战略家。贡献:他关于民用目标将首当其冲的警告,为把这些网络提升为国防基础设施提供了理由。
- Donella Meadows ——《Thinking in Systems》:贡献:反馈回路理论说明,信息延迟(网络中断)不应扰乱物理流(孤岛模式下的电力)。
- Vint Cerf —— TCP/IP 架构:互联网之父。贡献:自主节点与分散路由的原则,是在边缘拒绝国家控制网关的概念模型。
葡萄牙本国作者与研究者
- Paulo Veríssimo ——《Intrusion Tolerance》:贡献:系统必须即使在敌方控制下也能维持运行的范式,巩固了本技术建议的支柱三。
- José Tribolet —— IST / 组织工程:贡献:验证了国家必须重新配置其对齐方式(即如何签约)以影响联合体实际行为的论点。
- João Peças Lopes —— INESC TEC / 智能电网:贡献:他关于微电网的可行性仿真,使「孤岛模式」要求成为一项可立即实施的电气技术要求。
- Nuno Neves —— FCUL / 安全与容错:贡献:他的研究聚焦于故障遏制,说明在软件被破坏时物理隔离(air-gapping)至关重要。
- Rosário Macário —— IST / 交通经济学:贡献:她的研究警示繁重监管带来的低效,支持在边缘免除官僚式的军事化负担。
- Mário Figueiredo —— IST / 信息论:贡献:他把数学应用于不确定性的研究,验证了 ZKP 作为无需交出源代码的可信审计机制。
方法说明
本页是什么。作者于 2026 年 4 月 3 日在 LinkedIn 发表文章的中文译本;完整的葡萄牙文版本见本网站。文章不含作者自行计算;附录中的技术参数(>50 kW、< 20 ms、> 30 秒、48 小时、「AA」评级)与原文一致。
改变的是形式,而非内容。原文中有些名字带有多个指向同一地址的链接;此处每个名字只保留一个。已删除 LinkedIn 添加到部分链接中的跟踪参数。DGEG、AMT、IMT 和 IP 是葡萄牙的公共机构(能源、交通监管、交通出行与基础设施);IPQ 是葡萄牙质量研究所,CNCS 是国家网络安全中心。
讨论在领英(LinkedIn)上进行(葡萄牙语)
对本文的评论在领英上进行,本文以葡萄牙语在那里发布。欢迎用中文留言。无论赞同、反对还是补充数据,每一条有理有据的意见都会得到答复。
Gaspar do Amaral · 葡萄牙语原文发表于本站,日期为2026年4月3日;译本发布于2026年10月30日 · 图表 © Aprecisa.com · 借助人工智能
引用格式: Gaspar do Amaral (2026). A Governação de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades. Zenodo. https://doi.org/10.5281/zenodo.23814359 · Zenodo 永久存档.