 ← Grupo Aprecisa · 连接懂行的人与需要的人
网络安全与数字主权 · 对公开征求意见结论的技术总结
新网络安全制度:还有哪些事没做
葡萄牙网络安全规章公开征求意见的结论:哪些被采纳了,哪些还没做
Gaspar do Amaral · 2026年6月25日
译自葡萄牙语原文。本译本发布于2026年10月27日。
本文在本站
公开征求意见的结论
2026 年 4 月 14 日,我在公开征求意见中提交了十项建议。结论出来了——它既说明了规章本身,也说明了还有哪些事需要做。
2026 年 4 月 14 日,我在领英上发表了《从规范合规到运营韧性:对新网络安全制度的 10 项建议》,并把这十项建议提交给 Projeto de Regulamento de execução do Regime Jurídico da Cibersegurança(葡萄牙《网络安全法律制度》实施规章草案,用以转化欧盟第 (EU) 2022/2555 号指令,即 NIS 2 指令)的公开征求意见。
葡萄牙国家网络安全中心 CNCS(Centro Nacional de Cibersegurança)随后发布了公开征求意见报告。出于严谨,有必要做一个总结——并把报告说了什么和我作为工程师从中读出了什么分开。这是两个不同的层面,不应混为一谈。
第一部分——事实(报告中写了什么)
本节的所有内容都可以在公开征求意见报告及程序文件中核实。这里没有任何解读。
- 背景。这是《网络安全法律制度》的实施规章。该制度由 Decreto-Lei n.º 125/2025, de 4 de dezembro(葡萄牙 2025 年 12 月 4 日第 125/2025 号法令)批准,属于转化 NIS 2 指令的一部分。
- 征求意见期间。根据 Código do Procedimento Administrativo(葡萄牙《行政程序法典》)第 101 条第 2 款,从 2026 年 3 月 10 日持续到 4 月 22 日。
- 参与情况。CNCS 共收到 56 个机构和个人的意见。
- 报告署名。由 CNCS 协调员 Lino Santos 签署(2026 年 6 月)。
- 对我的十项建议的结论。十项全部被列为“Não acolhido”(不予采纳)。报告对每一项的拒绝,基本上都基于三个反复出现的理由:规章已经规定了强制性最低措施,“以全面、跨领域的方式适用,力求涵盖尽可能多的情况”;对其适用情况的核查“考虑了相称性原则”;每个实体可以根据自己的剩余风险分析,采取更严格的措施。
- 风险管理方面的修改。在整个过程中,规章有几十处措辞修改被采纳或部分采纳(其中包括第 6 条、第 13 至 17 条、第 22 至 28 条、第 30 条,以及附件三中的若干控制项)。在我关注的方面——剩余风险管理和资产清单——实质性的修改有两处:第 31 条——措辞得到澄清,明确提到网络安全风险和剩余风险的分析与管理,并以关键流程和职能为出发点;第 32 条——措辞修改,把列出资产清单的义务限于可以通过互联网直接公开访问的资产(在这一条上,MEO 等方面的意见被部分采纳)。
这就是事实记录。我的十项建议本身没有被采纳。但严格地说,我主张的方向之一确实让文本有所改变:控制项 PR.FC-2(具有专门职能人员的培训)是我第 9 项建议的核心,它被修改了——尽管报告把这一修改归功于 ANA、E-REDES、CTT 和 Aliança para a Cibersegurança(网络安全联盟)的意见,而不是我的意见。因此,“10/10 不予采纳”的说法在形式上是准确的;在实质上,规章在我指出过的问题上有所变动,只是没有提及我的意见。
第二部分——分析(我作为工程师的解读)
方法说明。以下全部内容是由我本人负责的分析。下面的“趋同解读”来自我自己所做的交叉比对,即把我的意见与其他实体公开的意见相对照。这不是 CNCS 的正式结论:CNCS 逐个实体审阅意见,并不按风险方向加以汇总。
1. 在诊断上我并不孤单——这一点可以核实
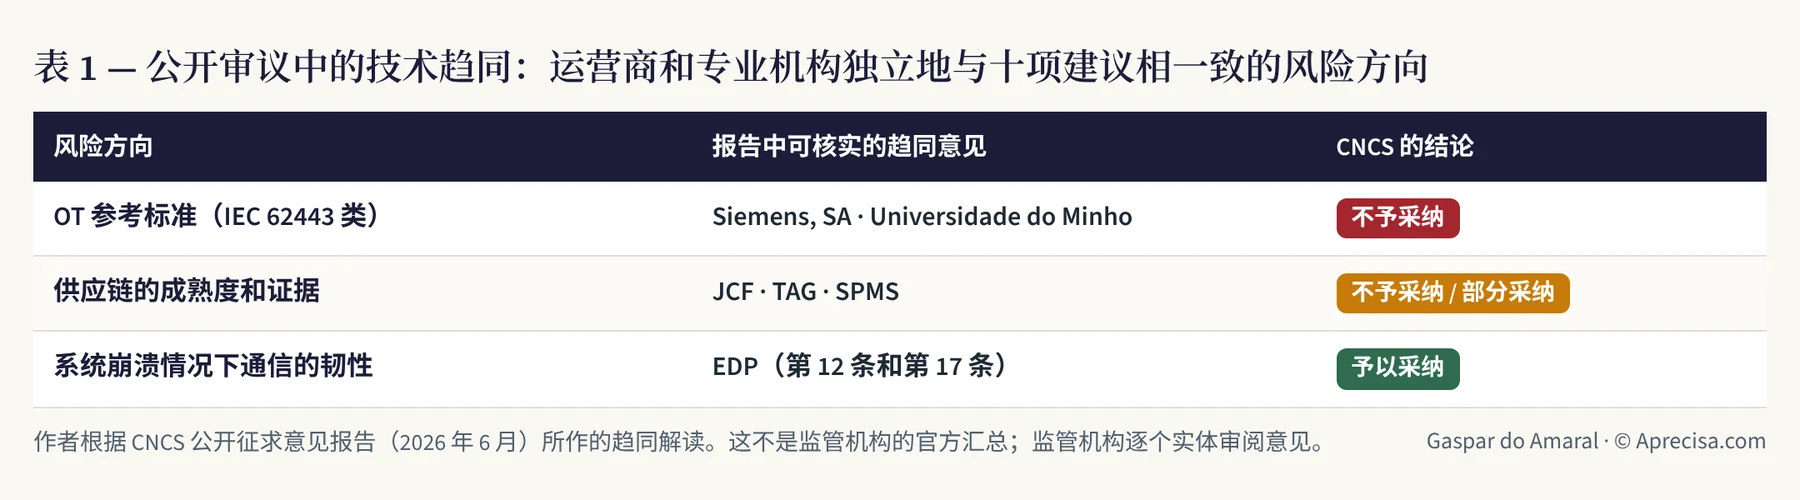
表 1 说明了什么。在三个风险方向上,征求意见的其他参与者各自独立地得出了与这十项建议相同的诊断;表中同时列出了 CNCS 对这些意见的结论:OT 参考标准,由西门子和米尼奥大学提出(不予采纳);供应链的成熟度和证据,由 JCF、TAG 和 SPMS 提出(不予采纳或部分采纳);系统崩溃情况下通信的韧性,由 EDP 提出(予以采纳)。
我的解读——我把它明确当作一种解读——是:重工程界和基础设施运营商各自独立地发现了同样的盲点。不过,我要给自己作一个区分:诊断上有趋同,药方上却不一定。有好几个实体谈到了 OT 和供应链,但有时要求的解决办法与我的方向相反——例如 NOS 要求供应链风险管理“根据供应商的影响、关键程度和性质加以校准”,也就是要更多余地;而我主张的恰恰相反,是一个规范性的底线。这正是我的意见与众不同之处:大多数人要求灵活性,我要求的是一个按物理后果校准的规定性最低要求。西门子要求为 OT 制定专门的参考标准,而监管机构以“普遍全面”为由加以拒绝,这正是我接下来要描述的问题的核心症状。
2. 相称性的不自洽:一个让监管机构的钥匙反过来对准其自身决定的论点
CNCS 拒绝了 OT/IT 区分(我的第 1 项建议),理由是规章“已经回应了网络分隔的需要、零信任的要求以及资产的风险管理,包括遗留系统和 OT”,并且“这些措施力求尽可能全面”。与此同时,它又跨领域地援引相称性原则。
内在的矛盾恰恰就在这里——这也是我想讲清楚的技术要点:
跨领域的全面性和相称性不是一回事。两者往往是相反的。
严格地说,相称性要求措施按故障的后果来校准。规章并没有忽视区分——它把措施分为基本、实质和高三个等级,与风险矩阵和实体的分类挂钩。所以问题不在于没有区分,而在于区分所依据的轴线。QNRCS(Quadro Nacional de Referência para a Cibersegurança,葡萄牙国家网络安全参考框架)的等级是按实体的分类来升级的;然而,网络—物理后果并不在实体身上,而在资产身上。同一个基本运营商,在同一合规等级下,既有一台邮件服务器,也有一台控制高压变电站断路器或港口闸门的 PLC(可编程逻辑控制器)——两者一旦被攻破,物理后果根本不可同日而语。这正是按实体区分所捕捉不到、而相称性要求必须权衡的变量:在区域和管道层面的网络—物理影响,而不是在法人层面。
工程本身已经解决了这个问题。ISA/IEC 62443-3-2 标准通过区域和管道落实相称性,并通过风险评估分配目标安全等级(SL-T,Target Security Levels)。换句话说:在 OT 环境中把相称性原则具体化的技术标准,恰恰就是规章拒绝引用的那一个。
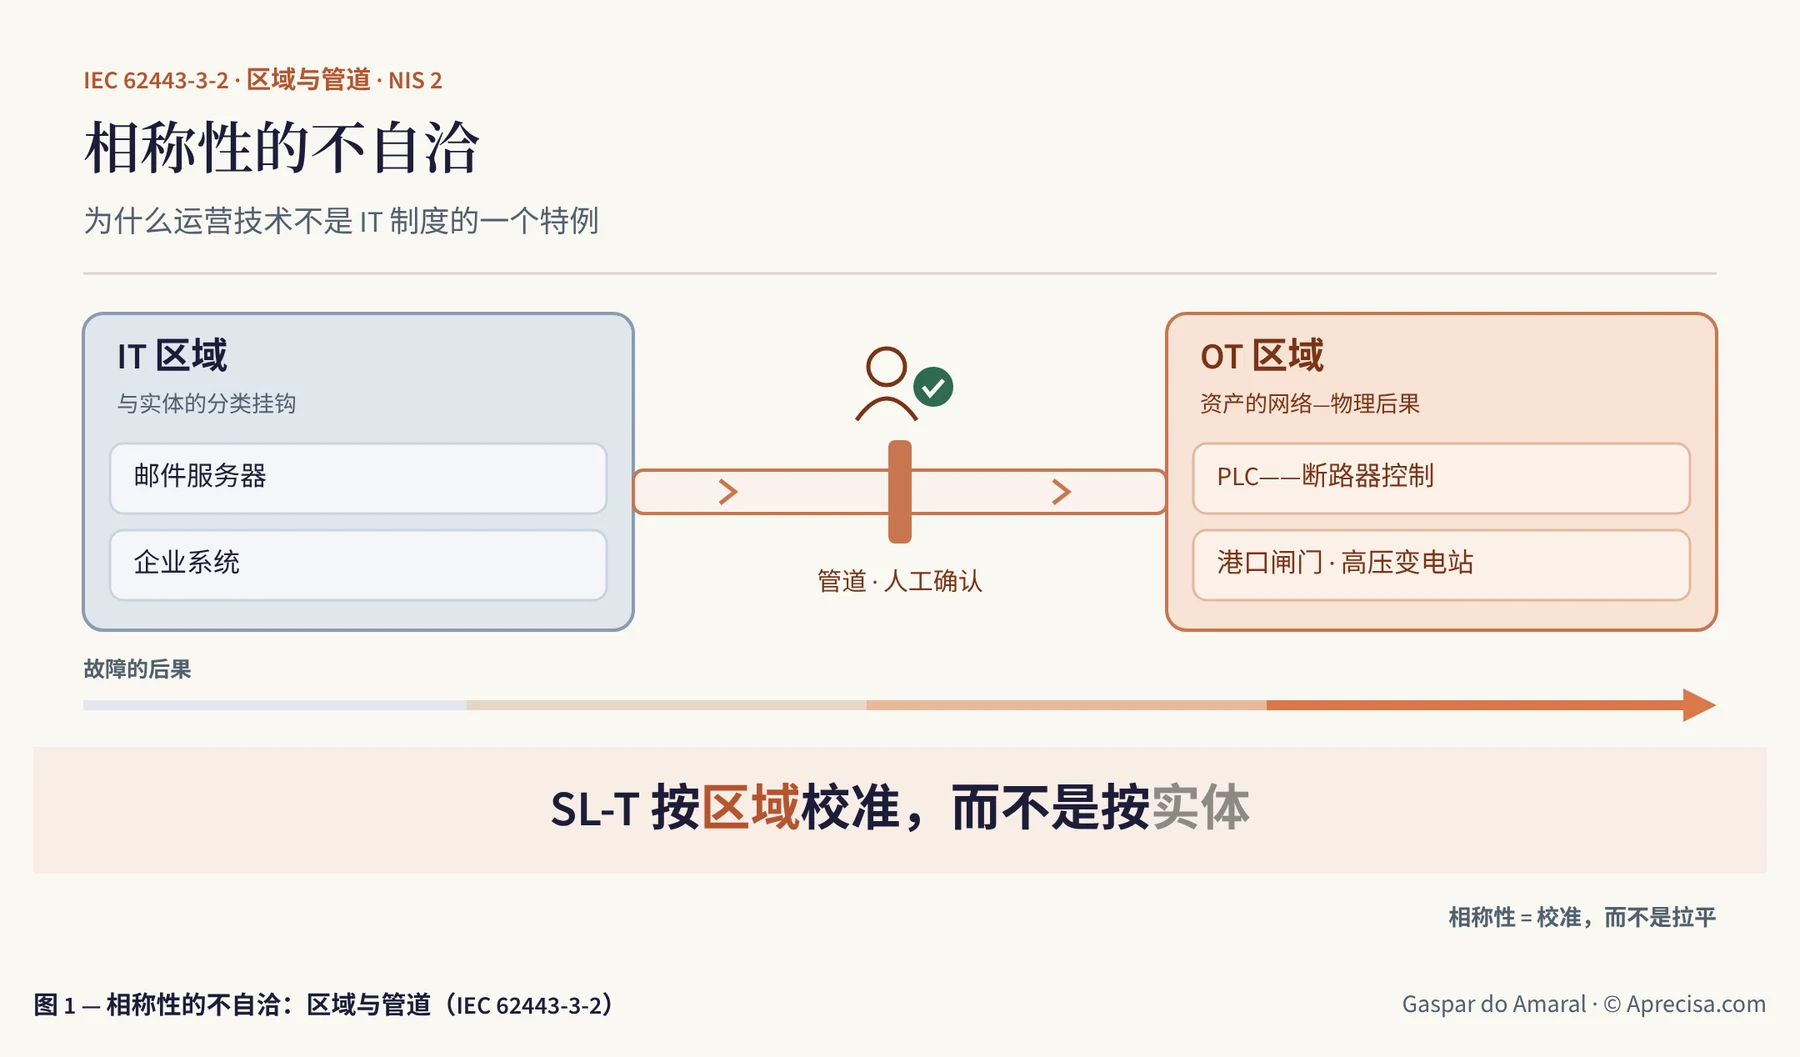
图 1 说明了什么。左边是 IT 区域(邮件服务器、企业系统),其安全等级按实体的分类确定。右边是 OT 区域(控制断路器的 PLC、港口闸门、高压变电站),这里重要的是故障的物理后果。两者之间是一条带有人工确认的管道。底部的横条表示故障后果从 IT 向 OT 不断增大。最下面的一句话作了概括:目标安全等级(SL-T)应当按区域而不是按实体来校准——相称性就是校准,而不是拉平。
由此得出我的分析结论:监管机构把 OT 区分推给“在核查阶段评估的相称性”,这不是在适用相称性,而是把它推迟了——把一个本应有规范性底线的决定,转嫁给了现场的运行工程师。我并不认为 CNCS 有恶意;我指出的是一个原则上的不自洽,现在仍来得及通过一项技术指令加以纠正。
3. 我主张了什么,以及应有的技术严谨
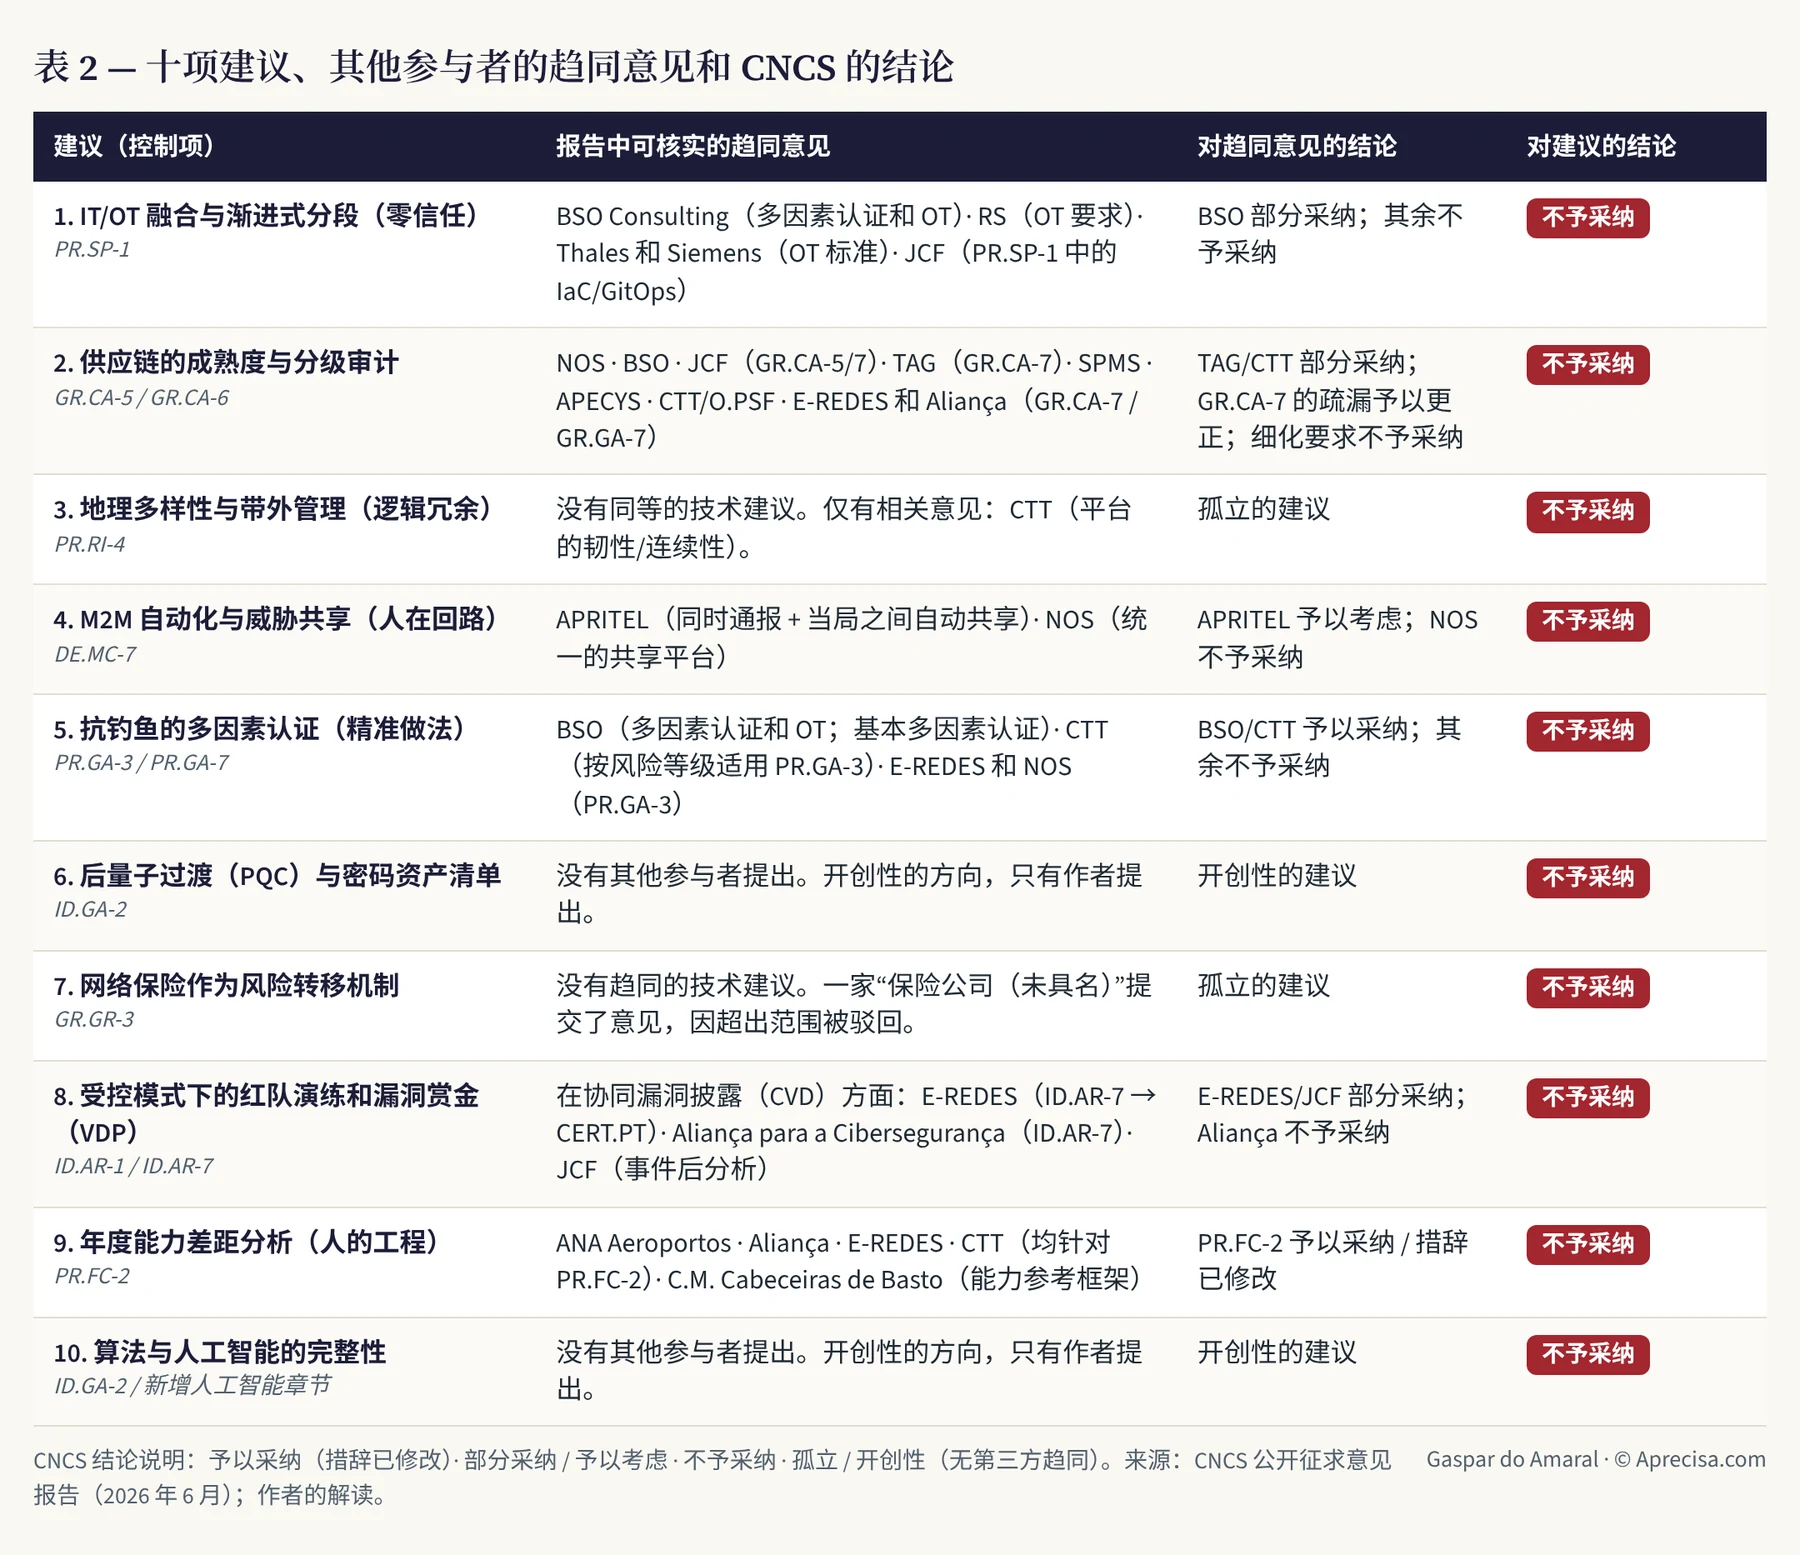
表 2 说明了什么。十项建议,每一项都列出了它所涉及的规章草案控制项;其他参与者提出的、方向相同的意见;CNCS 对这些意见的结论;最后一列是对作者建议的结论:十项全部“不予采纳”。
形式上的比分。十项建议全部被驳回(10/10 “Não acolhido”(不予采纳)),CNCS 给出的理由千篇一律:“规章已经作出回应 / 各实体可以根据风险分析采取更严格的措施”。没有一项被直接采纳——尽管正如我在第一部分指出的,文本在我指出过的一个方向(PR.FC-2)上有所变动,只是通过其他参与者。
趋同(10 项中的 6 项)。第 1、2、4、5、8、9 项建议得到了第三方的印证——关键基础设施领域有代表性的运营商和制造商:BSO Consulting、Thales、西门子、RS、APRITEL、NOS、E-REDES、CTT、ANA Aeroportos、TAG、JCF 以及 Aliança para a Cibersegurança。这些意见的技术核心并不边缘:它与行业本身的工程解读是一致的。
决定性的对比。在我提出建议的同一批控制项上(PR.FC-2 培训、PR.GA-3 多因素认证、GR.CA-7 供应链),CNCS 采纳或部分采纳了意见——但每次都是通过其他参与者。分歧线不在技术上,而在请求的性质上:被采纳的意见要求的是澄清或更正现有控制项的措辞;我提出的则是规范性的增补(在文本中增加新的义务,等级为“高”)。监管机构系统性地拒绝设立新的义务,而把它们交给实体的自主权和相称性原则。
开创性的建议(第 6、7、10 项)。后量子过渡(PQC)、网络保险以及人工智能和算法的完整性,只有我一人提出——其余 55 个参与者都没有提到。它们以同样泛泛的理由被驳回,即交由实体自行做风险分析,而没有对其前瞻性价值进行实质性审议。这是相对于全部意见而言最清楚的前瞻性指标:在这一版本中,实施规章选择不对这些问题作出细化规定。
我借这次总结,澄清三个在通俗表述中本应更讲究工程严谨的要点。我是有意这样做的:技术上的可信度,也是靠自我纠正建立起来的。
关于带外管理与恢复(第 3 项建议)。带外(Out-of-Band)管理网络(OOBM)本身并不是黑启动(black start)能力。黑启动是电力系统的恢复程序(可自启动的机组、受控的孤岛运行和重新同步)。OOBM 保证的是隔离的指挥与遥测平面,让运行团队在恢复过程中保持可观测性和远程操作,即使生产网络已被勒索软件攻破。它是响应的支撑条件,而不是恢复行为本身。准确的表述很重要,因为这正是一项可执行的监管要求与一句含糊承诺之间的区别。
关于自动化与电网稳定(第 4 项建议——人在回路)。这项建议并不独立:它是支撑第 1 项建议的必然推论。我的担忧是作为一种情景提出的,而不是已经发生的事实:如果一个自动化的缓解决定可以直接跳开同步发电机组,那么在电力电子设备渗透率很高的电网中,由此引起的 RoCoF(频率变化率)上升可能危及动态稳定。需要强调的是,正确的区域和管道架构(第 1 项建议)从一开始就能防止 IT 的缓解控制对 OT 直接下达破坏性指令——所以这两点归根结底是一回事:正是为了切断这条因果链——误报 → 跳闸 → 失去发电 → 动态失稳——OT 中的破坏性决定既不能没有人工确认,也不能没有把它限制住的分段。监管机构的回答(DE.MC-7 措施,把误报的管理交还给实体)恰恰证实了这个缺口:有权限,没底线。
关于凭证这一攻击途径(第 5 项建议)。我仍然主张管理账户使用抗钓鱼的多因素认证(FIDO2/PKI)。出于严谨,我不用博眼球的数字:只需指出,凭证被盗用一再位列主要的初始访问途径之一,这是行业事件遥测数据所报告的(与历年《Verizon 数据泄露调查报告》的结论一致)。证明这项措施的必要性,不需要百分比;风险工程就足够了。
结论:正确理解的相称性是道路,而不是障碍
这部规章是一个里程碑。但它最薄弱的地方不在于雄心不够,而在于区分的轴线。它按实体的分类而不是按资产的网络—物理后果来划分措施等级,把运营技术当作 IT 制度的一个特例——这与监管机构用来为之辩护的相称性原则本身是相矛盾的。
纠正并不需要重新修改法律。需要的是一项技术指令,让 OT 制度独立出来,以 IEC 62443-3-2 为依据,采用区域和管道的逻辑,并按故障的物理后果来校准安全等级。这才是相称性——这一次是付诸实施,而不是一拖再拖。
韧性不是在一张纸上宣布出来的,而是靠严谨和工程在现场建成的。十项建议没有被采纳。但支撑它们的诊断依然成立。
如需进一步的技术探讨,我随时乐意效劳。
—— Gaspar do Amaral
规范性参考文件
- 第 (EU) 2022/2555 号指令(NIS 2 指令)
- Decreto-Lei n.º 125/2025, de 4 de dezembro(葡萄牙第 125/2025 号法令,《网络安全法律制度》)
- 《网络安全法律制度》(RJC)实施规章公开征求意见报告,CNCS(2026 年 6 月)
- ISA/IEC 62443-3-2 — Security risk assessment for system design(区域、管道和 SL-T)
- NIST SP 800-207 — Zero Trust Architecture(零信任架构)
- ANSI/TIA-942 — 数据中心基础设施冗余,包括冗余的配线路径(Tier III/IV)
- ISO 22301 / NIST SP 800-34 — 业务连续性和应急规划(路径多样性和恢复)
- Verizon Data Breach Investigations Report(DBIR)— 初始访问途径
十项原始建议已于 2026 年 4 月 14 日提交公开征求意见。本文是对相应结论的技术总结。
方法说明
本页是什么。本页译自作者于 2026 年 6 月 25 日在领英(LinkedIn)发表的文章;葡萄牙语全文见本网站。
表格和插图。原文中的两张表和一幅图都是带葡萄牙语文字的图片;本译文按相同内容重新绘制,并译成中文。它们反映的是作者对 CNCS 公开征求意见报告(2026 年 6 月)的解读,而不是监管机构的官方汇总。“表 1 说明了什么”“表 2 说明了什么”和“图 1 说明了什么”这几段是在翻译时加上的,用来解释每一幅图,遵循作者为其文章定下的规则;它们没有增加新的事实。
法律名称和标签。没有官方中文译名的葡萄牙法律文件(Decreto-Lei n.º 125/2025、Código do Procedimento Administrativo、规章草案和 QNRCS)保留葡萄牙语原名并加以说明。CNCS 的结论以葡萄牙语引用(“Não acolhido”,不予采纳)并附译文。PR.FC-2、PR.GA-3、GR.CA-7、ID.GA-2、DE.MC-7 等编号是规章附件三中的控制项,保持原样。
参考资料
- Gaspar do Amaral —《从规范合规到运营韧性:对新网络安全制度的 10 项建议》(14/04/2026) — 在公开征求意见中提交的十项建议
- Centro Nacional de Cibersegurança — Regulamento do Regime Jurídico da Cibersegurança (consulta pública) — 公开征求意见报告及程序文件(葡萄牙语)
讨论在领英(LinkedIn)上进行(葡萄牙语)
对本文的评论在领英上进行,本文以葡萄牙语在那里发布。欢迎用中文留言。无论赞同、反对还是补充数据,每一条有理有据的意见都会得到答复。
Gaspar do Amaral · 葡萄牙语原文发表于本站,日期为2026年6月25日;译本发布于2026年10月27日 · 图表 © Aprecisa.com · 借助人工智能