 ← Grupo Aprecisa · 连接懂行的人与需要的人
网络安全与数字主权 · 2026 年 4 月 14 日提交公开征求意见的建议
从规范合规到运营韧性:对新网络安全制度的 10 项建议
十项建议,让葡萄牙新的网络安全制度(NIS 2)从纸面合规走向真正的韧性
Gaspar do Amaral · 2026年4月14日
译自葡萄牙语原文。本译本发布于2026年10月27日。
本文在本站
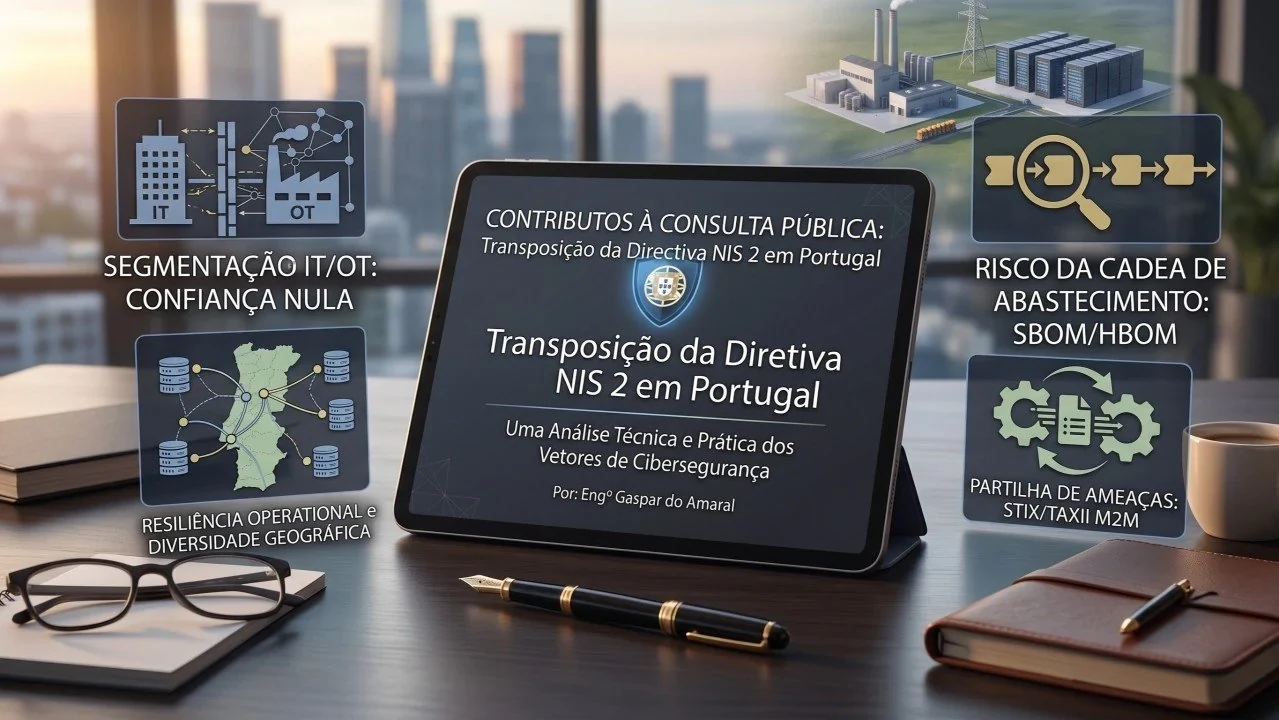
网络安全的范式已经改变。监管必须跟上工程的步伐。
三十多年来,我一直在设计和集成复杂的陆地、海上和空中通信系统,学到了一个无可否认的教训:纸面上写什么都可以,但网络的物理规律不会原谅任何错误。
葡萄牙目前正在讨论新的 Regulamento do Regime Jurídico de Cibersegurança(葡萄牙《网络安全法律制度》实施规章),用以转化欧盟 NIS 2 指令。这是一个了不起的监管里程碑。然而,放眼全球关键基础设施的格局,技术与科学的严谨要求我们从单纯的行政合规,走向真正的网络—物理韧性。
我把已经在公开征求意见中提交的 10 项建议归纳如下。这些建议也得到世界顶尖专家观点的支持,并已在全球最成熟的地区付诸实施:
1. 告别盲目信任:IT/OT 战术隔离
我们不能像对待办公室的 Wi-Fi(IT,信息技术)那样,对待管理港口或机场的网络(OT,运营技术)。
- 专家观点:John Kindervag(美国)是零信任(Zero Trust)模型的设计者,他证明了信任本身就是一种漏洞。Joe Weiss 和 Robert M. Lee 多年来一直警告:没有微分段的 IT/OT 融合,对物理运营是致命的。
- 全球实践:Colonial Pipeline 遭到攻击后,美国运输安全管理局(TSA)在工业系统中强制推行零信任,要求企业网络的攻击面绝不能成为通往生产现场的桥梁。
现状(系统性漏洞):目前存在一种“虚假冗余”:IT 网络和 OT 网络常被混在一起管理,企业网络上的普通网络攻击就可能让关键运营陷入瘫痪。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):按照所提出的补充条款,规章将对所有基本实体强制实行 IT 与 OT 两个域之间的微分段,即“战术隔离”(IEC 62443 标准)。
2. 给供应链拍一张 X 光片(SBOM/HBOM)
我们从供应商那里继承的风险,是我们最大的盲点。
- 专家观点:Allan Friedman(美国网络安全与基础设施安全局 CISA 的“SBOM 之父”)认为,我们无法保护自己不知道拥有的东西。Bruce Schneier 提醒我们,复杂性是敌人;Ciaran Martin 则说明了,依赖未经审查的一级(Tier 1)供应商会损害国家主权。
- 全球实践:英国率先封堵高风险供应商(《2021 年电信(安全)法》),美国则通过第 14028 号行政令,要求政府供应商必须提供 SBOM。
现状(系统性漏洞):目前处于“继承风险”状态:关键实体无法全面了解自己所用设备的技术构成(硬件和软件)。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):建议的修改将要求关键设备必须提交软件物料清单(SBOM)和硬件物料清单(HBOM),从基础设施的根源上降低继承风险。
3. 冗余的错觉与多样性的必要
把两根光缆铺在同一条沟里,不是冗余;那是一个单点故障,只等一台挖掘机来挖断。
- 专家观点:Richard Danzig 主张“在故障中生存”,构建能够承受崩溃的系统。Mikko Hypponen 提出了“Hypponen 定律”:凡是“智能”的,都是脆弱的。Kim Zetter 在关于 Stuxnet(震网) 的著作中说明了这一点。
- 全球实践:在新加坡,新加坡金融管理局(MAS)的技术风险管理(TRM)指引如今要求绝对的地理与逻辑多样性,并强制设立与互联网 100% 隔离的带外(Out-of-Band)管理通道(OOBM)。
现状(系统性漏洞):目前只要求有“冗余机制”,系统因此可以共用同一条物理路径(同一条沟),形成单点故障。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):将强制建设完全隔离的带外管理(Out-of-Band Management,OOBM)网络,保证在主网络完全中断时仍能进行恢复操作。
4. 系统性威胁需要机器速度的响应(M2M)
用手工表格报告事件,等于在邻近的基础设施已经被攻陷之后才采取行动。
- 专家观点:David Koh(新加坡)是自动化网络情报的倡导者。Eugene Kaspersky 警告说,工业恶意软件的传播速度快到人类的官僚程序无法阻挡。
- 全球实践:欧盟网络安全局(ENISA)和 CISA 运营着自动化指标共享(Automated Indicator Sharing)平台,使用 STIX 和 TAXII 协议。
现状(系统性漏洞):目前的报告是手工的,面对工业恶意软件时会造成致命的延迟。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):规章将强制采用 M2M 协议(STIX/TAXII),让“逻辑疫苗”能够即时分发到全国网络。
5. 告别“泛泛的多因素认证”:抗钓鱼的身份认证
- 专家观点:Andrew Shikiar(FIDO 联盟)推广无法破解的密码学凭证。CISA 发布备忘录,在联邦机构中禁用短信认证。
现状(系统性漏洞):附件三(PR.GA-3)只要求泛泛的“MFA”(多因素认证),容易受到拦截攻击(AiTM,中间人攻击)。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):明确要求关键基础设施的管理账户使用抗钓鱼的多因素认证(FIDO2/PKI)。
6. 后量子跃迁(PQC)与人工智能的完整性
- 专家观点:Peter Shor 证明了量子计算机将能破解 RSA 加密。美国国家标准与技术研究院(NIST)已经发布了后量子密码算法的正式标准。
现状(系统性漏洞):现有基础设施对哪些算法会因量子计算而过时一无所知。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):要求建立“密码资产清单”(ID.GA-2),并设置完整性控制,防范针对人工智能的数据投毒攻击。
7. 网络保险:转移风险的工具
- 专家观点:世界经济论坛主张把网络保险作为金融韧性的最后一道防线。
现状(系统性漏洞):在大规模灾难恢复过程中,缺乏即时提供流动资金的机制。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):把网络保险纳入风险转移的评估措施(GR.GR-3),促使各方与经过审计的严格标准看齐。
8. 从静态测试到持续的红队演练和漏洞赏金
- 专家观点:Katie Moussouris 证明了集体智慧的有效性。TIBER-EU 框架是欧洲由真实攻击者进行测试的标准。
现状(系统性漏洞):事先通知、范围有限的渗透测试会带来虚假的安全感。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):每年开展红队演练(由受聘团队模拟攻击),并设立漏洞赏金计划(奖励发现漏洞的人),主动发现缺陷。
9. 人的工程与能力差距分析
- 专家观点:SANS 研究所证明,如果不先摸清技能差距(skills gap),对安全意识(awareness)的投入就会落空。
现状(系统性漏洞):现行政策依赖泛泛的安全意识课程,跟不上生产体系所面临威胁的复杂程度。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):将年度能力差距分析(Capability Gap Analysis)制度化,以 NIST 的 NICE 框架为基础,精准投资于防御工程能力不足的地方。
10. 算法与人工智能的完整性
- 专家观点:国际标准化机构预计,人工智能将在未来几年成为支撑关键基础设施运行的基石。
现状(系统性漏洞):在无法追溯的系统中蓄意进行数据投毒(data poisoning),可能导致网络—物理系统出现异常行为,甚至让基础设施停摆。
改进后(Gaspar do Amaral 的建议,2026 年 4 月 14 日):强制要求为支撑关键运营的人工智能和机器学习系统,详细记录训练数据的保管链和来源,确保可审计并防止被篡改。
结论:从纸面走向网络—物理主权
最终的韧性不是在一张纸上宣布出来的,而是靠严谨和工程在现场建成的。这 10 项建议,是为我们的数字主权打下地基而作的贡献。
讨论已经开始。期待您在评论中贡献意见和技术上的严谨。
Gaspar do Amaral(以上建议已于 2026 年 4 月 14 日提交公开征求意见)
参考书目
1. 专家与工程概念
- Kindervag, John:零信任架构的首席设计者。参考:NIST SP 800-207 (Zero Trust Architecture)。
- Weiss, Joe:工业控制系统(ICS)工程师,专注于 OT 的网络—物理安全。参考:ISA/IEC 62443 工业自动化与控制系统标准。
- Lee, Robert M.:Dragos(工业控制系统安全)创始人,工业战术安全方法的创立者。参考:The Dragos ICS Cybersecurity Maturity Model。
- Friedman, Allan:CISA 的软件架构师,专注于供应链透明度。参考:CISA Software Bill of Materials (SBOM) Framework。
- Schneier, Bruce:技术专家和安全分析师,关注复杂性作为系统性漏洞的问题。参考:Complexity as the Worst Enemy of Security。
- Martin, Ciaran:英国国家网络安全中心(NCSC)的创建者和前负责人,关注国家安全和对一级供应商的依赖。参考:NCSC Active Cyber Defence Programme。
- Danzig, Richard:新美国安全中心(CNAS)高级研究员,专注于“在故障中生存”的架构。参考:应对中断、维持生存的技术风险管理框架(CNAS 论文)。
- Hypponen, Mikko:WithSecure(芬兰)的研究架构师,“Hypponen 定律”的提出者。参考:Law of IoT Vulnerability (F-Secure Technical Keynote)。
- Zetter, Kim:调查记者,高级工业恶意软件专家。参考:Countdown to Zero Day: Stuxnet and the Launch of the World’s First Digital Weapon(调查著作);相关信息见 CISA。
- Koh, David:新加坡网络安全局(CSA)局长,跨境自动化网络情报的主要倡导者。参考:Singapore MAS TRM Guidelines(M2M 自动化部分)。
- Kaspersky, Eugene:Kaspersky Lab 首席执行官和创始人,关注高级工业恶意软件的传播。参考:The Velocity of Industrial Malware Propagation (Kaspersky Report)。
2. 指令与全球实例
- 美国 TSA(Colonial Pipeline 遭攻击事件):针对能源和运输部门、具有约束力的战术指令。参考:TSA Security Directive Pipeline-2021-02 (Zero Trust Industrial Implementation)。
- 英国(封堵供应商):审查一级供应商的电信安全法律。参考:Telecommunications (Security) Act 2021 (UK) – High-Risk Vendor Removal。
- 美国第 14028 号行政令:关于改善国家网络安全的联邦行政令。参考:Executive Order 14028 (Improving the Nation’s Cybersecurity) – SBOM 部分。
- 新加坡金融管理局(亚太地区):面向金融和运输关键基础设施的技术风险管理指引。参考:MAS Technology Risk Management (TRM) Guidelines – 地理多样性与带外管理(OOBM)。
- 欧洲 ENISA(STIX/TAXII):以机器速度进行合作与情报共享的平台。参考:ENISA Technical Guideline on Automatic Information Sharing – M2M 协议 STIX/TAXII。
- 美国 CISA(STIX/TAXII):自动共享入侵指标(IoC)的系统。参考:CISA Automated Indicator Sharing (AIS) – M2M 协议 STIX/TAXII。
方法说明
本页是什么。本页译自作者于 2026 年 4 月 14 日在领英(LinkedIn)发表的文章;葡萄牙语全文见本网站。这十项建议于同一天提交给 CNCS(Centro Nacional de Cibersegurança,葡萄牙国家网络安全中心)组织的公开征求意见。
法律名称。欧盟指令采用中文通行名称“第 (EU) 2022/2555 号指令(NIS 2 指令)”。没有官方中文译名的葡萄牙法律文件,例如 Regulamento do Regime Jurídico de Cibersegurança,保留葡萄牙语原名并在括号内说明。英国法律采用中文常见译名《2021 年电信(安全)法》(Telecommunications (Security) Act 2021)。
只改形式,不改内容。领英版本中的装饰符号(表情符号)未予保留。PR.GA-3、ID.GA-2 和 GR.GR-3 是规章草案附件三中的控制项编号,领英曾把它们误转成网页链接,这里作为普通文字显示。原始插图照原样保留葡萄牙语文字,并附中文说明。指向资料来源的链接与原文相同。
后来的情况。2026 年 6 月,CNCS 把这十项建议全部列为“Não acolhido”(不予采纳)。作者对这一结论的总结见文章《新网络安全制度:还有哪些事没做》。
讨论在领英(LinkedIn)上进行(葡萄牙语)
对本文的评论在领英上进行,本文以葡萄牙语在那里发布。欢迎用中文留言。无论赞同、反对还是补充数据,每一条有理有据的意见都会得到答复。
Gaspar do Amaral · 葡萄牙语原文发表于本站,日期为2026年4月14日;译本发布于2026年10月27日 · 图表 © Aprecisa.com · 借助人工智能