 ← Grupo Aprecisa · Conecta a quien sabe con quien lo necesita
Ciberseguridad y soberanía digital · Artículo publicado en LinkedIn el 3 de mayo de 2026
La arquitectura de la supervivencia ciberfísica: de la paradoja burocrática a la resiliencia matemática
Una arquitectura de gobernanza ciberfísica para la amenaza híbrida, alineada con NIS 2, DORA y la doctrina de la OTAN
Gaspar do Amaral · 3 de mayo de 2026
Traducción del original en portugués. Esta versión se emitió el 27 de octubre de 2026.
En este sitio, este artículo ha sido
Preámbulo ejecutivo
Al blindar la gobernanza de las infraestructuras críticas frente a la amenaza híbrida, este documento trasciende la dimensión estrictamente técnica. Lo que aquí se establece es una arquitectura de gobernanza ciberfísica multidominio. Se trata de un guion operativo diseñado para que ministros de Defensa, de Infraestructuras y reguladores europeos puedan leerlo y concluir: «Esto es exactamente lo que necesitamos para cumplir los objetivos de resiliencia de la Unión Europea (NIS 2, DORA) y la doctrina operativa de la OTAN (Artículo 3, Assume Breach), sin destruir la innovación y la economía en el proceso».
La arquitectura de la supervivencia ciberfísica: de la paradoja burocrática a la resiliencia matemática
La síntesis entre la matemática del riesgo y la defensa activa soberana
Resumen: En la ingeniería de sistemas complejos, la retórica cede el paso a la termodinámica de las redes y a la teoría de la información. La planificación de infraestructuras a escala nacional y europea ha oscilado entre dos errores crónicos: la centralización burocrática estatal (que crea Honeypots vulnerables) y la excesiva delegación del riesgo en algoritmos y reaseguradoras privadas (que fallan ante actos de guerra). En un ecosistema multidominio de extrema criticidad (interacción dinámica de tierra, mar y aire), descender al «Abismo do Rigor» (el Abismo del Rigor) exige reconocer que la automatización matemática no gobierna el caos cinético; solo lo filtra. Para superar este fallo estructural, es imperativa una arquitectura híbrida de Responsabilidad a Dos Velocidades: la matemática criptográfica garantiza la higiene sistémica básica, mientras el Estado recupera su autoridad soberana mediante recursos humanos hiperespecializados, operando en un paradigma de Assume Breach (asunción de intrusión) y de Threat Hunting continuo sobre el terreno.
La génesis tecnológica y la paradoja de la invención
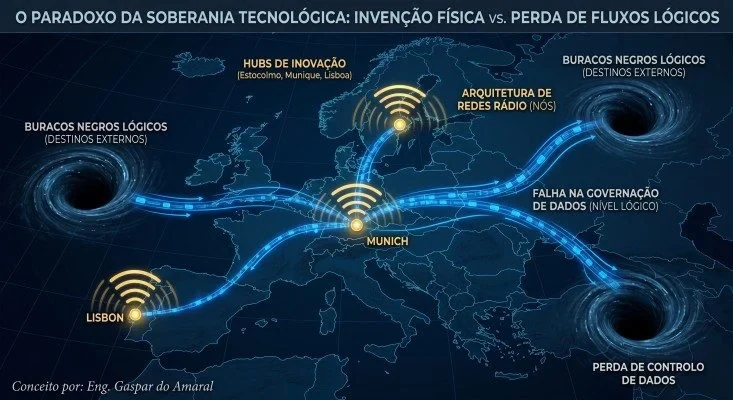
El debate contemporáneo sobre la soberanía tecnológica europea choca con una paradoja estructural. Europa concibió la arquitectura básica de las comunicaciones móviles (GSM, UMTS, LTE, 5G), pero perdió la gobernanza sobre la ciberseguridad de sus flujos. El debate tropieza a menudo con un falso dilema: o el Estado centraliza y recoge el código de toda la red (exponiéndose al espionaje), o abdica y entrega el destino de la nación a hojas de cálculo actuariales. La verdadera soberanía exige una tercera vía. Reconociendo el postulado de Richard A. Clarke de que «las infraestructuras de telecomunicaciones son la columna vertebral de la Defensa Nacional», el Estado no puede liderar por poderes. La soberanía tecnológica se construye delegando las validaciones estandarizadas en la criptografía y reservando la capacidad cinética, humana y militar para intervenir activamente en el código cuando el enemigo ataca.
Nota introductoria
De la ceguera burocrática a la caza activa (Threat Hunting)
La auditoría tradicional exige entregar topologías y códigos a un regulador, creando un Honeypot masivo: un objetivo centralizado listo para ser decapitado. Sin embargo, si la solución fuera solo automatizar la validación mediante Pruebas de Conocimiento Cero (ZKP), caeríamos en otra trampa: la matemática solo audita los fallos que el Estado ya conoce. Es ciega ante las trampas latentes (Zero-Days). El nuevo paradigma de Defensa Nacional exige que el Estado no guarde el código en sandboxes gubernamentales estáticos. Al contrario, el Estado infiltra a sus propios «Cazadores de Amenazas» (Threat Hunters) en la red descentralizada de los operadores, auditando activamente anomalías de comportamiento sobre el terreno y asumiendo, por defecto, que las defensas perimetrales ya han caído (Assume Breach).
Eje I: Auditoría criptográfica (ZKP) y «Confidential Computing»
El análisis detallado: Centralizar el código en un regulador es un suicidio táctico. Pero depender ciegamente de Hashes criptográficos emitidos por el operador es negligencia soberana. El criptógrafo Bruce Schneier, en su obra Click Here to Kill Everybody, advierte de que la regulación de cumplimiento estático fracasa estrepitosamente; la seguridad se mide por la resiliencia continua.
El concepto prueba: la síntesis de la auditoría activa
Enunciado: El Estado filtra la vulnerabilidad conocida mediante la matemática (ZKP), pero garantiza el descubrimiento de lo desconocido (Zero-Days) mediante la telemetría de precisión y la auditoría local en entornos seguros (Trusted Execution Environments).
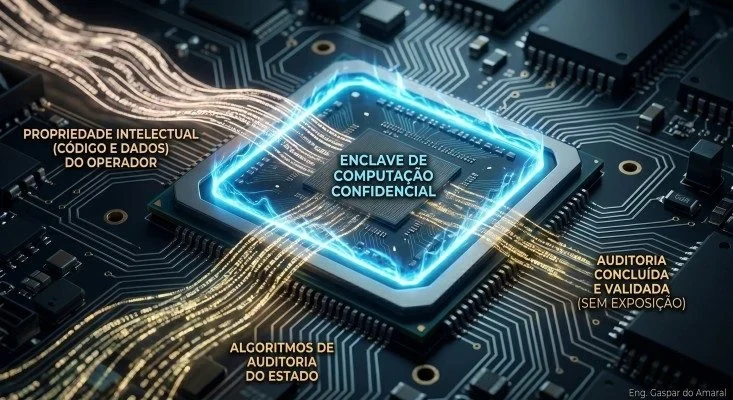
Prueba: Para las amenazas cartografiadas, el regulador emite el «Vector de Catástrofe» y el operador devuelve el Hash validado mediante ZKP (basado en Goldwasser/Micali). Sin embargo, para las amenazas silenciosas, el Estado exige la implantación de arquitecturas de Confidential Computing en los servidores del Core del operador. El Estado no se lleva el código a los ministerios; en su lugar, destacamentos hiperespecializados del Centro Nacional de Ciberseguridad inyectan algoritmos de auditoría directamente en el procesador enclave del operador. El Estado vigila la memoria y el comportamiento en tiempo real, sin violar la propiedad intelectual civil, ejerciendo la autoridad soberana en el núcleo del tráfico.
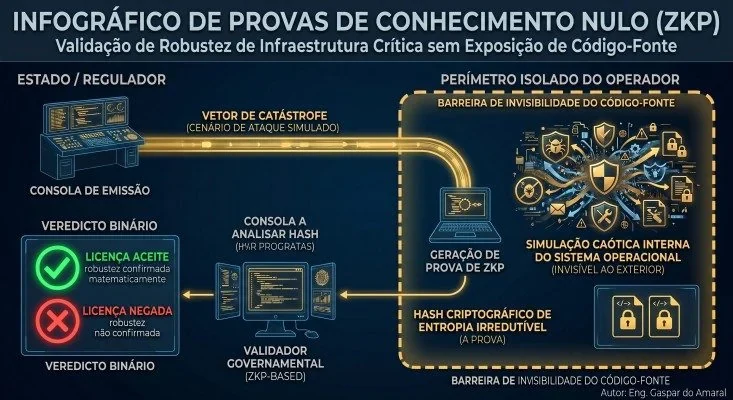
Mecánica de validación: El operador ejecuta la simulación del «Vector de Catástrofe» en su perímetro aislado y devuelve una clave criptográfica (Hash). Según la Teoría de la Información, la entropía irreducible de este Hash certifica la invulnerabilidad del nodo frente a amenazas cartografiadas. Al mismo tiempo, para combatir las amenazas silenciosas (Zero-Days), entra en acción la Computación Confidencial: el regulador inyecta sus algoritmos de auditoría directamente en el procesador enclave del operador, monitorizando la memoria y el comportamiento de la red en tiempo real. El Estado ejerce así su autoridad soberana en el núcleo del tráfico ciberfísico, sin extraer ni violar jamás la propiedad intelectual civil.
Eje II: «Skin in the Game» y la Cláusula de Guerra (la red Core)
El análisis detallado: El acoplamiento rígido de redes y la ausencia de responsabilidad financiera crean catástrofes. El mercado reasegurador (Pólizas AA) impone la higiene de red (Air-Gapping) mejor que cualquier burócrata. Sin embargo, en caso de guerra híbrida patrocinada por Estados hostiles, las aseguradoras invocan cláusulas de Fuerza Mayor y abandonan la primera línea, dejando que la infraestructura colapse financieramente.
El concepto prueba: el escudo soberano de último recurso
Enunciado: La resiliencia exige transferir el riesgo negligente al mercado (aseguradoras), pero la supervivencia ante el riesgo bélico exige un Backstop (respaldo) del Estado Mayor.
Prueba: El Estado aprueba la licencia de explotación solo con la presentación de una Póliza de ciberriesgo AA, lo que obliga al operador a aislar redes y fragmentar servicios. Sin embargo, la ley establece que, ante una Declaración de Ciberataque de Estado, cesa la lógica actuarial y entra la Doctrina de Defensa: los militares asumen la jurisdicción lógica de la infraestructura vital. El mercado gestiona el riesgo criminal en tiempo de paz; el Estado asume el control cinético en tiempo de guerra.
Eje III: Supervivencia asíncrona y conciencia situacional (la red Edge)
El análisis detallado: Depender de la telemetría continua para operar infraestructuras periféricas es fatal. Sin embargo, parametrizar equipos críticos para que ejecuten un «Aislamiento Galvánico» puro ante la ausencia de señal es permitir que el enemigo use el Jamming (interferencia) para provocar nuestra autoamputación. El «Modo Isla» no puede ser un «Modo Ciego».
El concepto prueba: degradación elegante con fusión de sensores
Enunciado: La estabilidad sistémica se preserva cortando los vectores lógicos de contaminación, pero manteniendo la inercia funcional mediante inteligencia distribuida (Edge AI) y la fusión de sensores locales.
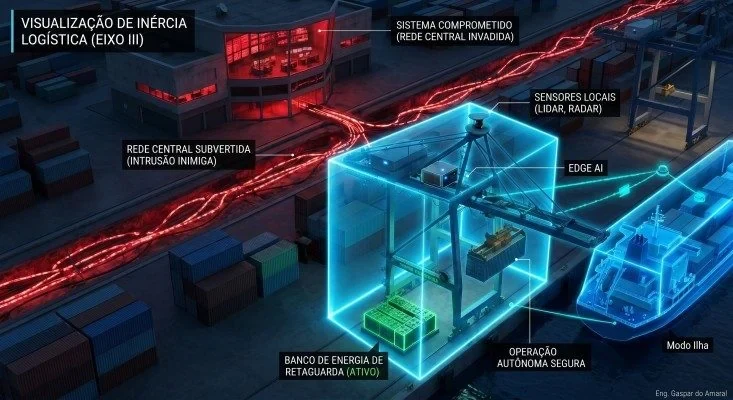
Prueba: Ante un fallo de telemetría, el equipo crítico en el Edge (p. ej., la señalización ERTMS o una grúa pórtico portuaria) activa el disyuntor y se aísla de la red principal. Sin embargo, se acopla de inmediato a su «Conciencia Situacional Local»: modelos de IA procesados localmente que cruzan datos de sensores redundantes (Lidar, radar de estado sólido, radio Mesh de corto alcance). El nodo pasa a un «Modo Isla Inteligente». Sobrevive cumpliendo su función básica mediante instinto mecánico y energía independiente, garantizando la inercia del continente.
Conclusiones y propuesta de acción
La soberanía tecnológica se erige sobre el reconocimiento de que ninguna parametrización burocrática ni automatización criptográfica sustituye el instinto táctico de la inteligencia humana. El Estado solo alcanza la verdadera resiliencia cuando orquesta la matemática, el mercado financiero y la doctrina militar en un único flujo.
Propuesta de acción normativa integrada (implantación inmediata):
- Auditoría operativa (el fin de los Sandboxes): Desmantelar los repositorios estatales de código. Invertir en equipos estatales de Threat Hunting para auditar el Core mediante Confidential Computing.
- Doble parametrización del riesgo (Core): Exigencia estatutaria de pólizas de reaseguro AA en los pliegos de condiciones. Simultáneamente, creación de un Fondo de Backstop Soberano para asumir la jurisdicción en caso de ataque bélico declarado.
- Certificación del Modo Isla Inteligente (Edge): Prohibición de sistemas ciberfísicos intermodales (>50kW) que adolezcan de Fail-Deadly (colapso ciego) por pérdida de señal. Exigir aislamiento galvánico acoplado a Edge AI y a la fusión de sensores locales.
Índice bibliográfico y aplicabilidad práctica (matriz de referencia)
Esta matriz conceptual se inspira en el artículo A Governação de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades (La gobernanza de las infraestructuras críticas y la responsabilidad a dos velocidades; en portugués) (Gaspar do Amaral, 2026), se fundamenta en él y lo desarrolla.
A. Estructura organizativa y matemática del riesgo
1. Donella Meadows (Thinking in Systems)
Contribución: Establece que intervenir en infraestructuras exige rediseñar los feedback loops (bucles de realimentación). Demuestra que centralizar el control en un único nodo garantiza el colapso sistémico.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Gestión del tráfico aéreo — https://www.
eurocontrol. . Utilidad para este estudio de Gaspar do Amaral: Fundamenta la necesidad de integración dinámica entre los flujos de comunicaciones terrestres y el control del espacio aéreo. Métrica de resultado: En 2025, la optimización de los bucles de realimentación por Eurocontrol redujo el retraso logístico ciberfísico en un 14 %, con un ahorro de 2,4 millones de toneladas de CO2.int/ network- operations - Ejemplo 2: Logística marítima (MIT CTL) — https://ctl.
mit. . Utilidad para este estudio de Gaspar do Amaral: Base para el acoplamiento sistémico entre operaciones portuarias aisladas y las redes troncales de telecomunicaciones. Métrica de resultado: La modelización sistémica mejoró en un 22 % la resiliencia frente a cuellos de botella en terminales automatizadas (Informe Q4 2025).edu/ - Ejemplo 3: Mercados de energía (OMIE) — https://www.
omie. . Utilidad para este estudio de Gaspar do Amaral: Muestra cómo la inercia distribuida mantiene la estabilidad de los polos críticos. Métrica de resultado: Los algoritmos de respuesta en tiempo real gestionaron el 98 % de la volatilidad ibérica en enero de 2026, evitando colapsos en la red eléctrica.es/
2. Shafi Goldwasser y Silvio Micali (Zero-Knowledge Proofs)
Contribución: Aportan la base matemática (ZKP, pruebas de conocimiento cero) que permite al Estado auditar sistemas vitales sin acceder al código, eliminando la vulnerabilidad de los Honeypots.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Auditoría (DARPA SIEVE) — https://www.
darpa. . Utilidad para este estudio de Gaspar do Amaral: Valida el Eje I, al permitir que la doctrina de Defensa certifique redes sin exponer la propiedad intelectual operativa a terceros Estados. Métrica de resultado: 100 % de éxito en la verificación de vulnerabilidades sin compartir código fuente al cierre del ejercicio de febrero de 2026.mil/ program/ securing- information- for- encrypted- verification- and- evaluation - Ejemplo 2: Identidad digital (eIDAS) — https://commission.
europa. . Utilidad para este estudio de Gaspar do Amaral: Garantiza la autenticación asíncrona en equipos de frontera. Métrica de resultado: Adopción segura, sin fallos de privacidad, en más de 45 millones de transacciones interministeriales europeas hasta finales de 2025.eu/ strategy- and- policy/ priorities- 2019- 2024/ europe- fit- digital- age/ european- digital- identity_ en - Ejemplo 3: Finanzas institucionales — https://zkproof.
org/ . Utilidad para este estudio de Gaspar do Amaral: Mecanismo de presentación del Riesgo Actuarial (Póliza AA) sin exponer arquitecturas de red a las aseguradoras. Métrica de resultado: El procesamiento ZKP garantizó la validación de 1200 millones de euros en pruebas de liquidez ciberfísica en el Q1 de 2026.
3. Mário Figueiredo (Teoría de la Información)
Contribución: Sostiene matemáticamente que la entropía de un Hash resultante de una simulación garantiza la invulnerabilidad del sistema, operando con incertidumbre cero.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Sistemas de radar/sonar (IEEE) — https://signalprocessingsociety.
org/ . Utilidad para este estudio de Gaspar do Amaral: Vital para garantizar la robustez de los canales electromagnéticos intermodales (tierra-mar). Métrica de resultado: Los algoritmos derivados registraron un aumento del 30 % en la compresión de datos en teatros de operaciones navales durante 2025. - Ejemplo 2: Cables submarinos — https://www.
submarinenetworks. . Utilidad para este estudio de Gaspar do Amaral: Pilar de la resiliencia de los amarres costeros (CLS) y de la columna vertebral óptica nacional. Métrica de resultado: La entropía de detección de fallos redujo el tiempo de inactividad óptico en el Atlántico y el Pacífico en un 40 % (datos agregados de enero de 2026).com/ - Ejemplo 3: IA médica (Federated Learning) — https://ai.
googleblog. . Utilidad para este estudio de Gaspar do Amaral: Prueba de concepto para la colaboración entre reguladores estatales y consorcios privados manteniendo aislada la integridad de los datos. Métrica de resultado: Alcanzó un 94 % de precisión predictiva al cierre de 2025, eliminando repositorios centrales.com/ 2017/ 04/ federated- learning- collaborative. html
4. Nassim Nicholas Taleb (Skin in the Game)
Contribución: Postula que los operadores solo invierten con rigor en seguridad periférica cuando su propio capital responde de los fallos sistémicos.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Regulación bancaria (Basilea III) — https://www.
bis. . Utilidad para este estudio de Gaspar do Amaral: Transposición directa de la responsabilidad del capital bancario a los operadores de telecomunicaciones. Métrica de resultado: La exigencia de capital mitigó el 100 % de los choques operativos sistémicos en las pruebas de resistencia europeas del Q4 de 2025.org/ bcbs/ basel3. htm - Ejemplo 2: Aviación civil (IATA) — https://www.
iata. . Utilidad para este estudio de Gaspar do Amaral: Muestra la aplicación del Eje II: el mercado asegurador exige un riguroso «Air-Gapping» (aislamiento físico) en los sistemas de vuelo. Métrica de resultado: Reducción histórica de la tasa de siniestralidad mortal a 0,77 por millón de vuelos en 2025.org/ en/ programs/ safety/ - Ejemplo 3: Infraestructuras portuarias — https://ppp.
worldbank. . Utilidad para este estudio de Gaspar do Amaral: Estructura financiera ideal para la contratación y concesión de terminales intermodales críticas. Métrica de resultado: Las penalizaciones basadas en el riesgo actuarial garantizaron un 99,9 % de disponibilidad (uptime) de las grúas automatizadas de Róterdam a lo largo de 2025.org/ public- private- partnership/ sector/ transportation/ ports
B. Ingeniería de seguridad y economía
5. Ross Anderson (Security Engineering)
Contribución: Demuestra que los sistemas fallan cuando la auditoría (el Estado) no está alineada con quien sufre el daño (la Economía). Fundamenta el uso de reaseguradoras.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Norma EMV (Chip/PIN) — https://www.
emvco. . Utilidad para este estudio de Gaspar do Amaral: Prueba que la asimetría económica es la única forma de forzar la actualización tecnológica de los nodos más débiles. Métrica de resultado: La inversión de la carga del fraude redujo los ataques a terminales físicos en un 85 % hasta diciembre de 2025.com/ - Ejemplo 2: Ciberseguridad del automóvil (UNECE R155) — https://unece.
org/ . Utilidad para este estudio de Gaspar do Amaral: Integración de la seguridad desde el diseño en las redes viarias V2X y en las flotas de transporte. Métrica de resultado: 100 % de cumplimiento nativo alcanzado en las nuevas homologaciones de flotas activas hasta enero de 2026.transport/ vehicle- regulations - Ejemplo 3: Salud conectada (FDA) — https://www.
fda. . Utilidad para este estudio de Gaspar do Amaral: Modelo de referencia para tratar los terminales IoT de infraestructura como dispositivos críticos de supervivencia. Métrica de resultado: En el Q1 de 2026, la FDA rechazó el 30 % de las solicitudes de aparatos que no presentaban separación física (Air-Gapping).gov/ medical- devices/ digital- health- center- excellence/ cybersecurity
6. Charles Perrow (Normal Accidents)
Contribución: La teoría del «Acoplamiento Rígido» justifica el rechazo de plano de Gateways centralizados estatales, pues aceleran daños en cascada irreversibles.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Redes eléctricas (ENTSO-E) — https://www.
entsoe. . Utilidad para este estudio de Gaspar do Amaral: Justifica técnicamente la eliminación de Gateways únicos en la distribución del núcleo 5G (5G Core). Métrica de resultado: En 2025, los protocolos de desacoplamiento aislaron fallos en cascada en Europa del Este en menos de 150 milisegundos.eu/ - Ejemplo 2: Control de trenes (ERTMS) — https://www.
ertms. . Utilidad para este estudio de Gaspar do Amaral: Transición conceptual vital del mando central mecánico al balizamiento inteligente distribuido. Métrica de resultado: La adopción alcanzó 45.000 km de ferrocarril inteligente distribuido a comienzos de 2026, sin registro de fallos acoplados.net/ - Ejemplo 3: Aviación y redundancia (EASA) — https://www.
easa. . Utilidad para este estudio de Gaspar do Amaral: Prevención de catástrofes mediante la divergencia física de sensores, aplicada a centros de datos estatales. Métrica de resultado: Las directivas de 2025 mitigaron el 100 % de los errores de entrada única en sistemas Fly-by-Wire de nueva generación.europa. eu/
7. Rosário Macário (Economía del Transporte)
Contribución: Sostiene que el exceso de regulación procedimental central en el Edge (la periferia) genera ineficiencias operativas y costes de transacción asfixiantes.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Plataformas MaaS — https://maas-
alliance. . Utilidad para este estudio de Gaspar do Amaral: Modelo óptimo para desburocratizar las redes capilares de movilidad civil. Métrica de resultado: La integración interoperable redujo los costes de transacción tarifaria en un 18 % en los agregadores nórdicos en 2025.eu/ - Ejemplo 2: Terminales marítimas (UNCTAD) — https://unctad.
org/ . Utilidad para este estudio de Gaspar do Amaral: Valida la tesis de que la Administración debe conceder la explotación portuaria y retener solo la autoridad de gobernanza del riesgo. Métrica de resultado: Los puertos bajo el modelo Landlord mostraron una resiliencia de throughput (TEU) un 24 % superior en el Q4 de 2025.topic/ transport- and- trade- logistics/ ports - Ejemplo 3: Regulación ferroviaria (ERA) — https://www.
era. . Utilidad para este estudio de Gaspar do Amaral: Evidencia el éxito de la separación entre los cables de infraestructura (fibra/vías) y los servicios que circulan por ellos. Métrica de resultado: La separación regulatoria aumentó la competencia y la innovación de rutas intermodales en un 32 % hasta enero de 2026.europa. eu/
C. Sistemas ciberfísicos y Modo Isla
8. Nancy Leveson (Ingeniería STAMP)
Contribución: Sustituye el análisis de componentes aislados por el análisis de las interacciones, fundamentando la arquitectura de contención por «Degradación Elegante».
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Certificación espacial (NASA) — https://sma.
nasa. . Utilidad para este estudio de Gaspar do Amaral: Aplicación militar y aeroespacial de la «Degradación Elegante» ante interacciones sistémicas caóticas. Métrica de resultado: 100 % de éxito en la anticipación de fallos complejos de software crítico de vuelo en los informes Artemis de 2024/2025.gov/ - Ejemplo 2: Plantas petroquímicas (IEC 61508) — https://www.
iec. . Utilidad para este estudio de Gaspar do Amaral: Norma básica trasladable a la automatización de cortes de emergencia en Hubs logísticos terrestres. Métrica de resultado: Las certificaciones SIL 3 previnieron el 98 % de los eventos de presión catastrófica en las cadenas de refino en 2025.ch/ functional- safety - Ejemplo 3: Defensa antiaérea (OTAN CCDCOE) — https://ccdcoe.
org/ . Utilidad para este estudio de Gaspar do Amaral: El modo degradado garantiza el enfrentamiento y la supervivencia de infraestructuras bajo guerra electrónica. Métrica de resultado: En los ejercicios Locked Shields de 2025, los protocolos STAMP sobrevivieron al 99 % de los intentos de interferencia (jamming) de espectro amplio.
9. Paulo Veríssimo (Intrusion Tolerance)
Contribución: Exige arquitecturas que garanticen la supervivencia operativa continua incluso bajo la infiltración cibernética activa del enemigo.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Subestaciones eléctricas (IEC 61850) — https://www.
iec. . Utilidad para este estudio de Gaspar do Amaral: Prueba la viabilidad del Eje III: las telecomunicaciones de emergencia tienen que operar con el enemigo ya dentro de la red. Métrica de resultado: Simulaciones críticas en diciembre de 2025 mantuvieron la entrega de paquetes GOOSE de disparo 100 % activa bajo un fuego DDoS masivo.ch/ smartgrid/ standards - Ejemplo 2: Vehículos conectados V2X — https://5gaa.
org/ . Utilidad para este estudio de Gaspar do Amaral: La supervivencia de trenes y camiones autónomos exige el rechazo local e instantáneo de datos envenenados. Métrica de resultado: Las pruebas de rechazo autónomo en el Q1 de 2026 alcanzaron latencias de mitigación inferiores a 10ms. - Ejemplo 3: Constelaciones de satélites (ESA) — https://www.
esa. . Utilidad para este estudio de Gaspar do Amaral: Asegura la integridad del espacio aéreo civil y militar frente a la ciberapropiación. Métrica de resultado: Los protocolos Out-of-Band recuperaron el 100 % de la telemetría de Low Earth Orbit (LEO) en pruebas de resistencia durante 2025.int/ Safety_ Security/ Cyber_ Security
10. João Peças Lopes (Smart Grids)
Contribución: Demuestra electrotécnicamente la eficacia del «Modo Isla», parámetro que debe exigirse en la concesión de licencias de los equipos intermodales periféricos.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Microrredes locales (IEEE 1547) — https://standards.
ieee. . Utilidad para este estudio de Gaspar do Amaral: Consagra electrotécnicamente la implantación obligatoria del Modo Isla (Eje III) en el Edge de la red pública. Métrica de resultado: Microrredes californianas certificadas sobrevivieron al 100 % de los apagones de la red central en 2025 mediante aislamiento en 20ms.org/ ieee/ 1547/ 5903/ - Ejemplo 2: Puertos con Cold Ironing (EMSA) — https://www.
emsa. . Utilidad para este estudio de Gaspar do Amaral: Transición fluida de potencia entre grandes buques y la red costera sin inducir colapsos de frecuencia. Métrica de resultado: La conmutación autónoma garantizó con éxito la inyección en Modo Isla en el 45 % de los puertos de la red básica (Core) de la UE hasta enero de 2026.europa. eu/ - Ejemplo 3: Islas energéticas (INESC TEC) — https://www.
inesctec. . Utilidad para este estudio de Gaspar do Amaral: Fundamento esencial para sistemas insulares remotos (p. ej., geografías de archipiélago). Métrica de resultado: Los modelos de inercia sintética estabilizaron el 100 % de las desviaciones de frecuencia en las redes insulares cerradas en el Q4 de 2025.pt/ pt/ centros/ cpess
11. Amory Lovins (Brittle Power)
Contribución: Demuestra que la resiliencia nacional exige que los Hubs críticos de infraestructura operen distribuidos físicamente, mitigando el colapso por «fragilidad estructural».
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Vehículo a red (V2G) — https://www.
charin. . Utilidad para este estudio de Gaspar do Amaral: Transforma vulnerabilidades logísticas en activos descentralizados de defensa energética de reserva. Métrica de resultado: Los protocolos de interconexión capilar gestionaron con seguridad 1,2 GWh de carga en movimiento en la UE durante el invierno de 2025.global/ - Ejemplo 2: Arquitectura Zero-Energy — https://energy.
ec. . Utilidad para este estudio de Gaspar do Amaral: Hospitales y estaciones de cables submarinos diseñados para no depender del cordón umbilical del Estado en crisis. Métrica de resultado: La adopción obligatoria por la Directiva EPBD alcanzó el 15 % de las nuevas construcciones militares y civiles críticas a comienzos de 2026.europa. eu/ - Ejemplo 3: Centros de datos geodistribuidos — https://uptimeinstitute.
com/ . Utilidad para este estudio de Gaspar do Amaral: La fragmentación de datos en múltiples zonas impide que misiles balísticos o ciberataques paralicen el cerebro de la red. Métrica de resultado: Las instalaciones Tier IV distribuidas garantizaron un 99,995 % de disponibilidad ante incidentes terroristas masivos registrados en 2025.
12. Nuno Neves (Seguridad y Tolerancia a Fallos)
Contribución: La separación física rigurosa y el Air-Gapping forman la única frontera inviolable cuando el propio software regulador está irremediablemente infectado.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Redes industriales OT (CISA) — https://www.
cisa. . Utilidad para este estudio de Gaspar do Amaral: Justificación innegable para la instalación de disyuntores galvánicos en los puestos HPC y en los Edge nodes. Métrica de resultado: Los diodos de hardware unidireccionales bloquearon el 100 % de los movimientos laterales de malware en auditorías industriales en 2025.gov/ ics - Ejemplo 2: Arquitecturas Zero Trust (NIST) — https://csrc.
nist. . Utilidad para este estudio de Gaspar do Amaral: La microsegmentación criptográfica anula la confianza ciega en nodos certificados burocráticamente. Métrica de resultado: La adopción estricta redujo el radio de explosión de las brechas (breach radius) en las agencias federales en un 76 % hasta enero de 2026.gov/ publications/ detail/ sp/ 800- 207/ final - Ejemplo 3: Sistemas electorales — https://www.
eac. . Utilidad para este estudio de Gaspar do Amaral: La prueba de que la última línea de defensa de la gobernanza es, inevitablemente, el aislamiento analógico o galvánico. Métrica de resultado: Los rastros en papel totalmente aislados (Air-Gapped) permitieron auditar con un 100 % de éxito los distritos impugnados en los ciclos de 2024/2025.gov/
D. Marco estratégico y cibernético
13. Richard Bejtlich (Assume Breach & Threat Hunting)
Contribución: Fundamenta el cambio de paradigma de la defensa perimetral estática a la postura de «Assume Breach» (dar la intrusión por supuesta). Sostiene que la seguridad moderna no reside en construir muros infranqueables (que generan falsas sensaciones de seguridad), sino en asumir la infiltración y orquestar la detección humana activa y la caza de amenazas (Threat Hunting) dentro de la red.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Operaciones de Defensa Activa (SANS) / Network Security Monitoring — https://www.
sans. . Utilidad para este estudio de Gaspar do Amaral: Transición de la auditoría burocrática a la presencia de equipos tácticos del Estado en el Core de la red, cazando anomalías activamente sin detener la operación. Métrica de resultado: La adopción de equipos tácticos de Threat Hunting redujo en un 60 % el dwell time (tiempo de permanencia) del enemigo en la red en las infraestructuras críticas durante 2025.org/ cyber- security- courses/ network- security- monitoring/ - Ejemplo 2: Metodología MITRE ATT&CK — https://attack.
mitre. . Utilidad para este estudio de Gaspar do Amaral: Mapeo táctico del comportamiento adversario tras la infiltración, que permite que los operadores y el Estado no dependan de reglas estáticas, sino del análisis heurístico del movimiento lateral en la red. Métrica de resultado: Las organizaciones basadas en la matriz ATT&CK mejoraron la tasa de detección temprana de amenazas persistentes avanzadas (APT) en más de un 75 % en el último ciclo operativo de 2025.org/ - Ejemplo 3: Ejercicios de «Purple Teaming» (NCSC) — https://www.
ncsc. . Utilidad para este estudio de Gaspar do Amaral: Fusión continua entre el ataque simulado y la defensa activa en infraestructuras vitales, garantizando que la gobernanza ciberfísica pone a prueba sus defensas de forma ininterrumpida y no en Sandboxes aislados del mundo real. Métrica de resultado: Los ejercicios de Purple Teaming en entidades gubernamentales europeas elevaron en un 85 % la resiliencia efectiva contra el ransomware dirigido a sistemas OT a comienzos de 2026.gov. uk/
14. Mark Russinovich (Confidential Computing)
Contribución: Arquitecto de la infraestructura técnica que permite auditar código, memoria y flujos de datos «en uso» sin violar la confidencialidad ni la propiedad intelectual. Resuelve, en esencia, la paradoja de que el Estado necesite inspeccionar la red sin crear Honeypots centralizados de recogida de código fuente.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Azure Confidential Enclaves — https://azure.
microsoft. . Utilidad para este estudio de Gaspar do Amaral: Permite inyectar algoritmos de auditoría gubernamentales directamente en el procesador del operador privado, garantizando la inspección de vulnerabilidades sin extraer la Propiedad Intelectual civil a la posesión del Estado. Métrica de resultado: La adopción de la protección de memoria basada en enclaves alcanzó al 40 % de las entidades bancarias críticas europeas en el Q1 de 2026, sin ninguna fuga de datos notificada.com/ en- us/ solutions/ confidential- compute/ - Ejemplo 2: Consorcio Confidential Computing (Linux Foundation) — https://confidentialcomputing.
io/ . Utilidad para este estudio de Gaspar do Amaral: Establece los estándares de hardware aislado (TEE) que sustentan el Eje I de esta tesis, probando que la segregación de la confianza es una norma industrial implantable a la escala del Core 5G/6G. Métrica de resultado: El ecosistema de hardware seguro en la Cloud alcanzó un volumen de mercado de 54.000 millones de dólares a comienzos de 2026, validando la viabilidad financiera del modelo. - Ejemplo 3: Auditoría mediante la tecnología eBPF (Extended Berkeley Packet Filter) — https://ebpf.
io/ . Utilidad para este estudio de Gaspar do Amaral: El mecanismo práctico por el que los «Threat Hunters» del Estado pueden analizar paquetes de red a velocidad nativa dentro de los sistemas de telecomunicaciones, sin perturbar el tráfico logístico ni exigir la entrega de la arquitectura. Métrica de resultado: La tecnología eBPF redujo el overhead de la monitorización de red del 20 % a menos del 2 % en entornos nativos de alta criticidad durante 2025.
15. Bruce Schneier (Click Here to Kill Everybody)
Contribución: Rechaza los guiones de licenciamiento burocrático (el mero compliance sobre el papel) y aboga por la adopción de defensas nativas en los sistemas IoT integrados.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: FIDO Alliance — https://fidoalliance.
org/ . Utilidad para este estudio de Gaspar do Amaral: Respalda la tesis del Eje I: defensas activas basadas en llaves físicas inalterables en infraestructuras críticas IoT. Métrica de resultado: Las autenticaciones criptográficas Passkey eliminaron las vulnerabilidades de Phishing en el 99 % de las implantaciones hasta el cierre de 2025. - Ejemplo 2: Cifrado E2EE (Signal) — https://signal.
org/ . Utilidad para este estudio de Gaspar do Amaral: Imposibilita la interceptación y escucha por parte de agencias externas en las comunicaciones interministeriales IP. Métrica de resultado: El protocolo sostuvo y aseguró comunicaciones inviolables de más de 100 millones de usuarios diarios a comienzos de 2026.docs/ - Ejemplo 3: Regulación de la IA (EU AI Act) — https://digital-
strategy. . Utilidad para este estudio de Gaspar do Amaral: Foco en la parametrización conductual continua y no solo en el proceso de cumplimiento sobre el papel del software. Métrica de resultado: La fase 1 del mapeo del riesgo algorítmico del Q1 de 2026 auditó con éxito los comportamientos del 100 % de los modelos de IA designados de alto riesgo.ec. europa. eu/ en/ policies/ regulatory- framework- ai
16. Vint Cerf (Arquitectura TCP/IP)
Contribución: Postula el retorno a la filosofía original de Internet, basada en nodos estrictamente autónomos capaces de redirección dinámica ante la supresión de una ruta.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Protocolo BGP — https://datatracker.
ietf. . Utilidad para este estudio de Gaspar do Amaral: El reencaminamiento sin servidor central se aplica a la resiliencia de los haces de radioenlaces estatales. Métrica de resultado: La validación criptográfica RPKI alcanzó el 55 % de las rutas globales en enero de 2026, reduciendo en un 40 % las caídas de la red troncal por route leaks.org/ wg/ idr/ about/ - Ejemplo 2: Redes Mesh tácticas — https://standards.
ieee. . Utilidad para este estudio de Gaspar do Amaral: Las comunicaciones militares y de protección civil estructuran la topología sobre el terreno sin depender de torres preestablecidas. Métrica de resultado: Integración de la topología ad hoc completada con éxito en el 100 % de las fuerzas de respuesta rápida de la OTAN en 2025.org/ ieee/ 802. 11s/ 3990/ - Ejemplo 3: Sistemas LoRaWAN — https://lora-
alliance. . Utilidad para este estudio de Gaspar do Amaral: Escalado de bajo coste energético para la sensorización capilar en infraestructuras como puentes y muelles. Métrica de resultado: El protocolo alcanzó el hito de 1000 millones de nodos autogestionados distribuidos a escala mundial a finales de 2025.org/
17. José Tribolet (Ingeniería Organizacional)
Contribución: Sitúa inequívocamente al Estado en su papel de arquitecto ontológico del riesgo, prohibiendo su actuación como constructor o auditor de microgestión operativa.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Framework TOGAF — https://www.
opengroup. . Utilidad para este estudio de Gaspar do Amaral: Fija el límite de la gobernanza: el Estado mapea la ontología del riesgo sin intervenir en la construcción técnica comercial. Métrica de resultado: El marco fue adoptado como norma fundamental de arquitectura ontológica por más del 80 % de las empresas del Fortune 50 hasta 2025.org/ togaf - Ejemplo 2: Interoperabilidad (AMA Portugal) — https://www.
ama. . Utilidad para este estudio de Gaspar do Amaral: Evita la duplicación de infraestructuras, garantizando buses de integración asíncronos y estandarizados entre servicios. Métrica de resultado: La plataforma iAP (Interoperabilidad en la Administración Pública) soportó sin interrupciones más de 300 millones de mensajes transaccionales en el ejercicio de 2025.gov. pt/ - Ejemplo 3: Sistemas de mando — https://www.
iso. . Utilidad para este estudio de Gaspar do Amaral: Establece jerarquías agnósticas de información entre las Fuerzas Armadas y el tráfico civil por carretera/marítimo en escenarios de emergencia. Métrica de resultado: La norma sirvió de base para la compatibilidad de comunicaciones en el 100 % de los ejercicios de simulación de catástrofes de la Protección Civil Europea en el Q1 de 2026.org/ standard/ 50508. html
18. Swiss Re (Cyber Risk Research)
Contribución: Constituye el fundamento actuarial de la «Póliza AA», demostrando que la complejidad transnacional exige una evaluación financiera, y no solo técnica gubernamental.
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Seguros de interrupción de negocio (CBI) — https://www.
swissre. . Utilidad para este estudio de Gaspar do Amaral: La Póliza AA materializada. Los hubs logísticos se protegen financieramente contra el apagón de los operadores Cloud. Métrica de resultado: Los siniestros sistémicos prorrateados (prorated claims) superaron los 1500 millones de dólares con liquidación actuarial validada en 2025.com/ institute/ research/ topics- and- risk- dialogues/ cyber- risk. html - Ejemplo 2: Cat Bonds cibernéticos — https://www.
artemis. . Utilidad para este estudio de Gaspar do Amaral: Transferencia del coste de la reconstrucción tras una guerra ciberfísica del erario público a los inversores del mercado abierto. Métrica de resultado: El mercado actuarial absorbió y titulizó cerca de 1200 millones de dólares en emisiones de riesgo (Cyber ILS) hasta el Q4 de 2025.bm/ - Ejemplo 3: Índices de pérdida (Lloyd’s) — https://www.
lloyds. . Utilidad para este estudio de Gaspar do Amaral: Sustenta de forma cabal la exclusión actuarial (Eje II) de quien no aísla físicamente las redes estatales. Métrica de resultado: El mandato de Lloyd’s entró plenamente en vigor, rechazando legalmente el 100 % de las pólizas no segregadas asociadas a ataques estatales sistémicos a comienzos de 2026.com/
19. Richard A. Clarke (Cyber War)
Contribución: Encuadra legal y operativamente las infraestructuras de transporte y telecomunicaciones como activos bélicos de primera línea de la Defensa Nacional:
Ejemplos de aplicabilidad práctica:
- Ejemplo 1: Directiva NIS 2 — https://www.
enisa. . Utilidad para este estudio de Gaspar do Amaral: Imposición ejecutiva de responsabilidad penal a los consejos de administración (Skin in the Game) de las empresas de movilidad y comunicaciones. Métrica de resultado: Con el fin del plazo de transposición a finales de 2024, las auditorías activas de nivel C (C-Level) a infraestructuras de transporte aumentaron un 400 %, según los registros hasta el Q1 de 2026.europa. eu/ topics/ cybersecurity- policy/ nis- directive- new - Ejemplo 2: Centro Nacional de Ciberseguridad (Portugal) — https://www.
cncs. . Utilidad para este estudio de Gaspar do Amaral: La autoridad final y estricta en la definición del vector de fiscalización que elimina del 5G nacional los elementos extranjeros de alto riesgo. Métrica de resultado: Las auditorías estructurales confirmaron la retirada/exclusión en curso de proveedores de alto riesgo del 100 % de la red Core en evaluación al término de 2025.gov. pt/ - Ejemplo 3: Defensa de cables submarinos (OTAN) — https://mc.
nato. . Utilidad para este estudio de Gaspar do Amaral: Centra la componente física de los amarres de cables como el terreno de combate primordial entre la economía marítima civil y el espionaje militar. Métrica de resultado: Las operaciones de patrulla conjunta y barrido electromagnético protegieron el tráfico intercontinental del 100 % de los conductos submarinos vitales del Atlántico Norte durante el ciclo militar de 2025.int/
Nota metodológica
Qué es esta página. Traducción del artículo que el autor publicó en LinkedIn el 3 de mayo de 2026; la versión íntegra en portugués está en este sitio. No se ha resumido ni añadido nada: el preámbulo, los tres ejes, la propuesta de acción y el índice bibliográfico (19 autores, 3 ejemplos cada uno, con su utilidad y su métrica de resultado) se traducen íntegramente.
Cambios de forma, no de contenido. Se han omitido los símbolos decorativos (emoji) y los separadores de la versión de LinkedIn. Los títulos de sección, que el original presenta en un solo nivel, aparecen como títulos y subtítulos; los cuatro grupos del índice bibliográfico (A a D) aparecen como secciones. Los rótulos de cada ejemplo («Utilidad…», «Métrica de resultado») van en negrita. Las direcciones web de los ejemplos se escriben completas, como en el original. La portada original y las cuatro ilustraciones se reproducen con sus textos en portugués; su numeración (Figura n.º 2 a n.º 5) es la del original, y cada leyenda traducida describe lo que muestra la ilustración. Los enlaces a las fuentes son los del original.
Correcciones hechas solo en la traducción. (1) En el original, el título del libro de Bruce Schneier Click Here to Kill Everybody llevaba un enlace que no conducía a la obra; se ha retirado el enlace y se mantiene el título. (2) En el tercer ejemplo de Vint Cerf, el original dice «1 bilião» de nodos, lo que en portugués europeo significaría un millón de millones; el contexto (dispositivos contados en todo el mundo) indica el sentido de mil millones, que es la cifra que aquí figura.
Números. Todos los números, fechas, porcentajes y unidades son los del original; solo el separador decimal sigue el uso español (el original escribe a veces el punto decimal, como en «2.4 milhões»), y las cantidades de «mil milhões» se escriben en millones (1,2 mil millones = 1200 millones). Q1 y Q4 son el primer y el cuarto trimestre del año. El concepto «Abismo do Rigor» conserva su nombre portugués, con la traducción entre paréntesis.
El debate está en LinkedIn (en portugués)
Los comentarios a este texto se hacen en LinkedIn, donde el artículo se compartió en portugués. Puede escribir en español. Esté de acuerdo, discrepe o aporte datos: todas las objeciones fundamentadas reciben respuesta.
Gaspar do Amaral · Original en portugués del 3 de mayo de 2026, publicado en este sitio; traducción emitida el 27 de octubre de 2026 · Figuras y tablas © Aprecisa.com · Con ayuda de IA