 ← Grupo Aprecisa · 连接懂行的人与需要的人
网络安全与数字主权 · 2026年5月3日发表于领英的文章
信息物理生存的架构:从官僚悖论到数学韧性
应对混合威胁的信息物理治理架构,符合 NIS 2、DORA 和北约学说
Gaspar do Amaral · 2026年5月3日
译自葡萄牙语原文。本译本发布于2026年10月29日。
本文在本站
执行导言
为了让关键基础设施的治理能够抵御混合威胁,本文超越了纯技术的层面。这里确立的是一个多领域的信息物理治理架构。它是一份行动脚本,旨在让国防部长、基础设施部长和欧洲监管机构读后得出结论:“这正是我们所需要的:既能达到欧盟(NIS 2、DORA)的韧性目标和北约的作战学说(第 3 条,Assume Breach),又不会在此过程中摧毁创新和经济。”
信息物理生存的架构:从官僚悖论到数学韧性
风险数学与主权主动防御的综合
摘要:在复杂系统工程中,修辞让位于网络热力学和信息论。国家和欧洲层面的基础设施规划一直在两种长期错误之间摇摆:国家官僚式集中(制造脆弱的“蜜罐”),以及把风险过度委托给算法和私营再保险公司(在战争行为面前失灵)。在一个极端关键的多领域生态系统中(陆、海、空的动态交互),走入“Abismo do Rigor”(严谨的深渊)要求我们承认:数学自动化并不能驾驭动能上的混乱,它只能加以过滤。要克服这一结构性缺陷,必须建立“双速责任”的混合架构:密码学数学保证基本的系统卫生,而国家则通过高度专业化的人力资源恢复其主权权威——这些人员在 Assume Breach(假定入侵已经发生)的范式下工作,并在现场持续开展威胁狩猎(Threat Hunting)。
技术的起源与发明的悖论
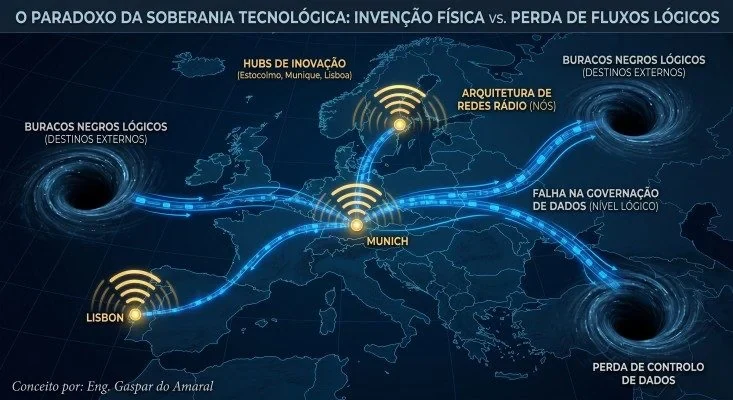
当代关于欧洲技术主权的讨论遇到了一个结构性悖论。欧洲构想了移动通信的基础架构(GSM、UMTS、LTE、5G),却失去了对其数据流网络安全的治理权。讨论常常陷入一个虚假的两难:要么国家集中收集整个网络的代码(从而暴露于间谍活动),要么国家放手,把国家的命运交给精算表格。真正的主权需要第三条道路。承认 Richard A. Clarke 的论断——“电信基础设施是国防的脊梁”——国家就不能靠代理来领导。技术主权的建立方式是:把标准化的验证交给密码学,同时保留动能、人力和军事能力,以便在敌人进攻时主动介入代码。
引言
从官僚式盲目到主动狩猎(Threat Hunting)
传统审计要求把拓扑和代码交给监管机构,从而制造出一个巨大的“蜜罐”——一个随时可能被斩首的集中目标。然而,如果解决办法只是通过零知识证明(ZKP)把验证自动化,我们又会落入另一个陷阱:数学只能审计国家已知的漏洞,对潜伏的陷阱(Zero-Day,零日漏洞)却视而不见。国防的新范式要求国家不再把代码存放在静态的政府沙盒中。相反,国家把自己的“威胁猎人”派入运营商的去中心化网络,在现场主动审计行为异常,并默认边界防御已经失守(Assume Breach)。
轴一:密码学审计(ZKP)与“Confidential Computing”(机密计算)
详细分析:把代码集中到监管机构是战术上的自杀。但盲目依赖运营商出具的密码学哈希则是主权上的失职。密码学家 Bruce Schneier 在《Click Here to Kill Everybody》一书中警告:静态的合规监管注定惨败;安全要以持续的韧性来衡量。
证明的概念:主动审计的综合
命题:国家通过数学(ZKP)过滤已知漏洞,同时通过高精度遥测和在安全环境(Trusted Execution Environments,可信执行环境)中的本地审计,保证发现未知漏洞(Zero-Day)。
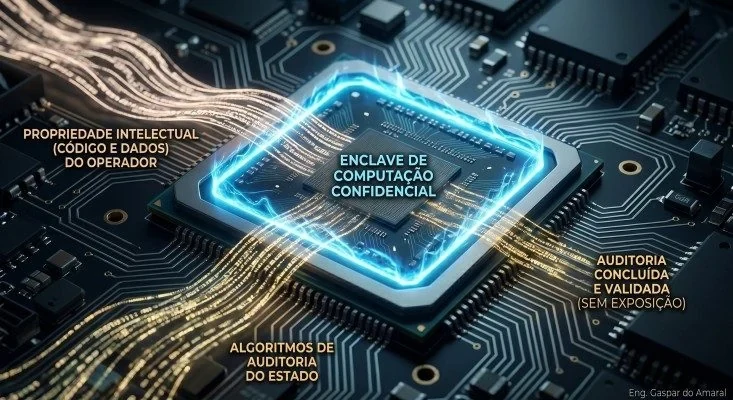
证明:对于已掌握的威胁,监管机构发布“灾难向量”,运营商返回经 ZKP(基于 Goldwasser/Micali)验证的哈希。然而,对于无声的威胁,国家要求在运营商的核心服务器上部署机密计算架构。国家不把代码带回部委;而是由国家网络安全中心的高度专业化分队把审计算法直接注入运营商的飞地处理器。国家实时监视内存和行为,不侵犯民用知识产权,在流量的心脏地带行使主权权威。
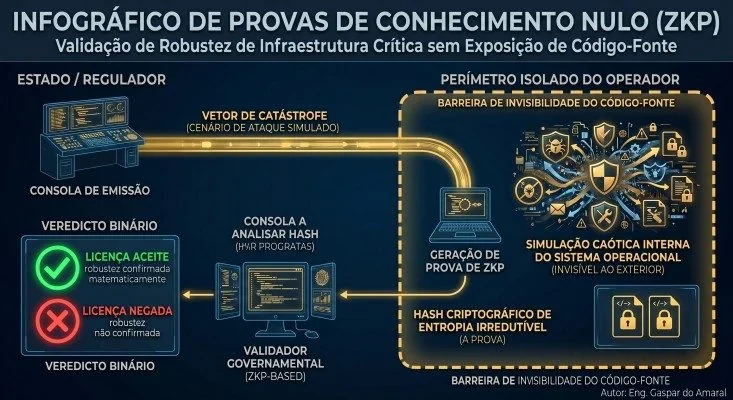
验证机制:运营商在其隔离边界内运行“灾难向量”模拟,并返回一个密码学密钥(哈希)。根据信息论,这个哈希的不可约熵证明该节点对已掌握的威胁不可攻破。与此同时,为了对付无声的威胁(Zero-Day),机密计算开始发挥作用:监管机构把审计算法直接注入运营商的飞地处理器,实时监控网络的内存和行为。国家由此在信息物理流量的心脏地带行使主权权威,而从不提取或侵犯民用知识产权。
轴二:“Skin in the Game”(风险共担)与战争条款(核心网)
详细分析:网络之间的紧耦合加上财务责任的缺失会酿成灾难。再保险市场(AA 保单)比任何官僚都更能推行网络卫生(Air-Gapping)。然而,在敌对国家支持的混合战争中,保险公司会援引不可抗力条款撤离前线,任由基础设施在财务上崩溃。
证明的概念:最后手段的主权护盾
命题:韧性要求把过失风险转移给市场(保险公司),但在战争风险面前生存,需要总参谋部提供 Backstop(最后担保)。
证明:国家只有在运营商出示 AA 级网络风险保单时才批准其运营许可,从而迫使运营商隔离网络、拆分服务。然而,法律规定:一旦发布“国家网络攻击声明”,精算逻辑即告终止,国防学说随即生效——军方接管关键基础设施的逻辑管辖权。和平时期由市场管理犯罪风险;战争时期由国家接管动能控制。
轴三:异步生存与态势感知(边缘网)
详细分析:依赖持续遥测来运行边缘基础设施是致命的。然而,把关键设备配置为在没有信号时执行纯粹的“电气隔离”,等于让敌人利用干扰迫使我们自断手臂。“孤岛模式”不能变成“盲目模式”。
证明的概念:结合传感器融合的平稳降级
命题:通过切断逻辑上的污染途径来保持系统稳定,同时通过分布式智能(Edge AI,边缘人工智能)和本地传感器融合保持功能惯性。
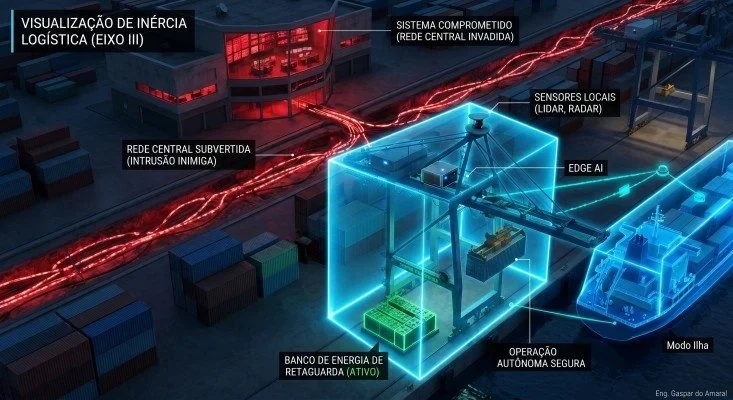
证明:当遥测中断时,边缘的关键设备(例如 ERTMS 信号或港口岸桥)会断开断路器,与主网隔离。但它立即接入自己的“本地态势感知”:在本地运行的人工智能模型,对冗余传感器(激光雷达、固态雷达、短程网状无线电)的数据进行交叉比对。节点进入“智能孤岛模式”。它凭借机械本能和独立能源执行基本功能,从而保证整个大陆的惯性。
结论与行动建议
技术主权源于这样一种认识:任何官僚式参数设定或密码学自动化,都无法取代人类智能的战术本能。只有当国家把数学、金融市场和军事学说编排进同一个流程时,才能实现真正的韧性。
综合监管行动建议(立即实施):
- 运营审计(告别沙盒):撤销国家代码库。投资组建国家威胁狩猎团队,通过机密计算审计核心网。
- 风险的双重参数化(核心网):在招标文件中法定要求 AA 级再保险保单。同时设立主权 Backstop 基金,在宣布战争行为时接管管辖权。
- 智能孤岛模式认证(边缘网):禁止在失去信号时出现 Fail-Deadly(盲目崩溃)行为的多式联运信息物理系统(>50kW)。要求电气隔离与 Edge AI 及本地传感器融合相结合。
文献索引与实际应用(参考矩阵)
本概念矩阵受到文章 A Governação de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades(关键基础设施治理与双速责任;葡萄牙语)(Gaspar do Amaral,2026)的启发,以之为基础并加以发展。
A. 组织结构与风险数学
1. Donella Meadows(Thinking in Systems)
贡献: 指出干预基础设施需要重新设计反馈回路(feedback loops)。证明把控制集中在单一节点必然导致系统性崩溃。
实际应用示例:
- 示例 1: 空中交通管理 — https://www.
eurocontrol. 。 对 Gaspar do Amaral 本研究的用处: 为地面通信流与空域管制之间的动态整合提供依据。 结果指标: 2025 年,Eurocontrol 对反馈回路的优化使信息物理物流延误减少 14%,节省 240 万吨 CO2。int/ network- operations - 示例 2: 海运物流(MIT CTL) — https://ctl.
mit. 。 对 Gaspar do Amaral 本研究的用处: 为孤立的港口作业与电信骨干网之间的系统耦合提供基础。 结果指标: 系统建模使自动化码头应对瓶颈的韧性提高 22%(2025 年第四季度报告)。edu/ - 示例 3: 能源市场(OMIE) — https://www.
omie. 。 对 Gaspar do Amaral 本研究的用处: 说明分布式惯量如何使关键枢纽保持稳定。 结果指标: 实时响应算法在 2026 年 1 月处理了伊比利亚 98% 的波动,避免了电网崩溃。es/
2. Shafi Goldwasser 与 Silvio Micali(Zero-Knowledge Proofs)
贡献: 提供数学基础(ZKP,零知识证明),使国家能够在不接触代码的情况下审计关键系统,从而消除 Honeypot(蜜罐)的脆弱性。
实际应用示例:
- 示例 1: 审计(DARPA SIEVE) — https://www.
darpa. 。 对 Gaspar do Amaral 本研究的用处: 验证轴一:使国防学说能够认证网络,而不向第三国暴露运营知识产权。 结果指标: 在 2026 年 2 月的演习结束时,在不共享源代码的情况下验证漏洞的成功率为 100%。mil/ program/ securing- information- for- encrypted- verification- and- evaluation - 示例 2: 数字身份(eIDAS) — https://commission.
europa. 。 对 Gaspar do Amaral 本研究的用处: 保证边境设备中的异步认证。 结果指标: 截至 2025 年底,在超过 4500 万次欧洲部际交易中安全应用,未出现隐私失误。eu/ strategy- and- policy/ priorities- 2019- 2024/ europe- fit- digital- age/ european- digital- identity_ en - 示例 3: 机构金融 — https://zkproof.
org/ 。 对 Gaspar do Amaral 本研究的用处: 在不向保险公司暴露网络架构的情况下提交精算风险(AA 保单)的机制。 结果指标: 2026 年第一季度,ZKP 处理确保了 12 亿欧元信息物理流动性测试的验证。
3. Mário Figueiredo(信息论)
贡献: 从数学上论证:模拟所得 Hash(哈希)的熵保证系统不可攻破,不确定性为零。
实际应用示例:
- 示例 1: 雷达/声呐系统(IEEE) — https://signalprocessingsociety.
org/ 。 对 Gaspar do Amaral 本研究的用处: 对保证多式联运(陆—海)电磁信道的稳健性至关重要。 结果指标: 衍生算法在 2025 年的海上作战区域实现了数据压缩率提高 30%。 - 示例 2: 海底电缆 — https://www.
submarinenetworks. 。 对 Gaspar do Amaral 本研究的用处: 沿海登陆站(CLS)和国家光纤骨干网韧性的支柱。 结果指标: 故障检测熵使大西洋和太平洋光纤停机时间减少 40%(2026 年 1 月汇总数据)。com/ - 示例 3: 医疗人工智能(联邦学习) — https://ai.
googleblog. 。 对 Gaspar do Amaral 本研究的用处: 国家监管机构与私营联合体合作、同时保持数据完整性彼此隔离的概念验证。 结果指标: 截至 2025 年底预测准确率达到 94%,无需中央数据库。com/ 2017/ 04/ federated- learning- collaborative. html
4. Nassim Nicholas Taleb(Skin in the Game)
贡献: 主张只有当运营商自己的资本要为系统性故障负责时,他们才会认真投资于边缘安全。
实际应用示例:
- 示例 1: 银行监管(巴塞尔协议 III) — https://www.
bis. 。 对 Gaspar do Amaral 本研究的用处: 把银行资本问责直接移植到电信运营商。 结果指标: 在 2025 年第四季度的欧洲压力测试中,资本要求化解了 100% 的系统性运营冲击。org/ bcbs/ basel3. htm - 示例 2: 民航(IATA) — https://www.
iata. 。 对 Gaspar do Amaral 本研究的用处: 体现轴二的应用:保险市场要求飞行系统严格实行“Air-Gapping”(物理隔离)。 结果指标: 2025 年致命事故率降至每百万架次 0.77 起,创历史新低。org/ en/ programs/ safety/ - 示例 3: 港口基础设施 — https://ppp.
worldbank. 。 对 Gaspar do Amaral 本研究的用处: 关键多式联运码头采购与特许经营的理想财务结构。 结果指标: 基于精算风险的罚则保证了鹿特丹自动化岸桥在整个 2025 年的可用率达 99.9%。org/ public- private- partnership/ sector/ transportation/ ports
B. 安全工程与安全经济学
5. Ross Anderson(Security Engineering)
贡献: 指出当审计者(国家)与承受损害者(经济)利益不一致时,系统就会失败。为采用再保险公司提供依据。
实际应用示例:
- 示例 1: EMV 标准(芯片/PIN) — https://www.
emvco. 。 对 Gaspar do Amaral 本研究的用处: 证明经济上的不对称是迫使最薄弱节点进行技术升级的唯一途径。 结果指标: 截至 2025 年 12 月,欺诈责任倒置使针对实体终端的攻击减少 85%。com/ - 示例 2: 汽车网络安全(UNECE R155) — https://unece.
org/ 。 对 Gaspar do Amaral 本研究的用处: 在 V2X 道路网络和运输车队中实现“安全始于设计”。 结果指标: 截至 2026 年 1 月,在役车队的新型式认证实现 100% 原生合规。transport/ vehicle- regulations - 示例 3: 互联医疗(FDA) — https://www.
fda. 。 对 Gaspar do Amaral 本研究的用处: 把基础设施物联网终端视为关乎生存的关键设备的参考模式。 结果指标: 2026 年第一季度,FDA 驳回了 30% 未证明物理隔离(Air-Gapping)的设备申请。gov/ medical- devices/ digital- health- center- excellence/ cybersecurity
6. Charles Perrow(Normal Accidents)
贡献: “Tight Coupling”(紧耦合)理论为断然拒绝国家集中式 Gateway(网关)提供了理由,因为它们会加速不可逆的连锁损害。
实际应用示例:
- 示例 1: 电网(ENTSO-E) — https://www.
entsoe. 。 对 Gaspar do Amaral 本研究的用处: 从技术上论证在 5G 核心网分发中取消单一网关。 结果指标: 2025 年,解耦协议在不到 150 毫秒内隔离了东欧的连锁故障。eu/ - 示例 2: 列车控制(ERTMS) — https://www.
ertms. 。 对 Gaspar do Amaral 本研究的用处: 从机械式中央指挥向分布式智能信号的关键概念转变。 结果指标: 截至 2026 年初,分布式智能铁路的应用达到 45,000 公里,未记录到耦合故障。net/ - 示例 3: 航空与冗余(EASA) — https://www.
easa. 。 对 Gaspar do Amaral 本研究的用处: 通过传感器的物理多样性预防灾难,并应用于国家数据中心。 结果指标: 2025 年的指令化解了新一代电传操纵系统中 100% 的单一输入错误。europa. eu/
7. Rosário Macário(交通经济学)
贡献: 主张在 Edge(边缘)施加过度的中央程序性监管,会造成运营低效和令人窒息的交易成本。
实际应用示例:
- 示例 1: MaaS 平台 — https://maas-
alliance. 。 对 Gaspar do Amaral 本研究的用处: 为民用出行毛细网络减少官僚程序的最佳模式。 结果指标: 2025 年,可互操作的整合使北欧聚合平台之间的票务交易成本降低 18%。eu/ - 示例 2: 海运码头(UNCTAD) — https://unctad.
org/ 。 对 Gaspar do Amaral 本研究的用处: 验证这一论点:行政当局应将港口运营特许出去,只保留治理风险的权力。 结果指标: 2025 年第四季度,采用 Landlord(地主港)模式的港口吞吐量(TEU)韧性高出 24%。topic/ transport- and- trade- logistics/ ports - 示例 3: 铁路监管(ERA) — https://www.
era. 。 对 Gaspar do Amaral 本研究的用处: 说明把基础设施线路(光纤/轨道)与其上运行的服务分开取得了成功。 结果指标: 截至 2026 年 1 月,监管分离使多式联运线路的竞争与创新增加 32%。europa. eu/
C. 信息物理系统与“孤岛模式”
8. Nancy Leveson(STAMP 工程)
贡献: 用对交互作用的分析取代对孤立部件的分析,为通过“Graceful Degradation”(平稳降级)实现遏制的架构提供依据。
实际应用示例:
- 示例 1: 航天认证(NASA) — https://sma.
nasa. 。 对 Gaspar do Amaral 本研究的用处: 在混乱的系统交互面前,“平稳降级”的军事与航天应用。 结果指标: 在 2024/2025 年的 Artemis 报告中,提前识别关键飞行软件复杂故障的成功率为 100%。gov/ - 示例 2: 石化工厂(IEC 61508) — https://www.
iec. 。 对 Gaspar do Amaral 本研究的用处: 可移植到陆上物流枢纽紧急停机自动化的基础标准。 结果指标: 2025 年,SIL 3 认证防止了炼化链中 98% 的灾难性压力事件。ch/ functional- safety - 示例 3: 防空(NATO CCDCOE) — https://ccdcoe.
org/ 。 对 Gaspar do Amaral 本研究的用处: 降级模式保证基础设施在电子战中仍能交战并生存。 结果指标: 在 2025 年的 Locked Shields 演习中,STAMP 协议挺过了 99% 的宽频干扰企图。
9. Paulo Veríssimo(Intrusion Tolerance)
贡献: 要求架构即使在敌方主动进行网络渗透时,也能保证持续的运营生存。
实际应用示例:
- 示例 1: 变电站(IEC 61850) — https://www.
iec. 。 对 Gaspar do Amaral 本研究的用处: 证明轴三可行:应急电信必须在敌人已经进入网络的情况下照常运行。 结果指标: 2025 年 12 月的关键模拟在大规模 DDoS 攻击下仍使 GOOSE 跳闸报文的传送 100% 保持正常。ch/ smartgrid/ standards - 示例 2: V2X 网联车辆 — https://5gaa.
org/ 。 对 Gaspar do Amaral 本研究的用处: 自动驾驶列车和卡车要生存,就必须在本地即时拒绝被投毒的数据。 结果指标: 2026 年第一季度的自主拒绝测试实现了低于 10 毫秒的缓解时延。 - 示例 3: 卫星星座(ESA) — https://www.
esa. 。 对 Gaspar do Amaral 本研究的用处: 保护民用和军用空域免遭网络劫持。 结果指标: 2025 年的压力测试中,带外(Out-of-Band)协议恢复了 100% 的近地轨道(LEO)遥测。int/ Safety_ Security/ Cyber_ Security
10. João Peças Lopes(智能电网)
贡献: 从电工技术上证明“孤岛模式”的有效性,这一参数应成为边缘多式联运设备许可的必备条件。
实际应用示例:
- 示例 1: 本地微电网(IEEE 1547) — https://standards.
ieee. 。 对 Gaspar do Amaral 本研究的用处: 从电工技术上确立在公共电网 Edge 强制实施孤岛模式(轴三)。 结果指标: 2025 年,经认证的加州微电网通过 20 毫秒内的隔离,100% 挺过了主网停电。org/ ieee/ 1547/ 5903/ - 示例 2: 岸电港口(EMSA) — https://www.
emsa. 。 对 Gaspar do Amaral 本研究的用处: 大型船舶与沿海电网之间平稳转移电力,而不引发频率崩溃。 结果指标: 截至 2026 年 1 月,自主切换保证了欧盟核心网络 45% 的港口在孤岛模式下成功注入电力。europa. eu/ - 示例 3: 能源岛(INESC TEC) — https://www.
inesctec. 。 对 Gaspar do Amaral 本研究的用处: 偏远岛屿系统(例如群岛地区)的重要理论基础。 结果指标: 2025 年第四季度,合成惯量模型使封闭岛网 100% 的频率偏差得到稳定。pt/ pt/ centros/ cpess
11. Amory Lovins(Brittle Power)
贡献: 指出国家韧性要求关键基础设施枢纽在物理上分布式运行,以化解“结构性脆弱”导致的崩溃。
实际应用示例:
- 示例 1: 车网互动(V2G) — https://www.
charin. 。 对 Gaspar do Amaral 本研究的用处: 把物流上的脆弱性转化为去中心化的储备能源—防御资产。 结果指标: 2025 年冬季,毛细互联协议在欧盟安全管理了 1.2 GWh 的移动负荷。global/ - 示例 2: 零能耗建筑 — https://energy.
ec. 。 对 Gaspar do Amaral 本研究的用处: 医院和海底电缆站在设计上不在危机中依赖国家的“脐带”。 结果指标: 截至 2026 年初,依据 EPBD 指令的强制采用已覆盖 15% 的新建关键军用和民用建筑。europa. eu/ - 示例 3: 地理分布式数据中心 — https://uptimeinstitute.
com/ 。 对 Gaspar do Amaral 本研究的用处: 把数据分散到多个区域,可防止弹道导弹或网络攻击瘫痪网络的“大脑”。 结果指标: 分布式 Tier IV 设施在 2025 年记录的大规模恐怖事件中保证了 99.995% 的可用率。
12. Nuno Neves(安全与容错)
贡献: 当监管软件本身已被无可挽回地感染时,严格的物理分离和 Air-Gapping 是唯一不可逾越的边界。
实际应用示例:
- 示例 1: 工业 OT 网络(CISA) — https://www.
cisa. 。 对 Gaspar do Amaral 本研究的用处: 在 HPC 站点和 Edge 节点安装电气隔离断路器的无可辩驳的理由。 结果指标: 2025 年的工业审计中,单向硬件二极管阻断了 100% 的恶意软件横向移动。gov/ ics - 示例 2: 零信任架构(NIST) — https://csrc.
nist. 。 对 Gaspar do Amaral 本研究的用处: 密码学微分段取消了对以官僚方式认证的节点的盲目信任。 结果指标: 截至 2026 年 1 月,严格采用使联邦机构的入侵影响范围缩小 76%。gov/ publications/ detail/ sp/ 800- 207/ final - 示例 3: 选举系统 — https://www.
eac. 。 对 Gaspar do Amaral 本研究的用处: 证明治理的最后一道防线必然是模拟或电气隔离。 结果指标: 完全隔离(Air-Gapped)的纸质记录使 2024/2025 选举周期中有争议选区的审计 100% 成功。gov/
D. 战略与网络框架
13. Richard Bejtlich(Assume Breach 与 Threat Hunting)
贡献: 为从静态边界防御转向“Assume Breach”(假定已被入侵)姿态提供依据。主张现代安全不在于筑起无法逾越的高墙(这只会制造虚假的安全感),而在于承认渗透已经发生,并在网络内部组织主动的人工检测和威胁狩猎(Threat Hunting)。
实际应用示例:
- 示例 1: 主动防御作战(SANS)/ 网络安全监控 — https://www.
sans. 。 对 Gaspar do Amaral 本研究的用处: 从官僚式审计转向国家战术团队进驻网络核心,在不中断运营的情况下主动搜寻异常。 结果指标: 2025 年,引入战术威胁狩猎团队使敌方在关键基础设施中的驻留时间(在网络内停留的时间)缩短 60%。org/ cyber- security- courses/ network- security- monitoring/ - 示例 2: MITRE ATT&CK 方法 — https://attack.
mitre. 。 对 Gaspar do Amaral 本研究的用处: 对敌方渗透后行为的战术映射,使运营商和国家不再依赖静态规则,而是依靠对网络横向移动的启发式分析。 结果指标: 在 2025 年最后一个运营周期中,以 ATT&CK 矩阵为基础的组织把高级持续性威胁(APT)的早期发现率提高了 75% 以上。org/ - 示例 3: “Purple Teaming”(紫队)演练(NCSC) — https://www.
ncsc. 。 对 Gaspar do Amaral 本研究的用处: 在关键基础设施中把模拟攻击与主动防御持续融合,确保信息物理治理不间断地检验自身防御,而不是在脱离现实的沙盒中检验。 结果指标: 截至 2026 年初,欧洲政府机构的紫队演练使针对 OT 系统的勒索软件的实际防御韧性提高 85%。gov. uk/
14. Mark Russinovich(Confidential Computing)
贡献: 技术基础设施的设计者,使人们能够在不破坏机密性或知识产权的情况下审计“使用中”的代码、内存和数据流。从本质上说,它解决了国家需要检查网络、又不能建立收集源代码的集中式蜜罐这一悖论。
实际应用示例:
- 示例 1: Azure 机密飞地 — https://azure.
microsoft. 。 对 Gaspar do Amaral 本研究的用处: 允许把政府审计算法直接注入私营运营商的处理器,在不把民用知识产权交到国家手中的情况下保证漏洞检查。 结果指标: 2026 年第一季度,基于飞地的内存保护已覆盖 40% 的欧洲关键银行实体,未报告任何数据泄露。com/ en- us/ solutions/ confidential- compute/ - 示例 2: 机密计算联盟(Linux 基金会) — https://confidentialcomputing.
io/ 。 对 Gaspar do Amaral 本研究的用处: 为隔离硬件(TEE,可信执行环境)制定标准,为本论文的轴一提供依据,证明信任隔离是一种可以在 5G/6G 核心网规模上实施的工业标准。 结果指标: 截至 2026 年初,云中安全硬件生态系统的市场规模达到 540 亿美元,验证了该模式的财务可行性。 - 示例 3: 基于 eBPF 技术(Extended Berkeley Packet Filter)的审计 — https://ebpf.
io/ 。 对 Gaspar do Amaral 本研究的用处: 国家“威胁猎人”在电信系统内部以原生速度分析网络数据包的实用机制,既不干扰物流流量,也无需交出架构。 结果指标: 2025 年,eBPF 技术把高关键性原生环境中的网络监控开销从 20% 降到 2% 以下。
15. Bruce Schneier(Click Here to Kill Everybody)
贡献: 拒绝官僚式许可的剧本(纸面上的合规),主张在集成物联网系统中采用原生防御。
实际应用示例:
- 示例 1: FIDO 联盟 — https://fidoalliance.
org/ 。 对 Gaspar do Amaral 本研究的用处: 支持轴一的论点:在关键物联网基础设施中采用基于不可更改的物理密钥的主动防御。 结果指标: 截至 2025 年底,Passkey 密码学认证在 99% 的部署中消除了网络钓鱼漏洞。 - 示例 2: 端到端加密(Signal) — https://signal.
org/ 。 对 Gaspar do Amaral 本研究的用处: 使外部机构无法在部际 IP 通信中进行截获和窃听。 结果指标: 截至 2026 年初,该协议为每天超过 1 亿名用户提供并保障了不可破解的通信。docs/ - 示例 3: 人工智能监管(EU AI Act) — https://digital-
strategy. 。 对 Gaspar do Amaral 本研究的用处: 着眼于持续的行为参数化,而不仅是软件在纸面上的合规程序。 结果指标: 2026 年第一季度,算法风险映射第一阶段成功审计了 100% 被认定为高风险的人工智能模型的行为。ec. europa. eu/ en/ policies/ regulatory- framework- ai
16. Vint Cerf(TCP/IP 架构)
贡献: 主张回到互联网的最初理念:节点严格自治,在某条路由被切断时能够动态改道。
实际应用示例:
- 示例 1: BGP 协议 — https://datatracker.
ietf. 。 对 Gaspar do Amaral 本研究的用处: 无中央服务器的改道原理适用于国家无线链路波束的韧性。 结果指标: 截至 2026 年 1 月,RPKI 密码学验证已覆盖全球 55% 的路由,使路由泄漏造成的骨干网中断减少 40%。org/ wg/ idr/ about/ - 示例 2: 战术网状网络 — https://standards.
ieee. 。 对 Gaspar do Amaral 本研究的用处: 军事和民防通信在现场构建拓扑,不依赖预先建好的铁塔。 结果指标: 2025 年,北约 100% 的快速反应部队成功完成了自组织(ad-hoc)拓扑的整合。org/ ieee/ 802. 11s/ 3990/ - 示例 3: LoRaWAN 系统 — https://lora-
alliance. 。 对 Gaspar do Amaral 本研究的用处: 为桥梁、码头等基础设施中的毛细感知提供低能耗扩展。 结果指标: 截至 2025 年底,该协议在全球分布的自管理节点达到 10 亿个的里程碑。org/
17. José Tribolet(组织工程)
贡献: 明确把国家定位为风险的本体架构师,禁止其充当建造者或运营微观管理的审计者。
实际应用示例:
- 示例 1: TOGAF 框架 — https://www.
opengroup. 。 对 Gaspar do Amaral 本研究的用处: 划定治理的边界:国家描绘风险的本体,而不介入商业技术建设。 结果指标: 截至 2025 年,该框架被超过 80% 的《财富》50 强企业采用为本体架构的基本标准。org/ togaf - 示例 2: 互操作性(葡萄牙 AMA) — https://www.
ama. 。 对 Gaspar do Amaral 本研究的用处: 避免基础设施重复建设,保证异步、标准化的跨部门集成总线。 结果指标: 2025 财政年度,iAP 平台(公共行政互操作性平台)不间断地支撑了超过 3 亿条交易消息。gov. pt/ - 示例 3: 指挥系统 — https://www.
iso. 。 对 Gaspar do Amaral 本研究的用处: 在紧急情况下,为武装部队与民用道路/海上交通之间建立与技术无关的信息层级。 结果指标: 2026 年第一季度,该标准成为欧洲民防 100% 灾害模拟演习通信兼容性的基础。org/ standard/ 50508. html
18. Swiss Re(Cyber Risk Research)
贡献: 为“AA 保单”提供精算依据,证明跨国复杂性需要财务评估,而不只是政府的技术评估。
实际应用示例:
- 示例 1: 业务中断保险(CBI) — https://www.
swissre. 。 对 Gaspar do Amaral 本研究的用处: AA 保单的落地:物流枢纽在财务上保护自己,以防云运营商中断。 结果指标: 2025 年,按比例分摊的系统性理赔超过 15 亿美元,并完成经验证的精算结算。com/ institute/ research/ topics- and- risk- dialogues/ cyber- risk. html - 示例 2: 网络巨灾债券(Cyber Cat Bonds) — https://www.
artemis. 。 对 Gaspar do Amaral 本研究的用处: 把战后信息物理重建的成本从公共财政转移给公开市场的投资者。 结果指标: 截至 2025 年第四季度,精算市场吸收并证券化了约 12 亿美元的风险发行(Cyber ILS)。bm/ - 示例 3: 损失指数(Lloyd’s) — https://www.
lloyds. 。 对 Gaspar do Amaral 本研究的用处: 为把不对国家网络实行物理隔离者排除在精算之外(轴二)提供充分依据。 结果指标: 截至 2026 年初,劳合社的规定全面生效,依法拒绝 100% 与国家系统性攻击相关的未隔离保单。com/
19. Richard A. Clarke(Cyber War)
贡献: 从法律和作战上把交通和电信基础设施定位为国防的一线军事资产:
实际应用示例:
- 示例 1: NIS 2 指令 — https://www.
enisa. 。 对 Gaspar do Amaral 本研究的用处: 以行政方式对出行和通信企业的董事会追究刑事责任(Skin in the Game)。 结果指标: 随着转化期限于 2024 年底结束,对交通基础设施的高管层主动审计增加了 400%,统计截至 2026 年第一季度。europa. eu/ topics/ cybersecurity- policy/ nis- directive- new - 示例 2: 国家网络安全中心 — https://www.
cncs. 。 对 Gaspar do Amaral 本研究的用处: 在确定检查方向、把高风险外国要素清除出国家 5G 网络方面的最终、严格的权威。 结果指标: 截至 2025 年底,结构性审计确认,在接受评估的 100% 核心网络中,高风险供应商正被移除/排除。gov. pt/ - 示例 3: 海底电缆防御(北约) — https://mc.
nato. 。 对 Gaspar do Amaral 本研究的用处: 聚焦电缆登陆点这一物理部分,视其为民用海洋经济与军事间谍之间的首要战场。 结果指标: 在 2025 年的军事周期中,联合巡逻和电磁扫测保护了北大西洋 100% 关键海底管道的洲际流量。int/
方法说明
本页是什么。这是作者于 2026 年 5 月 3 日在领英发表的文章的译文;完整的葡萄牙语版本见本网站。没有任何删节或增补:导言、三条轴线、行动建议和文献索引(19 位作者,每位 3 个示例,附其用处和结果指标)均完整译出。
形式上的改动,而非内容。领英版本中的装饰符号(表情符号)和分隔线已删去。原文各节标题处于同一层级,这里以标题和小标题呈现;文献索引的四组(A 至 D)以章节呈现。每个示例的标签(“用处……”“结果指标”)以粗体显示。示例的网址与原文一样完整写出。原始封面和四幅插图保留葡萄牙语文字;其编号(第 2 至第 5 号图)沿用原文,每条中文说明都描述了插图所展示的内容。指向来源的链接与原文相同。
仅在译文中作的更正。(1)原文中 Bruce Schneier 的著作《Click Here to Kill Everybody》的标题带有一个并不指向该书的链接;链接已删除,标题保留。(2)在 Vint Cerf 的第三个示例中,原文写作“1 bilião”个节点,在欧洲葡萄牙语中意为一万亿;从上下文(全球统计的设备数量)看,应指十亿,这里采用的就是这个数字(10 亿)。
数字。所有数字、日期、百分比和单位均与原文一致;“milhões”(百万)和“mil milhões”(十亿)按中文习惯换算为“万”“亿”(例如 240 万吨、12 亿欧元)。Q1 和 Q4 分别指一年中的第一和第四季度。概念“Abismo do Rigor”保留葡萄牙语名称,并在括号中附译名。
讨论在领英(LinkedIn)上进行(葡萄牙语)
对本文的评论在领英上进行,本文以葡萄牙语在那里发布。欢迎用中文留言。无论赞同、反对还是补充数据,每一条有理有据的意见都会得到答复。
Gaspar do Amaral · 葡萄牙语原文发表于本站,日期为2026年5月3日;译本发布于2026年10月29日 · 图表 © Aprecisa.com · 借助人工智能