 ← Grupo Aprecisa · Menghubungkan yang ahli dengan yang membutuhkan
Keamanan siber dan kedaulatan digital · Artikel yang diterbitkan di LinkedIn pada 3 Mei 2026
Arsitektur Kelangsungan Hidup Siber-Fisik: Dari Paradoks Birokrasi ke Ketahanan Matematis
Arsitektur tata kelola siber-fisik untuk ancaman hibrida, selaras dengan NIS 2, DORA, dan doktrin NATO
Gaspar do Amaral · 3 Mei 2026
Terjemahan dari naskah asli berbahasa Portugis. Versi ini diterbitkan pada 29 Oktober 2026.
Di situs ini, artikel ini telah
Pembukaan eksekutif
Dengan memperkuat tata kelola infrastruktur kritis terhadap ancaman hibrida, dokumen ini melampaui dimensi yang semata-mata teknis. Yang ditetapkan di sini adalah arsitektur tata kelola siber-fisik multidomain. Ini adalah naskah operasional yang dirancang agar para Menteri Pertahanan, Menteri Infrastruktur, dan Regulator Eropa dapat membacanya dan menyimpulkan: “Inilah persis yang kita perlukan untuk memenuhi target ketahanan Uni Eropa (NIS 2, DORA) dan doktrin operasional NATO (Pasal 3, Assume Breach) — tanpa menghancurkan inovasi dan ekonomi dalam prosesnya.”
Arsitektur Kelangsungan Hidup Siber-Fisik: Dari Paradoks Birokrasi ke Ketahanan Matematis
Sintesis antara matematika risiko dan pertahanan aktif yang berdaulat
Ringkasan: Dalam rekayasa sistem yang kompleks, retorika memberi tempat pada termodinamika jaringan dan teori informasi. Perencanaan infrastruktur berskala nasional dan Eropa selama ini terombang-ambing di antara dua kesalahan kronis: sentralisasi birokratis oleh Negara (yang menciptakan Honeypot yang rentan) dan pendelegasian risiko yang berlebihan kepada algoritma dan perusahaan reasuransi swasta (yang gagal menghadapi tindakan perang). Dalam ekosistem multidomain dengan kekritisan ekstrem (interaksi dinamis darat, laut, dan udara), turun ke dalam “Abismo do Rigor” (Jurang Ketelitian) menuntut pengakuan bahwa otomasi matematis tidak memerintah kekacauan kinetik; ia hanya menyaringnya. Untuk mengatasi kegagalan struktural ini, diperlukan arsitektur hibrida Tanggung Jawab Dua Kecepatan: matematika kriptografis menjamin kebersihan sistemik dasar, sementara Negara memulihkan kewenangan berdaulatnya melalui sumber daya manusia yang sangat terspesialisasi, yang bekerja dalam paradigma Assume Breach (anggapan bahwa penyusupan sudah terjadi) dan dengan Threat Hunting yang berkelanjutan di lapangan.
Asal-usul teknologi dan paradoks penemuan
Perdebatan kontemporer tentang kedaulatan teknologi Eropa berbenturan dengan sebuah paradoks struktural. Eropa merancang arsitektur dasar komunikasi seluler (GSM, UMTS, LTE, 5G), tetapi kehilangan tata kelola atas keamanan siber arus datanya. Perdebatan itu sering terjebak dalam dilema palsu: entah Negara memusatkan dan mengumpulkan kode seluruh jaringan (sehingga membuka diri terhadap spionase), atau Negara melepaskan diri dan menyerahkan nasib bangsa kepada lembar kerja aktuaria. Kedaulatan sejati menuntut jalan ketiga. Dengan mengakui postulat Richard A. Clarke bahwa “infrastruktur telekomunikasi adalah tulang punggung Pertahanan Nasional”, Negara tidak dapat memimpin melalui perantara. Kedaulatan teknologi dibangun dengan mendelegasikan validasi terstandar kepada kriptografi, dan mencadangkan kemampuan kinetik, manusia, dan militer untuk campur tangan secara aktif dalam kode ketika musuh menyerang.
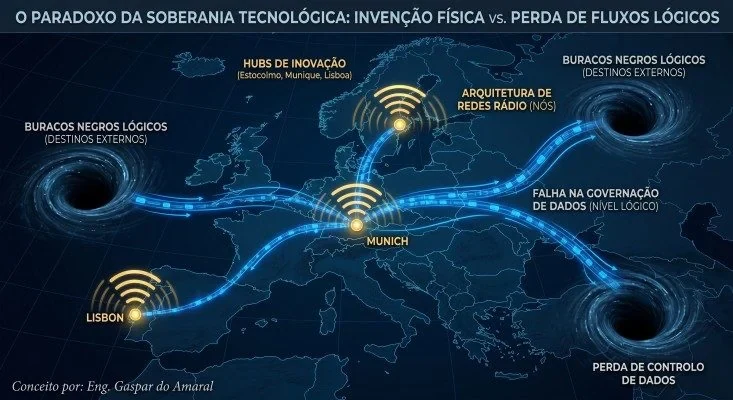
Catatan pengantar
Dari kebutaan birokratis ke perburuan aktif (Threat Hunting)
Audit tradisional mensyaratkan penyerahan topologi dan kode kepada regulator, sehingga menciptakan Honeypot raksasa — sasaran terpusat yang siap dipenggal. Namun, jika solusinya hanya mengotomasi validasi melalui Zero-Knowledge Proofs (ZKP), kita akan jatuh ke perangkap lain: matematika hanya mengaudit celah yang sudah diketahui Negara. Ia buta terhadap jebakan yang tertidur (Zero-Day). Paradigma baru Pertahanan Nasional menuntut agar Negara tidak menyimpan kode dalam sandbox pemerintah yang statis. Sebaliknya, Negara menyusupkan “Pemburu Ancaman” miliknya sendiri ke dalam jaringan operator yang terdesentralisasi, secara aktif mengaudit anomali perilaku di lapangan dan, secara bawaan, menganggap bahwa pertahanan perimeter sudah runtuh (Assume Breach).
Poros I: Audit kriptografis (ZKP) dan “Confidential Computing”
Analisis rinci: Memusatkan kode di regulator adalah bunuh diri taktis. Namun bergantung secara buta pada Hash kriptografis yang diterbitkan operator adalah kelalaian kedaulatan. Kriptografer Bruce Schneier, dalam bukunya Click Here to Kill Everybody, memperingatkan bahwa regulasi kepatuhan yang statis gagal total; keamanan diukur dari ketahanan yang berkelanjutan.
Konsep pembuktian: sintesis audit aktif
Pernyataan: Negara menyaring kerentanan yang sudah diketahui melalui matematika (ZKP), tetapi menjamin penemuan yang belum diketahui (Zero-Day) melalui telemetri presisi dan audit lokal di lingkungan aman (Trusted Execution Environments).
Pembuktian: Untuk ancaman yang sudah dipetakan, regulator menerbitkan “Vektor Bencana”, dan operator mengembalikan Hash yang divalidasi melalui ZKP (berdasarkan Goldwasser/Micali). Namun, untuk ancaman yang senyap, Negara mensyaratkan penerapan arsitektur Confidential Computing di server Core operator. Negara tidak membawa kode ke kementerian; sebaliknya, detasemen yang sangat terspesialisasi dari Pusat Keamanan Siber Nasional menyuntikkan algoritma audit langsung ke prosesor enklave operator. Negara mengawasi memori dan perilaku secara waktu nyata, tanpa melanggar kekayaan intelektual sipil, menjalankan kewenangan berdaulat di jantung lalu lintas.
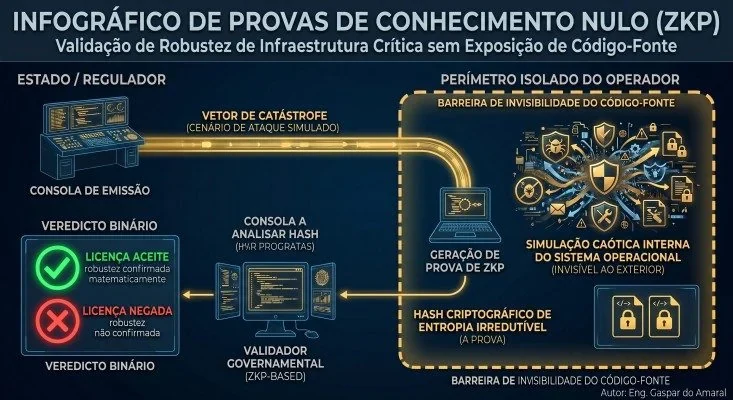
Mekanika validasi: Operator menjalankan simulasi “Vektor Bencana” di perimeter terisolasinya dan mengembalikan sebuah kunci kriptografis (Hash). Menurut Teori Informasi, entropi tak tereduksi dari Hash ini menyertifikasi ketidakrentanan simpul terhadap ancaman yang sudah dipetakan. Pada saat yang sama, untuk melawan ancaman senyap (Zero-Day), Confidential Computing mulai bekerja: regulator menyuntikkan algoritma auditnya langsung ke prosesor enklave operator, memantau memori dan perilaku jaringan secara waktu nyata. Dengan demikian Negara menjalankan kewenangan berdaulatnya di jantung lalu lintas siber-fisik, tanpa pernah mengambil atau melanggar kekayaan intelektual sipil.
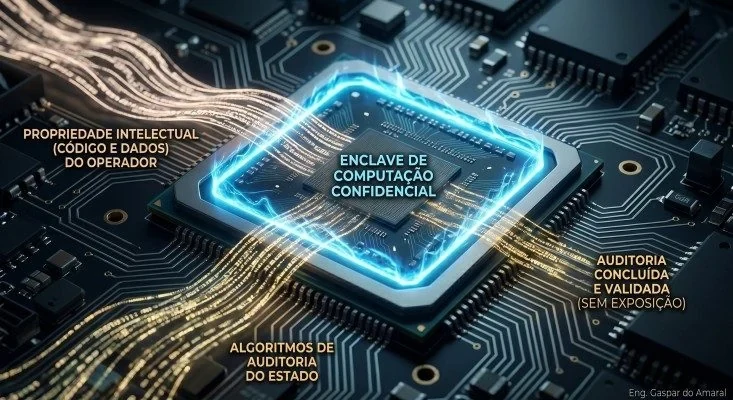
Poros II: “Skin in the Game” dan Klausul Perang (jaringan Core)
Analisis rinci: Keterikatan erat antarjaringan dan ketiadaan tanggung jawab finansial menciptakan bencana. Pasar reasuransi (Polis AA) memaksakan kebersihan jaringan (Air-Gapping) lebih baik daripada birokrat mana pun. Namun, dalam perang hibrida yang disponsori Negara yang bermusuhan, perusahaan asuransi menggunakan klausul Keadaan Kahar dan meninggalkan garis depan, membiarkan infrastruktur runtuh secara finansial.
Konsep pembuktian: perisai berdaulat pilihan terakhir
Pernyataan: Ketahanan menuntut pengalihan risiko kelalaian ke pasar (perusahaan asuransi), tetapi kelangsungan hidup dalam menghadapi risiko perang menuntut Backstop (penjamin terakhir) dari Markas Besar.
Pembuktian: Negara hanya menyetujui izin operasi bila disertai Polis risiko siber AA, sehingga operator terpaksa mengisolasi jaringan dan memecah layanan. Namun, hukum menetapkan bahwa, dalam menghadapi Pernyataan Serangan Siber oleh Negara, logika aktuaria berhenti dan Doktrin Pertahanan berlaku: militer mengambil alih yurisdiksi logis atas infrastruktur vital. Pasar mengelola risiko kriminal di masa damai; Negara mengambil kendali kinetik di masa perang.
Poros III: Kelangsungan hidup asinkron dan kesadaran situasional (jaringan Edge)
Analisis rinci: Bergantung pada telemetri yang berkesinambungan untuk mengoperasikan infrastruktur di pinggiran jaringan adalah fatal. Namun, mengonfigurasi peralatan kritis untuk melakukan “Isolasi Galvanik” murni ketika tidak ada sinyal berarti membiarkan musuh memakai Jamming agar kita mengamputasi diri sendiri. “Mode Pulau” tidak boleh menjadi “Mode Buta”.
Konsep pembuktian: penurunan bertahap dengan fusi sensor
Pernyataan: Stabilitas sistemik dipertahankan dengan memutus vektor logis penularan, sambil menjaga inersia fungsional melalui kecerdasan terdistribusi (Edge AI) dan fusi sensor lokal.
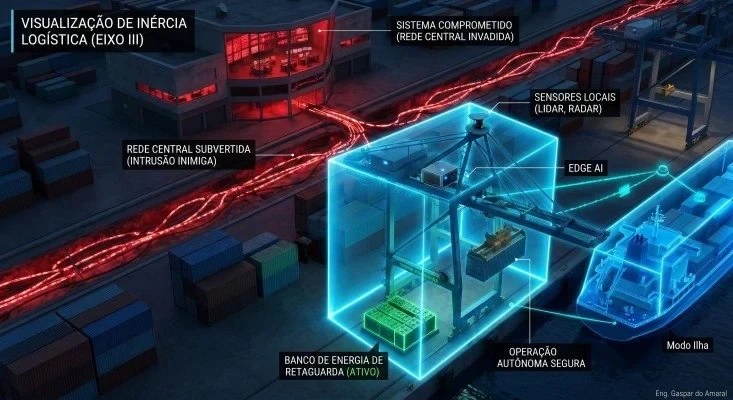
Pembuktian: Ketika telemetri gagal, peralatan kritis di Edge (misalnya persinyalan ERTMS atau derek gantry pelabuhan) memutus pemutusnya dan mengisolasi diri dari jaringan utama. Namun, ia segera tersambung ke “Kesadaran Situasional Lokal”-nya: model AI yang diproses secara lokal, yang mencocokkan data dari sensor-sensor redundan (Lidar, radar solid-state, radio Mesh jarak pendek). Simpul itu beralih ke “Mode Pulau Cerdas”. Ia bertahan dengan menjalankan fungsi dasarnya melalui naluri mekanis dan energi mandiri, menjamin inersia benua.
Kesimpulan dan usulan tindakan
Kedaulatan teknologi tumbuh dari pengakuan bahwa tidak ada parameterisasi birokratis atau otomasi kriptografis yang dapat menggantikan naluri taktis kecerdasan manusia. Negara hanya mencapai ketahanan sejati ketika ia mengorkestrasi matematika, pasar keuangan, dan doktrin militer dalam satu alur.
Usulan tindakan regulasi terpadu (penerapan segera):
- Audit operasional (akhir dari Sandbox): Membongkar repositori kode milik Negara. Berinvestasi pada tim Threat Hunting Negara untuk mengaudit Core melalui Confidential Computing.
- Parameterisasi risiko ganda (Core): Kewajiban hukum polis reasuransi AA dalam dokumen tender. Pada saat yang sama, pembentukan Dana Backstop Berdaulat untuk mengambil alih yurisdiksi bila terjadi tindakan perang yang dinyatakan.
- Sertifikasi Mode Pulau Cerdas (Edge): Larangan sistem siber-fisik antarmoda (>50kW) yang mengalami perilaku Fail-Deadly (keruntuhan buta) saat kehilangan sinyal. Mewajibkan isolasi galvanik yang digabungkan dengan Edge AI dan fusi sensor lokal.
Indeks bibliografi dan penerapan praktis (matriks rujukan)
Matriks konseptual ini mengambil inspirasi dari, berlandaskan pada, dan mengembangkan artikel A Governação de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades (Tata kelola infrastruktur kritis dan tanggung jawab dua kecepatan; dalam bahasa Portugis) (Gaspar do Amaral, 2026).
A. Struktur organisasi dan matematika risiko
1. Donella Meadows (Thinking in Systems)
Kontribusi: Menegaskan bahwa campur tangan dalam infrastruktur menuntut perancangan ulang umpan balik (feedback loops). Membuktikan bahwa memusatkan kendali pada satu simpul menjamin keruntuhan sistemik.
Contoh penerapan praktis:
- Contoh 1: Manajemen Lalu Lintas Udara — https://www.
eurocontrol. . Kegunaan bagi kajian Gaspar do Amaral ini: Mendasari perlunya integrasi dinamis antara arus komunikasi darat dan pengendalian ruang udara. Metrik hasil: Pada 2025, optimasi umpan balik oleh Eurocontrol mengurangi keterlambatan logistik siber-fisik sebesar 14%, menghemat 2,4 juta ton CO2.int/ network- operations - Contoh 2: Logistik Maritim (MIT CTL) — https://ctl.
mit. . Kegunaan bagi kajian Gaspar do Amaral ini: Dasar bagi penggabungan sistemik antara operasi pelabuhan yang terisolasi dan tulang punggung telekomunikasi. Metrik hasil: Pemodelan sistemik meningkatkan ketahanan terhadap kemacetan di terminal otomatis sebesar 22% (Laporan Q4 2025).edu/ - Contoh 3: Pasar Energi (OMIE) — https://www.
omie. . Kegunaan bagi kajian Gaspar do Amaral ini: Menunjukkan bagaimana inersia terdistribusi menjaga simpul-simpul kritis tetap stabil. Metrik hasil: Algoritma respons waktu nyata menangani 98% volatilitas Iberia pada Januari 2026, mencegah keruntuhan jaringan listrik.es/
2. Shafi Goldwasser dan Silvio Micali (Zero-Knowledge Proofs)
Kontribusi: Menyediakan dasar matematis (ZKP) yang memungkinkan Negara mengaudit sistem vital tanpa mengakses kodenya, sehingga menghilangkan kerentanan Honeypot.
Contoh penerapan praktis:
- Contoh 1: Audit (DARPA SIEVE) — https://www.
darpa. . Kegunaan bagi kajian Gaspar do Amaral ini: Memvalidasi Poros I, memungkinkan doktrin Pertahanan menyertifikasi jaringan tanpa memaparkan kekayaan intelektual operasional kepada Negara pihak ketiga. Metrik hasil: Keberhasilan 100% dalam memverifikasi kerentanan tanpa berbagi kode sumber pada penutupan latihan Februari 2026.mil/ program/ securing- information- for- encrypted- verification- and- evaluation - Contoh 2: Identitas Digital (eIDAS) — https://commission.
europa. . Kegunaan bagi kajian Gaspar do Amaral ini: Menjamin autentikasi asinkron pada peralatan perbatasan. Metrik hasil: Penerapan yang aman tanpa kegagalan privasi dalam lebih dari 45 juta transaksi antarkementerian Eropa hingga akhir 2025.eu/ strategy- and- policy/ priorities- 2019- 2024/ europe- fit- digital- age/ european- digital- identity_ en - Contoh 3: Keuangan Institusional — https://zkproof.
org/ . Kegunaan bagi kajian Gaspar do Amaral ini: Mekanisme untuk mengajukan Risiko Aktuaria (Polis AA) tanpa memaparkan arsitektur jaringan kepada perusahaan asuransi. Metrik hasil: Pemrosesan ZKP menjamin validasi uji likuiditas siber-fisik senilai 1,2 miliar euro pada Q1 2026.
3. Mário Figueiredo (Teori Informasi)
Kontribusi: Menegaskan secara matematis bahwa entropi sebuah Hash hasil simulasi menjamin ketidakrentanan sistem, dengan ketidakpastian nol.
Contoh penerapan praktis:
- Contoh 1: Sistem Radar/Sonar (IEEE) — https://signalprocessingsociety.
org/ . Kegunaan bagi kajian Gaspar do Amaral ini: Penting untuk menjamin ketangguhan kanal elektromagnetik antarmoda (darat–laut). Metrik hasil: Algoritma turunannya mencatat peningkatan kompresi data sebesar 30% di wilayah operasi laut selama 2025. - Contoh 2: Kabel Bawah Laut — https://www.
submarinenetworks. . Kegunaan bagi kajian Gaspar do Amaral ini: Penopang ketahanan stasiun pendaratan kabel di pesisir (CLS) dan tulang punggung optik nasional. Metrik hasil: Entropi deteksi gangguan mengurangi waktu padam jalur optik di Atlantik dan Pasifik sebesar 40% (data agregat Januari 2026).com/ - Contoh 3: AI Medis (Federated Learning) — https://ai.
googleblog. . Kegunaan bagi kajian Gaspar do Amaral ini: Bukti konsep kolaborasi antara regulator Negara dan konsorsium swasta dengan tetap menjaga integritas data secara terpisah. Metrik hasil: Mencapai akurasi prediktif 94% pada akhir 2025, tanpa repositori pusat.com/ 2017/ 04/ federated- learning- collaborative. html
4. Nassim Nicholas Taleb (Skin in the Game)
Kontribusi: Berpendapat bahwa operator hanya berinvestasi secara ketat dalam keamanan di tepi jaringan bila modal mereka sendiri ikut menanggung kegagalan sistemik.
Contoh penerapan praktis:
- Contoh 1: Regulasi Perbankan (Basel III) — https://www.
bis. . Kegunaan bagi kajian Gaspar do Amaral ini: Penerapan langsung akuntabilitas modal perbankan kepada operator telekomunikasi. Metrik hasil: Persyaratan modal meredam 100% guncangan operasional sistemik dalam uji ketahanan Eropa Q4 2025.org/ bcbs/ basel3. htm - Contoh 2: Penerbangan Sipil (IATA) — https://www.
iata. . Kegunaan bagi kajian Gaspar do Amaral ini: Menunjukkan penerapan Poros II; pasar asuransi menuntut “Air-Gapping” yang ketat pada sistem penerbangan. Metrik hasil: Penurunan bersejarah tingkat kecelakaan fatal menjadi 0,77 per juta penerbangan pada 2025.org/ en/ programs/ safety/ - Contoh 3: Infrastruktur Pelabuhan — https://ppp.
worldbank. . Kegunaan bagi kajian Gaspar do Amaral ini: Struktur keuangan yang ideal untuk pengadaan dan konsesi terminal antarmoda yang kritis. Metrik hasil: Sanksi berbasis risiko aktuaria menjamin ketersediaan 99,9% bagi derek otomatis Rotterdam sepanjang 2025.org/ public- private- partnership/ sector/ transportation/ ports
B. Rekayasa dan ekonomi keamanan
5. Ross Anderson (Security Engineering)
Kontribusi: Menunjukkan bahwa sistem gagal ketika auditor (Negara) tidak sejalan dengan pihak yang menanggung kerugian (Ekonomi). Mendasari penggunaan perusahaan reasuransi.
Contoh penerapan praktis:
- Contoh 1: Standar EMV (Chip/PIN) — https://www.
emvco. . Kegunaan bagi kajian Gaspar do Amaral ini: Membuktikan bahwa asimetri ekonomi adalah satu-satunya cara memaksa pembaruan teknologi pada simpul-simpul terlemah. Metrik hasil: Pembalikan beban penipuan mengurangi serangan terhadap terminal fisik sebesar 85% hingga Desember 2025.com/ - Contoh 2: Keamanan Siber Otomotif (UNECE R155) — https://unece.
org/ . Kegunaan bagi kajian Gaspar do Amaral ini: Integrasi keamanan sejak perancangan dalam jaringan jalan V2X dan armada transportasi. Metrik hasil: Kepatuhan bawaan 100% tercapai dalam persetujuan tipe baru armada aktif pada Januari 2026.transport/ vehicle- regulations - Contoh 3: Kesehatan Terhubung (FDA) — https://www.
fda. . Kegunaan bagi kajian Gaspar do Amaral ini: Model rujukan untuk memperlakukan terminal IoT infrastruktur sebagai perangkat kritis bagi kelangsungan hidup. Metrik hasil: Pada Q1 2026, FDA menolak 30% pengajuan perangkat yang tidak menunjukkan pemisahan fisik (Air-Gapping).gov/ medical- devices/ digital- health- center- excellence/ cybersecurity
6. Charles Perrow (Normal Accidents)
Kontribusi: Teori “Tight Coupling” (keterikatan erat) membenarkan penolakan tegas terhadap Gateway terpusat milik Negara, karena gateway semacam itu mempercepat kerusakan berantai yang tidak dapat dipulihkan.
Contoh penerapan praktis:
- Contoh 1: Jaringan Listrik (ENTSO-E) — https://www.
entsoe. . Kegunaan bagi kajian Gaspar do Amaral ini: Secara teknis membenarkan penghapusan Gateway tunggal dalam distribusi Core 5G. Metrik hasil: Pada 2025, protokol pelepasan keterikatan mengisolasi kegagalan berantai di Eropa Timur dalam waktu kurang dari 150 milidetik.eu/ - Contoh 2: Kendali Kereta (ERTMS) — https://www.
ertms. . Kegunaan bagi kajian Gaspar do Amaral ini: Transisi konseptual yang vital dari komando pusat mekanis ke persinyalan cerdas terdistribusi. Metrik hasil: Penerapannya mencapai 45.000 km jalur kereta cerdas terdistribusi pada awal 2026, tanpa kegagalan berantai yang tercatat.net/ - Contoh 3: Penerbangan dan Redundansi (EASA) — https://www.
easa. . Kegunaan bagi kajian Gaspar do Amaral ini: Pencegahan bencana melalui keragaman fisik sensor, yang diterapkan pada pusat data Negara. Metrik hasil: Arahan 2025 meredam 100% kesalahan masukan tunggal pada sistem Fly-by-Wire generasi baru.europa. eu/
7. Rosário Macário (Ekonomi Transportasi)
Kontribusi: Berpendapat bahwa regulasi prosedural terpusat yang berlebihan di Edge (pinggiran jaringan) menimbulkan inefisiensi operasional dan biaya transaksi yang mencekik.
Contoh penerapan praktis:
- Contoh 1: Platform MaaS — https://maas-
alliance. . Kegunaan bagi kajian Gaspar do Amaral ini: Model optimal untuk memangkas birokrasi dalam jaringan kapiler mobilitas sipil. Metrik hasil: Integrasi yang interoperabel mengurangi biaya transaksi tarif sebesar 18% di antara agregator Nordik pada 2025.eu/ - Contoh 2: Terminal Maritim (UNCTAD) — https://unctad.
org/ . Kegunaan bagi kajian Gaspar do Amaral ini: Memvalidasi tesis bahwa Administrasi sebaiknya mengonsesikan operasi pelabuhan dan hanya mempertahankan kewenangan mengatur risiko. Metrik hasil: Pelabuhan dengan model Landlord menunjukkan ketahanan arus muatan (TEU) 24% lebih tinggi pada Q4 2025.topic/ transport- and- trade- logistics/ ports - Contoh 3: Regulasi Perkeretaapian (ERA) — https://www.
era. . Kegunaan bagi kajian Gaspar do Amaral ini: Menunjukkan keberhasilan pemisahan kabel infrastruktur (serat/rel) dari layanan yang berjalan di atasnya. Metrik hasil: Pemisahan regulasi meningkatkan persaingan dan inovasi pada rute antarmoda sebesar 32% hingga Januari 2026.europa. eu/
C. Sistem siber-fisik dan Mode Pulau
8. Nancy Leveson (Rekayasa STAMP)
Kontribusi: Mengganti analisis komponen terisolasi dengan analisis interaksi, yang mendasari arsitektur penahanan melalui “Graceful Degradation” (penurunan bertahap).
Contoh penerapan praktis:
- Contoh 1: Sertifikasi Antariksa (NASA) — https://sma.
nasa. . Kegunaan bagi kajian Gaspar do Amaral ini: Penerapan militer dan dirgantara “Graceful Degradation” dalam menghadapi interaksi sistemik yang kacau. Metrik hasil: Keberhasilan 100% dalam mengantisipasi kegagalan kompleks perangkat lunak penerbangan kritis dalam laporan Artemis 2024/2025.gov/ - Contoh 2: Kilang Petrokimia (IEC 61508) — https://www.
iec. . Kegunaan bagi kajian Gaspar do Amaral ini: Standar dasar yang dapat diterapkan pada otomasi penghentian darurat di Hub logistik darat. Metrik hasil: Sertifikasi SIL 3 mencegah 98% peristiwa tekanan katastrofik dalam rantai pengilangan pada 2025.ch/ functional- safety - Contoh 3: Pertahanan Udara (NATO CCDCOE) — https://ccdcoe.
org/ . Kegunaan bagi kajian Gaspar do Amaral ini: Mode terdegradasi menjamin keterlibatan dan kelangsungan hidup infrastruktur di bawah peperangan elektronik. Metrik hasil: Dalam latihan Locked Shields 2025, protokol STAMP bertahan terhadap 99% upaya jamming spektrum luas.
9. Paulo Veríssimo (Intrusion Tolerance)
Kontribusi: Menuntut arsitektur yang menjamin kelangsungan operasional yang berkesinambungan bahkan ketika musuh sedang aktif menyusup secara siber.
Contoh penerapan praktis:
- Contoh 1: Gardu Listrik (IEC 61850) — https://www.
iec. . Kegunaan bagi kajian Gaspar do Amaral ini: Membuktikan kelayakan Poros III; telekomunikasi darurat harus beroperasi dengan musuh yang sudah berada di dalam jaringan. Metrik hasil: Simulasi kritis pada Desember 2025 menjaga pengiriman paket pemutusan GOOSE 100% aktif di bawah gempuran DDoS masif.ch/ smartgrid/ standards - Contoh 2: Kendaraan Terhubung V2X — https://5gaa.
org/ . Kegunaan bagi kajian Gaspar do Amaral ini: Kelangsungan hidup kereta dan truk otonom menuntut penolakan lokal dan seketika terhadap data yang diracuni. Metrik hasil: Uji penolakan otonom pada Q1 2026 mencapai latensi mitigasi di bawah 10 ms. - Contoh 3: Konstelasi Satelit (ESA) — https://www.
esa. . Kegunaan bagi kajian Gaspar do Amaral ini: Menjamin integritas ruang udara sipil dan militer terhadap pengambilalihan siber. Metrik hasil: Protokol Out-of-Band memulihkan 100% telemetri Orbit Bumi Rendah (LEO) dalam uji tekanan selama 2025.int/ Safety_ Security/ Cyber_ Security
10. João Peças Lopes (Jaringan Cerdas)
Kontribusi: Membuktikan secara elektroteknik efektivitas “Mode Pulau”, parameter yang harus disyaratkan dalam perizinan peralatan antarmoda di pinggiran jaringan.
Contoh penerapan praktis:
- Contoh 1: Mikrogrid Lokal (IEEE 1547) — https://standards.
ieee. . Kegunaan bagi kajian Gaspar do Amaral ini: Menetapkan secara elektroteknik penerapan wajib Mode Pulau (Poros III) di Edge jaringan publik. Metrik hasil: Mikrogrid bersertifikat di California bertahan 100% dari pemadaman jaringan pusat pada 2025 melalui isolasi dalam 20 ms.org/ ieee/ 1547/ 5903/ - Contoh 2: Pelabuhan dengan Cold Ironing (EMSA) — https://www.
emsa. . Kegunaan bagi kajian Gaspar do Amaral ini: Perpindahan daya yang mulus antara kapal besar dan jaringan pesisir tanpa memicu keruntuhan frekuensi. Metrik hasil: Pengalihan otonom menjamin injeksi yang berhasil dalam Mode Pulau di 45% pelabuhan jaringan inti UE pada Januari 2026.europa. eu/ - Contoh 3: Pulau Energi (INESC TEC) — https://www.
inesctec. . Kegunaan bagi kajian Gaspar do Amaral ini: Landasan penting bagi sistem pulau terpencil (misalnya wilayah kepulauan). Metrik hasil: Model inersia sintetis menstabilkan 100% penyimpangan frekuensi pada jaringan pulau tertutup pada Q4 2025.pt/ pt/ centros/ cpess
11. Amory Lovins (Brittle Power)
Kontribusi: Menunjukkan bahwa ketahanan nasional menuntut agar Hub infrastruktur kritis beroperasi secara fisik terdistribusi, meredam keruntuhan akibat “kerapuhan struktural”.
Contoh penerapan praktis:
- Contoh 1: Vehicle-to-Grid (V2G) — https://www.
charin. . Kegunaan bagi kajian Gaspar do Amaral ini: Mengubah kerentanan logistik menjadi aset cadangan energi-pertahanan yang terdesentralisasi. Metrik hasil: Protokol interkoneksi kapiler mengelola dengan aman 1,2 GWh beban bergerak di UE selama musim dingin 2025.global/ - Contoh 2: Arsitektur Nol Energi — https://energy.
ec. . Kegunaan bagi kajian Gaspar do Amaral ini: Rumah sakit dan stasiun kabel bawah laut dirancang agar tidak bergantung pada “tali pusar” Negara saat krisis. Metrik hasil: Penerapan wajib berdasarkan Arahan EPBD mencapai 15% bangunan militer dan sipil kritis yang baru pada awal 2026.europa. eu/ - Contoh 3: Pusat Data Tersebar Geografis — https://uptimeinstitute.
com/ . Kegunaan bagi kajian Gaspar do Amaral ini: Memecah data ke banyak zona mencegah rudal balistik atau serangan siber melumpuhkan otak jaringan. Metrik hasil: Fasilitas Tier IV yang terdistribusi menjamin ketersediaan 99,995% saat menghadapi insiden teroris besar yang tercatat pada 2025.
12. Nuno Neves (Keamanan dan Toleransi Kesalahan)
Kontribusi: Pemisahan fisik yang ketat dan Air-Gapping menjadi satu-satunya batas yang tak tertembus ketika perangkat lunak regulasi itu sendiri telah terinfeksi tanpa bisa dipulihkan.
Contoh penerapan praktis:
- Contoh 1: Jaringan OT Industri (CISA) — https://www.
cisa. . Kegunaan bagi kajian Gaspar do Amaral ini: Pembenaran yang tak terbantahkan untuk memasang pemutus galvanik di pos HPC dan simpul Edge. Metrik hasil: Dioda perangkat keras satu arah memblokir 100% gerakan lateral malware dalam audit industri pada 2025.gov/ ics - Contoh 2: Arsitektur Zero Trust (NIST) — https://csrc.
nist. . Kegunaan bagi kajian Gaspar do Amaral ini: Mikrosegmentasi kriptografis menghapus kepercayaan buta terhadap simpul yang disertifikasi secara birokratis. Metrik hasil: Penerapan yang ketat mengurangi radius pembobolan di badan-badan federal sebesar 76% hingga Januari 2026.gov/ publications/ detail/ sp/ 800- 207/ final - Contoh 3: Sistem Pemilu — https://www.
eac. . Kegunaan bagi kajian Gaspar do Amaral ini: Bukti bahwa garis pertahanan terakhir tata kelola, mau tidak mau, adalah isolasi analog atau galvanik. Metrik hasil: Jejak kertas yang sepenuhnya terisolasi (Air-Gapped) memungkinkan audit distrik yang disengketakan dengan keberhasilan 100% pada siklus 2024/2025.gov/
D. Kerangka strategis dan siber
13. Richard Bejtlich (Assume Breach & Threat Hunting)
Kontribusi: Mendasari pergeseran paradigma dari pertahanan perimeter statis ke sikap “Assume Breach” (menganggap pembobolan sudah terjadi). Berpendapat bahwa keamanan modern tidak terletak pada membangun tembok yang tak tertembus (yang menciptakan rasa aman palsu), tetapi pada menerima kenyataan penyusupan serta mengatur deteksi aktif oleh manusia dan perburuan ancaman (Threat Hunting) di dalam jaringan.
Contoh penerapan praktis:
- Contoh 1: Operasi Pertahanan Aktif (SANS) / Network Security Monitoring — https://www.
sans. . Kegunaan bagi kajian Gaspar do Amaral ini: Peralihan dari audit birokratis ke kehadiran tim taktis Negara di Core jaringan, yang secara aktif memburu anomali tanpa menghentikan operasi. Metrik hasil: Penerapan tim Threat Hunting taktis mengurangi dwell time musuh (waktu yang dihabiskan di dalam jaringan) sebesar 60% pada infrastruktur kritis selama 2025.org/ cyber- security- courses/ network- security- monitoring/ - Contoh 2: Metodologi MITRE ATT&CK — https://attack.
mitre. . Kegunaan bagi kajian Gaspar do Amaral ini: Pemetaan taktis perilaku lawan setelah penyusupan, sehingga operator dan Negara tidak bergantung pada aturan statis tetapi pada analisis heuristik gerakan lateral di jaringan. Metrik hasil: Organisasi yang berbasis matriks ATT&CK meningkatkan tingkat deteksi dini ancaman persisten tingkat lanjut (APT) lebih dari 75% pada siklus operasional terakhir 2025.org/ - Contoh 3: Latihan “Purple Teaming” (NCSC) — https://www.
ncsc. . Kegunaan bagi kajian Gaspar do Amaral ini: Perpaduan berkelanjutan antara serangan simulasi dan pertahanan aktif di infrastruktur vital, memastikan tata kelola siber-fisik menguji pertahanannya tanpa henti dan bukan di Sandbox yang terpisah dari dunia nyata. Metrik hasil: Latihan Purple Teaming di lembaga-lembaga pemerintah Eropa meningkatkan ketahanan efektif terhadap ransomware yang menyasar sistem OT sebesar 85% pada awal 2026.gov. uk/
14. Mark Russinovich (Confidential Computing)
Kontribusi: Arsitek infrastruktur teknis yang memungkinkan audit kode, memori, dan aliran data “saat digunakan” tanpa melanggar kerahasiaan atau kekayaan intelektual. Pada intinya, ia menyelesaikan paradoks Negara yang perlu memeriksa jaringan tanpa menciptakan Honeypot terpusat yang mengumpulkan kode sumber.
Contoh penerapan praktis:
- Contoh 1: Enklave Rahasia Azure — https://azure.
microsoft. . Kegunaan bagi kajian Gaspar do Amaral ini: Memungkinkan algoritma audit pemerintah disuntikkan langsung ke prosesor operator swasta, menjamin pemeriksaan kerentanan tanpa memindahkan Kekayaan Intelektual sipil ke tangan Negara. Metrik hasil: Penerapan perlindungan memori berbasis enklave mencapai 40% entitas perbankan kritis Eropa pada Q1 2026, tanpa satu pun kebocoran data yang dilaporkan.com/ en- us/ solutions/ confidential- compute/ - Contoh 2: Confidential Computing Consortium (Linux Foundation) — https://confidentialcomputing.
io/ . Kegunaan bagi kajian Gaspar do Amaral ini: Menetapkan standar perangkat keras terisolasi (TEE) yang mendasari Poros I tesis ini, membuktikan bahwa pemisahan kepercayaan adalah standar industri yang dapat diterapkan pada skala Core 5G/6G. Metrik hasil: Ekosistem perangkat keras aman di Cloud mencapai volume pasar 54 miliar dolar pada awal 2026, memvalidasi kelayakan finansial model ini. - Contoh 3: Audit melalui teknologi eBPF (Extended Berkeley Packet Filter) — https://ebpf.
io/ . Kegunaan bagi kajian Gaspar do Amaral ini: Mekanisme praktis yang memungkinkan “Pemburu Ancaman” Negara menganalisis paket jaringan dengan kecepatan asli di dalam sistem telekomunikasi, tanpa mengganggu lalu lintas logistik atau mensyaratkan penyerahan arsitektur. Metrik hasil: Teknologi eBPF mengurangi overhead pemantauan jaringan dari 20% menjadi kurang dari 2% di lingkungan asli berkekritisan tinggi selama 2025.
15. Bruce Schneier (Click Here to Kill Everybody)
Kontribusi: Menolak skrip perizinan birokratis (sekadar kepatuhan di atas kertas) dan menganjurkan pertahanan bawaan dalam sistem IoT yang terintegrasi.
Contoh penerapan praktis:
- Contoh 1: FIDO Alliance — https://fidoalliance.
org/ . Kegunaan bagi kajian Gaspar do Amaral ini: Mendukung tesis Poros I; pertahanan aktif berbasis kunci fisik yang tidak dapat diubah pada infrastruktur IoT kritis. Metrik hasil: Autentikasi kriptografis Passkey menghapus kerentanan Phishing pada 99% implementasi hingga akhir 2025. - Contoh 2: Enkripsi E2EE (Signal) — https://signal.
org/ . Kegunaan bagi kajian Gaspar do Amaral ini: Membuat penyadapan dan intersepsi oleh badan-badan luar tidak mungkin dilakukan dalam komunikasi IP antarkementerian. Metrik hasil: Protokol ini menopang dan menjamin komunikasi yang tak tertembus bagi lebih dari 100 juta pengguna harian pada awal 2026.docs/ - Contoh 3: Regulasi AI (EU AI Act) — https://digital-
strategy. . Kegunaan bagi kajian Gaspar do Amaral ini: Fokus pada parameterisasi perilaku yang berkelanjutan, bukan hanya pada proses kepatuhan perangkat lunak di atas kertas. Metrik hasil: Tahap 1 pemetaan risiko algoritmik pada Q1 2026 berhasil mengaudit perilaku 100% model AI yang ditetapkan berisiko tinggi.ec. europa. eu/ en/ policies/ regulatory- framework- ai
16. Vint Cerf (Arsitektur TCP/IP)
Kontribusi: Mengusulkan kembali ke filosofi asli Internet, yang berbasis simpul-simpul yang sepenuhnya otonom dan mampu mengalihkan rute secara dinamis ketika sebuah rute dihapus.
Contoh penerapan praktis:
- Contoh 1: Protokol BGP — https://datatracker.
ietf. . Kegunaan bagi kajian Gaspar do Amaral ini: Pengalihan rute tanpa server pusat berlaku pada ketahanan berkas tautan radio Negara. Metrik hasil: Validasi kriptografis RPKI mencapai 55% rute global pada Januari 2026, mengurangi gangguan tulang punggung akibat kebocoran rute sebesar 40%.org/ wg/ idr/ about/ - Contoh 2: Jaringan Mesh Taktis — https://standards.
ieee. . Kegunaan bagi kajian Gaspar do Amaral ini: Komunikasi militer dan perlindungan sipil menyusun topologi di lapangan tanpa bergantung pada menara yang sudah ada. Metrik hasil: Integrasi topologi ad-hoc berhasil diselesaikan pada 100% pasukan reaksi cepat NATO pada 2025.org/ ieee/ 802. 11s/ 3990/ - Contoh 3: Sistem LoRaWAN — https://lora-
alliance. . Kegunaan bagi kajian Gaspar do Amaral ini: Penskalaan berenergi rendah untuk penginderaan kapiler pada infrastruktur seperti jembatan dan dermaga. Metrik hasil: Protokol ini mencapai tonggak 1 miliar simpul yang dikelola sendiri dan tersebar di seluruh dunia pada akhir 2025.org/
17. José Tribolet (Rekayasa Organisasi)
Kontribusi: Dengan tegas menempatkan Negara pada perannya sebagai arsitek ontologis risiko, dan melarangnya bertindak sebagai pembangun atau auditor manajemen mikro operasional.
Contoh penerapan praktis:
- Contoh 1: Kerangka TOGAF — https://www.
opengroup. . Kegunaan bagi kajian Gaspar do Amaral ini: Menetapkan batas tata kelola; Negara memetakan ontologi risiko tanpa campur tangan dalam pembangunan teknis komersial. Metrik hasil: Kerangka ini diadopsi sebagai standar dasar arsitektur ontologis oleh lebih dari 80% perusahaan Fortune 50 hingga 2025.org/ togaf - Contoh 2: Interoperabilitas (AMA Portugal) — https://www.
ama. . Kegunaan bagi kajian Gaspar do Amaral ini: Menghindari duplikasi infrastruktur, menjamin bus integrasi antarlayanan yang asinkron dan terstandar. Metrik hasil: Platform iAP (Interoperabilitas dalam Administrasi Publik) menopang lebih dari 300 juta pesan transaksional tanpa gangguan pada tahun anggaran 2025.gov. pt/ - Contoh 3: Sistem Komando — https://www.
iso. . Kegunaan bagi kajian Gaspar do Amaral ini: Menetapkan hierarki informasi yang agnostik antara Angkatan Bersenjata dan lalu lintas sipil jalan/laut dalam skenario darurat. Metrik hasil: Standar ini menjadi dasar kompatibilitas komunikasi pada 100% latihan simulasi bencana Perlindungan Sipil Eropa pada Q1 2026.org/ standard/ 50508. html
18. Swiss Re (Cyber Risk Research)
Kontribusi: Menyediakan landasan aktuaria bagi “Polis AA”, membuktikan bahwa kompleksitas lintas negara menuntut penilaian finansial, bukan hanya penilaian teknis pemerintah.
Contoh penerapan praktis:
- Contoh 1: Asuransi Gangguan Usaha (CBI) — https://www.
swissre. . Kegunaan bagi kajian Gaspar do Amaral ini: Polis AA dalam praktik. Hub logistik melindungi diri secara finansial dari gangguan operator Cloud. Metrik hasil: Klaim sistemik yang diprorata melampaui 1,5 miliar dolar dengan penyelesaian aktuaria yang tervalidasi pada 2025.com/ institute/ research/ topics- and- risk- dialogues/ cyber- risk. html - Contoh 2: Cyber Cat Bonds — https://www.
artemis. . Kegunaan bagi kajian Gaspar do Amaral ini: Pengalihan biaya rekonstruksi siber-fisik pascaperang dari kas publik ke investor di pasar terbuka. Metrik hasil: Pasar aktuaria menyerap dan menyekuritisasi sekitar 1,2 miliar dolar penerbitan risiko (Cyber ILS) hingga Q4 2025.bm/ - Contoh 3: Indeks Kerugian (Lloyd’s) — https://www.
lloyds. . Kegunaan bagi kajian Gaspar do Amaral ini: Sepenuhnya mendukung pengecualian aktuaria (Poros II) bagi pihak yang tidak mengisolasi jaringan Negara secara fisik. Metrik hasil: Mandat Lloyd’s berlaku penuh, secara hukum menolak 100% polis tanpa segregasi yang terkait dengan serangan sistemik Negara pada awal 2026.com/
19. Richard A. Clarke (Cyber War)
Kontribusi: Membingkai, secara hukum dan operasional, infrastruktur transportasi dan telekomunikasi sebagai aset militer garis depan Pertahanan Nasional:
Contoh penerapan praktis:
- Contoh 1: Arahan NIS 2 — https://www.
enisa. . Kegunaan bagi kajian Gaspar do Amaral ini: Penerapan tanggung jawab pidana secara eksekutif kepada dewan direksi (Skin in the Game) perusahaan mobilitas dan komunikasi. Metrik hasil: Dengan berakhirnya batas waktu transposisi pada akhir 2024, audit aktif tingkat C-Level atas infrastruktur transportasi meningkat 400%, sebagaimana tercatat hingga Q1 2026.europa. eu/ topics/ cybersecurity- policy/ nis- directive- new - Contoh 2: Pusat Keamanan Siber Nasional — https://www.
cncs. . Kegunaan bagi kajian Gaspar do Amaral ini: Otoritas akhir dan tegas dalam menetapkan vektor inspeksi yang menyingkirkan unsur asing berisiko tinggi dari 5G nasional. Metrik hasil: Audit struktural mengonfirmasi penghapusan/pengecualian yang sedang berlangsung atas pemasok berisiko tinggi dari 100% jaringan Core yang dinilai pada akhir 2025.gov. pt/ - Contoh 3: Pertahanan Kabel Bawah Laut (NATO) — https://mc.
nato. . Kegunaan bagi kajian Gaspar do Amaral ini: Berfokus pada komponen fisik titik pendaratan kabel sebagai medan pertempuran utama antara ekonomi maritim sipil dan spionase militer. Metrik hasil: Operasi patroli gabungan dan penyisiran elektromagnetik melindungi lalu lintas antarbenua pada 100% saluran bawah laut vital di Atlantik Utara selama siklus militer 2025.int/
Catatan metodologi
Apa halaman ini. Terjemahan artikel yang diterbitkan penulis di LinkedIn pada 3 Mei 2026; versi lengkap berbahasa Portugis ada di situs ini. Tidak ada yang diringkas atau ditambahkan: pembukaan, ketiga poros, usulan tindakan, dan indeks bibliografi (19 penulis, masing-masing 3 contoh, dengan kegunaan dan metrik hasilnya) diterjemahkan secara utuh.
Perubahan bentuk, bukan isi. Simbol dekoratif (emoji) dan pemisah dari versi LinkedIn dihilangkan. Judul-judul bagian, yang dalam naskah asli berada pada satu tingkat, ditampilkan sebagai judul dan subjudul; empat kelompok indeks bibliografi (A sampai D) ditampilkan sebagai bagian. Label setiap contoh (“Kegunaan…”, “Metrik hasil”) dicetak tebal. Alamat web contoh-contoh ditulis lengkap, seperti dalam naskah asli. Sampul asli dan keempat ilustrasi direproduksi dengan teks berbahasa Portugis; penomorannya (Gambar No. 2 sampai No. 5) mengikuti naskah asli, dan setiap keterangan terjemahan menjelaskan apa yang ditampilkan ilustrasi. Tautan ke sumber adalah tautan dari naskah asli.
Koreksi yang hanya dibuat dalam terjemahan. (1) Dalam naskah asli, judul buku Bruce Schneier Click Here to Kill Everybody memuat tautan yang tidak mengarah ke buku itu; tautannya dihapus dan judulnya dipertahankan. (2) Pada contoh ketiga untuk Vint Cerf, naskah asli menulis “1 bilião” simpul, yang dalam bahasa Portugis Eropa berarti sejuta juta; konteksnya (perangkat yang dihitung di seluruh dunia) menunjukkan arti seribu juta, yaitu angka yang diberikan di sini (1 miliar).
Angka. Semua angka, tanggal, persentase, dan satuan adalah dari naskah asli; hanya pemisah desimal mengikuti kebiasaan bahasa Indonesia (koma desimal, titik sebagai pemisah ribuan). Q1 dan Q4 berarti kuartal pertama dan keempat tahun itu. Konsep “Abismo do Rigor” tetap memakai nama Portugisnya, dengan terjemahan dalam kurung.
Diskusi berlangsung di LinkedIn (dalam bahasa Portugis)
Komentar atas tulisan ini dilakukan di LinkedIn, tempat artikel ini dibagikan dalam bahasa Portugis. Anda boleh menulis dalam bahasa Indonesia. Setuju, tidak setuju, atau tambahkan data: setiap keberatan yang beralasan akan dijawab.
Gaspar do Amaral · Naskah asli berbahasa Portugis tertanggal 3 Mei 2026, diterbitkan di situs ini; terjemahan diterbitkan pada 29 Oktober 2026 · Gambar dan tabel © Aprecisa.com · Dengan bantuan AI