 ← Grupo Aprecisa · Conecta quem sabe a quem precisa
Cibersegurança e soberania digital · Artigo publicado no LinkedIn em 3 de maio de 2026
A Arquitetura da Sobrevivência Ciberfísica: Do Paradoxo Burocrático à Resiliência Matemática
Uma arquitetura de governança ciberfísica para a ameaça híbrida, alinhada com a NIS 2, o DORA e a doutrina da OTAN
Gaspar do Amaral · 3 de maio de 2026
Adaptação do original em português de Portugal. Esta versão foi emitida em 27 de outubro de 2026.
Neste site, este artigo foi
Preâmbulo executivo
Ao blindar a governança das infraestruturas críticas diante da ameaça híbrida, este documento transcende a dimensão estritamente técnica. O que aqui se estabelece é uma arquitetura de governança ciberfísica multidomínio. Trata-se de um roteiro operacional desenhado para que ministros da Defesa, das Infraestruturas e reguladores europeus possam ler e concluir: “Isto é exatamente o que precisamos para cumprir as metas de resiliência da União Europeia (NIS 2, DORA) e a doutrina operacional da OTAN (Artigo 3º, Assume Breach) — sem destruir a inovação e a economia no processo.”
A Arquitetura da Sobrevivência Ciberfísica: Do Paradoxo Burocrático à Resiliência Matemática
A síntese entre a matemática do risco e a defesa ativa soberana
Resumo: Na engenharia de sistemas complexos, a retórica cede lugar à termodinâmica das redes e à teoria da informação. O planejamento de infraestruturas em escala nacional e europeia tem oscilado entre dois erros crônicos: a centralização burocrática estatal (que cria Honeypots vulneráveis) e a excessiva delegação do risco a algoritmos e resseguradoras privadas (que falham diante de atos de guerra). Num ecossistema multidomínio de extrema criticidade (interação dinâmica de terra, mar e ar), descer ao “Abismo do Rigor” exige reconhecer que a automação matemática não governa o caos cinético; ela apenas o filtra. Para superar essa falha estrutural, é imperativa uma arquitetura híbrida de Responsabilidade a Duas Velocidades: a matemática criptográfica garante a higiene sistêmica basal, enquanto o Estado recupera a sua autoridade soberana por meio de recursos humanos hiperespecializados, operando num paradigma de Assume Breach (assunção de intrusão) e de Threat Hunting contínuo no terreno.
A gênese tecnológica e o paradoxo da invenção
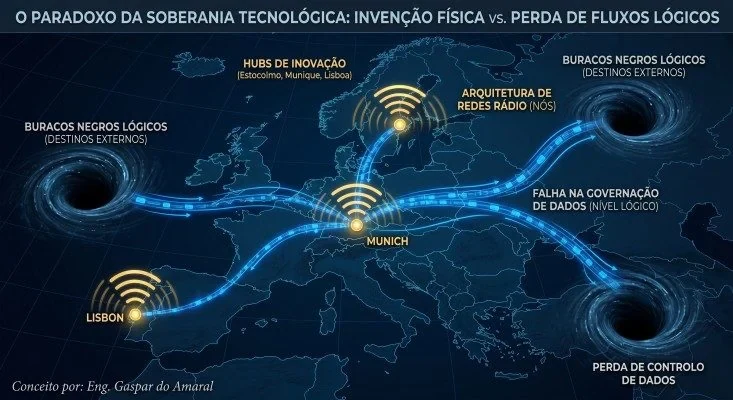
O debate contemporâneo sobre a soberania tecnológica europeia esbarra num paradoxo estrutural. A Europa concebeu a arquitetura basilar das comunicações móveis (GSM, UMTS, LTE, 5G), mas perdeu a governança sobre a segurança cibernética dos seus fluxos. O debate esbarra frequentemente num falso dilema: ou o Estado centraliza e recolhe o código de toda a rede (expondo-se à espionagem), ou abdica e entrega o destino da nação a planilhas atuariais. A verdadeira soberania exige uma terceira via. Reconhecendo o postulado de Richard A. Clarke de que “as infraestruturas de telecomunicações são a espinha dorsal da Defesa Nacional”, o Estado não pode liderar por procuração. A soberania tecnológica constrói-se delegando as validações padronizadas à criptografia e reservando a capacidade cinética, humana e militar para intervir ativamente no código quando o inimigo ataca.
Nota introdutória
Da cegueira burocrática à caça ativa (Threat Hunting)
A auditoria tradicional exige a entrega de topologias e códigos a um regulador, criando um Honeypot massivo — um alvo centralizado pronto a ser decapitado. Contudo, se a solução fosse apenas automatizar a validação via Provas de Conhecimento Zero (ZKP), cairíamos em outra armadilha: a matemática apenas audita as falhas que o Estado já conhece. É cega a armadilhas adormecidas (Zero-Days). O novo paradigma de Defesa Nacional exige que o Estado não guarde o código em sandboxes governamentais estáticas. Pelo contrário, o Estado infiltra os seus próprios “Caçadores de Ameaças” (Threat Hunters) na rede descentralizada dos operadores, auditando ativamente anomalias comportamentais no terreno e assumindo, por padrão, que as defesas de perímetro já caíram (Assume Breach).
Eixo I: Auditoria criptográfica (ZKP) e “Confidential Computing”
A análise detalhada: A centralização de código num regulador é suicídio tático. Mas depender cegamente de Hashes criptográficos emitidos pelo operador é negligência soberana. O criptógrafo Bruce Schneier, na sua obra Click Here to Kill Everybody, alerta que a regulação de compliance estático falha miseravelmente; a segurança afere-se pela resiliência contínua.
O conceito prova: a síntese de auditoria ativa
Enunciado: O Estado filtra a vulnerabilidade conhecida por meio da matemática (ZKP), mas garante a descoberta do desconhecido (Zero-Days) por meio da telemetria de precisão e da auditoria local em ambientes seguros (Trusted Execution Environments).
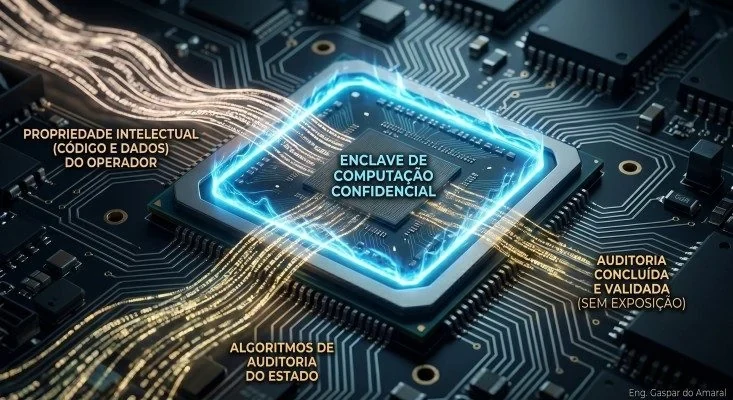
Prova: Para as ameaças mapeadas, o regulador emite o “Vetor de Catástrofe”, e o operador devolve o Hash validado via ZKP (baseado em Goldwasser/Micali). Contudo, para as ameaças silenciosas, o Estado exige a implementação de arquiteturas de Confidential Computing nos servidores do Core do operador. O Estado não leva o código para os ministérios; em vez disso, destacamentos hiperespecializados do Centro Nacional de Cibersegurança injetam algoritmos de auditoria diretamente no processador enclave do operador. O Estado vigia a memória e o comportamento em tempo real, sem violar a propriedade intelectual civil, exercendo a autoridade soberana no núcleo do tráfego.
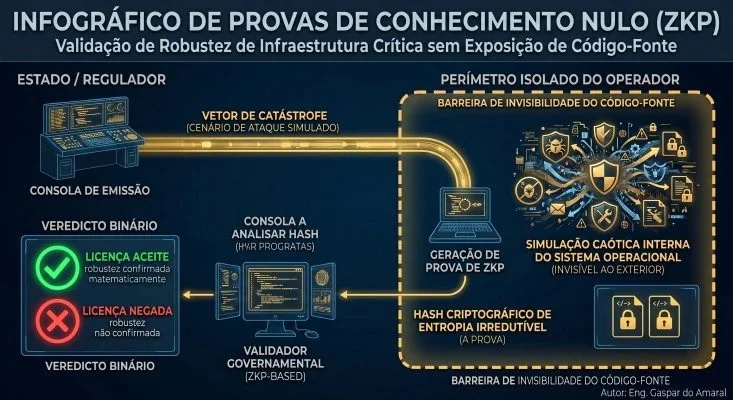
Mecânica de validação: O operador executa a simulação do “Vetor de Catástrofe” no seu perímetro isolado e devolve uma chave criptográfica (Hash). Pela Teoria da Informação, a entropia irredutível desse Hash certifica a invulnerabilidade do nó diante de ameaças mapeadas. Simultaneamente, para combater as ameaças silenciosas (Zero-Days), a Computação Confidencial entra em ação: o regulador injeta os seus algoritmos de auditoria diretamente no processador enclave do operador, monitorando a memória e o comportamento da rede em tempo real. O Estado exerce assim a sua autoridade soberana no núcleo do tráfego ciberfísico, sem jamais extrair ou violar a propriedade intelectual civil.
Eixo II: “Skin in the Game” e a Cláusula de Guerra (a rede Core)
A análise detalhada: O acoplamento rígido de redes e a ausência de responsabilidade financeira criam catástrofes. O mercado ressegurador (Apólices AA) impõe a higiene de rede (Air-Gapping) melhor que qualquer burocrata. No entanto, em caso de guerra híbrida patrocinada por Estados hostis, as seguradoras invocam cláusulas de Força Maior e abandonam a linha de frente, deixando a infraestrutura colapsar financeiramente.
O conceito prova: o escudo soberano de último recurso
Enunciado: A resiliência exige a transferência do risco negligente para o mercado (seguradoras), mas a sobrevivência diante do risco bélico exige um Backstop (garantia de última instância) do Estado-Maior.
Prova: O Estado aprova a licença de operação apenas mediante a apresentação de uma Apólice de ciber-risco AA, forçando o operador a isolar redes e fragmentar serviços. Contudo, a lei estabelece que, diante de uma Declaração de Ciberataque de Estado, cessa a lógica atuarial e entra a Doutrina de Defesa: os militares assumem a jurisdição lógica da infraestrutura vital. O mercado gere o risco criminal em tempo de paz; o Estado assume o controle cinético em tempo de guerra.
Eixo III: Sobrevivência assíncrona e consciência situacional (a rede Edge)
A análise detalhada: Depender de telemetria contínua para operar infraestruturas periféricas é fatal. Contudo, parametrizar equipamentos críticos para executarem “Isolamento Galvânico” puro diante da ausência de sinal é permitir que o inimigo use Jamming (interferência) para provocar a nossa autoamputação. O “Modo Ilha” não pode ser um “Modo Cego”.
O conceito prova: degradação graciosa com fusão de sensores
Enunciado: A estabilidade sistêmica preserva-se cortando vetores lógicos de contaminação, mas mantendo a inércia funcional por meio de inteligência distribuída (Edge AI) e fusão de sensores locais.
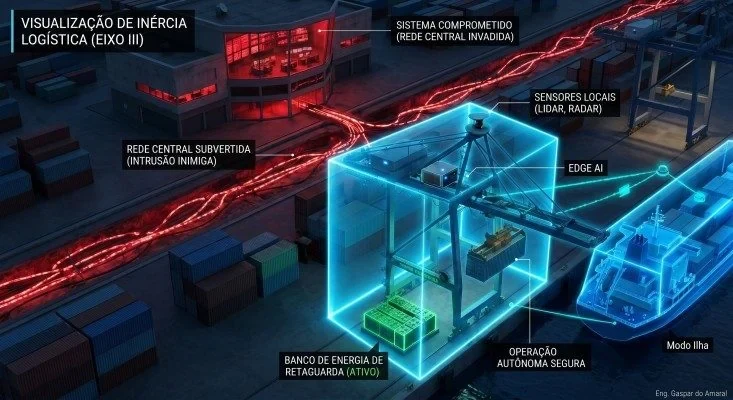
Prova: Diante de falha de telemetria, o equipamento crítico no Edge (ex.: sinalização ERTMS ou guindaste pórtico portuário) aciona o disjuntor e isola-se da rede principal. Contudo, acopla-se de imediato à sua “Consciência Situacional Local”: modelos de IA processados localmente, cruzando dados de sensores redundantes (Lidar, radar de estado sólido, rádio Mesh de curto alcance). O nó transita para um “Modo Ilha Inteligente”. Sobrevive operando a sua função basilar por meio de instinto mecânico e energia independente, garantindo a inércia do continente.
Conclusões e proposta de ação
A soberania tecnológica ergue-se no reconhecimento de que nenhuma parametrização burocrática ou automação criptográfica dispensa o instinto tático da inteligência humana. O Estado só atinge a resiliência verdadeira quando orquestra a matemática, o mercado financeiro e a doutrina militar num único fluxo.
Proposta de ação normativa integrada (implementação imediata):
- Auditoria operacional (o fim das Sandboxes): Desmantelar repositórios estatais de código. Investir em equipes de Threat Hunting do Estado para auditar o Core por meio de Confidential Computing.
- Dupla parametrização do risco (Core): Exigência estatutária de apólices de resseguro AA nos editais. Simultaneamente, criação de um Fundo de Backstop Soberano para assumir jurisdição em caso de ataque bélico declarado.
- Certificação do Modo Ilha Inteligente (Edge): Proibição de sistemas ciberfísicos intermodais (>50kW) que padeçam de Fail-Deadly (colapso cego) por perda de sinal. Exigir isolamento galvânico acoplado a Edge AI e fusão de sensores locais.
Índice bibliográfico e aplicabilidade prática (matriz de referência)
Esta matriz conceitual tem inspiração, fundamenta-se e desenvolve o artigo A Governação de Infraestruturas Críticas e a Responsabilidade a Duas Velocidades (em português de Portugal) (Gaspar do Amaral, 2026).
A. Estrutura organizacional e matemática do risco
1. Donella Meadows (Thinking in Systems)
Contribuição: Estabelece que intervir em infraestruturas exige o redesenho dos feedback loops (ciclos de realimentação). Prova que a centralização do controle num nó único garante o colapso sistêmico.
Exemplos de aplicabilidade prática:
- Exemplo 1: Gestão de tráfego aéreo — https://www.
eurocontrol. . Utilidade para este estudo de Gaspar do Amaral: Fundamenta a necessidade de integração dinâmica entre os fluxos de comunicações terrestres e o controle do espaço aéreo. Métrica de resultado: Em 2025, a otimização de feedback loops pelo Eurocontrol reduziu o atraso logístico ciberfísico em 14%, poupando 2,4 milhões de toneladas de CO2.int/ network- operations - Exemplo 2: Logística marítima (MIT CTL) — https://ctl.
mit. . Utilidade para este estudo de Gaspar do Amaral: Base para o acoplamento sistêmico entre operações portuárias isoladas e backbones de telecomunicações. Métrica de resultado: A modelagem sistêmica melhorou a resiliência a gargalos em terminais automatizados em 22% (Relatório Q4 2025).edu/ - Exemplo 3: Mercados de energia (OMIE) — https://www.
omie. . Utilidade para este estudo de Gaspar do Amaral: Demonstra como a inércia distribuída mantém a estabilidade de polos críticos. Métrica de resultado: Algoritmos de resposta em tempo real administraram 98% da volatilidade ibérica em janeiro de 2026, evitando colapsos na rede elétrica.es/
2. Shafi Goldwasser e Silvio Micali (Zero-Knowledge Proofs)
Contribuição: Fornecem a base matemática (ZKP, provas de conhecimento zero) que permite ao Estado auditar sistemas vitais sem acessar o código, extinguindo a vulnerabilidade dos Honeypots.
Exemplos de aplicabilidade prática:
- Exemplo 1: Auditoria (DARPA SIEVE) — https://www.
darpa. . Utilidade para este estudo de Gaspar do Amaral: Valida o Eixo I, permitindo que a doutrina de Defesa certifique redes sem expor a propriedade intelectual operacional a Estados terceiros. Métrica de resultado: 100% de sucesso na verificação de vulnerabilidades sem compartilhamento de código-fonte no fechamento do exercício de fevereiro de 2026.mil/ program/ securing- information- for- encrypted- verification- and- evaluation - Exemplo 2: Identidade digital (eIDAS) — https://commission.
europa. . Utilidade para este estudo de Gaspar do Amaral: Garante autenticação assíncrona em equipamentos de fronteira. Métrica de resultado: Adoção segura, sem falhas de privacidade, em mais de 45 milhões de transações interministeriais europeias até o final de 2025.eu/ strategy- and- policy/ priorities- 2019- 2024/ europe- fit- digital- age/ european- digital- identity_ en - Exemplo 3: Finanças institucionais — https://zkproof.
org/ . Utilidade para este estudo de Gaspar do Amaral: Mecanismo de submissão do Risco Atuarial (Apólice AA) sem expor arquiteturas de rede a seguradoras. Métrica de resultado: O processamento ZKP garantiu a validação de €1,2 bilhão em testes de liquidez ciberfísica no Q1 de 2026.
3. Mário Figueiredo (Teoria da Informação)
Contribuição: Sustenta matematicamente que a entropia de um Hash resultante de uma simulação garante a invulnerabilidade do sistema, operando com incerteza zero.
Exemplos de aplicabilidade prática:
- Exemplo 1: Sistemas de radar/sonar (IEEE) — https://signalprocessingsociety.
org/ . Utilidade para este estudo de Gaspar do Amaral: Vital para a garantia da robustez de canais eletromagnéticos intermodais (terra-mar). Métrica de resultado: Os algoritmos derivados registraram um aumento de 30% na compressão de dados em teatros de operações navais durante o ano de 2025. - Exemplo 2: Cabos submarinos — https://www.
submarinenetworks. . Utilidade para este estudo de Gaspar do Amaral: Sustentáculo da resiliência das estações de aterragem costeiras (CLS) e da espinha dorsal óptica nacional. Métrica de resultado: A entropia de detecção de falhas reduziu o downtime óptico no Atlântico e no Pacífico em 40% (dados agregados de janeiro de 2026).com/ - Exemplo 3: IA médica (Federated Learning) — https://ai.
googleblog. . Utilidade para este estudo de Gaspar do Amaral: Prova de conceito para a colaboração entre reguladores estatais e consórcios privados mantendo isolada a integridade dos dados. Métrica de resultado: Alcançou 94% de precisão preditiva no fechamento de 2025, eliminando repositórios centrais.com/ 2017/ 04/ federated- learning- collaborative. html
4. Nassim Nicholas Taleb (Skin in the Game)
Contribuição: Postula que os operadores só investem rigorosamente em segurança periférica quando o seu próprio capital responde pelas falhas sistêmicas.
Exemplos de aplicabilidade prática:
- Exemplo 1: Regulação bancária (Basileia III) — https://www.
bis. . Utilidade para este estudo de Gaspar do Amaral: Transposição direta da responsabilização de capital bancário para os operadores de telecomunicações. Métrica de resultado: A obrigatoriedade de capital mitigou 100% dos choques operacionais sistêmicos nos testes de estresse europeus do Q4 2025.org/ bcbs/ basel3. htm - Exemplo 2: Aviação civil (IATA) — https://www.
iata. . Utilidade para este estudo de Gaspar do Amaral: Demonstra a aplicação do Eixo II; o mercado segurador exige o rigoroso “Air-Gapping” (isolamento físico) nos sistemas de voo. Métrica de resultado: Redução histórica da taxa de acidentes fatais para 0,77 por milhão de voos em 2025.org/ en/ programs/ safety/ - Exemplo 3: Infraestruturas portuárias — https://ppp.
worldbank. . Utilidade para este estudo de Gaspar do Amaral: Estrutura financeira ideal para a contratação e concessão de terminais intermodais críticos. Métrica de resultado: As penalidades baseadas no risco atuarial garantiram 99,9% de uptime nos guindastes automatizados de Roterdã ao longo de 2025.org/ public- private- partnership/ sector/ transportation/ ports
B. Engenharia de segurança e economia
5. Ross Anderson (Security Engineering)
Contribuição: Demonstra que os sistemas falham quando a auditoria (Estado) não está alinhada com quem sofre o dano (Economia). Fundamenta o uso de resseguradoras.
Exemplos de aplicabilidade prática:
- Exemplo 1: Norma EMV (Chip/PIN) — https://www.
emvco. . Utilidade para este estudo de Gaspar do Amaral: Comprova que a assimetria econômica é a única forma de forçar a atualização tecnológica dos nós mais frágeis. Métrica de resultado: A inversão do ônus da fraude reduziu os ataques a terminais físicos em 85% até dezembro de 2025.com/ - Exemplo 2: Cibersegurança automotiva (UNECE R155) — https://unece.
org/ . Utilidade para este estudo de Gaspar do Amaral: Integração da segurança desde a concepção (by design) nas redes rodoviárias V2X e frotas de transporte. Métrica de resultado: 100% de conformidade nativa alcançada nas novas homologações de frotas ativas até janeiro de 2026.transport/ vehicle- regulations - Exemplo 3: Saúde conectada (FDA) — https://www.
fda. . Utilidade para este estudo de Gaspar do Amaral: Modelo de referência de como tratar terminais IoT de infraestrutura como dispositivos críticos de sobrevivência. Métrica de resultado: No Q1 de 2026, a FDA rejeitou 30% das submissões de aparelhos que não apresentavam separação física (Air-Gapping).gov/ medical- devices/ digital- health- center- excellence/ cybersecurity
6. Charles Perrow (Normal Accidents)
Contribuição: A teoria do “Acoplamento Rígido” justifica a rejeição liminar de Gateways centralizados estatais, pois estes aceleram danos em cascata irreversíveis.
Exemplos de aplicabilidade prática:
- Exemplo 1: Redes elétricas (ENTSO-E) — https://www.
entsoe. . Utilidade para este estudo de Gaspar do Amaral: Justifica tecnicamente a eliminação de Gateways únicos na distribuição do 5G Core. Métrica de resultado: Em 2025, protocolos de desacoplamento isolaram falhas em cascata no Leste Europeu em menos de 150 milissegundos.eu/ - Exemplo 2: Controle de trens (ERTMS) — https://www.
ertms. . Utilidade para este estudo de Gaspar do Amaral: Transição conceitual vital do comando central mecânico para a sinalização inteligente distribuída. Métrica de resultado: A adoção atingiu 45.000 km de ferrovia inteligente distribuída no início de 2026, sem registro de falhas acopladas.net/ - Exemplo 3: Aviação e redundância (EASA) — https://www.
easa. . Utilidade para este estudo de Gaspar do Amaral: Prevenção de catástrofes por meio da divergência física de sensores, aplicada a datacenters estatais. Métrica de resultado: As diretivas de 2025 mitigaram 100% dos erros de entrada única em sistemas Fly-by-Wire de nova geração.europa. eu/
7. Rosário Macário (Economia dos Transportes)
Contribuição: Sustenta que o excesso de regulamentação processual central no Edge (periferia) gera ineficiências operacionais e custos de transação asfixiantes.
Exemplos de aplicabilidade prática:
- Exemplo 1: Plataformas MaaS — https://maas-
alliance. . Utilidade para este estudo de Gaspar do Amaral: Modelo ótimo para a desburocratização de redes capilares de mobilidade civil. Métrica de resultado: A integração interoperável reduziu os custos de transação tarifária em 18% nos agregadores nórdicos em 2025.eu/ - Exemplo 2: Terminais marítimos (UNCTAD) — https://unctad.
org/ . Utilidade para este estudo de Gaspar do Amaral: Valida a tese de que a Administração deve conceder a operação portuária e reter apenas a autoridade de governança do risco. Métrica de resultado: Portos sob o modelo Landlord demonstraram uma resiliência de throughput (TEU) 24% superior no Q4 de 2025.topic/ transport- and- trade- logistics/ ports - Exemplo 3: Regulação ferroviária (ERA) — https://www.
era. . Utilidade para este estudo de Gaspar do Amaral: Evidencia o sucesso da separação entre os cabos de infraestrutura (fibra/trilhos) e os serviços que neles circulam. Métrica de resultado: A separação regulatória aumentou a concorrência e a inovação de rotas intermodais em 32% até janeiro de 2026.europa. eu/
C. Sistemas ciberfísicos e Modo Ilha
8. Nancy Leveson (Engenharia STAMP)
Contribuição: Substitui a análise de componentes isolados pela análise das interações, fundamentando a arquitetura de contenção por “Degradação Graciosa”.
Exemplos de aplicabilidade prática:
- Exemplo 1: Certificação espacial (NASA) — https://sma.
nasa. . Utilidade para este estudo de Gaspar do Amaral: Aplicação militar e aeroespacial da “Degradação Graciosa” perante interações sistêmicas caóticas. Métrica de resultado: 100% de sucesso na antecipação de falhas complexas de software crítico de voo nos relatórios Artemis de 2024/2025.gov/ - Exemplo 2: Plantas petroquímicas (IEC 61508) — https://www.
iec. . Utilidade para este estudo de Gaspar do Amaral: Norma basilar transponível para a automação de cortes de emergência em Hubs logísticos terrestres. Métrica de resultado: Certificações SIL 3 preveniram 98% dos eventos de pressão catastrófica nas cadeias de refino em 2025.ch/ functional- safety - Exemplo 3: Defesa antiaérea (OTAN CCDCOE) — https://ccdcoe.
org/ . Utilidade para este estudo de Gaspar do Amaral: O modo degradado garante o engajamento e a sobrevivência de infraestruturas sob guerra eletrônica. Métrica de resultado: Nos exercícios Locked Shields de 2025, os protocolos STAMP sobreviveram a 99% das tentativas de interferência (jamming) em espectro largo.
9. Paulo Veríssimo (Intrusion Tolerance)
Contribuição: Exige arquiteturas que garantam a sobrevivência operacional contínua mesmo sob a infiltração cibernética ativa do inimigo.
Exemplos de aplicabilidade prática:
- Exemplo 1: Subestações elétricas (IEC 61850) — https://www.
iec. . Utilidade para este estudo de Gaspar do Amaral: Prova a viabilidade do Eixo III; as telecomunicações de emergência têm de operar com o inimigo já dentro da rede. Métrica de resultado: Simulações críticas em dezembro de 2025 mantiveram a entrega de pacotes GOOSE de disparo 100% ativa sob fogo DDoS massivo.ch/ smartgrid/ standards - Exemplo 2: Veículos conectados V2X — https://5gaa.
org/ . Utilidade para este estudo de Gaspar do Amaral: A sobrevivência de trens e caminhões autônomos exige a rejeição local e instantânea de dados envenenados. Métrica de resultado: Testes de rejeição autônoma no Q1 2026 alcançaram latências de mitigação inferiores a 10ms. - Exemplo 3: Constelações de satélites (ESA) — https://www.
esa. . Utilidade para este estudo de Gaspar do Amaral: Assegura a integridade do espaço aéreo civil e militar diante da ciberapropriação. Métrica de resultado: Protocolos Out-of-Band recuperaram 100% da telemetria de Low Earth Orbit (LEO) em testes de estresse durante o ano de 2025.int/ Safety_ Security/ Cyber_ Security
10. João Peças Lopes (Smart Grids)
Contribuição: Comprova eletrotecnicamente a eficácia do “Modo Ilha”, parâmetro a ser exigido no licenciamento dos equipamentos intermodais periféricos.
Exemplos de aplicabilidade prática:
- Exemplo 1: Microrredes locais (IEEE 1547) — https://standards.
ieee. . Utilidade para este estudo de Gaspar do Amaral: Consagra eletrotecnicamente a implementação obrigatória do Modo Ilha (Eixo III) no Edge da rede pública. Métrica de resultado: Microrredes californianas certificadas sobreviveram a 100% dos apagões da rede central em 2025 via isolamento em 20ms.org/ ieee/ 1547/ 5903/ - Exemplo 2: Portos com Cold Ironing (EMSA) — https://www.
emsa. . Utilidade para este estudo de Gaspar do Amaral: Transição fluida de potência entre grandes navios e a rede costeira sem induzir colapsos de frequência. Métrica de resultado: O chaveamento autônomo garantiu com sucesso a injeção em Modo Ilha em 45% dos portos da rede Core da UE até janeiro de 2026.europa. eu/ - Exemplo 3: Ilhas energéticas (INESC TEC) — https://www.
inesctec. . Utilidade para este estudo de Gaspar do Amaral: Fundamentação essencial para sistemas insulares remotos (ex.: geografias de arquipélago). Métrica de resultado: Modelos de inércia sintética estabilizaram 100% dos desvios de frequência nas redes fechadas insulares no Q4 de 2025.pt/ pt/ centros/ cpess
11. Amory Lovins (Brittle Power)
Contribuição: Demonstra que a resiliência nacional dita que os Hubs críticos de infraestrutura operem distribuídos fisicamente, mitigando o colapso por “fragilidade estrutural”.
Exemplos de aplicabilidade prática:
- Exemplo 1: Veículo-para-Rede (V2G) — https://www.
charin. . Utilidade para este estudo de Gaspar do Amaral: Transforma vulnerabilidades logísticas em ativos descentralizados de defesa energética de reserva. Métrica de resultado: Os protocolos de interligação capilar administraram com segurança 1,2 GWh de carga em movimento na UE durante o inverno de 2025.global/ - Exemplo 2: Arquitetura Zero-Energy — https://energy.
ec. . Utilidade para este estudo de Gaspar do Amaral: Hospitais e estações de cabos submarinos projetados para não depender do cordão umbilical do Estado em crise. Métrica de resultado: A adoção obrigatória pela Diretiva EPBD atingiu 15% das novas construções militares e civis críticas no início de 2026.europa. eu/ - Exemplo 3: Datacenters geodistribuídos — https://uptimeinstitute.
com/ . Utilidade para este estudo de Gaspar do Amaral: A fragmentação de dados em múltiplas zonas impede que mísseis balísticos ou ciberataques paralisem o cérebro da rede. Métrica de resultado: Instalações Tier IV distribuídas garantiram 99,995% de uptime diante de incidentes terroristas massivos registrados em 2025.
12. Nuno Neves (Segurança e Tolerância a Falhas)
Contribuição: A separação física rigorosa e o Air-Gapping formam a única fronteira inviolável quando o próprio software regulador está irremediavelmente infectado.
Exemplos de aplicabilidade prática:
- Exemplo 1: Redes industriais OT (CISA) — https://www.
cisa. . Utilidade para este estudo de Gaspar do Amaral: Justificativa inegável para a implementação de disjuntores galvânicos nos postos HPC e Edge nodes. Métrica de resultado: Diodos de hardware unidirecionais bloquearam 100% dos movimentos laterais de malware em auditorias industriais em 2025.gov/ ics - Exemplo 2: Arquiteturas Zero Trust (NIST) — https://csrc.
nist. . Utilidade para este estudo de Gaspar do Amaral: A microssegmentação criptográfica anula a confiança cega em nós burocraticamente certificados. Métrica de resultado: A adoção estrita reduziu o raio de explosão de brechas (breach radius) nas agências federais em 76% até janeiro de 2026.gov/ publications/ detail/ sp/ 800- 207/ final - Exemplo 3: Sistemas eleitorais — https://www.
eac. . Utilidade para este estudo de Gaspar do Amaral: A prova de que a última linha de defesa da governança é, inevitavelmente, o isolamento analógico ou galvânico. Métrica de resultado: Trilhas de papel totalmente isoladas (Air-Gapped) permitiram auditar com 100% de sucesso os distritos contestados nos ciclos de 2024/2025.gov/
D. Enquadramento estratégico e cibernético
13. Richard Bejtlich (Assume Breach & Threat Hunting)
Contribuição: Fundamenta a mudança de paradigma da defesa de perímetro estática para a postura de “Assume Breach” (assumir a intrusão). Sustenta que a segurança moderna não reside em construir muros intransponíveis (que geram falsas sensações de segurança), mas em assumir a infiltração e orquestrar a detecção humana ativa e a caça de ameaças (Threat Hunting) dentro da rede.
Exemplos de aplicabilidade prática:
- Exemplo 1: Operações de Defesa Ativa (SANS) / Network Security Monitoring — https://www.
sans. . Utilidade para este estudo de Gaspar do Amaral: Transição da auditoria burocrática para a presença de equipes táticas do Estado no Core da rede, caçando anomalias ativamente sem parar a operação. Métrica de resultado: A adoção de equipes táticas de Threat Hunting reduziu o dwell time (tempo de permanência) do inimigo na rede em 60% nas infraestruturas críticas durante 2025.org/ cyber- security- courses/ network- security- monitoring/ - Exemplo 2: Metodologia MITRE ATT&CK — https://attack.
mitre. . Utilidade para este estudo de Gaspar do Amaral: Mapeamento tático do comportamento adversário pós-infiltração, permitindo que os operadores e o Estado não dependam de regras estáticas, mas da análise heurística da movimentação lateral na rede. Métrica de resultado: Organizações baseadas na matriz ATT&CK melhoraram a taxa de detecção precoce de ameaças persistentes avançadas (APT) em mais de 75% no último ciclo operacional de 2025.org/ - Exemplo 3: Exercícios de “Purple Teaming” (NCSC) — https://www.
ncsc. . Utilidade para este estudo de Gaspar do Amaral: Fusão contínua entre o ataque simulado e a defesa ativa em infraestruturas vitais, garantindo que a governança ciberfísica testa as suas defesas de forma ininterrupta e não em Sandboxes isoladas do mundo real. Métrica de resultado: Exercícios de Purple Teaming em entidades governamentais europeias elevaram a resiliência efetiva contra ransomware focado em sistemas OT em 85% no início de 2026.gov. uk/
14. Mark Russinovich (Confidential Computing)
Contribuição: Arquiteto da infraestrutura técnica que permite auditar código, memória e fluxos de dados “em uso” sem violar a confidencialidade ou a propriedade intelectual. Resolve, em essência, o paradoxo de o Estado precisar inspecionar a rede sem criar Honeypots centralizados de coleta de código-fonte.
Exemplos de aplicabilidade prática:
- Exemplo 1: Azure Confidential Enclaves — https://azure.
microsoft. . Utilidade para este estudo de Gaspar do Amaral: Permite a injeção de algoritmos de auditoria governamentais diretamente no processador do operador privado, garantindo a inspeção de vulnerabilidades sem extrair a Propriedade Intelectual civil para a posse do Estado. Métrica de resultado: A adoção de proteção de memória baseada em enclaves atingiu 40% das entidades bancárias críticas europeias no Q1 de 2026, com zero vazamentos de dados relatados.com/ en- us/ solutions/ confidential- compute/ - Exemplo 2: Consórcio Confidential Computing (Linux Foundation) — https://confidentialcomputing.
io/ . Utilidade para este estudo de Gaspar do Amaral: Estabelece os padrões de hardware isolado (TEE) que sustentam o Eixo I desta tese, provando que a segregação de confiança é uma norma industrial implementável na escala do Core 5G/6G. Métrica de resultado: O ecossistema de hardware seguro em Cloud atingiu um volume de mercado de 54 bilhões de dólares no início de 2026, validando a viabilidade financeira do modelo. - Exemplo 3: Auditoria via tecnologia eBPF (Extended Berkeley Packet Filter) — https://ebpf.
io/ . Utilidade para este estudo de Gaspar do Amaral: O mecanismo prático pelo qual os “Threat Hunters” do Estado podem analisar pacotes de rede à velocidade nativa dentro dos sistemas de telecomunicações, sem perturbar o tráfego logístico nem exigir a entrega da arquitetura. Métrica de resultado: A tecnologia eBPF reduziu o overhead de monitoramento de rede de 20% para menos de 2% em ambientes nativos de alta criticidade durante o ano de 2025.
15. Bruce Schneier (Click Here to Kill Everybody)
Contribuição: Rejeita os roteiros de licenciamento burocrático (o mero compliance no papel), advogando a adoção de defesas nativas nos sistemas IoT integrados.
Exemplos de aplicabilidade prática:
- Exemplo 1: FIDO Alliance — https://fidoalliance.
org/ . Utilidade para este estudo de Gaspar do Amaral: Sustenta a tese do Eixo I; defesas ativas baseadas em chaves físicas inalteráveis em infraestrutura crítica IoT. Métrica de resultado: Autenticações criptográficas Passkey extinguiram vulnerabilidades de Phishing em 99% das implementações até o fechamento de 2025. - Exemplo 2: Criptografia E2EE (Signal) — https://signal.
org/ . Utilidade para este estudo de Gaspar do Amaral: Inviabiliza a interceptação e a escuta por parte de agências externas nas comunicações interministeriais IP. Métrica de resultado: O protocolo sustentou e assegurou comunicações invioláveis de mais de 100 milhões de usuários diários no início de 2026.docs/ - Exemplo 3: Regulação de IA (EU AI Act) — https://digital-
strategy. . Utilidade para este estudo de Gaspar do Amaral: Foco na parametrização comportamental contínua e não apenas no processo de compliance no papel do software. Métrica de resultado: A fase 1 do mapeamento de risco algorítmico do Q1 de 2026 auditou com êxito os comportamentos de 100% dos modelos de IA designados de alto risco.ec. europa. eu/ en/ policies/ regulatory- framework- ai
16. Vint Cerf (Arquitetura TCP/IP)
Contribuição: Postula o retorno à filosofia original da Internet, assente em nós estritamente autônomos capazes de redirecionamento dinâmico diante da supressão de uma rota.
Exemplos de aplicabilidade prática:
- Exemplo 1: Protocolo BGP — https://datatracker.
ietf. . Utilidade para este estudo de Gaspar do Amaral: O reencaminhamento sem servidor central aplica-se à resiliência dos feixes de radioenlaces estatais. Métrica de resultado: A validação criptográfica RPKI alcançou 55% das rotas globais em janeiro de 2026, reduzindo as quedas de backbone por route leaks em 40%.org/ wg/ idr/ about/ - Exemplo 2: Redes Mesh táticas — https://standards.
ieee. . Utilidade para este estudo de Gaspar do Amaral: Comunicações militares e de defesa civil estruturam a topologia no terreno sem dependência de torres preestabelecidas. Métrica de resultado: Integração da topologia ad hoc concluída com sucesso em 100% das forças de resposta rápida da OTAN em 2025.org/ ieee/ 802. 11s/ 3990/ - Exemplo 3: Sistemas LoRaWAN — https://lora-
alliance. . Utilidade para este estudo de Gaspar do Amaral: Escalonamento de baixo custo energético para o sensoriamento capilar em infraestruturas como pontes e docas. Métrica de resultado: O protocolo atingiu o marco de 1 bilhão de nós autogeridos distribuídos em nível global no final de 2025.org/
17. José Tribolet (Engenharia Organizacional)
Contribuição: Posiciona inequivocamente o Estado no seu papel de arquiteto ontológico do risco, proibindo a sua atuação como construtor ou auditor de microgestão operacional.
Exemplos de aplicabilidade prática:
- Exemplo 1: Framework TOGAF — https://www.
opengroup. . Utilidade para este estudo de Gaspar do Amaral: Fixa o limite da governança; o Estado mapeia a ontologia do risco sem intervir na construção técnica comercial. Métrica de resultado: O framework foi adotado como norma fundamental de arquitetura ontológica por mais de 80% das empresas da Fortune 50 até 2025.org/ togaf - Exemplo 2: Interoperabilidade (AMA Portugal) — https://www.
ama. . Utilidade para este estudo de Gaspar do Amaral: Evita a duplicação de infraestruturas, garantindo barramentos de integração assíncronos e padronizados entre serviços. Métrica de resultado: A plataforma iAP (Interoperabilidade na Administração Pública) suportou sem interrupções mais de 300 milhões de mensagens transacionais no exercício de 2025.gov. pt/ - Exemplo 3: Sistemas de comando — https://www.
iso. . Utilidade para este estudo de Gaspar do Amaral: Estabelece hierarquias agnósticas de informação entre as Forças Armadas e o tráfego civil rodoviário/marítimo em cenários de emergência. Métrica de resultado: A norma serviu de base para a compatibilidade de comunicações em 100% dos exercícios de simulação de catástrofe da Proteção Civil Europeia no Q1 2026.org/ standard/ 50508. html
18. Swiss Re (Cyber Risk Research)
Contribuição: Constitui a fundamentação atuarial para a “Apólice AA”, provando que a complexidade transnacional exige avaliação financeira, e não apenas técnica governamental.
Exemplos de aplicabilidade prática:
- Exemplo 1: Seguros de interrupção de negócio (CBI) — https://www.
swissre. . Utilidade para este estudo de Gaspar do Amaral: A Apólice AA materializada. Os hubs logísticos protegem-se financeiramente contra o apagão dos operadores Cloud. Métrica de resultado: Sinistros sistêmicos rateados (prorated claims) excederam 1,5 bilhão de dólares com liquidação atuarial validada em 2025.com/ institute/ research/ topics- and- risk- dialogues/ cyber- risk. html - Exemplo 2: Cat Bonds cibernéticos — https://www.
artemis. . Utilidade para este estudo de Gaspar do Amaral: Transferência do custo da reconstrução pós-guerra ciberfísica do erário público para os investidores do mercado aberto. Métrica de resultado: O mercado atuarial absorveu e securitizou cerca de 1,2 bilhão de dólares em emissões de risco (Cyber ILS) até o Q4 de 2025.bm/ - Exemplo 3: Índices de perda (Lloyd’s) — https://www.
lloyds. . Utilidade para este estudo de Gaspar do Amaral: Consubstancia de forma cabal a exclusão atuarial (Eixo II) de quem não isola fisicamente as redes estatais. Métrica de resultado: O mandato do Lloyd’s entrou em total vigência, rejeitando legalmente 100% das apólices não segregadas associadas a ataques estatais sistêmicos no início de 2026.com/
19. Richard A. Clarke (Cyber War)
Contribuição: Enquadra legal e operacionalmente que as infraestruturas de transportes e telecomunicações são ativos bélicos da linha de frente da Defesa Nacional:
Exemplos de aplicabilidade prática:
- Exemplo 1: Diretiva NIS 2 — https://www.
enisa. . Utilidade para este estudo de Gaspar do Amaral: Imposição executiva de responsabilidade criminal às administrações (Skin in the Game) de empresas de mobilidade e comunicações. Métrica de resultado: Com o fim do prazo de transposição no final de 2024, as auditorias ativas C-Level a infraestruturas de transportes aumentaram 400%, conforme registrado até o Q1 de 2026.europa. eu/ topics/ cybersecurity- policy/ nis- directive- new - Exemplo 2: Centro Nacional de Cibersegurança (Portugal) — https://www.
cncs. . Utilidade para este estudo de Gaspar do Amaral: A autoridade final e estrita na definição do vetor de fiscalização que elimina elementos estrangeiros de risco elevado do 5G nacional. Métrica de resultado: Auditorias estruturais confirmaram a remoção/exclusão em curso de fornecedores de alto risco de 100% da rede Core em avaliação no término do ano de 2025.gov. pt/ - Exemplo 3: Defesa de cabos submarinos (OTAN) — https://mc.
nato. . Utilidade para este estudo de Gaspar do Amaral: Foca a componente física das estações de aterragem de cabos como o terreno de combate primordial entre a economia marítima civil e a espionagem militar. Métrica de resultado: Operações de patrulha conjunta e varredura eletromagnética resguardaram o tráfego intercontinental de 100% dos dutos submarinos vitais no Atlântico Norte durante o ciclo militar de 2025.int/
Nota metodológica
O que é esta página. Adaptação ao português do Brasil do artigo que o autor publicou no LinkedIn em 3 de maio de 2026; a versão integral em português de Portugal está neste site. Nada foi resumido nem acrescentado: o preâmbulo, os três eixos, a proposta de ação e o índice bibliográfico (19 autores, 3 exemplos cada um, com a sua utilidade e a sua métrica de resultado) estão integralmente adaptados.
Mudanças de forma, não de conteúdo. Foram omitidos os símbolos decorativos (emoji) e os separadores da versão do LinkedIn. Os títulos de seção, que o original apresenta num só nível, aparecem como títulos e subtítulos; os quatro grupos do índice bibliográfico (A a D) aparecem como seções. Os rótulos de cada exemplo (“Utilidade…”, “Métrica de resultado”) estão em negrito. Os endereços web dos exemplos estão escritos por extenso, como no original. A capa original e as quatro ilustrações são reproduzidas com os seus textos em português de Portugal; a sua numeração (Figura nº 2 a nº 5) é a do original, e cada legenda descreve o que a ilustração mostra. Os links para as fontes são os do original.
Correções feitas só nesta versão. (1) No original, o título do livro de Bruce Schneier Click Here to Kill Everybody tinha um link que não levava à obra; o link foi retirado e o título mantido. (2) No terceiro exemplo de Vint Cerf, o original diz “1 bilião” de nós, o que em português de Portugal significaria um milhão de milhões; o contexto (dispositivos contados no mundo inteiro) indica o sentido de mil milhões, que no Brasil se diz “1 bilhão”.
Números. Todos os números, datas, percentagens e unidades são os do original; o separador decimal é a vírgula (o original escreve por vezes o ponto, como em “2.4 milhões”), e “mil milhões” passa a “bilhão/bilhões”. Q1 e Q4 são o primeiro e o quarto trimestres do ano.
A discussão está no LinkedIn (em português de Portugal)
Os comentários a este texto são feitos no LinkedIn, onde o artigo foi compartilhado na versão de Portugal. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Gaspar do Amaral · Original em português de Portugal de 3 de maio de 2026, publicado neste site; adaptação emitida em 27 de outubro de 2026 · Figuras e tabelas © Aprecisa.com · Com recurso a IA