 ← Grupo Aprecisa · Conecta quem sabe a quem precisa
Cibersegurança e soberania digital · Propostas apresentadas na consulta pública de 14 de abril de 2026
Da conformidade normativa à resiliência operacional: 10 propostas para o novo regime de cibersegurança
Dez propostas para que o novo regime português de cibersegurança (NIS 2) passe da conformidade no papel à resiliência real
Gaspar do Amaral · 14 de abril de 2026
Adaptação do original em português de Portugal. Esta versão foi emitida em 27 de outubro de 2026.
Neste site, este artigo foi
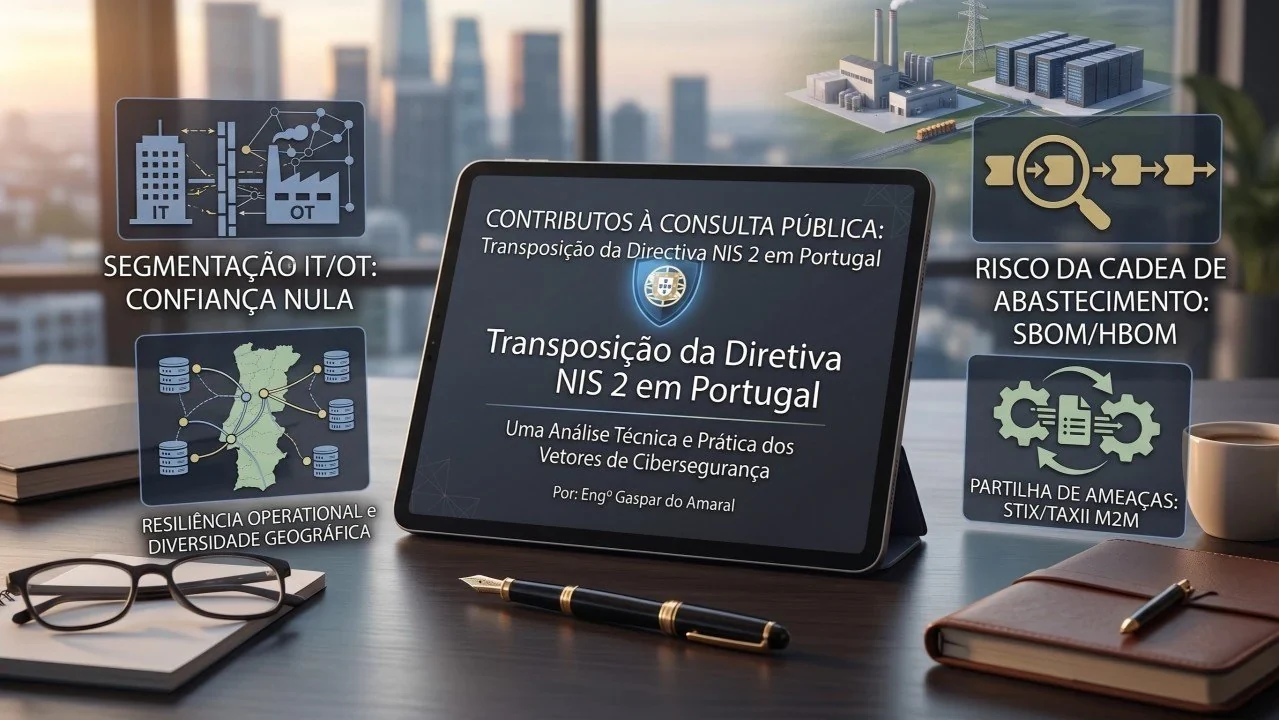
O paradigma da cibersegurança mudou. E a regulamentação tem de acompanhar a engenharia.
Ao longo de mais de três décadas projetando e integrando sistemas complexos de comunicações terrestres, marítimas e aéreas, aprendi uma lição inegável: o papel aceita tudo, mas a física das redes não perdoa.
Portugal discute atualmente o novo Regulamento do Regime Jurídico de Cibersegurança (o regulamento do regime jurídico português de cibersegurança), que transpõe a Diretiva NIS 2. É um marco regulatório formidável. Contudo, se olharmos para o panorama global das infraestruturas críticas, o rigor técnico e científico exige que passemos da mera conformidade administrativa para a verdadeira resiliência ciberfísica.
Sintetizei 10 propostas que já apresentei na consulta pública. Elas se apoiam também na visão dos maiores especialistas mundiais e já são aplicadas nas regiões mais maduras do planeta:
1. O fim da confiança cega: isolamento tático TI/TO
Não podemos tratar as redes que gerenciam portos ou aeroportos (TO, tecnologia operacional) como tratamos o Wi-Fi do escritório (TI, tecnologia da informação).
- A visão dos autores: John Kindervag (EUA), o arquiteto do modelo Zero Trust (confiança zero), provou que a confiança é uma vulnerabilidade. Joe Weiss e Robert M. Lee alertam há anos que a convergência TI/TO sem microssegmentação é letal para as operações físicas.
- Aplicação global: Depois do ataque à Colonial Pipeline, a TSA dos EUA impôs ativamente a confiança zero nos sistemas industriais, exigindo que a superfície de ataque corporativa nunca sirva de ponte para o chão de fábrica.
Como está (vulnerabilidade sistêmica): Hoje existe uma “falsa redundância”, e as redes de TI e de TO são muitas vezes tratadas de forma convergente, permitindo que ataques comuns na rede corporativa paralisem operações críticas.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): Com o acréscimo proposto, o regulamento imporá um “isolamento tático” por meio de microssegmentação obrigatória entre os domínios de TI e de TO para todas as entidades essenciais (norma IEC 62443).
2. Raio X da cadeia de suprimentos (SBOM/HBOM)
O risco que herdamos dos nossos fornecedores é o nosso maior ponto cego.
- A visão dos autores: Allan Friedman (o “pai” do SBOM na CISA) defende que não podemos proteger o que não sabemos que temos. Bruce Schneier lembra que a complexidade é a inimiga, enquanto Ciaran Martin mostrou como a dependência de fornecedores Tier 1 não examinados compromete a soberania nacional.
- Aplicação global: O Reino Unido liderou o bloqueio de fornecedores de alto risco (Telecommunications (Security) Act 2021, lei britânica de segurança das telecomunicações), enquanto os EUA, por meio da Ordem Executiva 14028, tornaram o SBOM obrigatório para fornecedores do governo.
Como está (vulnerabilidade sistêmica): O estado atual é de “risco herdado”: entidades críticas não têm visibilidade total sobre a composição técnica (hardware e software) que utilizam.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): A alteração sugerida exigirá a entrega obrigatória da lista de materiais de software (SBOM) e de hardware (HBOM) dos equipamentos críticos, mitigando o risco herdado na raiz da infraestrutura.
3. A ilusão da redundância e a necessidade de diversidade
Passar dois cabos de fibra óptica pela mesma vala não é redundância; é um ponto único de falha esperando por uma retroescavadeira.
- A visão dos autores: Richard Danzig defende “sobreviver à falha”, construindo sistemas que toleram o colapso. Mikko Hypponen cunhou a “Lei de Hypponen”: se é “smart”, é vulnerável. Kim Zetter ilustrou isso em seu trabalho sobre o Stuxnet.
- Aplicação global: Em Singapura, as diretrizes TRM da MAS exigem agora diversidade geográfica e lógica absoluta, impondo canais de gerenciamento Out-of-Band (OOBM, fora de banda) 100% segregados da internet.
Como está (vulnerabilidade sistêmica): A exigência atual de meros “mecanismos de redundância” permite que sistemas compartilhem os mesmos caminhos físicos (valas comuns), criando um ponto único de falha.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): Será obrigatória a implantação de redes de gerenciamento fora de banda (Out-of-Band Management, OOBM) totalmente segregadas, garantindo a manobra de recuperação em caso de interrupção total da rede principal.
4. Ameaças sistêmicas exigem respostas na velocidade da máquina (M2M)
Notificar incidentes por formulários manuais é agir quando a infraestrutura vizinha já está comprometida.
- A visão dos autores: David Koh (Singapura) é o grande divulgador da inteligência cibernética automatizada. Eugene Kaspersky alerta que o malware industrial se propaga a velocidades que a burocracia humana não consegue frear.
- Aplicação global: A ENISA e a CISA operam plataformas de Automated Indicator Sharing (compartilhamento automatizado de indicadores) com os protocolos STIX e TAXII.
Como está (vulnerabilidade sistêmica): A notificação atual é manual, o que introduz um atraso fatal diante de malwares industriais.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): O regulamento obrigará à adoção de protocolos M2M (STIX/TAXII) para que a “vacina lógica” seja distribuída instantaneamente por toda a rede nacional.
5. O fim do “MFA genérico”: autenticação resistente a phishing
- A visão dos autores: Andrew Shikiar (FIDO Alliance) promove credenciais criptográficas inquebráveis. A CISA emitiu memorandos para banir a autenticação por SMS em agências federais.
Como está (vulnerabilidade sistêmica): O Anexo III (PR.GA-3) exige apenas um “MFA” (autenticação multifator) genérico, vulnerável a ataques de interceptação (AiTM, adversário no meio).
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): Exigência explícita de MFA resistente a phishing (FIDO2/PKI) para perfis de administração em infraestruturas críticas.
6. O salto pós-quântico (PQC) e a integridade da IA
- A visão dos autores: Peter Shor demonstrou como computadores quânticos quebrarão a criptografia RSA. O NIST já publicou os padrões finais para os algoritmos PQC.
Como está (vulnerabilidade sistêmica): O parque de infraestruturas está cego para os algoritmos que se tornarão obsoletos com a computação quântica.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): Exigência de um “inventário criptográfico” (ID.GA-2) e de controles de integridade contra ataques de envenenamento de dados em IA.
7. O seguro cibernético como ferramenta de transferência de risco
- A visão dos autores: O Fórum Econômico Mundial defende o seguro cibernético como último reduto da resiliência financeira.
Como está (vulnerabilidade sistêmica): Faltam mecanismos de liquidez imediata para processos de recuperação de desastres em larga escala.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): Inclusão do seguro cibernético como medida de avaliação na transferência de risco (GR.GR-3), forçando o alinhamento com padrões de rigor auditados.
8. Do teste estático ao red teaming contínuo e aos bug bounties
- A visão dos autores: Katie Moussouris demonstra a eficácia da inteligência coletiva. O quadro TIBER-EU é o padrão europeu para testes com atacantes reais.
Como está (vulnerabilidade sistêmica): Testes de intrusão anunciados e de escopo limitado geram uma falsa sensação de segurança.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): Exercícios anuais de red teaming (ataques simulados por uma equipe contratada) e programas de bug bounty (recompensas por falhas encontradas) para detectar falhas de forma proativa.
9. Engenharia humana e a análise de lacunas de capacidade
- A visão dos autores: O SANS Institute prova que o investimento em awareness (conscientização) falha sem um mapeamento de competências (skills gap).
Como está (vulnerabilidade sistêmica): Políticas baseadas em currículos de conscientização genérica que não acompanham a complexidade das ameaças ao tecido produtivo.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): Institucionalização de uma Análise Anual de Lacunas de Capacidade (Capability Gap Analysis) baseada no Framework NICE (NIST), investindo de forma cirúrgica onde houver déficit de engenharia de defesa.
10. Integridade em algoritmos e inteligência artificial
- A visão dos autores: Os organismos internacionais de normalização preveem que a IA se torne a pedra angular de apoio à operação de infraestruturas críticas nos próximos anos.
Como está (vulnerabilidade sistêmica): O envenenamento deliberado de dados (data poisoning) em sistemas não rastreáveis pode levar a comportamentos anômalos nos sistemas ciberfísicos e à parada de infraestruturas.
Como ficará (proposta de Gaspar do Amaral, 14 de abril de 2026): Obrigatoriedade de documentação detalhada da cadeia de custódia e da proveniência dos dados de treinamento em sistemas de inteligência artificial e aprendizado de máquina de apoio a operações críticas, assegurando a auditabilidade e prevenindo a manipulação.
Conclusão: do papel à soberania ciberfísica
A resiliência final não se decreta numa folha de papel; constrói-se com rigor e engenharia em campo. Estas 10 propostas são contribuições para os alicerces sobre os quais se deve erguer a nossa soberania digital.
O debate está lançado. Conto com a sua contribuição e o seu rigor técnico nos comentários.
Gaspar do Amaral (as propostas foram apresentadas à consulta pública em 14 de abril de 2026)
Bibliografia
1. Mapeamento de autores e conceitos de engenharia
- Kindervag, John: arquiteto principal da arquitetura Zero Trust. Referência: NIST SP 800-207 (Zero Trust Architecture).
- Weiss, Joe: engenheiro de controle industrial (ICS) focado na segurança ciberfísica da TO. Referência: ISA/IEC 62443, norma para sistemas de automação e controle industrial.
- Lee, Robert M.: fundador da Dragos (segurança ICS) e criador de uma metodologia de segurança tática industrial. Referência: The Dragos ICS Cybersecurity Maturity Model.
- Friedman, Allan: arquiteto de software na CISA, focado na transparência da cadeia de suprimentos. Referência: CISA Software Bill of Materials (SBOM) Framework.
- Schneier, Bruce: tecnólogo e analista de segurança, focado na complexidade como vulnerabilidade sistêmica. Referência: Complexity as the Worst Enemy of Security.
- Martin, Ciaran: fundador e ex-diretor do National Cyber Security Centre (NCSC) do Reino Unido, focado na segurança nacional e nas dependências Tier 1. Referência: NCSC Active Cyber Defence Programme.
- Danzig, Richard: pesquisador sênior do Center for a New American Security (CNAS), focado em arquiteturas para “sobreviver à falha”. Referência: quadro de gestão do risco tecnológico para sobreviver à disrupção (documento do CNAS).
- Hypponen, Mikko: arquiteto de pesquisa da WithSecure (Finlândia) e criador da “Lei de Hypponen”. Referência: Law of IoT Vulnerability (F-Secure Technical Keynote).
- Zetter, Kim: jornalista investigativa e especialista em malware industrial avançado. Referência: Countdown to Zero Day: Stuxnet and the Launch of the World’s First Digital Weapon (obra investigativa); informações relacionadas na CISA.
- Koh, David: comissário da Cyber Security Agency (CSA) de Singapura, principal divulgador da inteligência cibernética transfronteiriça automatizada. Referência: Singapore MAS TRM Guidelines (seção de automação M2M).
- Kaspersky, Eugene: CEO e fundador da Kaspersky Lab, focado na propagação de malware industrial avançado. Referência: The Velocity of Industrial Malware Propagation (Kaspersky Report).
2. Mapeamento de diretivas e exemplos globais
- TSA nos EUA (ataque à Colonial Pipeline): diretiva tática vinculante para o setor de energia e transportes. Referência: TSA Security Directive Pipeline-2021-02 (Zero Trust Industrial Implementation).
- Reino Unido (bloqueio de fornecedores): lei de segurança das telecomunicações para o escrutínio de fornecedores Tier 1. Referência: Telecommunications (Security) Act 2021 (UK) – High-Risk Vendor Removal.
- EUA, Ordem Executiva 14028: ordem executiva federal para a melhoria da cibersegurança da nação. Referência: Executive Order 14028 (Improving the Nation’s Cybersecurity) – seção sobre o SBOM.
- Singapura, MAS (Ásia-Pacífico): diretrizes de gestão de risco tecnológico para infraestruturas críticas financeiras e de transportes. Referência: MAS Technology Risk Management (TRM) Guidelines – diversidade geográfica e gerenciamento fora de banda (OOBM).
- ENISA na Europa (STIX/TAXII): plataformas de cooperação e compartilhamento de inteligência na velocidade da máquina. Referência: ENISA Technical Guideline on Automatic Information Sharing – protocolo M2M STIX/TAXII.
- CISA nos EUA (STIX/TAXII): sistema automatizado de compartilhamento de indicadores de comprometimento (IoC). Referência: CISA Automated Indicator Sharing (AIS) – protocolo M2M STIX/TAXII.
Nota metodológica
O que é esta página. Adaptação para o português do Brasil do artigo que o autor publicou no LinkedIn em 14 de abril de 2026; a versão integral em português de Portugal está neste site. As dez propostas foram apresentadas no mesmo dia à consulta pública do CNCS (Centro Nacional de Cibersegurança, o centro nacional de cibersegurança de Portugal).
Nomes das leis. A diretiva é citada pelo nome oficial, Diretiva (UE) 2022/2555 (Diretiva NIS 2). Os instrumentos portugueses, como o Regulamento do Regime Jurídico de Cibersegurança, ficam com o nome oficial de Portugal. A lei britânica é citada pelo nome oficial, Telecommunications (Security) Act 2021.
Mudanças de forma, não de conteúdo. Foram omitidos os símbolos decorativos (emoji) da versão do LinkedIn. Os códigos PR.GA-3, ID.GA-2 e GR.GR-3 (controles do Anexo III do projeto de regulamento), que o LinkedIn tinha transformado em falsos links, aparecem como texto. A ilustração original é reproduzida com os textos em português de Portugal e uma legenda adaptada. Os links para as fontes são os do original.
O que aconteceu depois. Em junho de 2026 o CNCS classificou as dez propostas como “Não acolhido” (não aceita). O balanço do autor está no artigo “O novo regime de cibersegurança: o que ficou por fazer”.
A discussão está no LinkedIn (em português de Portugal)
Os comentários a este texto são feitos no LinkedIn, onde o artigo foi compartilhado na versão de Portugal. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Gaspar do Amaral · Original em português de Portugal de 14 de abril de 2026, publicado neste site; adaptação emitida em 27 de outubro de 2026 · Figuras e tabelas © Aprecisa.com · Com recurso a IA