 ← Grupo Aprecisa · Conecta a quien sabe con quien lo necesita
Boletín «A Chave e o Porteiro» (La llave y el portero) · n.º 1 · Ciberseguridad en lenguaje sencillo
La dirección, la llave y el portero
Dominios, subdominios, secretos y lo que exige la NIS2, explicados con un caso real y sin jerga
Gaspar do Amaral · 26 de octubre de 2026
Traducción del original en portugués. Esta versión se emitió el 27 de octubre de 2026.
En este sitio, este artículo ha sido
Domingo, seis de la tarde. Todo parecía listo. En los sitios web de una pequeña empresa con la que trabajo, quien quisiera un PDF tenía que dejar su correo electrónico, y el documento se enviaba por correo. En los artículos funcionaba. En la música, no: los archivos se descargaban sin pedir nada a nadie.
El programa estaba bien. Lo que estaba mal era el sitio de una llave. Se había quedado en la caja fuerte de la habitación 101, y el huésped la pidió en la recepción de la habitación 102.
Este artículo explica, con cosas que todo el mundo conoce (una carta, un edificio, un hotel, un cajero automático), cinco ideas que cualquier persona necesita tener antes de encargar, diseñar o proteger un sitio web: la dirección, la llave, el portero, el resguardo con sello y hacia qué lado se cae cuando algo falla. Al final, muestra por qué todo esto es lo que la ley europea de ciberseguridad, la NIS2, pide a las empresas.
Este es el n.º 1 del boletín «A Chave e o Porteiro» (La llave y el portero), sobre ciberseguridad en lenguaje sencillo. Al final explico para quién es, cómo se lee y el camino de los próximos números.
Para recordar. No hace falta saber informática para leer este artículo. Si sabe enviar una carta, usar un cajero automático y dejar el abrigo en un guardarropa, ya sabe lo esencial.
1. La dirección: el edificio, la planta y la sala
Cuando escribe una carta a su abuela, escribe la dirección de lo más concreto a lo más general: el nombre, la calle, el piso, la ciudad, el país. El cartero la lee al revés: primero el país, luego la ciudad, luego la calle y solo al final la puerta.
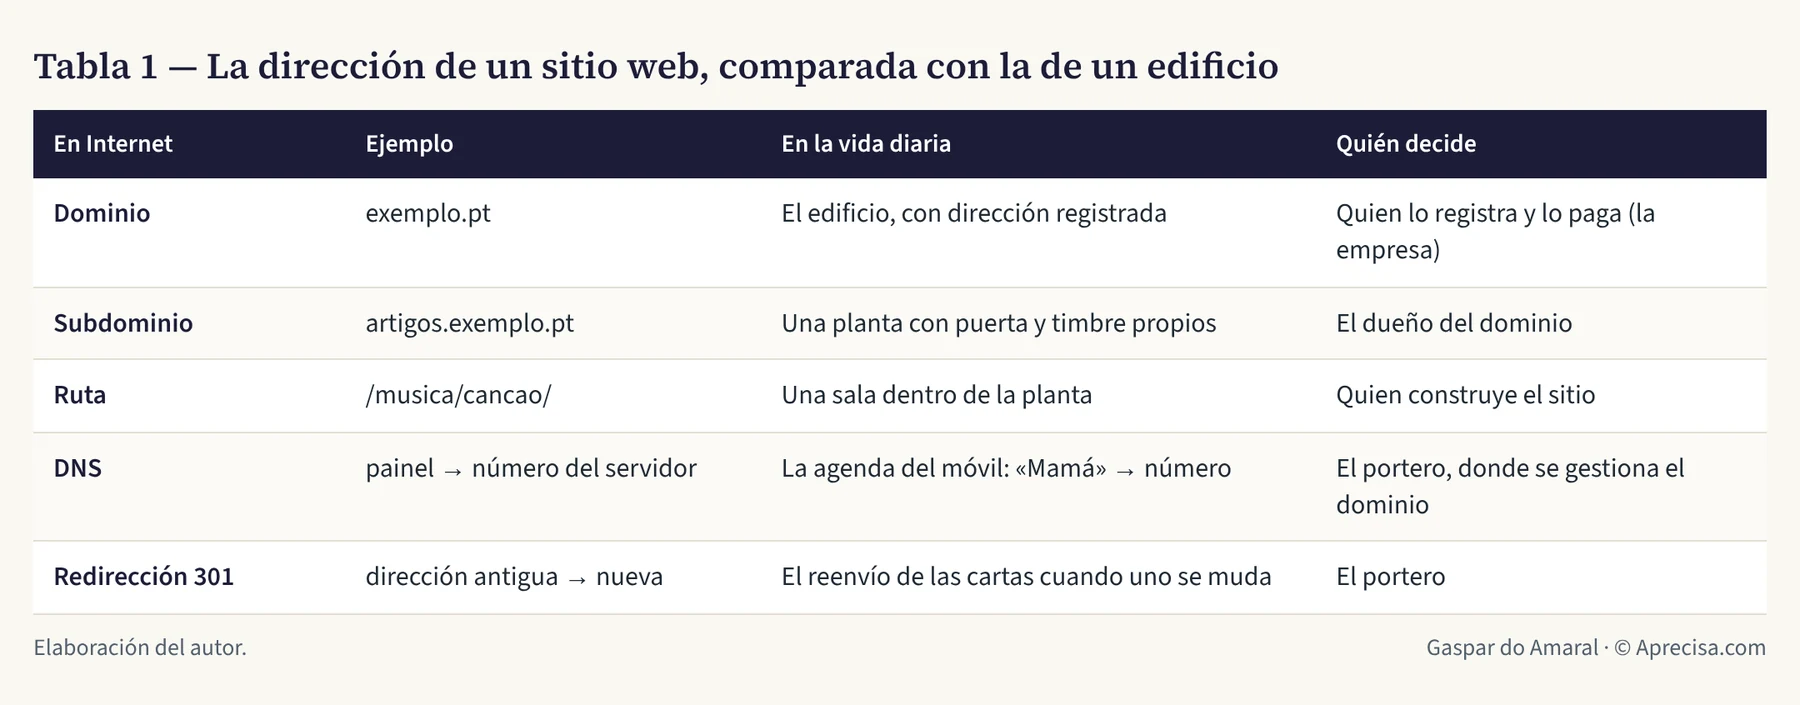
Las direcciones de Internet funcionan igual. Fíjese en esta: artigos.exemplo.pt/musica/cancao/.
- .pt es el país (o la categoría, como .com).
- exemplo es el edificio. Juntos, exemplo.pt se llaman el dominio: es la dirección que la empresa compró y que nadie más puede usar, como una finca inscrita en el Registro de la Propiedad.
- artigos. es la planta. Se llama subdominio: una planta con puerta y timbre propios, dentro del mismo edificio. Se escribe antes del dominio, separada por un punto.
- /musica/cancao/ es la sala dentro de la planta. Se llama ruta y se escribe después, separada por barras.
La Tabla 1 pone estas piezas una al lado de otra.
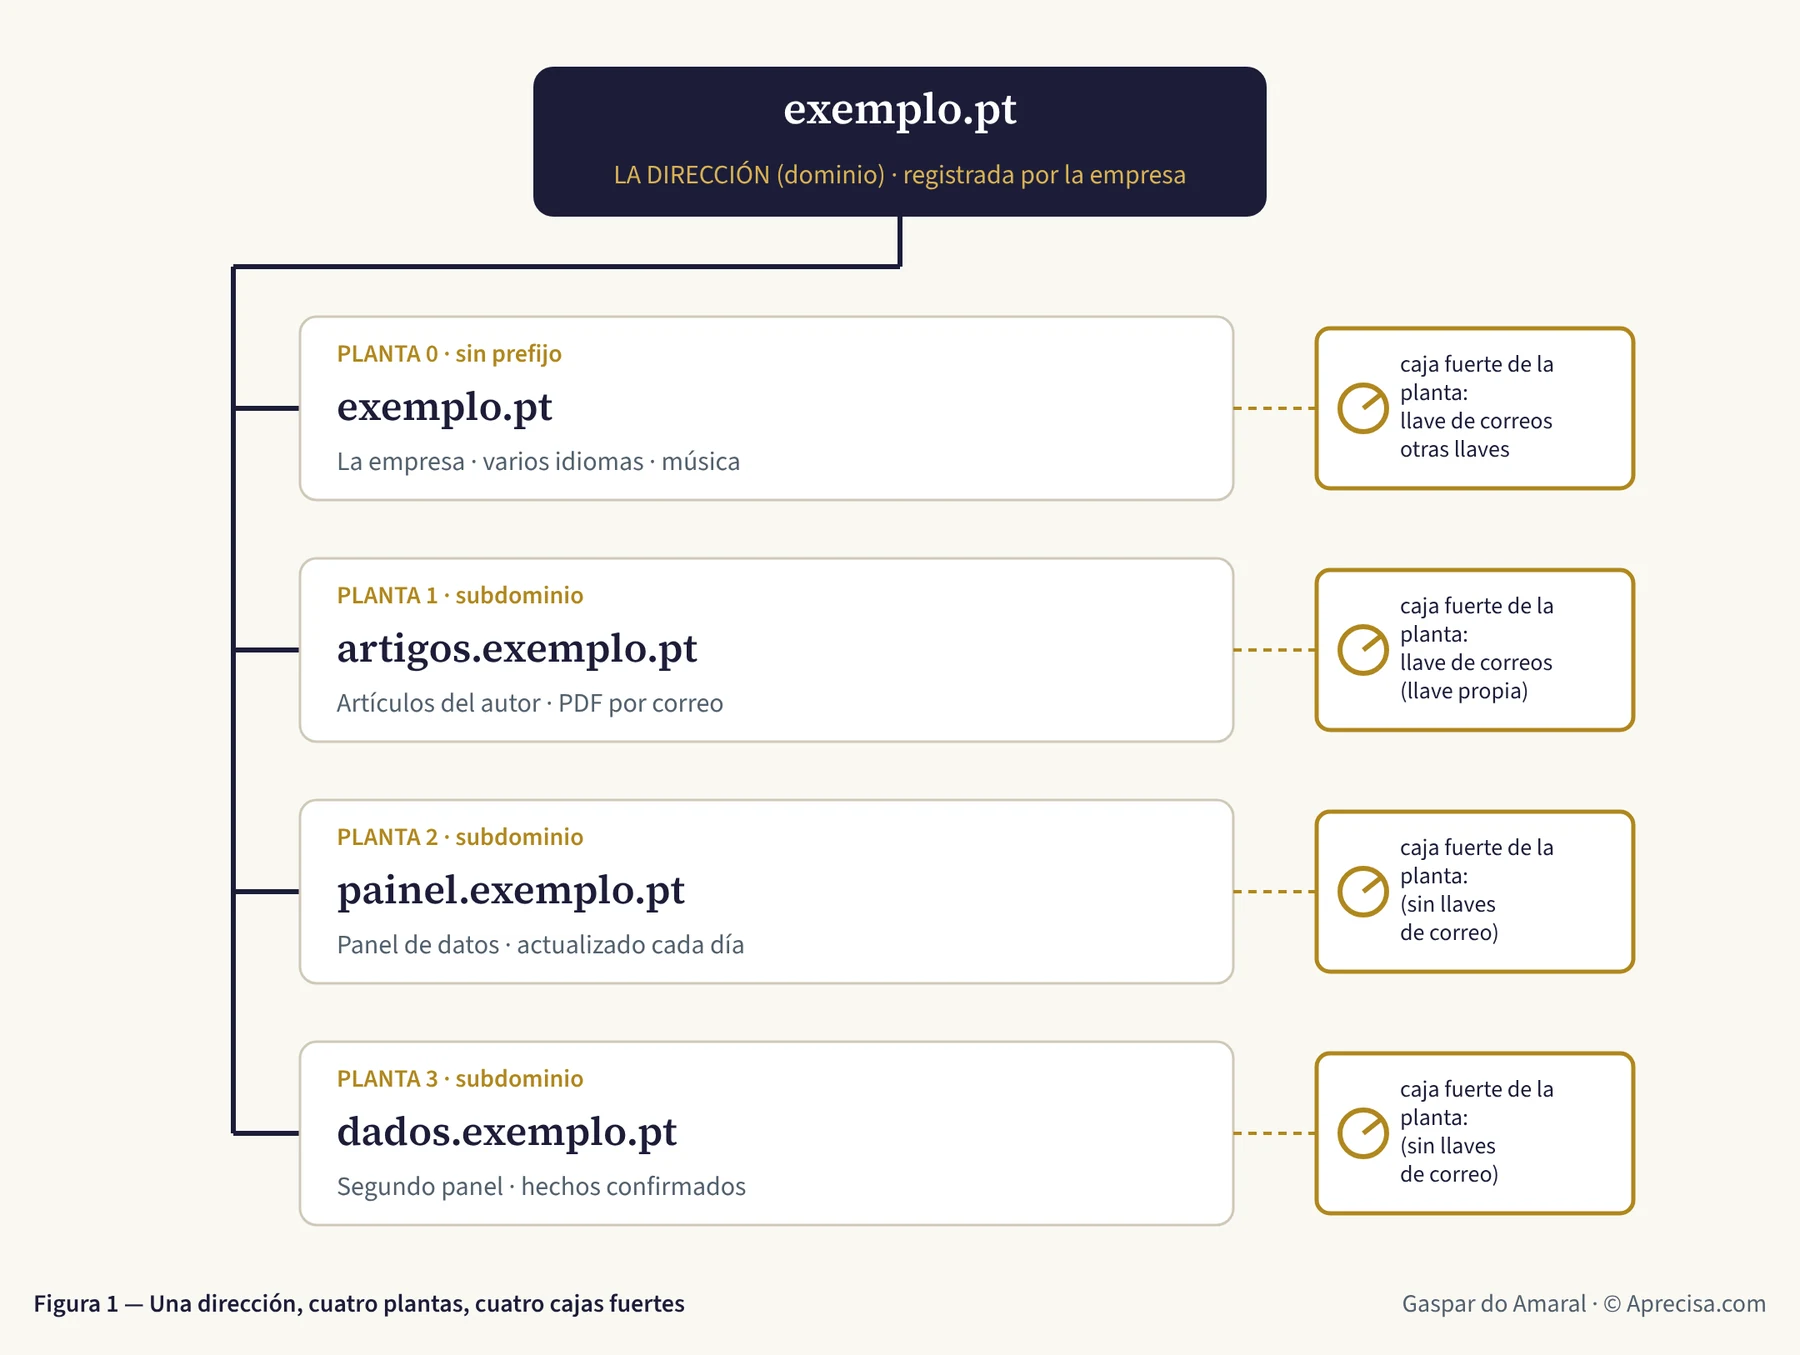
Qué muestra la Figura 1. Arriba está el edificio, exemplo.pt. Debajo hay cuatro plantas: la de la empresa (sin prefijo), la de los artículos del autor, un panel de datos y un segundo panel. Junto a cada planta hay una caja fuerte. Lo que se guarda en una caja fuerte no aparece en las demás, igual que en un hotel la caja fuerte de la habitación 101 no se abre con el código de la 102. Eso es bueno, porque si alguien fuerza una habitación las demás siguen cerradas. Pero obliga a poner cada llave en la caja fuerte de la habitación que la va a usar. Ahí es donde fallamos el domingo.
¿Quién sabe dónde está cada planta? La agenda del móvil
En el móvil, pulsa «Mamá» y él marca el número. No necesita sabérselo de memoria. En Internet, esa agenda se llama DNS: cuando escribe painel.exemplo.pt, el DNS busca el número del ordenador que guarda esa planta y le conecta con él. Abrir una planta nueva es añadir un contacto a la agenda.
Para recordar. Dominio = el edificio. Subdominio = la planta. Ruta = la sala. DNS = la agenda que convierte nombres en números.
2. Antes de dibujar: las cinco preguntas del arquitecto
Nadie construye una casa empezando por el color de las paredes. Primero se pregunta quién va a vivir en ella, por dónde se entra, dónde se guardan los objetos de valor, quién tiene las llaves y por dónde se sale si hay un incendio. Un sitio web es igual.
- ¿Para quién es cada planta? Una planta por público. El sitio de la empresa, los artículos de un autor y un panel de datos sirven a personas distintas. Si están todos en la misma planta, una obra en uno molesta a los demás.
- ¿Por dónde se entra? Cada página tiene una sola dirección oficial. Cuando se cambia de sala, se deja aviso, como quien pide a Correos el reenvío de las cartas al mudarse. En Internet se llama redirección 301: quien tenga la dirección antigua, en un PDF, en un correo o en una publicación antigua, llega siempre a la nueva.
- ¿Qué queda bajo llave? Todo lo que se lee queda abierto, como el escaparate de una tienda. Lo que uno se lleva a casa (un PDF, un paquete de música) se entrega a quien deja su correo, como el resguardo de la garantía que solo se hace a quien da su nombre.
- ¿Quién guarda las llaves? Nunca el código del sitio. El código lo leen varias personas y herramientas, como el plano de una casa que se enseña a los contratistas. Escribir una llave en el código es pegar la llave de casa en el plano.
- ¿Hacia qué lado se cae cuando algo falla? Es la pregunta que casi nadie hace. Fue la que nos pilló el domingo, y la sección 6 está dedicada solo a ella.
3. La llave: un PIN que no pertenece a una persona
Para enviar un correo en nombre de [email protected], el sitio no va a pie a la oficina de correos. Entrega las cartas a un servicio de envío de correos electrónicos, al que llamamos la oficina de correos. La oficina de correos sella cada carta con un sello electrónico del dominio, para que Gmail u Outlook sepan que la carta viene de verdad de la empresa y no de un impostor.
La oficina de correos no acepta cartas de cualquiera. Pide una llave: una secuencia larga de letras y cifras, como un PIN muy largo. Quien la tenga puede enviar cartas en nombre de la empresa. Por eso se llama secreto. Es un PIN que no pertenece a una persona, sino a un programa.
Un buen secreto sigue cuatro reglas, y todas existen ya en nuestra vida. La Tabla 2 las muestra.
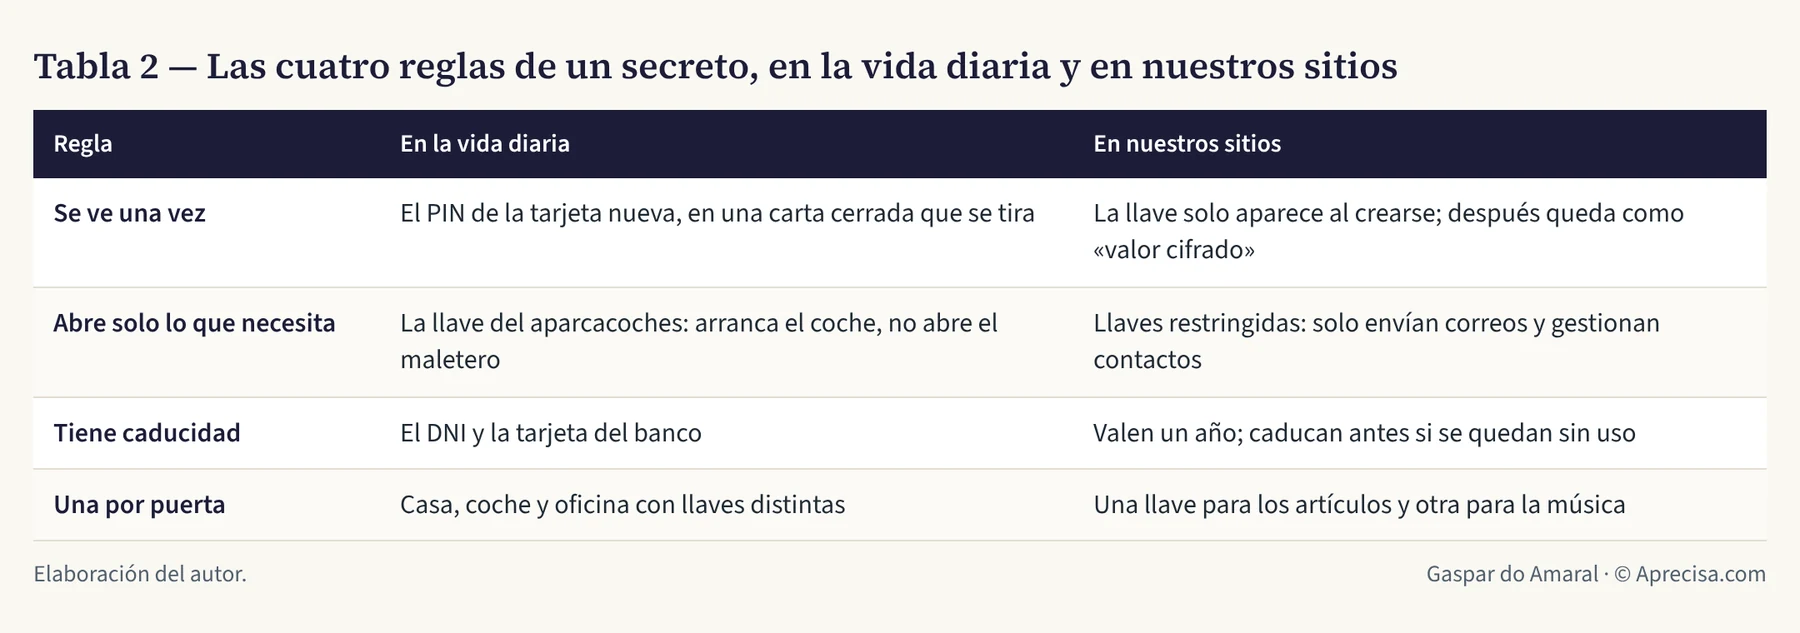
- Se ve una vez. El PIN de una tarjeta nueva llega en una carta cerrada; se memoriza y se tira. La llave de la oficina de correos también aparece solo en el momento en que se crea. Si se pierde, no se pide una copia: se hace una nueva y se anula la vieja. El portero hace lo mismo: una vez guardada, la llave aparece solo como «valor cifrado», y ni su dueño la vuelve a leer.
- Abre solo lo que necesita. Cuando deja el coche al aparcacoches de un hotel, le da la llave que arranca el motor, no la que abre la guantera y el maletero. Nuestras llaves hacen dos cosas: enviar correos y gestionar contactos. No tocan pagos ni borran la cuenta.
- Tiene caducidad. El DNI y la tarjeta del banco caducan. Nuestras llaves valen un año y dejan de funcionar antes si pasan mucho tiempo sin usarse. Una llave olvidada en un cajón acaba muriendo sola.
- Una por puerta. Nadie usa la misma llave para la casa, el coche y la oficina. Los artículos tienen una llave y la música tiene otra. Si hay que anular una, la otra sigue funcionando.
Para crear la llave nueva, la oficina de correos pidió además un código de seis cifras, generado en el móvil. Es lo que pasa en el cajero automático: hay que tener la tarjeta y saber el PIN. A esto se le llama autenticación de dos factores. Quien robe la contraseña, sin el móvil, se queda en la puerta.
Para recordar. Un secreto es un PIN para programas: se ve una vez, abre solo lo que necesita, tiene caducidad y hay uno para cada puerta. Para crearlo, hay que tener el móvil en la mano.
4. El portero: la recepción del hotel
El servicio de alojamiento y protección de los sitios, al que llamamos el portero, hace el papel de la recepción de un hotel. Recibe a todo el mundo, a cualquier hora, de cualquier país, y decide qué hacer con cada visitante.
- Da a cada uno la habitación que pidió, es decir, la página. Tiene copias de las páginas en recepciones repartidas por el mundo, para que se abran deprisa en Lisboa o en São Paulo.
- Guarda una caja fuerte por habitación. En cada planta hay una lista de «variables y secretos», separada para el hotel en funcionamiento (Producción) y para la habitación de ensayo (Vista previa).
- Tiene empleados que hacen recados: pequeños programas, llamados «funciones», que trabajan cuando un huésped pide algo especial, como recibir un PDF por correo. Son ellos quienes abren la caja fuerte y usan la llave.
- Aplica las normas de la casa en la puerta: el aviso de cambio de dirección (301), el candado de la dirección (HTTPS) y la lista de lo que cada página puede o no cargar.
Hay un detalle que cuesta entender. Cambiar lo que hay en la caja fuerte no cambia nada de inmediato. El portero solo empieza a usar la llave nueva cuando el sitio se publica otra vez. Es como cambiar las cerraduras de un hotel: las tarjetas de las habitaciones solo empiezan a abrir cuando la recepción las vuelve a programar.
Para recordar. El portero recibe a los visitantes, guarda una caja fuerte por planta y tiene empleados que usan las llaves. Una llave nueva solo cuenta después de volver a publicar el sitio.
5. El resguardo con sello: cómo se entrega un PDF por correo
Piense en el guardarropa de un teatro. Deja el abrigo y recibe un resguardo con un número y un sello. Al final, entrega el resguardo y recoge el abrigo. Sin resguardo no hay abrigo, y un resguardo dibujado a mano, sin el sello de la casa, no sirve de nada.
La entrega de un PDF por correo es un guardarropa. La Figura 2 muestra los siete pasos.
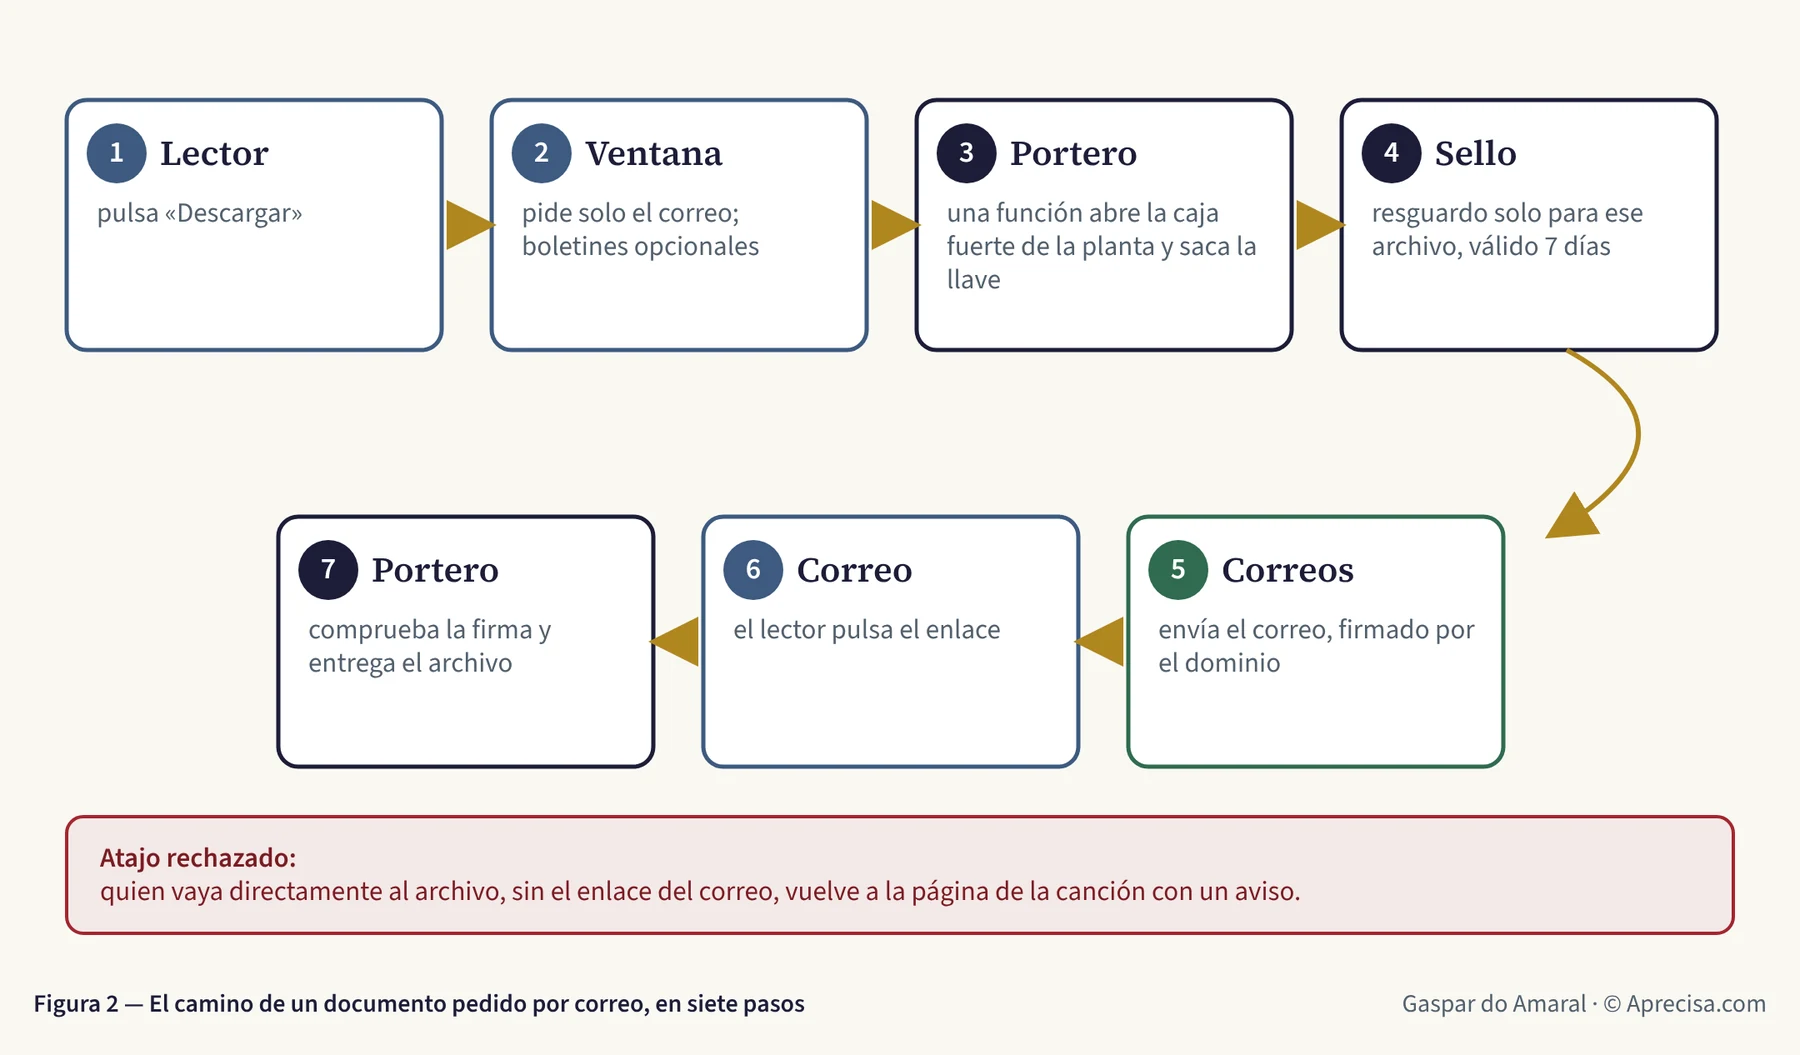
Qué muestra la Figura 2. (1) El lector pulsa «Descargar». (2) Se abre una ventana que pide solo el correo; los boletines son opcionales y vienen sin marcar. (3) La petición llega a un empleado del portero, que abre la caja fuerte de la planta y saca la llave de la oficina de correos. (4) El empleado prepara el resguardo con sello: un enlace que solo sirve para ese archivo y vale siete días. (5) La oficina de correos envía el correo, con el sello del dominio. (6) El lector pulsa el enlace del correo. (7) El portero comprueba el sello y solo entonces entrega el archivo. Quien intente ir directamente al archivo, sin el resguardo, es devuelto a la página, con un aviso.
Por qué nadie puede falsificar el sello: las cuentas, paso a paso
El sello es una secuencia de 32 caracteres, calculada a partir del nombre del archivo, de la fecha de caducidad y de un secreto que solo conoce el portero. Cada carácter puede ser uno de 64 símbolos: 26 letras mayúsculas, 26 minúsculas, 10 cifras, el guion y el guion bajo.
- Cada carácter tiene 64 posibilidades. 64 = 2 × 2 × 2 × 2 × 2 × 2 = 26. En lenguaje de ordenadores, cada carácter vale 6 «bits» (6 preguntas de sí o no).
- 32 caracteres valen 32 × 6 = 192 bits.
- El número de sellos posibles es 2192, unos 6,3 × 1057: un 6 seguido de 57 cifras.
- Imagine una máquina que prueba mil millones (109) de sellos por segundo, sin parar, durante los 7 días en que vale el resguardo. Una semana tiene 7 × 24 × 3600 = 604 800 segundos. En total, 604 800 × 109 ≈ 6,0 × 10¹⁴ intentos.
- La probabilidad de acertar es 6,0 × 10¹⁴ ÷ 6,3 × 1057 ≈ 1 × 10−43: cero coma, seguido de 42 ceros, y después un 1.
Para hacerse una idea: la Tierra entera tiene unos 1050 átomos. Los sellos posibles son tantos que darían para numerar cada átomo de 47 millones de planetas Tierra. Adivinar el sello correcto es elegir, con los ojos cerrados, un único átomo en esos 47 millones de planetas. Y es unas 200 veces menos probable que ganar el EuroMillones cinco semanas seguidas.
Para recordar. La seguridad no viene de esconder el archivo. Viene de que el sello es imposible de adivinar sin el secreto, igual que el resguardo del guardarropa sin el sello de la casa.
6. Hacia qué lado se cae: la lección del domingo
Piense en dos puertas. La salida de emergencia de un cine, cuando se va la luz, tiene que abrirse: nadie puede quedarse encerrado dentro. La barrera de un paso a nivel, cuando se va la luz, tiene que bajar: es mejor un coche esperando que un coche en la vía. La primera falla abierta; la segunda falla cerrada. Ninguna está mal. Lo que está mal es intercambiarlas.
El domingo, la llave de la oficina de correos estaba en la caja fuerte de la planta de los artículos. La música vive en otra planta, la de la empresa. Cuando un lector pidió un paquete de música, el empleado de esa planta abrió su caja fuerte, no encontró llave y respondió «el envío por correo está desactivado». La ventana se había diseñado como una salida de emergencia: para no dejar nunca al lector sin nada, entregó el archivo directamente. Una caja fuerte que se comportó como una salida de emergencia.
Se corrigieron dos cosas:
- La llave fue a la caja fuerte correcta. La planta de la empresa tiene ahora su propia llave, creada solo para ella, con los mismos dos permisos y la misma caducidad.
- Los archivos pasaron a fallar cerrados. Si el correo no puede salir, el archivo no sale por otra puerta: el lector ve «No ha sido posible enviarlo ahora. Inténtelo de nuevo dentro de unos momentos.» Y sin el resguardo con sello, el portero no abre, ni siquiera a quien sepa el nombre del archivo.
Por el camino hubo dos errores, que se cuentan porque son los más comunes. El primero: en la oficina de correos hay dos tipos de llave, como hay llaves de la puerta y llaves del buzón. Parecen iguales y no abren lo mismo. El segundo: cuando no se sabe si una llave guardada es la correcta, no se intenta adivinar. Se hace una nueva y se pega enseguida en la caja fuerte, como quien cambia la cerradura cuando no sabe quién tiene copias. Una llave de origen dudoso no se usa.
Para recordar. Las puertas para personas fallan abiertas. Las cajas fuertes fallan cerradas. Antes de diseñar, pregunte de qué tipo es cada puerta.
7. ¿Y qué tiene que ver la NIS2 con esto?
La NIS2 es la ley europea de ciberseguridad: la Directiva (UE) 2022/2555 del Parlamento Europeo y del Consejo, de 14 de diciembre de 2022, relativa a las medidas destinadas a garantizar un elevado nivel común de ciberseguridad en toda la Unión. En Portugal llegó mediante el Decreto-Lei n.º 125/2025, de 4 de dezembro (Decreto-ley portugués n.º 125/2025, de 4 de diciembre), el nuevo Régimen Jurídico de la Ciberseguridad, en vigor desde el 3 de abril de 2026. Quien supervisa es el Centro Nacional de Cibersegurança (CNCS, el Centro Nacional de Ciberseguridad portugués).
Piense en la ITV, la inspección técnica de vehículos. Es obligatoria para algunos vehículos y no para otros. Pero quien tiene sentido común revisa los frenos aunque la ley no le obligue. La NIS2 se parece: se aplica a las entidades «esenciales» e «importantes» de los sectores que enumera (energía, transporte, sanidad, agua, infraestructuras digitales, servicios de tecnologías de la información, proveedores de servicios digitales, entre otros) y, por regla general, deja fuera a las micro y pequeñas empresas. La empresa que mantiene estos sitios es una microempresa y, en principio, hoy no está obligada por la NIS2 (conclusión técnica, que debe confirmar un jurista: el decreto-ley abarca algunas entidades sea cual sea su tamaño, como ciertos proveedores de nombres de dominio y de servicios de confianza).
Entonces, ¿por qué cumplir? Por tres razones.
- Porque es buena ingeniería, y no cuesta casi nada cuando se hace desde el principio, como poner enchufes con toma de tierra cuando se hace la instalación eléctrica.
- Porque los clientes lo van a exigir. La NIS2 obliga a las entidades afectadas a vigilar la seguridad de sus proveedores. Un hospital ya pide a su proveedor de comidas el certificado de higiene alimentaria. Un puerto, un operador de energía o un hospital van a pedir a sus proveedores informáticos pruebas de ciberseguridad.
- Porque un día va a salir mal. Y ese día, la diferencia entre «la llave estaba en la caja fuerte correcta, con caducidad y permisos mínimos» y «la llave estaba en el código» es la diferencia entre un susto y un desastre.
El artículo 21, apartado 2, de la directiva enumera diez medidas, de la letra a) a la j). La Tabla 3 las pone junto a lo que ya se ha hecho y lo que falta. No es una declaración de conformidad: es un balance honesto, que sirve como lista de trabajo.
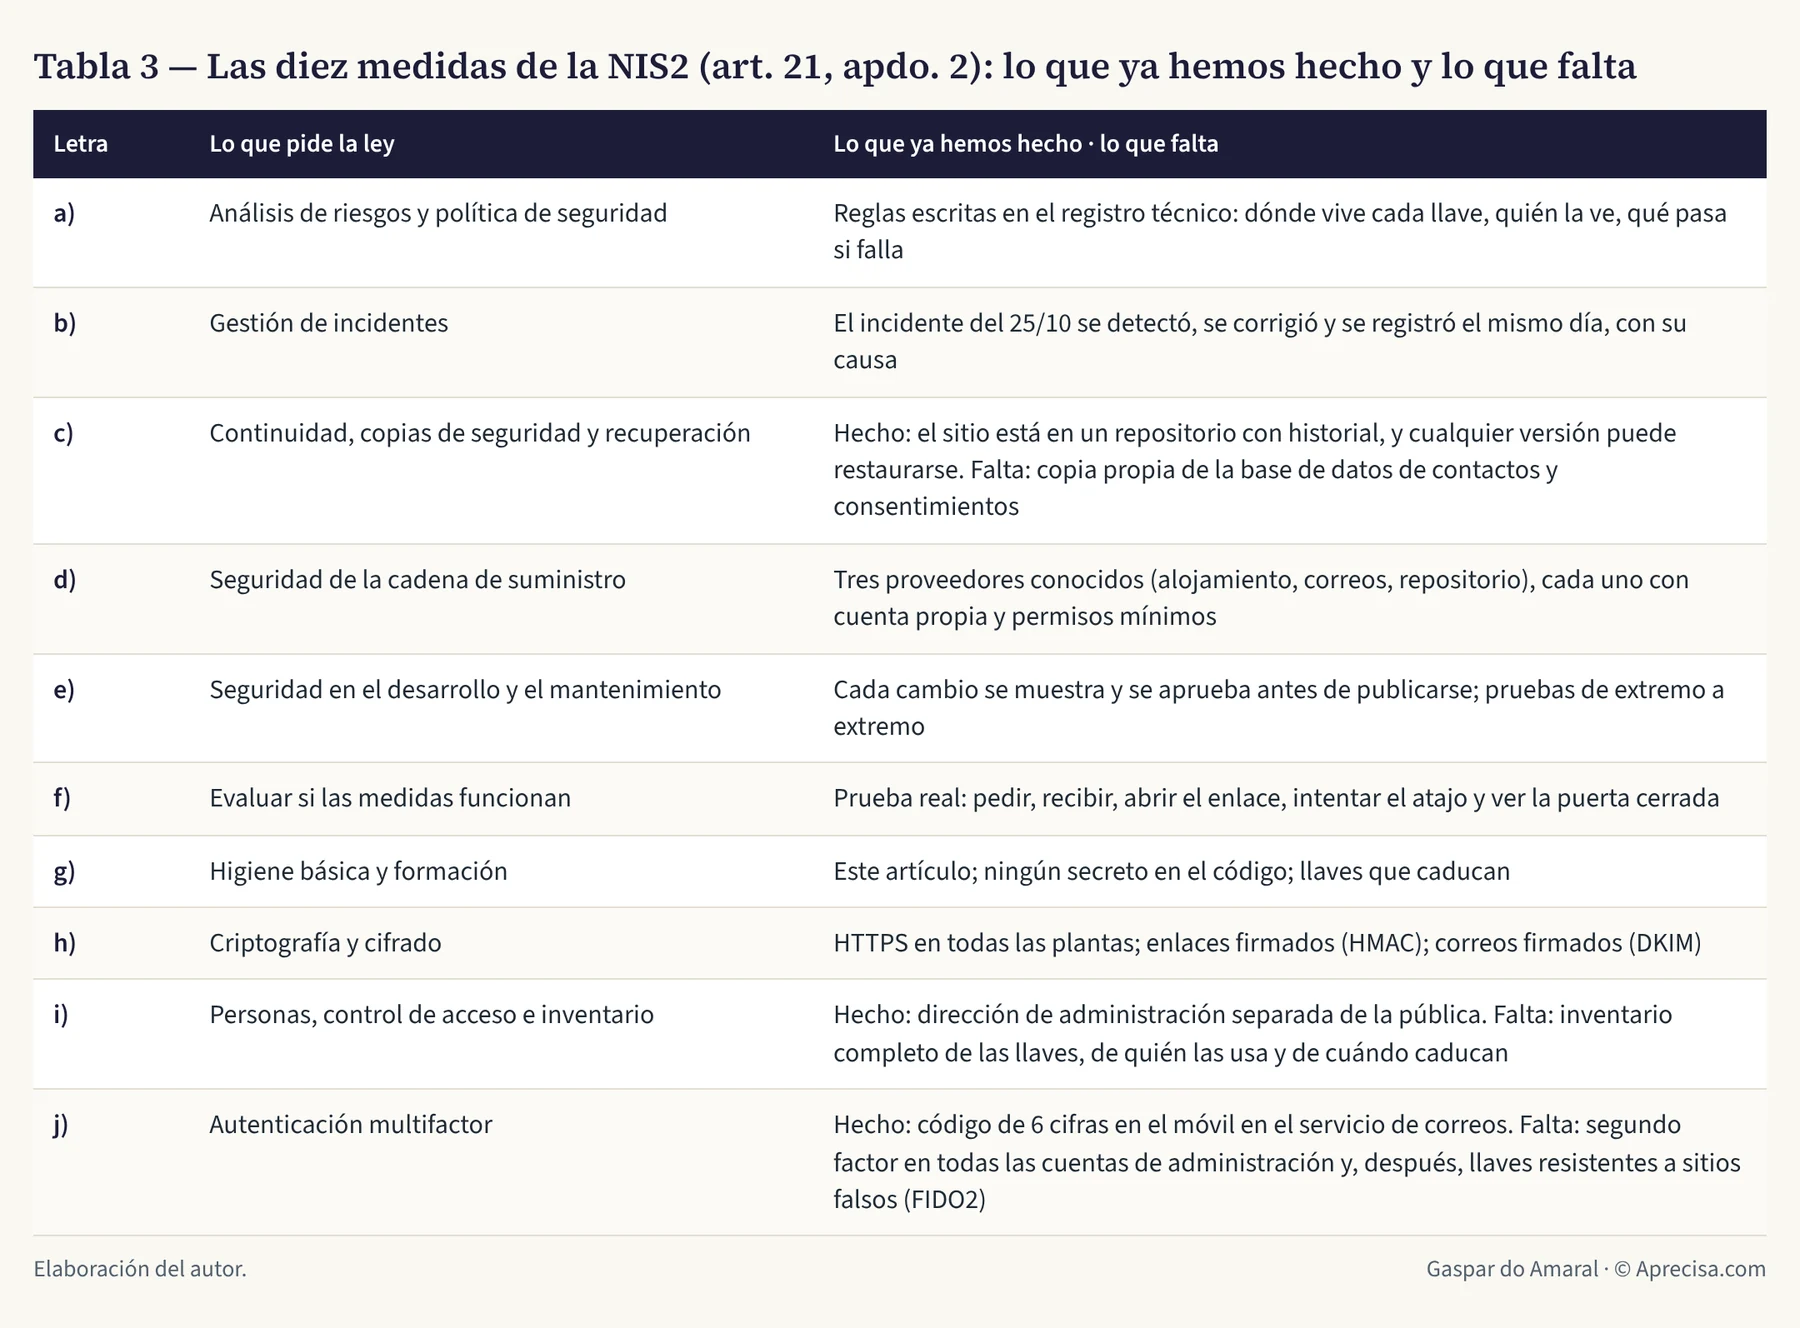
Para quien está obligado, hay plazos para comunicar al CNCS los incidentes significativos: una alerta en las 24 horas siguientes a la detección, una actualización en un plazo de 72 horas y un informe final hasta 30 días hábiles después del fin del impacto. Es como el seguro del coche: el parte del accidente tiene plazo. Las multas para las entidades esenciales llegan a 10 millones de euros o al 2 % del volumen de negocios mundial, la cantidad que sea mayor.
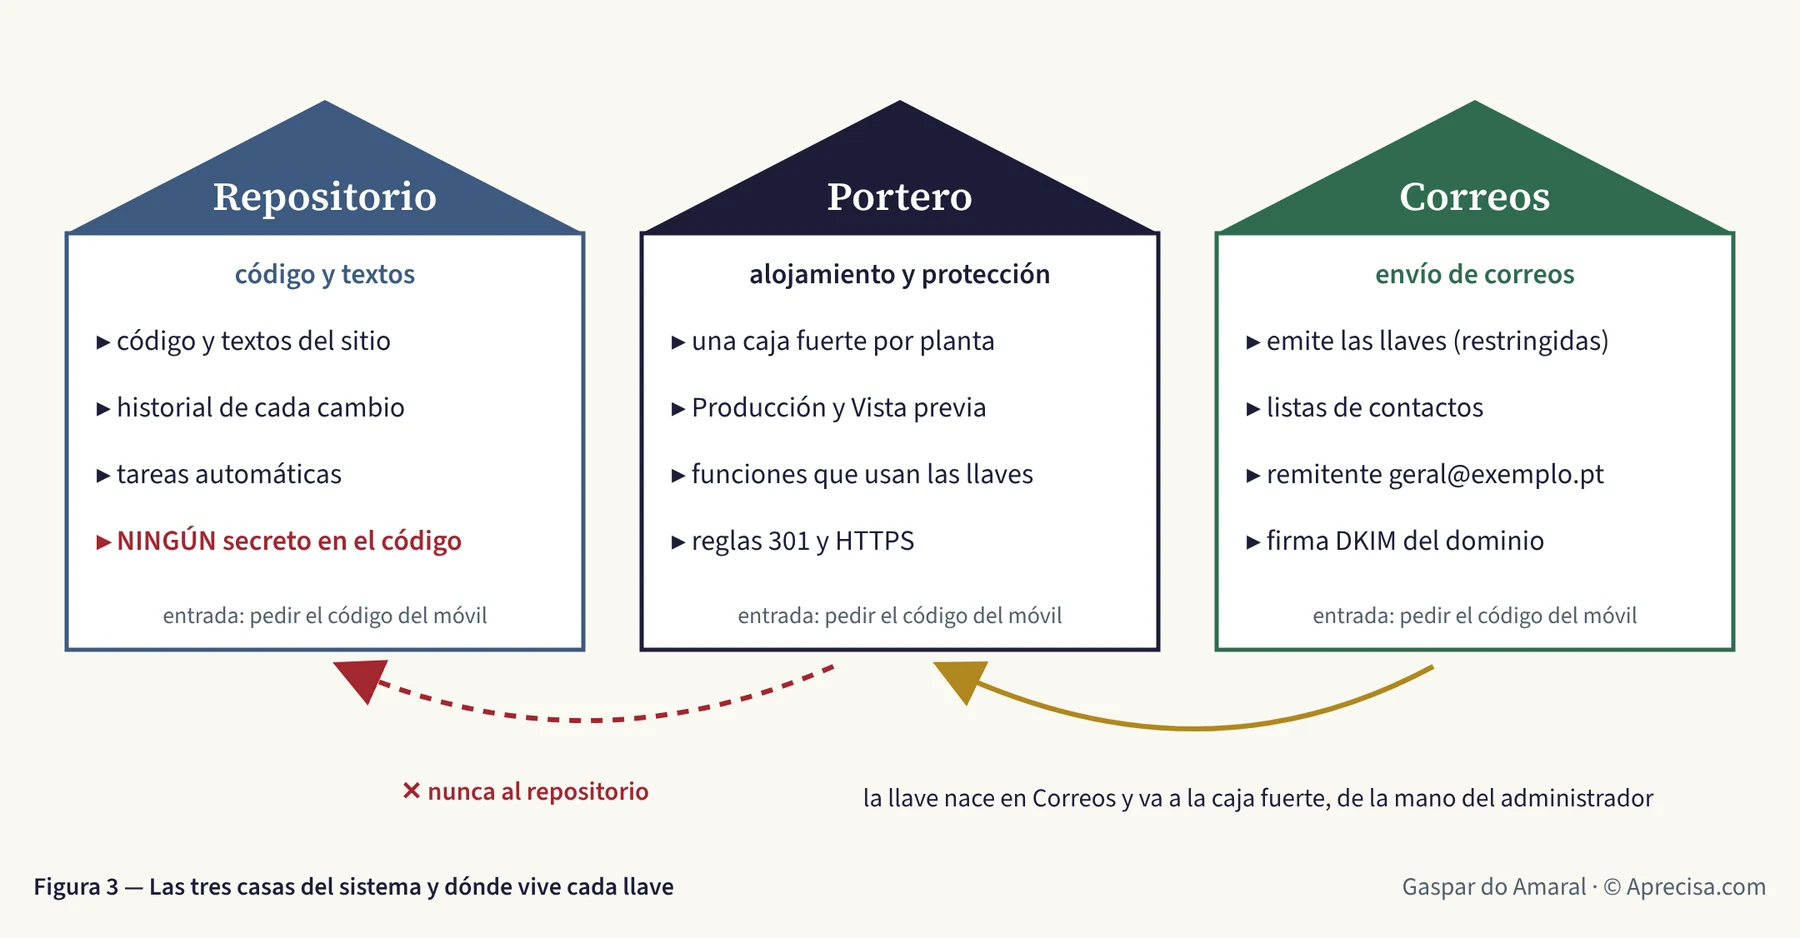
Qué muestra la Figura 3. Las tres casas donde vive el sistema. A la izquierda, el repositorio de código: el plano de la casa, con el historial de todas las obras, que leen varias personas, y por eso sin ningún secreto dentro. En el centro, el portero: la recepción, con una caja fuerte por planta. A la derecha, la oficina de correos: quien emite las llaves, guarda las listas de contactos y sella las cartas con el nombre del dominio. Las flechas cuentan el viaje de una llave: nace en la oficina de correos, va a la caja fuerte del portero de la mano del administrador, y nunca pasa por el plano. Para entrar en cada una de las casas se debe pedir el segundo factor, el código del móvil.
¿Quién hace cada uno de estos papeles? Hay muchos proveedores, en varios países. La Tabla 5 da ejemplos de cada papel, para que el lector reconozca los nombres cuando los encuentre. Son ejemplos ilustrativos, por orden alfabético, sin recomendación.
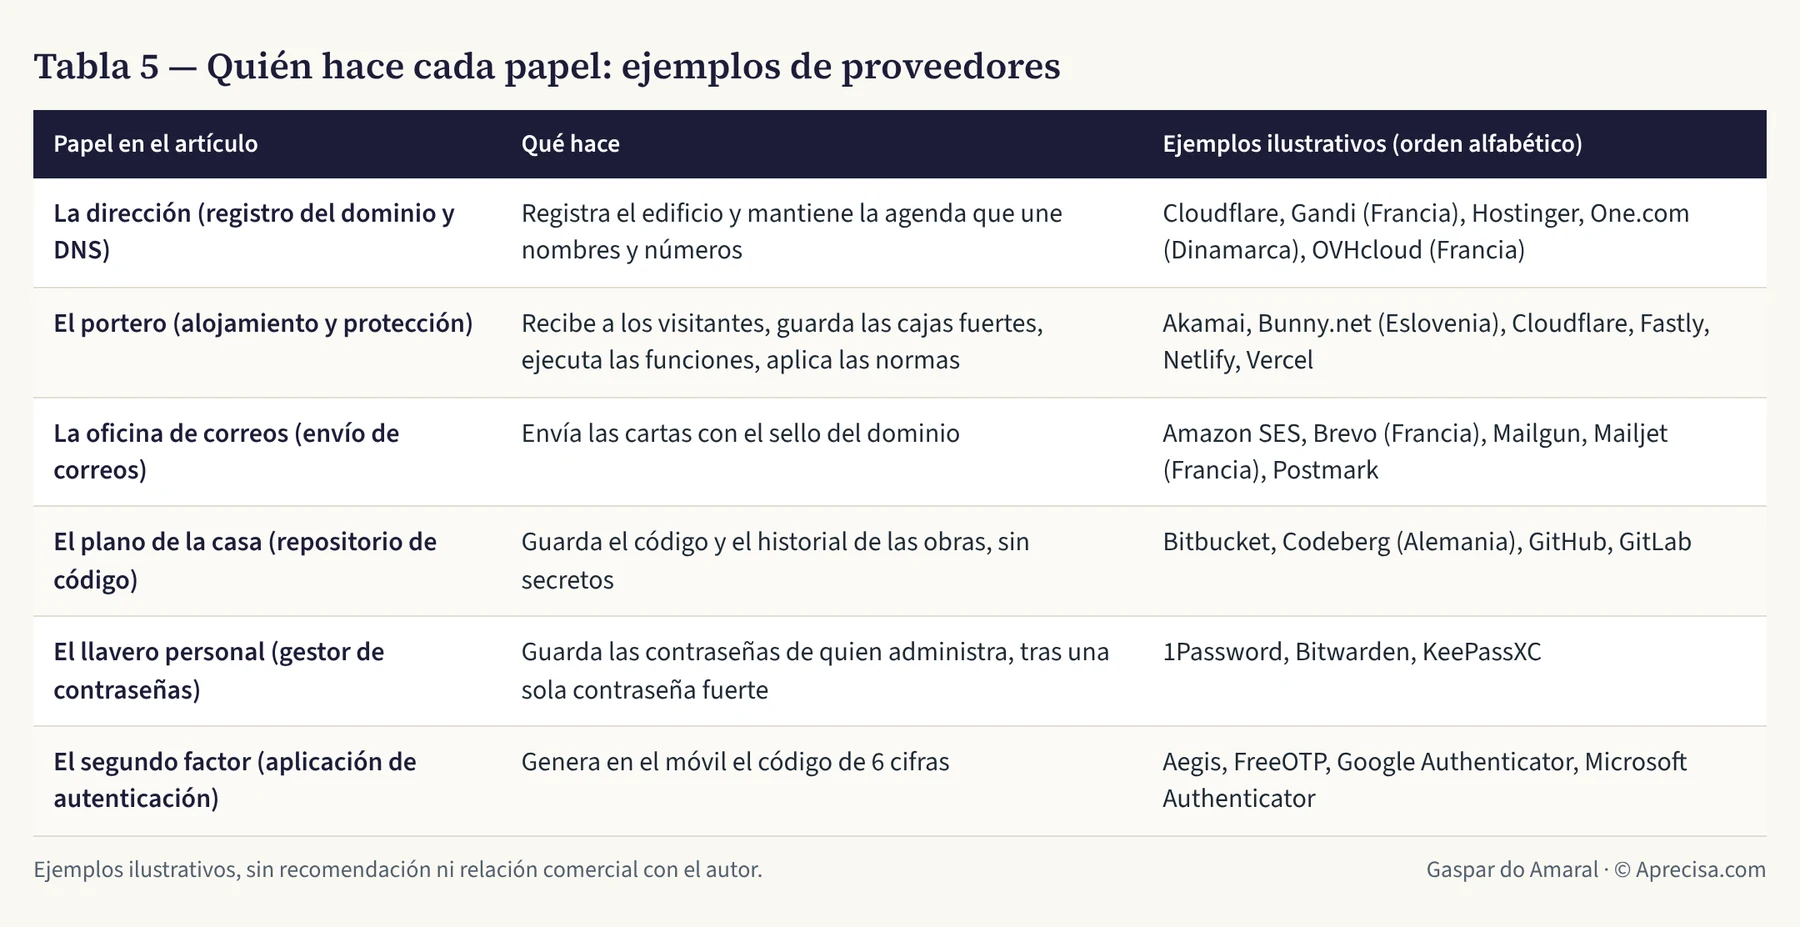
Cómo elegir. No por el nombre, sino por lo que garantiza cada uno: dónde guarda los datos (dentro o fuera de la Unión Europea, lo que pesa en el RGPD y en la NIS2), qué segundo factor exige para entrar y si permite llaves con permisos mínimos y con caducidad. Es como elegir un banco: lo que importa no es el logotipo, es la caja fuerte.
8. Lo que propuse a la autoridad, y por qué sigue importando
Hay una diferencia entre lo que la ley obliga y lo que la ingeniería aconseja. El Código de Circulación portugués dice que el límite es de 120 km/h; no dice a qué velocidad se conduce con niebla. Ese juicio queda en manos del conductor.
El 14 de abril de 2026, durante la consulta pública del reglamento que pone en práctica el Decreto-Lei n.º 125/2025, entregué al CNCS diez propuestas, publicadas en el artículo «Da Conformidade Normativa à Resiliência Operacional: 10 Propostas para o Novo Regime de Cibersegurança» (en portugués: De la conformidad normativa a la resiliencia operativa: 10 propuestas para el nuevo régimen de ciberseguridad). La consulta se desarrolló del 10 de marzo al 22 de abril de 2026 y recibió aportaciones de 56 entidades y particulares. En el informe final, de junio, las diez se clasificaron como «Não acolhido» (no aceptada). Conté el balance en el artículo «O Novo Regime de Cibersegurança: o que ficou por fazer» (en portugués: El nuevo régimen de ciberseguridad: lo que quedó por hacer).
Los hechos, sin adjetivos. El CNCS fundamentó los rechazos con tres argumentos: el reglamento ya fija medidas mínimas obligatorias y amplias; su verificación sigue el principio de proporcionalidad; y cada entidad puede adoptar medidas más exigentes según su análisis de riesgo. Seis de las diez propuestas (1, 2, 4, 5, 8 y 9) también las defendieron, con otras palabras, operadores y fabricantes de infraestructuras críticas. Tres (6, 7 y 10) las presenté solo yo. Y en un punto, la formación de personal especializado (el control PR.FC-2, centro de la Propuesta 9), el texto acabó cambiando, por la vía de otras aportaciones.
¿Qué quiere decir esto para el lector de este artículo? Que la ley es el suelo y no el techo. El regulador dijo, con todas las letras, que ir más allá del mínimo es decisión de cada empresa. Y es aquí donde las diez propuestas vuelven a servir: no como ley, sino como lista de lo que una empresa cuidadosa puede hacer por iniciativa propia. La Tabla 6 las explica con las imágenes de este artículo y dice dónde toca cada una el caso de las plantas y las cajas fuertes.
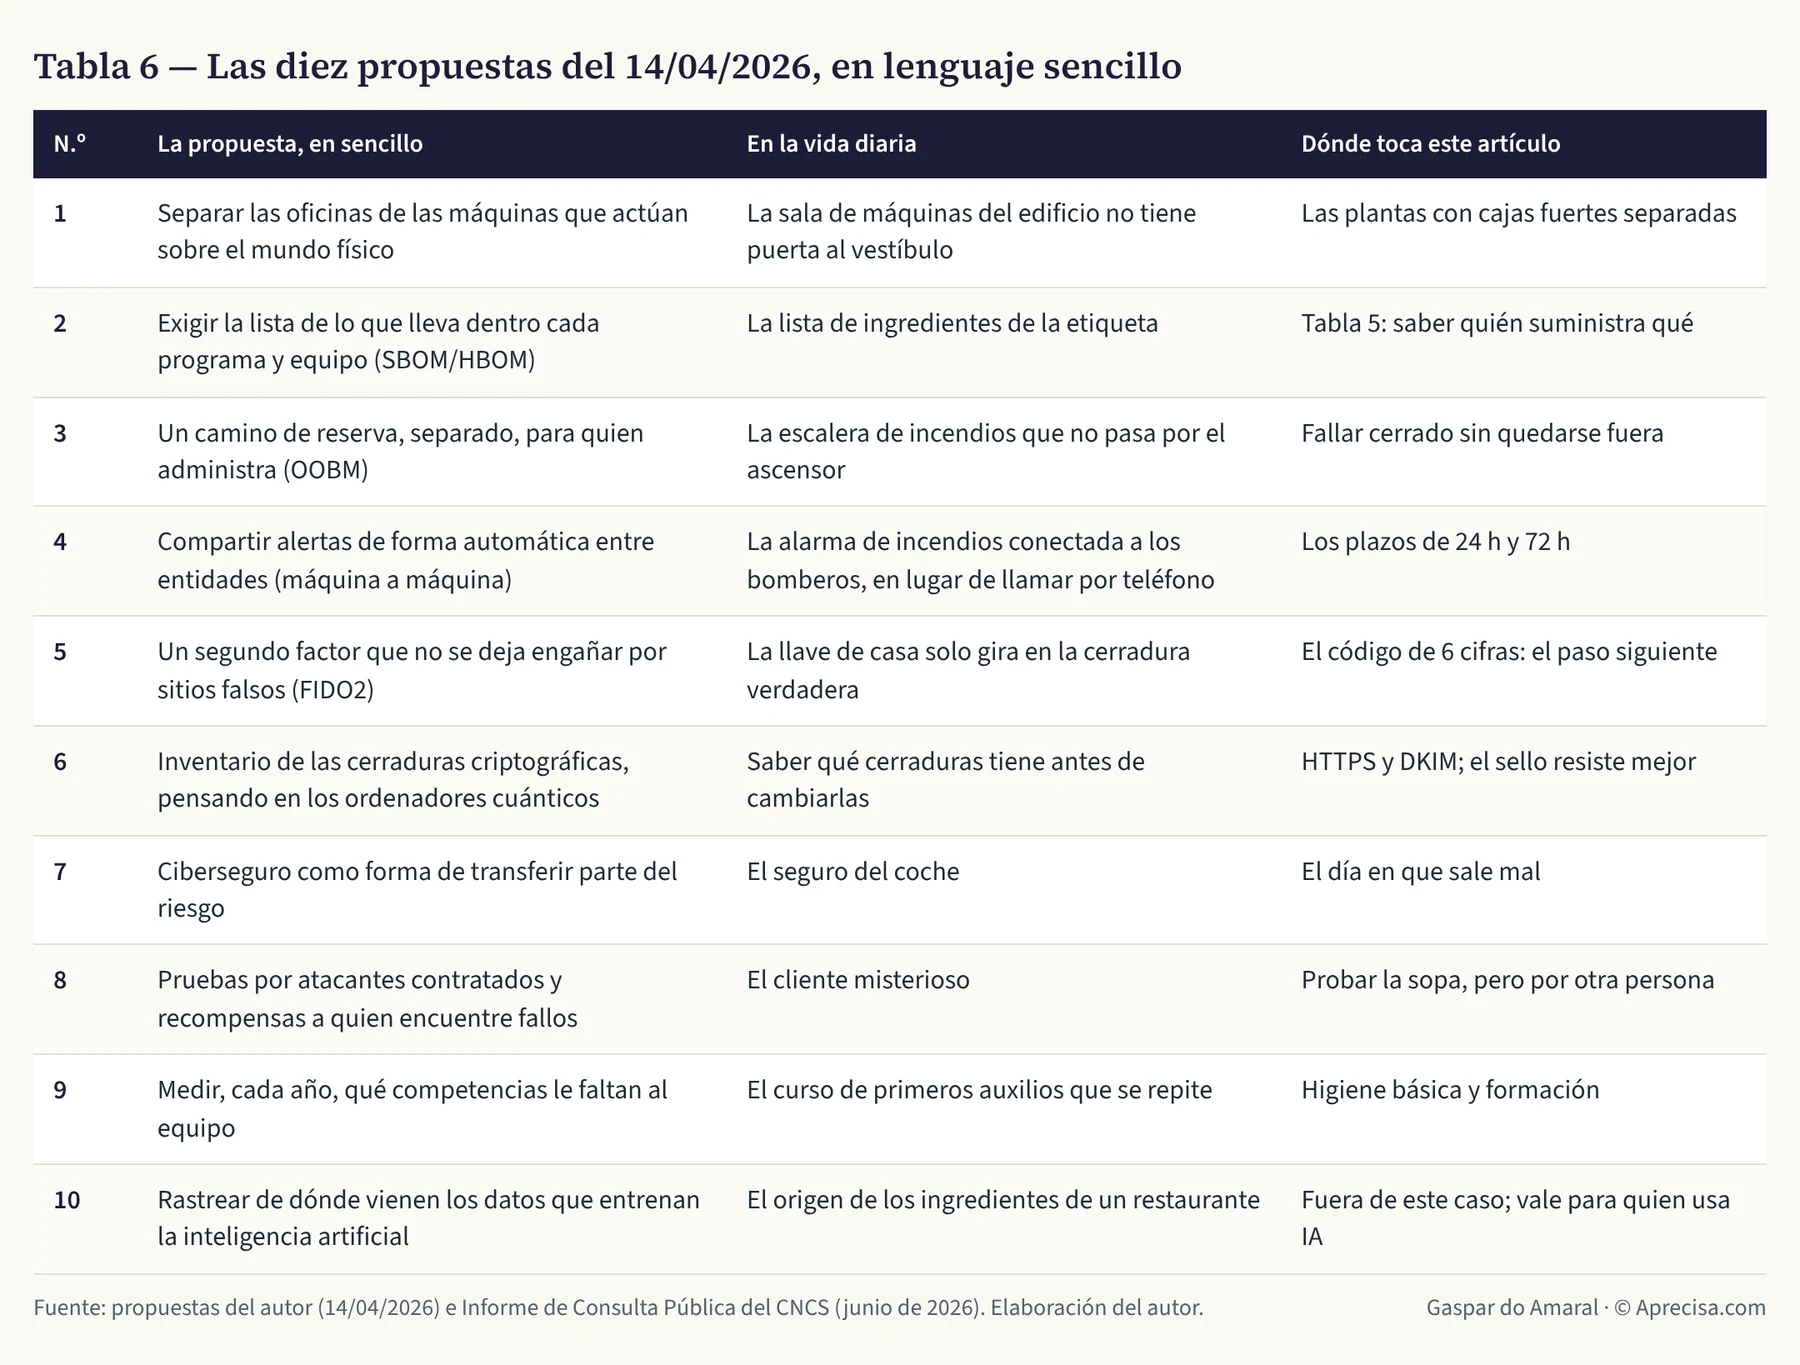
Tres conexiones que merecen destacarse.
- La Propuesta 5 corrige este mismo artículo. El código de 6 cifras del móvil es bueno, pero no es el mejor. Un sitio falso puede pedirlo y usarlo en el mismo minuto, como quien oye un PIN dicho en voz alta. Las llaves físicas y las «llaves de acceso» del móvil (normas FIDO2) funcionan como una llave de casa: solo giran en la cerradura verdadera y no sirven en una puerta falsa. Para quien administra, es el paso siguiente.
- La Propuesta 6 mira a las cajas fuertes del futuro. Los ordenadores cuánticos, cuando existan a gran escala, abrirán ciertas cerraduras que hoy usamos: las que protegen el candado de la dirección (HTTPS) y el sello de las cartas (DKIM). El sello del guardarropa, hecho con una llave secreta compartida, resiste mucho mejor. Saber qué cerraduras se tienen es el primer paso para cambiarlas a tiempo: se llama inventario criptográfico.
- La Propuesta 1 es la lección de las plantas, a la escala de un puerto. Separamos los sitios en plantas, cada una con su caja fuerte, para que un asalto en una no abra las demás. En un puerto o en una subestación eléctrica, la misma idea separa las oficinas (el wifi, el correo) de las máquinas que mueven grúas, compuertas e interruptores automáticos. Si un virus entra por el correo, no puede tener escalera hasta la sala de máquinas.
Para recordar. La ley es el suelo, no el techo. Lo que el regulador no hizo obligatorio sigue siendo buena ingeniería, y cada empresa puede hacerlo por iniciativa propia.
9. Para llevar en el bolsillo
- Una dirección, varias plantas. Un subdominio por público. Cada planta con su caja fuerte.
- Una dirección oficial por página, y una redirección (301) siempre que cambie. Los enlaces publicados nunca se rompen.
- Ninguna llave en el plano. Las llaves, en la caja fuerte de la planta que las usa, con permisos mínimos, caducidad y dos factores para crearlas.
- Las cajas fuertes fallan cerradas. Cuando falta una pieza, la puerta queda cerrada y el lector recibe un mensaje claro.
- La ley es el suelo, no el techo. El mínimo obligatorio es el punto de partida; el resto se decide por la consecuencia de cada fallo.
- Pruebe la sopa antes de servirla. El error del domingo solo se vio porque alguien pidió un paquete de música como lo haría cualquier lector. La prueba final es siempre de extremo a extremo: pedir, recibir el correo, abrir el enlace, intentar el atajo y ver la puerta cerrada.
La Tabla 4 es un diccionario de bolsillo con las palabras de este artículo.
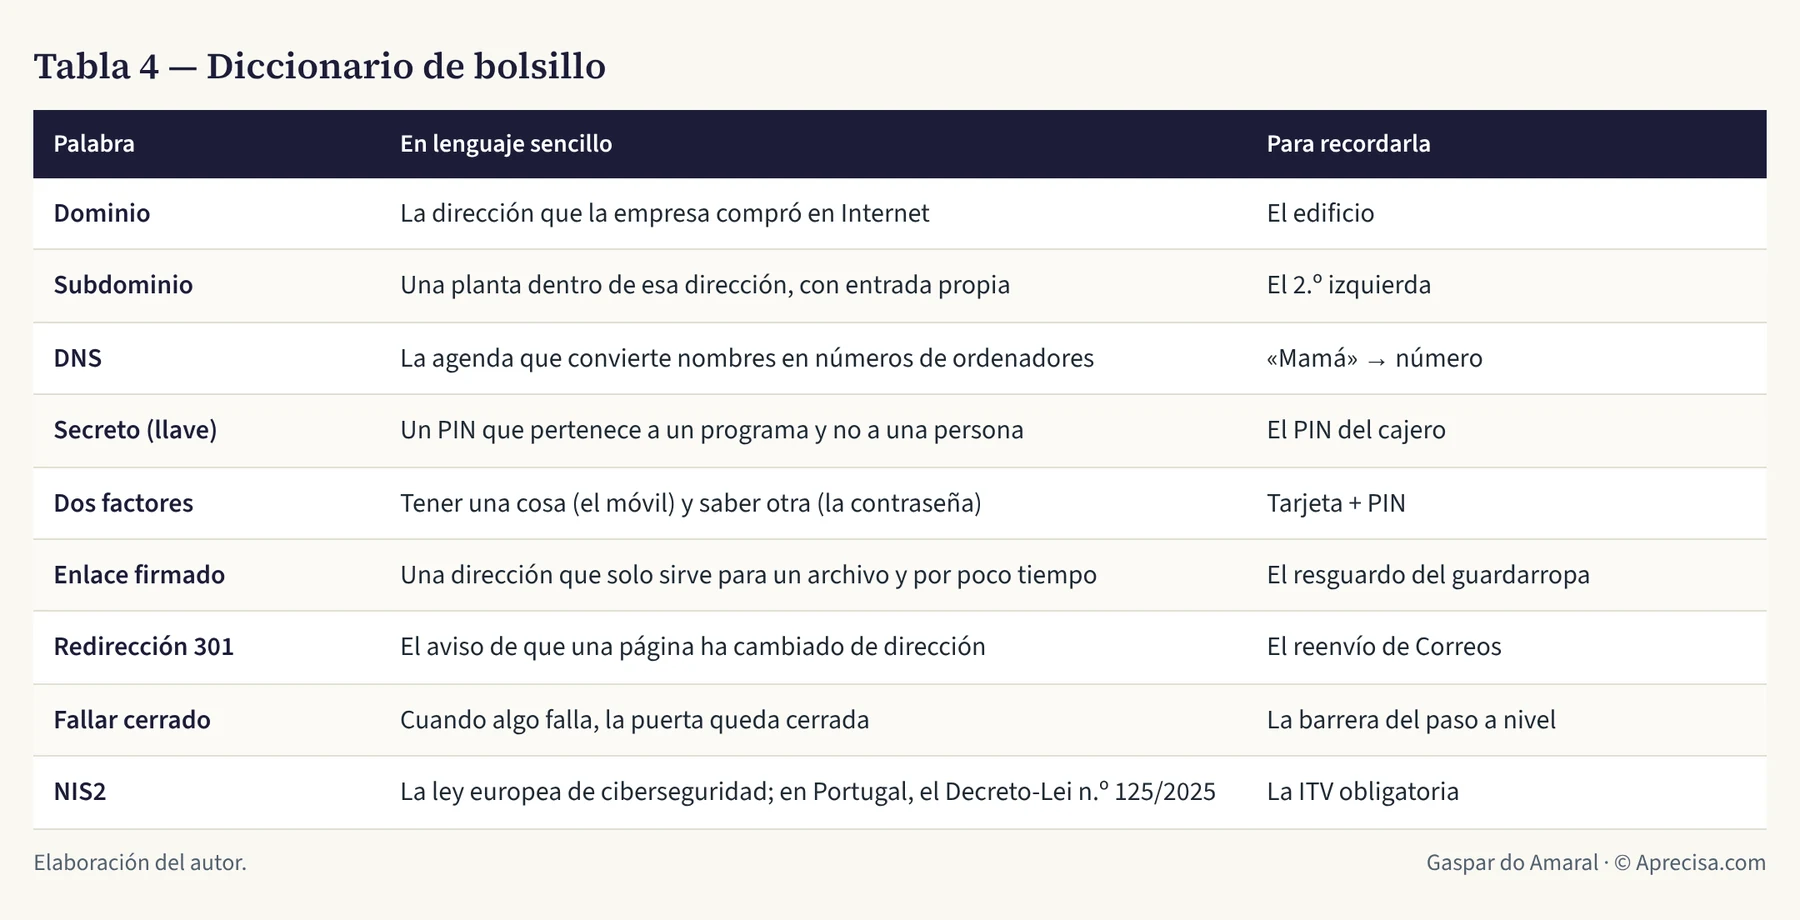
Nada de esto es exclusivo de un sitio pequeño. Es la misma lógica de un puerto, de una estación donde un cable submarino llega a tierra o del centro de control de una red eléctrica: la dirección es pública, las puertas son pocas y conocidas, cada llave abre solo lo que debe, y cuando algo falla, falla hacia el lado seguro.
10. El camino de este boletín
Para quién es. Para quien tiene que decidir sobre seguridad sin ser especialista: el dueño de una pequeña empresa, el gestor que encarga un sitio web, el técnico de otra área, el profesor y el estudiante, el responsable público. Y para las empresas que quieren ser proveedoras de quienes la ley ya obliga: puertos, operadores de energía, hospitales, transporte.
La promesa. En cada número, una idea, una imagen de la vida diaria que no se olvida y tres cosas que se pueden hacer mañana por la mañana. Sin jerga sin explicar, sin política y sin miedo como argumento: solo hechos, con las cuentas hechas a la vista.
Cómo se lee cada número. Todos tienen las mismas siete partes, para que el lector sepa siempre dónde está:
- La historia: un caso real, contado sin nombres de empresas.
- La imagen: el concepto comparado con algo que todo el mundo conoce.
- Las cuentas, cuando las haya, paso a paso, como si se hicieran a mano.
- Lo que dice la ley: la letra de la NIS2 o del Decreto-Lei n.º 125/2025 a la que corresponde el tema.
- Para recordar: lo esencial en dos frases.
- Mañana por la mañana: tres acciones concretas, por orden de facilidad.
- La pregunta: una cuestión a los lectores, para seguir la conversación en los comentarios.
Las normas de la casa. Los ejemplos técnicos son siempre anónimos, como exemplo.pt en este número, para que ningún número sirva de mapa a quien quiera atacar a alguien. Los proveedores aparecen solo como ejemplos, mezclados y por orden alfabético. Cada número sale primero en el sitio web, con el PDF a petición del correo, y después en LinkedIn, donde se hace el debate. Salen cada dos semanas.
Los próximos números. La Tabla 7 muestra un camino posible para los próximos seis meses. Sigue el orden de las diez medidas de la NIS2 y retoma, una a una, las diez propuestas que entregué al CNCS: empieza por lo que cualquiera puede hacer en casa y acaba en las infraestructuras críticas.
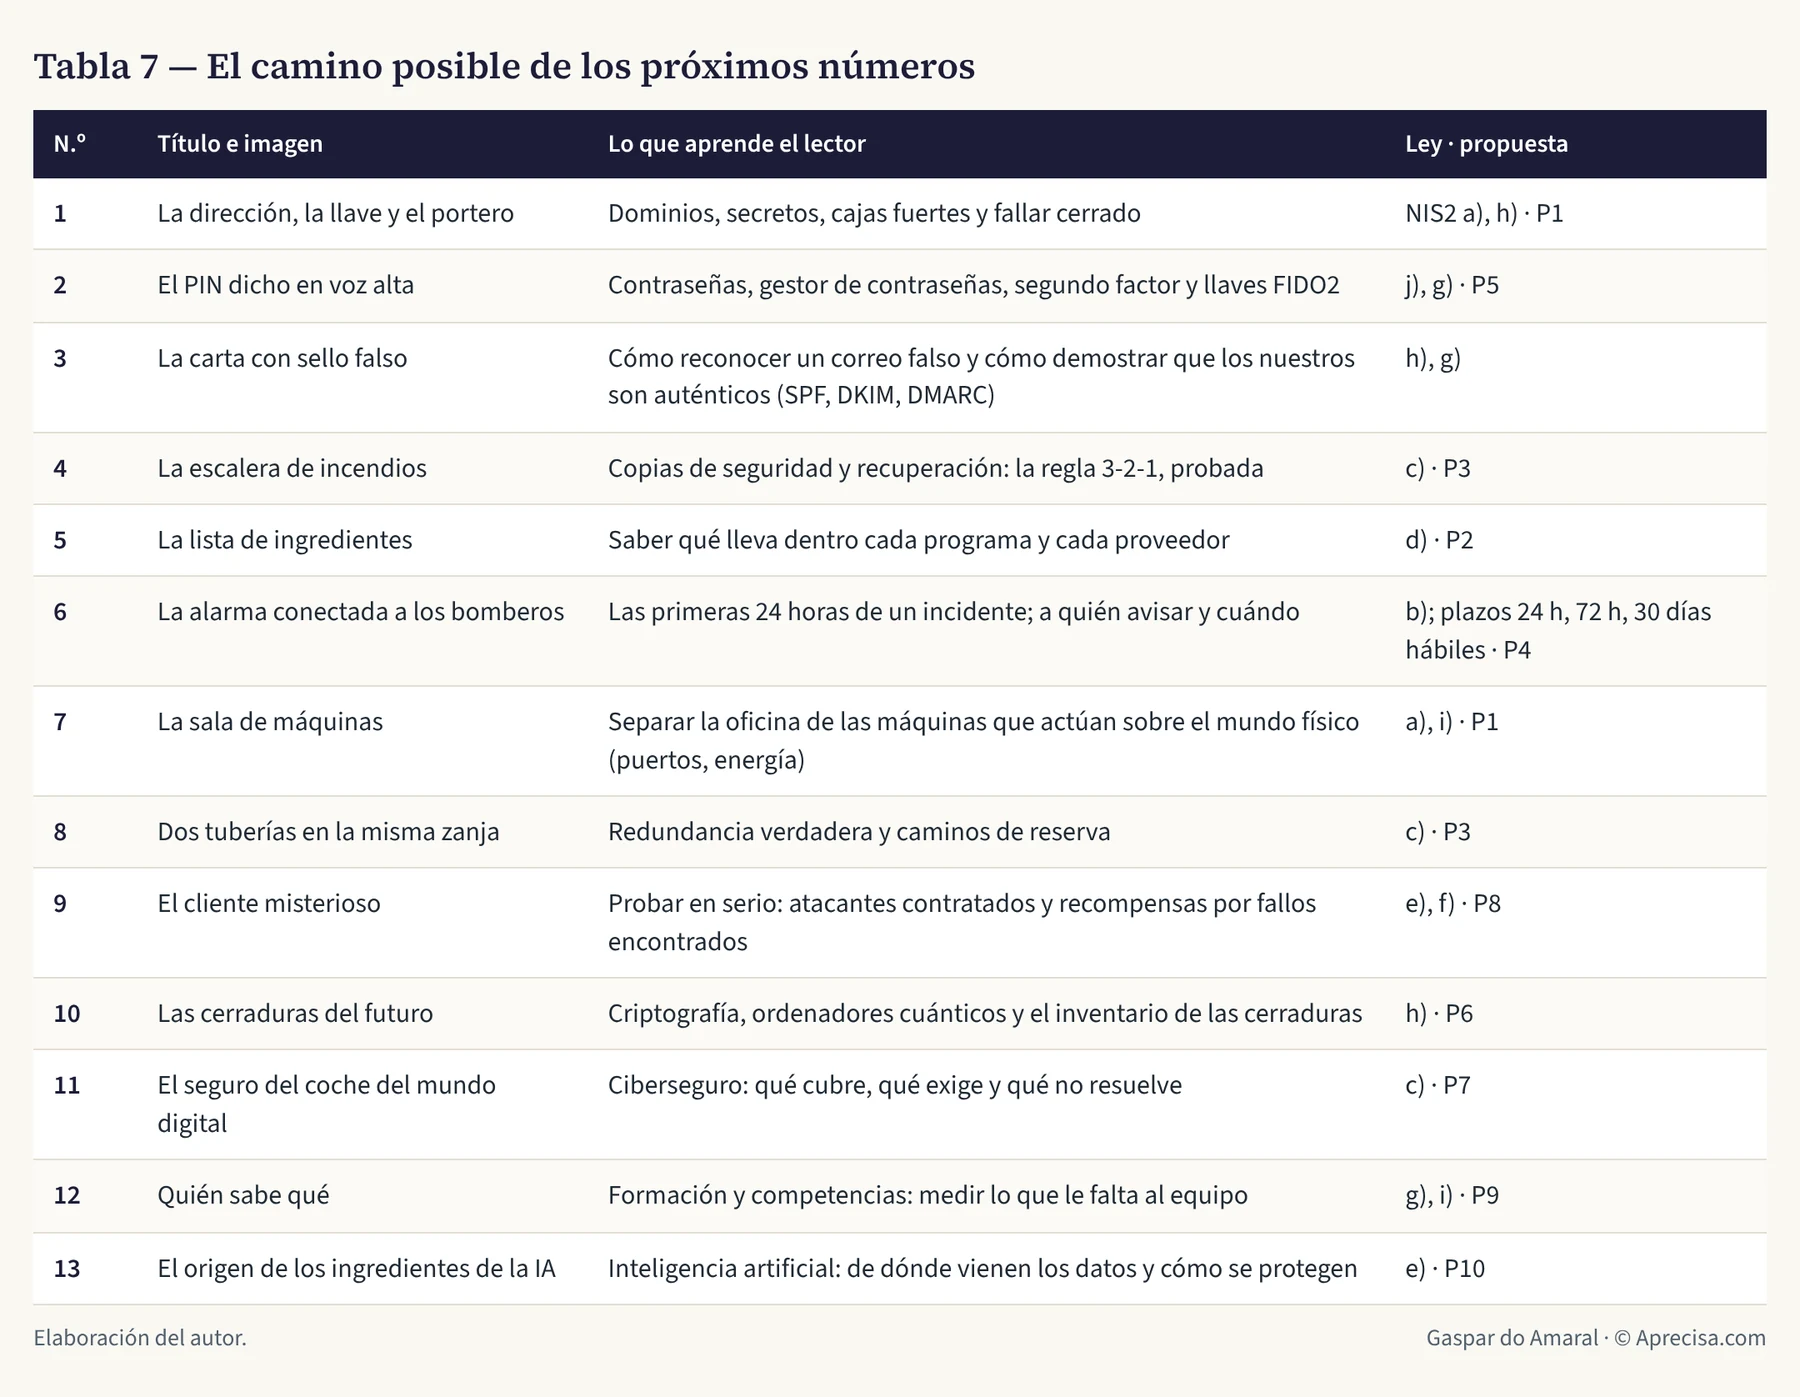
El camino no es fijo. Si los lectores piden un tema antes que otro, se cambia el orden. ¿Qué tema quiere ver en el n.º 2? Dígalo en los comentarios.
En el Grupo Aprecisa.com aplicamos estas cinco reglas en nuestros propios sitios, y ayudamos a otras empresas a hacerlo: las que tienen que cumplir la NIS2 y las que quieren ser proveedoras de quien cumple. Este artículo abre el boletín «A Chave e o Porteiro» (La llave y el portero): ciberseguridad en lenguaje sencillo, cada dos semanas.
Nota metodológica
Hechos verificados. Las diez medidas del artículo 21, apartado 2, se confirmaron en el texto de la Directiva (UE) 2022/2555 (DO L 333 de 27.12.2022). Las fechas, los plazos de notificación y las multas del Decreto-Lei n.º 125/2025 se confirmaron en dos síntesis jurídicas independientes (PLMJ y Cuatrecasas), y la fecha de entrada en vigor en ECIJA; para cualquier decisión jurídica se recomienda leer el texto oficial en el Diário da República (el boletín oficial portugués). El autor no es jurista; este artículo es técnico.
Hechos observados. El episodio del 25 de octubre de 2026, los permisos, la vigencia y la caducidad por inactividad de las llaves del servicio de envío de correos, la verificación en dos factores, la separación de los secretos por proyecto y por entorno en el servicio de alojamiento y la necesidad de una nueva publicación para que el secreto surta efecto se observaron directamente en los paneles de administración y en las pruebas de extremo a extremo hechas por el autor ese día.
Cuenta de la firma. La firma usa HMAC-SHA-256 (una función de firma con llave secreta), cortada a 32 caracteres en base64url (64 símbolos, 6 bits cada uno): 32 × 6 = 192 bits; 2192 = 6,277 × 1057. Intentos en 7 días a 109 por segundo: 7 × 86 400 × 109 = 6,048 × 1014. Probabilidad: 6,048 × 1014 ÷ 6,277 × 1057 = 9,6 × 10−44. La comparación con el EuroMillones usa 1 entre 139 838 160 por apuesta: cinco semanas seguidas dan (1/139 838 160)5 ≈ 1,9 × 10−41, que es unas 200 veces más probable que acertar la firma.
Comparación con los átomos de la Tierra. Se usa la estimación habitual de unos 1,33 × 1050 átomos en la Tierra: 6,277 × 1057 ÷ 1,33 × 1050 ≈ 4,7 × 10⁷, es decir, unos 47 millones de planetas Tierra. Es un orden de magnitud, para dar idea del tamaño.
Lo que no se muestra. Por seguridad, el artículo no indica valores de llaves, identificadores de cuenta ni direcciones internas de administración.
Referencias
- Gaspar do Amaral — Da Conformidade Normativa à Resiliência Operacional: 10 Propostas para o Novo Regime de Cibersegurança (14/04/2026) — las diez propuestas presentadas en la consulta pública (en portugués)
- Gaspar do Amaral — O Novo Regime de Cibersegurança: o que ficou por fazer (25/06/2026) — balance del Informe de Consulta Pública del CNCS: 10 «no aceptada», 6 con convergencia de terceros (en portugués)
- Diretiva (UE) 2022/2555 (NIS2), artigo 21.º — Medidas de gestão dos riscos de cibersegurança — texto de las letras a) a j) del artículo 21 (Medidas para la gestión de riesgos de ciberseguridad), en inglés
- PLMJ — Transposição da Diretiva NIS 2: o novo Regime Jurídico da Cibersegurança — Decreto-Lei n.º 125/2025: ámbito, plazos de notificación, multas y registro en el CNCS (en portugués)
- Cuatrecasas — Novo Regime Jurídico da Cibersegurança — síntesis del Decreto-Lei n.º 125/2025: gestión de riesgos, autenticación multifactor, cifrado (en portugués)
- ECIJA — Novo Regime Jurídico da Cibersegurança entrou em vigor em Portugal — entrada en vigor el 3 de abril de 2026 (en portugués)
El debate está en LinkedIn (en portugués)
Los comentarios a este texto se hacen en LinkedIn, donde el artículo se compartió en portugués. Puede escribir en español. Esté de acuerdo, discrepe o aporte datos: todas las objeciones fundamentadas reciben respuesta.
Al mostrar la publicación, el contenido se carga desde LinkedIn. Privacidad (en portugués)
Gaspar do Amaral · Original en portugués del 26 de octubre de 2026, publicado en este sitio; traducción emitida el 27 de octubre de 2026 · Figuras y tablas © Aprecisa.com · Con ayuda de IA