 ← Grupo Aprecisa · Conecta quem sabe a quem precisa
Newsletter “A Chave e o Porteiro” · nº 1 · Cibersegurança em linguagem simples
O endereço, a chave e o porteiro
Domínios, subdomínios, segredos e o que a NIS2 exige, explicados com um caso real, sem jargão
Gaspar do Amaral · 26 de outubro de 2026
Adaptação do original em português de Portugal. Esta versão foi emitida em 27 de outubro de 2026.
Neste site, este artigo foi
Domingo, seis da tarde. Tudo parecia pronto. Nos sites de uma pequena empresa que eu acompanho, quem quisesse um PDF tinha de deixar o e-mail, e o documento seguia por correio eletrônico. Nos artigos, funcionava. Na música, não: os arquivos eram baixados sem pedir nada a ninguém.
O programa estava certo. O que estava errado era o lugar de uma chave. Ela tinha ficado no cofre do quarto 101, e o hóspede a pediu na recepção do quarto 102.
Este artigo explica, com coisas que todo mundo conhece (uma carta, um prédio, um hotel, um caixa eletrônico), cinco ideias que qualquer pessoa precisa ter antes de encomendar, projetar ou proteger um site: o endereço, a chave, o porteiro, o tíquete com carimbo e o lado para onde se cai quando algo falha. No fim, mostra por que tudo isso é o que a lei europeia de cibersegurança, a NIS2, exige das empresas.
Este é o nº 1 da newsletter “A Chave e o Porteiro”, sobre cibersegurança em linguagem simples. No fim, explico para quem ela é, como se lê e o caminho das próximas edições.
Para lembrar. Não é preciso entender de informática para ler este artigo. Se você sabe mandar uma carta, usar um caixa eletrônico e deixar o casaco numa chapelaria, já sabe o essencial.
1. O endereço: o prédio, o andar e a sala
Quando você escreve uma carta para sua avó, escreve o endereço do mais específico para o mais geral: o nome, a rua, o apartamento, a cidade, o país. O carteiro lê ao contrário: primeiro o país, depois a cidade, depois a rua e só no fim a porta.
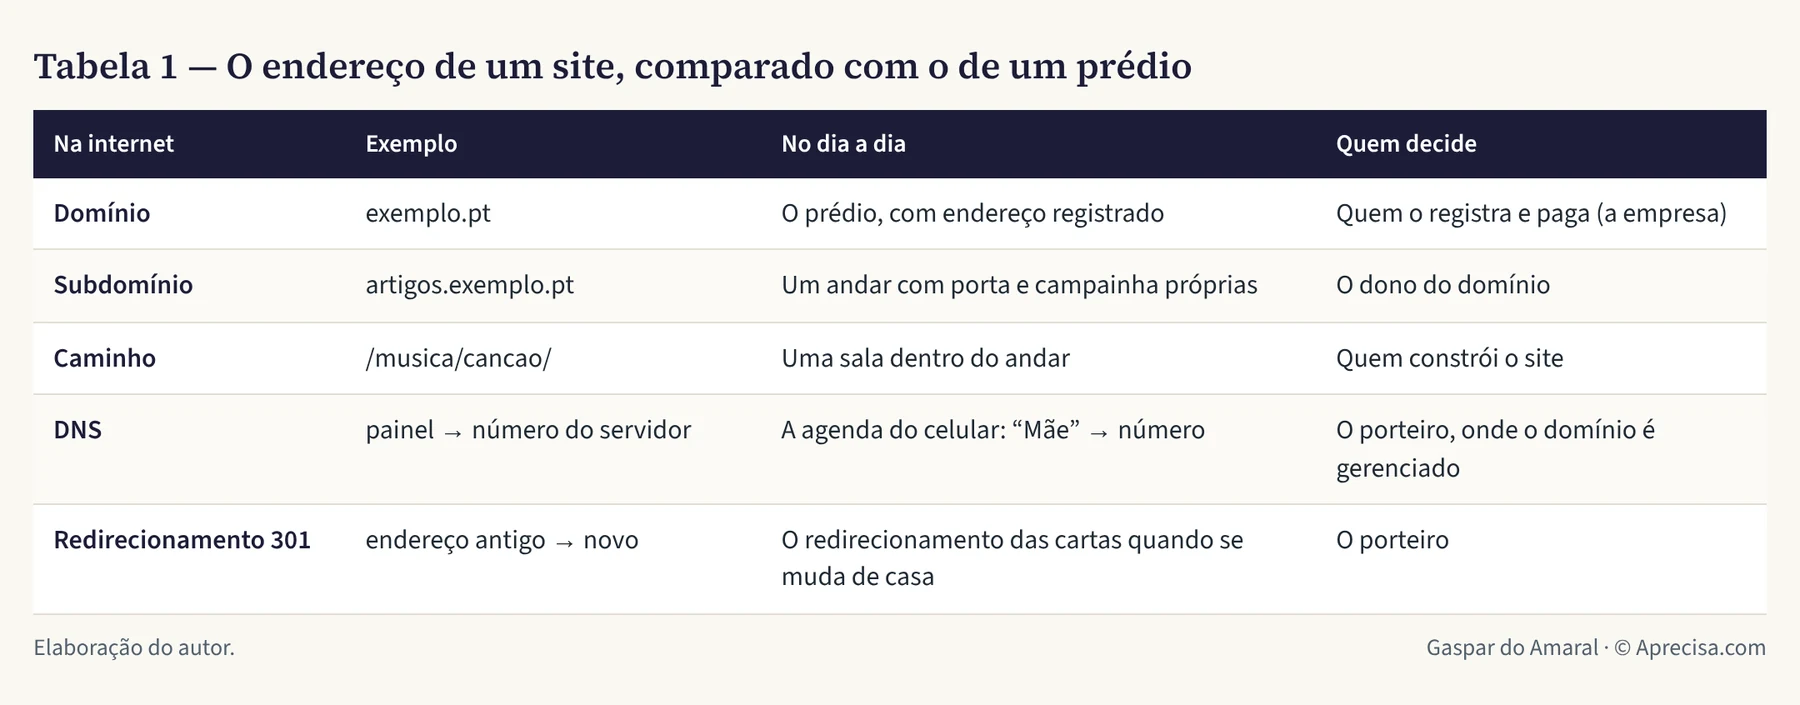
Os endereços da internet funcionam da mesma maneira. Veja este: artigos.exemplo.pt/musica/cancao/.
- .pt é o país (ou a categoria, como .com).
- exemplo é o prédio. Juntos, exemplo.pt formam o domínio: é o endereço que a empresa comprou e que mais ninguém pode usar, como um terreno registrado no cartório de registro de imóveis.
- artigos. é o andar. Ele se chama subdomínio: um andar com porta e campainha próprias, dentro do mesmo prédio. Escreve-se antes do domínio, separado por um ponto.
- /musica/cancao/ é a sala dentro do andar. Chama-se caminho e escreve-se depois, separado por barras.
A Tabela 1 coloca essas peças lado a lado.
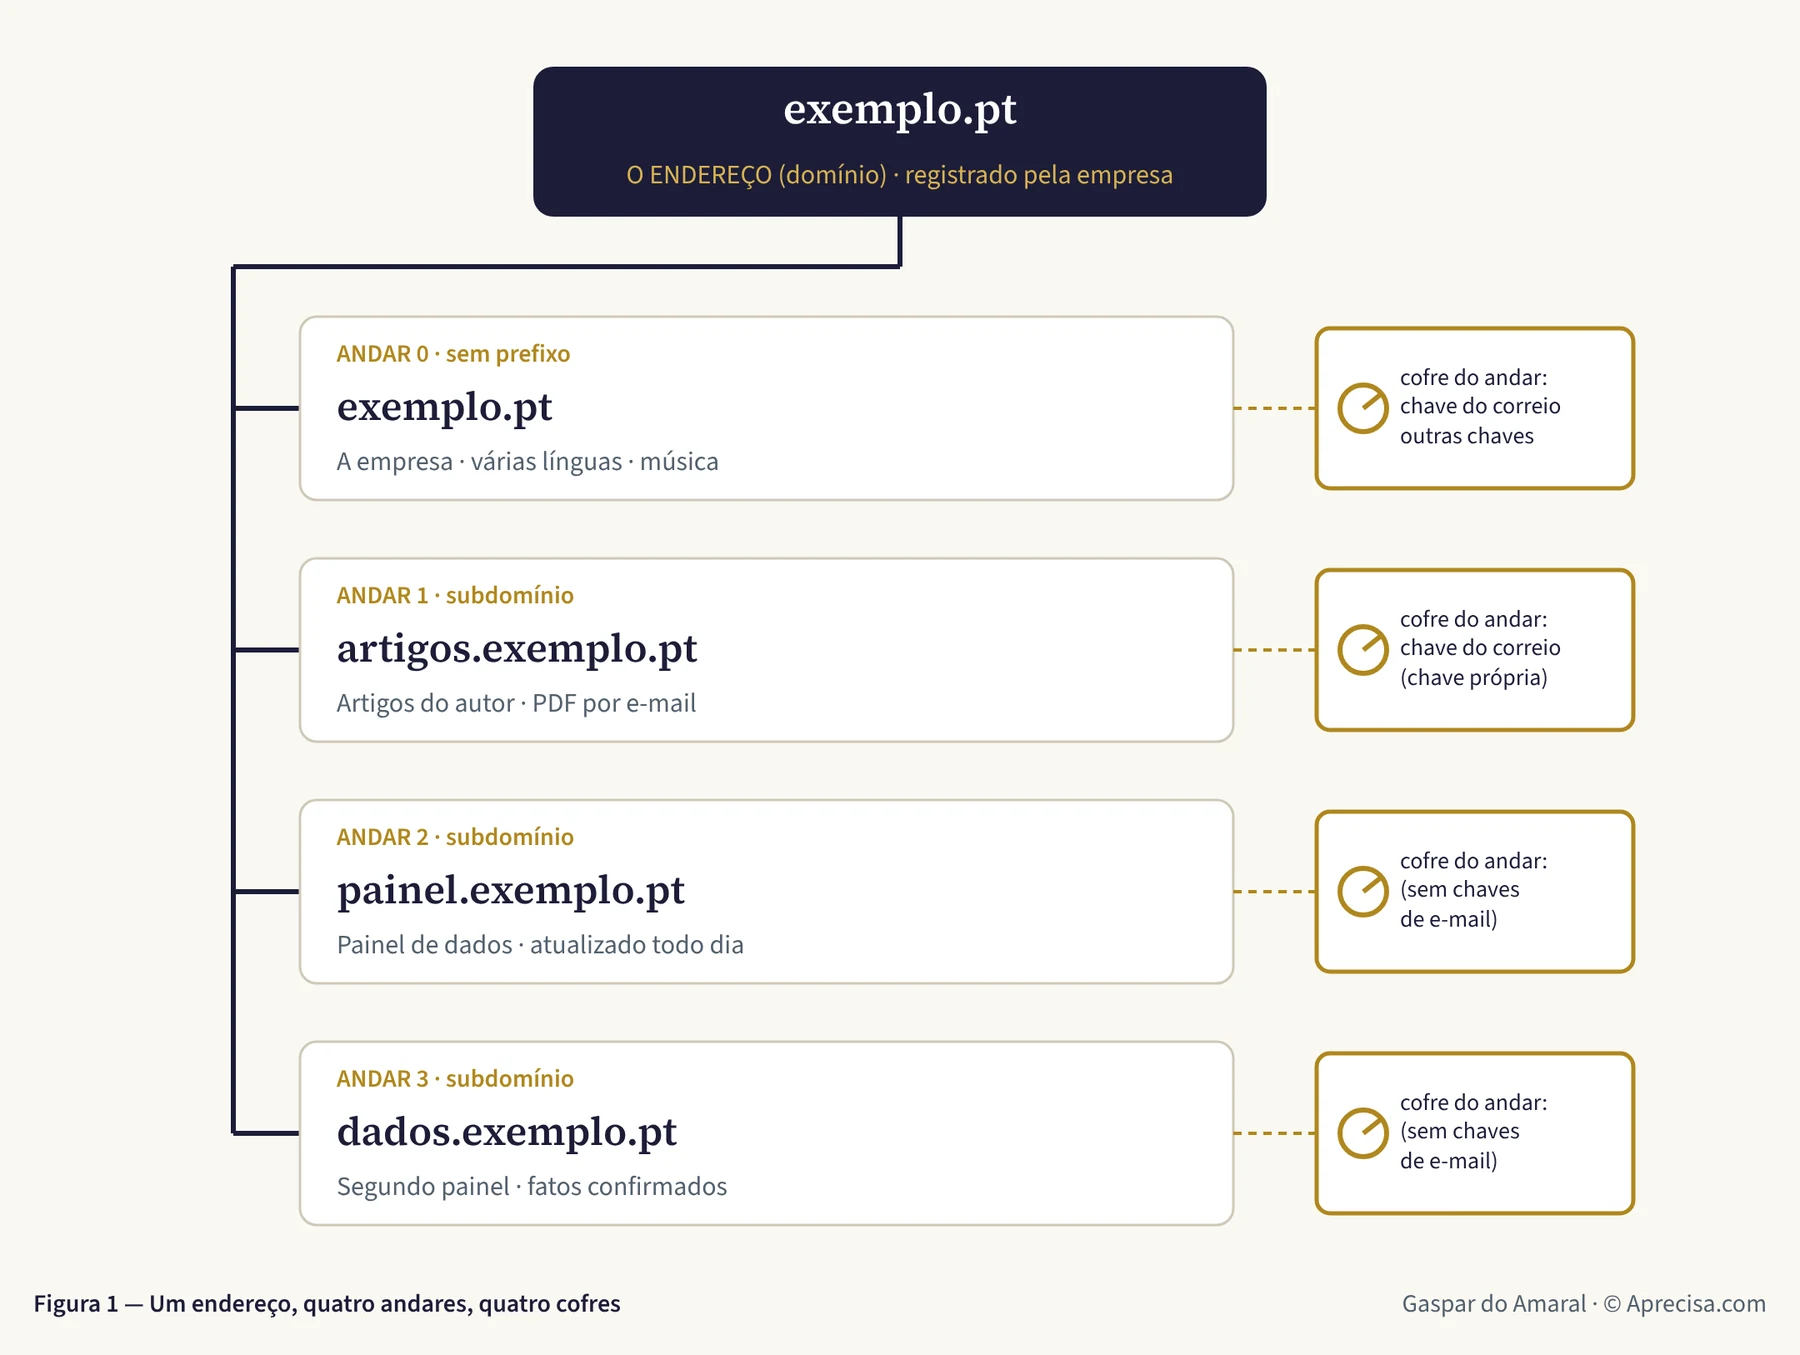
O que a Figura 1 mostra. No topo está o prédio, exemplo.pt. Embaixo estão quatro andares: o da empresa (sem prefixo), o dos artigos do autor, um painel de dados e um segundo painel. Ao lado de cada andar há um cofre. O que se guarda num cofre não aparece nos outros, assim como num hotel o cofre do quarto 101 não abre com o código do 102. Isso é bom, porque, se alguém arrombar um quarto, os outros continuam fechados. Mas obriga a colocar cada chave no cofre do quarto que vai usá-la. Foi aí que falhamos no domingo.
Quem sabe onde fica cada andar? A agenda do celular
No celular, você toca em “Mãe” e ele disca o número. Você não precisa saber o número de cor. Na internet, essa agenda se chama DNS: quando você digita painel.exemplo.pt, o DNS procura o número do computador que guarda esse andar e liga você a ele. Abrir um andar novo é acrescentar um contato à agenda.
Para lembrar. Domínio = o prédio. Subdomínio = o andar. Caminho = a sala. DNS = a agenda que transforma nomes em números.
2. Antes de projetar: as cinco perguntas do arquiteto
Ninguém constrói uma casa começando pela cor das paredes. Primeiro se pergunta quem vai morar lá, por onde se entra, onde se guardam os objetos de valor, quem tem as chaves e por onde se sai se houver um incêndio. Um site é igual.
- Para quem é cada andar? Um andar por público. O site da empresa, os artigos de um autor e um painel de dados atendem pessoas diferentes. Se estiverem todos no mesmo andar, uma obra num deles incomoda os outros.
- Por onde se entra? Cada página tem um único endereço oficial. Quando ela muda de sala, deixa-se um aviso, como quem pede aos Correios o redirecionamento das cartas ao mudar de casa. Na internet isso se chama redirecionamento 301: quem tiver o endereço antigo, num PDF, num e-mail ou numa publicação antiga, sempre chega ao novo.
- O que fica trancado à chave? Tudo o que se lê fica aberto, como a vitrine de uma loja. O que se leva para casa (um PDF, um pacote de música) é entregue a quem deixa o e-mail, como o termo de garantia que só se emite para quem informa o nome.
- Quem guarda as chaves? Nunca o código do site. O código é lido por várias pessoas e ferramentas, como a planta da casa que se mostra aos empreiteiros. Escrever uma chave no código é colar a chave de casa na planta.
- Para que lado se cai quando algo falha? É a pergunta que quase ninguém faz. Foi a que nos pegou no domingo, e a seção 6 é só dela.
3. A chave: uma senha que não pertence a uma pessoa
Para enviar um e-mail em nome de [email protected], o site não vai a pé até a agência dos correios. Ele entrega as cartas a um serviço de envio de e-mails, que chamamos de o correio. O correio carimba cada carta com um selo eletrônico do domínio, para que o Gmail ou o Outlook saibam que a carta vem mesmo da empresa e não de um impostor.
O correio não aceita cartas de qualquer um. Ele pede uma chave: uma sequência comprida de letras e números, como uma senha muito longa. Quem a tiver pode enviar cartas em nome da empresa. Por isso ela se chama segredo. É uma senha que não pertence a uma pessoa, mas a um programa.
Um bom segredo segue quatro regras, e todas já existem na nossa vida. A Tabela 2 mostra quais são.
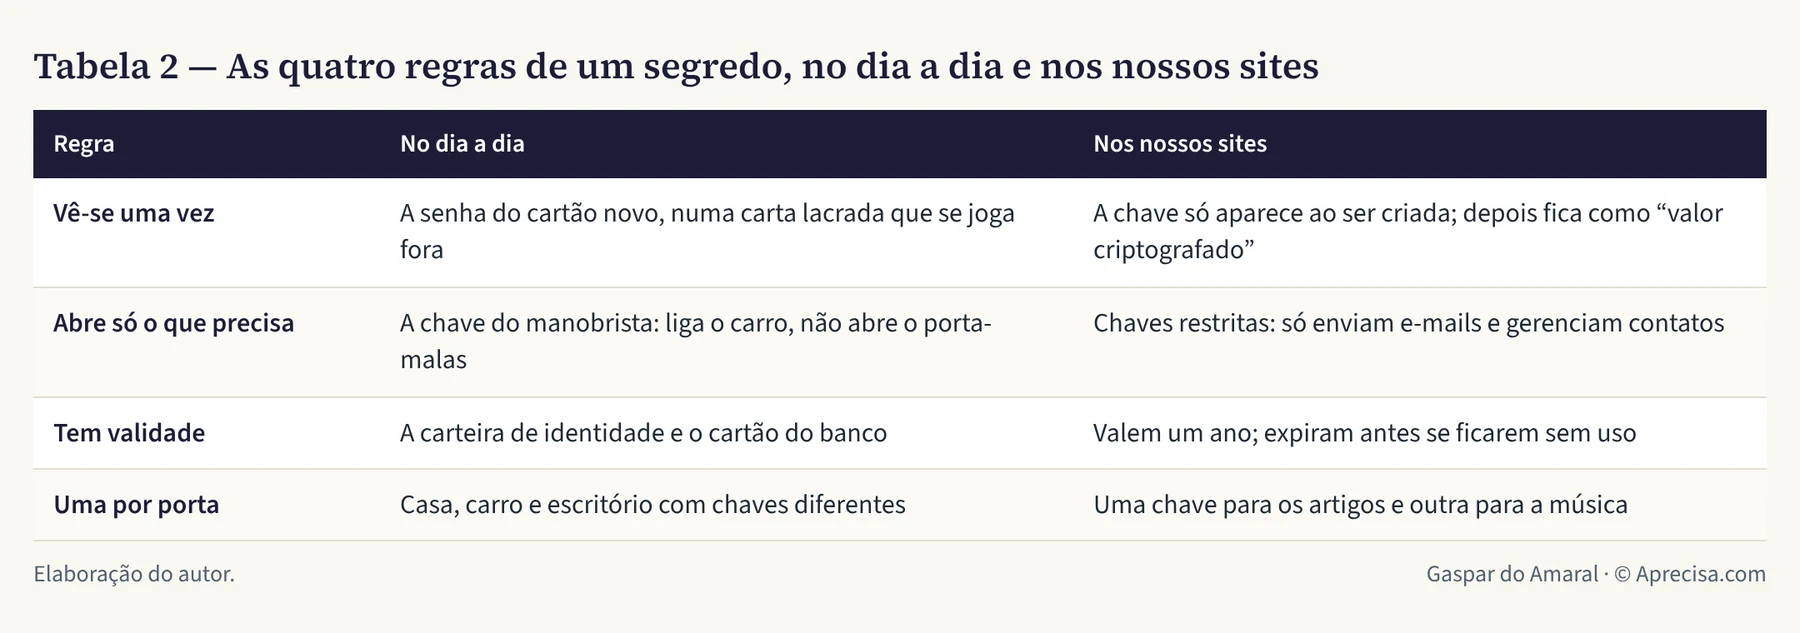
- Vê-se uma vez. A senha de um cartão novo chega numa carta lacrada; você a memoriza e joga a carta fora. A chave do correio também só aparece no momento em que é criada. Se ela se perder, não se pede uma cópia: cria-se uma nova e cancela-se a antiga. O porteiro faz o mesmo: depois de guardada, a chave aparece só como “valor criptografado”, e nem o dono consegue lê-la de novo.
- Abre só o que precisa. Quando você deixa o carro com o manobrista de um hotel, entrega a chave que liga o motor, não a que abre o porta-luvas e o porta-malas. As nossas chaves fazem duas coisas: enviar e-mails e gerenciar contatos. Não mexem em pagamentos nem apagam a conta.
- Tem prazo de validade. A carteira de identidade e o cartão do banco têm validade. As nossas chaves valem um ano e param de funcionar antes se ficarem muito tempo sem uso. Uma chave esquecida numa gaveta acaba morrendo sozinha.
- Uma por porta. Ninguém usa a mesma chave para a casa, o carro e o escritório. Os artigos têm uma chave e a música tem outra. Se uma tiver de ser cancelada, a outra continua funcionando.
Para criar a chave nova, o correio pediu ainda um código de seis dígitos, gerado no celular. É o que acontece no caixa eletrônico: é preciso ter o cartão e saber a senha. Isso se chama autenticação de dois fatores. Quem roubar a senha, sem o celular, fica do lado de fora.
Para lembrar. Um segredo é uma senha para programas: vê-se uma vez, abre só o que precisa, tem validade e há um para cada porta. Para criá-lo, é preciso estar com o celular na mão.
4. O porteiro: a recepção do hotel
O serviço de hospedagem e proteção dos sites, que chamamos de o porteiro, faz o papel da recepção de um hotel. Recebe todo mundo, a qualquer hora, de qualquer país, e decide o que fazer com cada visitante.
- Dá a cada um o quarto que pediu, isto é, a página. Tem cópias das páginas em recepções espalhadas pelo mundo, para que elas abram rápido em Lisboa ou em São Paulo.
- Guarda um cofre por quarto. Em cada andar há uma lista de “variáveis e segredos”, separada para o hotel em funcionamento (Produção) e para o quarto de ensaio (Pré-visualização).
- Tem funcionários que fazem pequenos serviços: programas pequenos, chamados “funções”, que trabalham quando um hóspede pede algo especial, como receber um PDF por e-mail. São eles que abrem o cofre e usam a chave.
- Aplica as regras da casa na porta: o aviso de mudança de endereço (301), o cadeado no endereço (HTTPS) e a lista do que cada página pode ou não carregar.
Há um detalhe difícil de perceber. Trocar o que está no cofre não muda nada na hora. O porteiro só começa a usar a chave nova quando o site é publicado de novo. É como trocar a fechadura de um hotel: os cartões dos quartos só passam a abrir quando a recepção os programa outra vez.
Para lembrar. O porteiro recebe os visitantes, guarda um cofre por andar e tem funcionários que usam as chaves. Uma chave nova só vale depois que o site é publicado de novo.
5. O tíquete com carimbo: como se entrega um PDF por e-mail
Pense na chapelaria de um teatro. Você deixa o casaco e recebe um tíquete com um número e um carimbo. No fim, entrega o tíquete e recebe o casaco. Sem tíquete não há casaco, e um tíquete desenhado à mão, sem o carimbo da casa, não serve para nada.
A entrega de um PDF por e-mail é uma chapelaria. A Figura 2 mostra os sete passos.
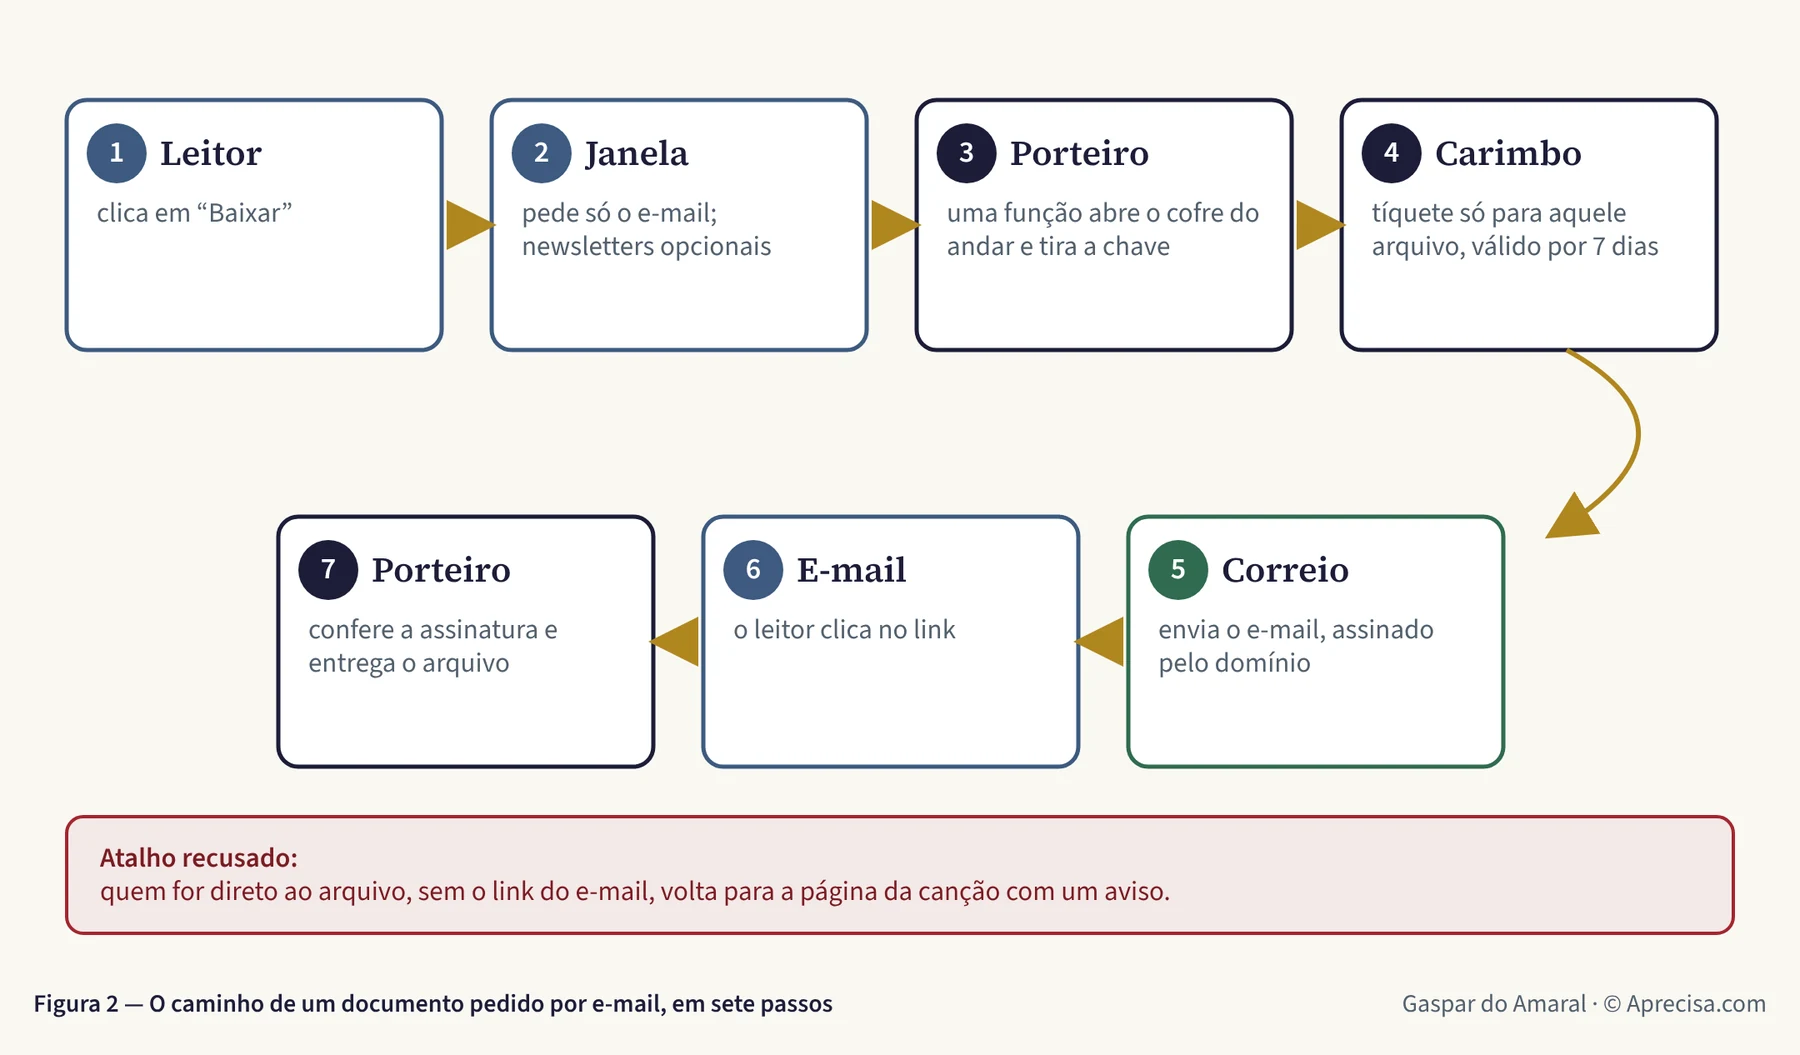
O que a Figura 2 mostra. (1) O leitor clica em “Baixar”. (2) Abre-se uma janela que pede só o e-mail; as newsletters são opcionais e vêm desmarcadas. (3) O pedido chega a um funcionário do porteiro, que abre o cofre do andar e tira a chave do correio. (4) O funcionário prepara o tíquete com carimbo: um link que só serve para aquele arquivo e vale sete dias. (5) O correio envia o e-mail, com o selo do domínio. (6) O leitor clica no link do e-mail. (7) O porteiro confere o carimbo e só então entrega o arquivo. Quem tentar ir direto ao arquivo, sem o tíquete, é mandado de volta à página, com um aviso.
Por que ninguém consegue falsificar o carimbo: as contas, passo a passo
O carimbo é uma sequência de 32 caracteres, calculada a partir do nome do arquivo, da data de validade e de um segredo que só o porteiro conhece. Cada caractere pode ser um de 64 símbolos: 26 letras maiúsculas, 26 minúsculas, 10 algarismos, o hífen e o sublinhado.
- Cada caractere tem 64 possibilidades. 64 = 2 × 2 × 2 × 2 × 2 × 2 = 26. Na linguagem dos computadores, cada caractere vale 6 “bits” (6 perguntas de sim ou não).
- 32 caracteres valem 32 × 6 = 192 bits.
- O número de carimbos possíveis é 2192, cerca de 6,3 × 1057: um 6 seguido de 57 algarismos.
- Imagine uma máquina que testa um bilhão (109) de carimbos por segundo, sem parar, durante os 7 dias em que o tíquete vale. Uma semana tem 7 × 24 × 3.600 = 604.800 segundos. Ao todo, 604.800 × 10⁹ ≈ 6,0 × 10¹⁴ tentativas.
- A probabilidade de acertar é 6,0 × 10¹⁴ ÷ 6,3 × 1057 ≈ 1 × 10−43: zero vírgula, seguido de 42 zeros, e depois um 1.
Para dar uma ideia: a Terra inteira tem cerca de 1050 átomos. Os carimbos possíveis são tantos que dariam para numerar cada átomo de 47 milhões de planetas Terra. Adivinhar o carimbo certo é escolher, de olhos fechados, um único átomo nesses 47 milhões de planetas. E é cerca de 200 vezes menos provável do que ganhar o Euromilhões (a loteria europeia) cinco semanas seguidas.
Para lembrar. A segurança não vem de esconder o arquivo. Vem de o carimbo ser impossível de adivinhar sem o segredo, assim como o tíquete da chapelaria sem o carimbo da casa.
6. Para que lado se cai: a lição do domingo
Pense em duas portas. A saída de emergência de um cinema, quando falta luz, tem de abrir: ninguém pode ficar preso lá dentro. A cancela de uma passagem de nível, quando falta luz, tem de baixar: é melhor um carro esperando do que um carro sobre os trilhos. A primeira falha aberta; a segunda falha fechada. Nenhuma está errada. Errado é trocar uma pela outra.
No domingo, a chave do correio estava no cofre do andar dos artigos. A música mora em outro andar, o da empresa. Quando um leitor pediu um pacote de música, o funcionário desse andar abriu o seu cofre, não encontrou chave e respondeu “o envio por e-mail está desligado”. A janela tinha sido projetada como uma saída de emergência: para nunca deixar o leitor sem nada, entregou o arquivo diretamente. Um cofre que se comportou como uma saída de emergência.
Duas coisas foram corrigidas:
- A chave foi para o cofre certo. O andar da empresa tem agora a sua própria chave, criada só para ele, com as mesmas duas permissões e o mesmo prazo.
- Os arquivos passaram a falhar fechados. Se o e-mail não puder ser enviado, o arquivo não sai por outra porta: o leitor vê “Não foi possível enviar agora. Tente de novo em alguns instantes.” E, sem o tíquete com carimbo, o porteiro não abre, nem para quem souber o nome do arquivo.
No caminho houve dois enganos, que vale a pena contar porque são os mais comuns. O primeiro: no correio há dois tipos de chave, como há chaves da porta e chaves da caixa de correio. Parecem iguais e não abrem a mesma coisa. O segundo: quando não se sabe se uma chave guardada é a certa, não se tenta adivinhar. Cria-se uma nova e cola-se logo no cofre, como quem troca a fechadura quando não sabe quem tem cópias. Chave de origem duvidosa não se usa.
Para lembrar. Portas de pessoas falham abertas. Cofres falham fechados. Antes de projetar, pergunte de que tipo é cada porta.
7. E a NIS2, o que tem a ver com isso?
A NIS2 é a lei europeia de cibersegurança: a Diretiva (UE) 2022/2555 do Parlamento Europeu e do Conselho, de 14 de dezembro de 2022, relativa a medidas destinadas a garantir um elevado nível comum de cibersegurança na União. Em Portugal ela chegou pelo Decreto-Lei n.º 125/2025, de 4 de dezembro (decreto-lei português), o novo Regime Jurídico da Cibersegurança, em vigor desde 3 de abril de 2026. Quem fiscaliza é o Centro Nacional de Cibersegurança (CNCS), o órgão português responsável pelo tema.
Pense na vistoria periódica dos veículos. Ela é obrigatória para alguns veículos e não para outros. Mas quem tem juízo verifica os freios mesmo quando a lei não obriga. A NIS2 é parecida: aplica-se às entidades “essenciais” e “importantes” dos setores que enumera (energia, transportes, saúde, água, infraestruturas digitais, serviços de tecnologia da informação, prestadores de serviços digitais, entre outros) e, em regra, deixa de fora as micro e pequenas empresas. A empresa que mantém estes sites é uma microempresa e, em princípio, não está hoje obrigada a cumprir a NIS2 (conclusão técnica, a confirmar com um advogado: o decreto-lei abrange algumas entidades independentemente do porte, como certos prestadores de nomes de domínio e de serviços de confiança).
Então, por que cumprir? Por três razões.
- Porque é boa engenharia, e custa quase nada quando se faz desde o início, como colocar tomadas com aterramento quando se faz a instalação elétrica.
- Porque os clientes vão exigir. A NIS2 obriga as entidades abrangidas a fiscalizar a segurança dos seus fornecedores. Um hospital já pede ao fornecedor de refeições o certificado de higiene alimentar. Um porto, um operador de energia ou um hospital vão pedir aos fornecedores de informática provas de cibersegurança.
- Porque um dia vai dar errado. E nesse dia, a diferença entre “a chave estava no cofre certo, com prazo e permissões mínimas” e “a chave estava no código” é a diferença entre um susto e um desastre.
O artigo 21.º, n.º 2, da diretiva enumera dez medidas, das alíneas a) a j). A Tabela 3 as coloca ao lado do que já foi feito e do que falta. Não é uma declaração de conformidade: é um balanço honesto da situação, que serve como lista de trabalho.
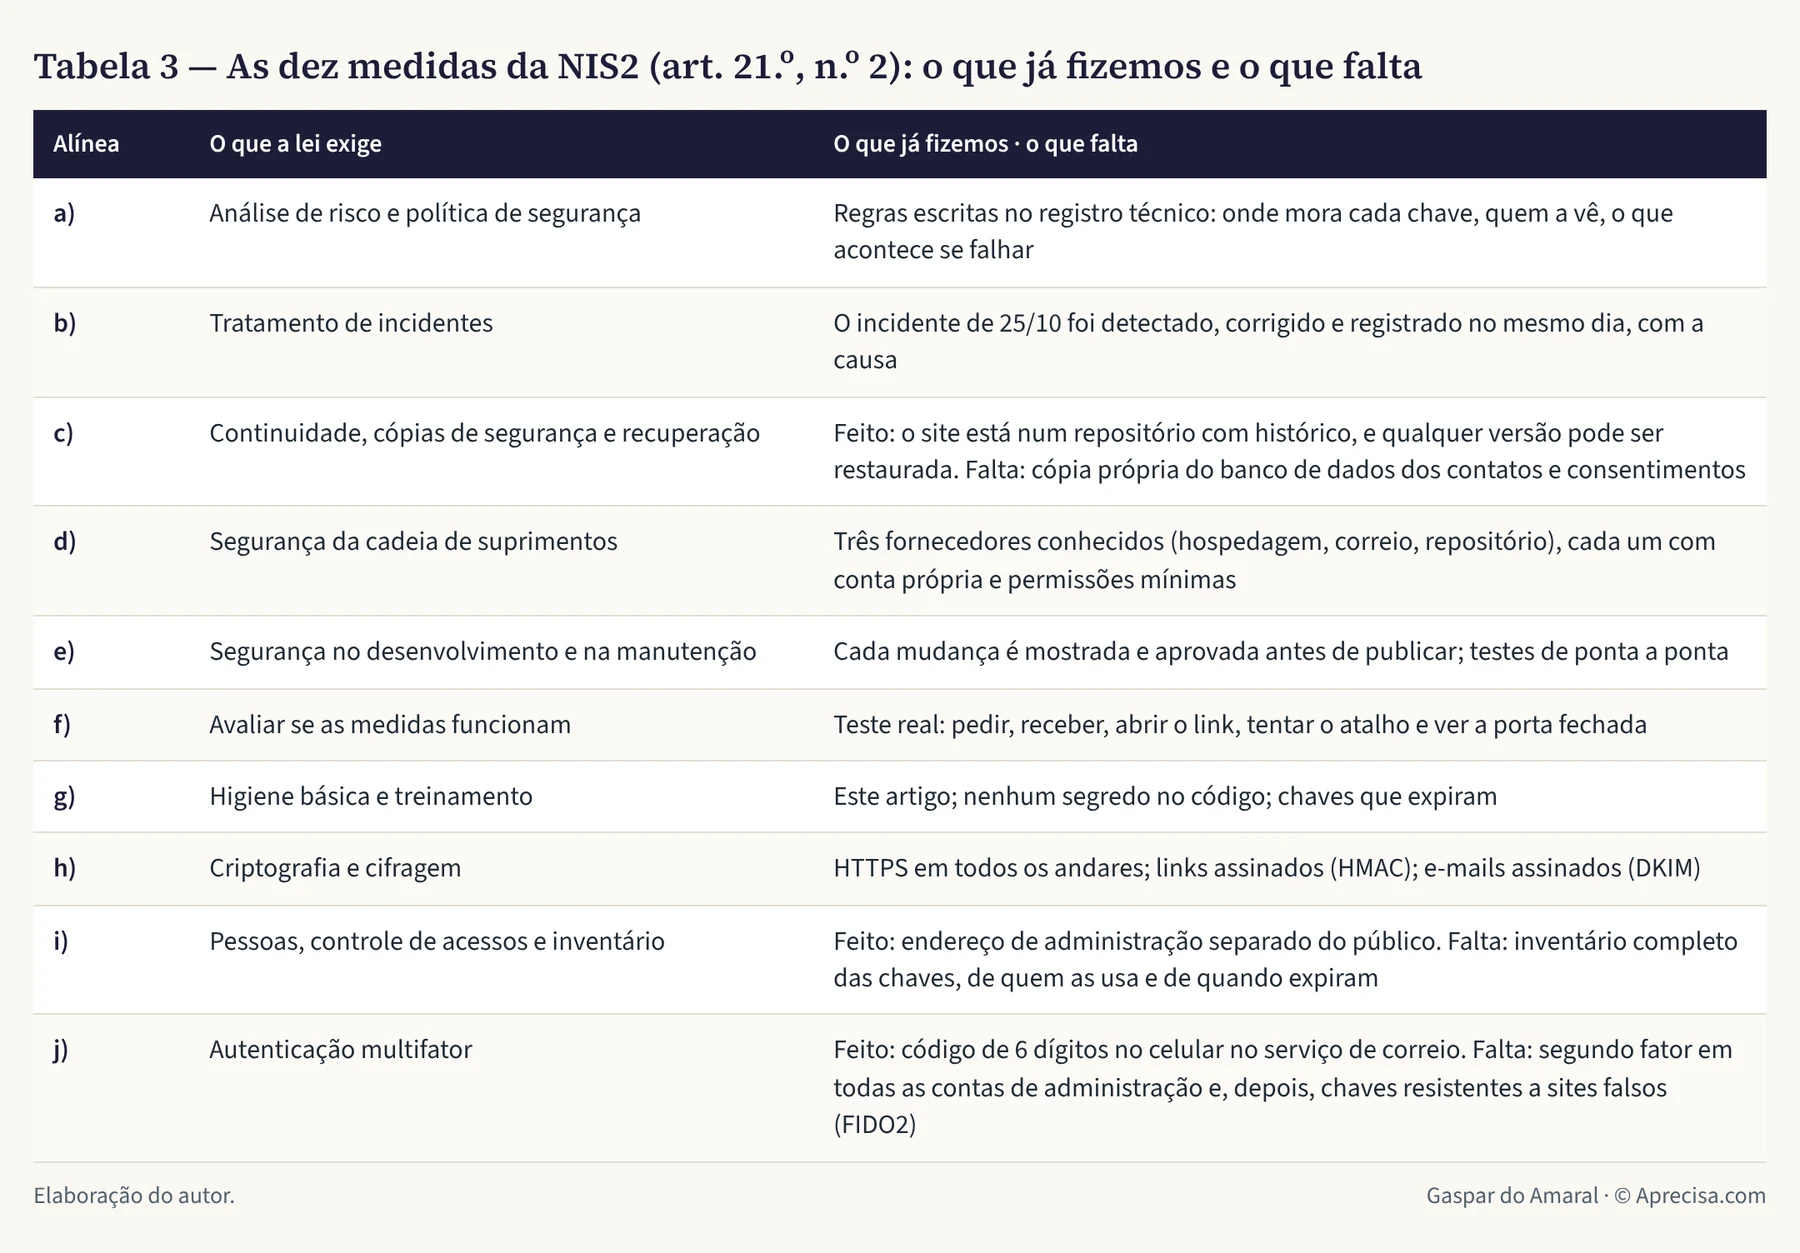
Para quem está obrigado, há prazos para comunicar ao CNCS os incidentes significativos: um alerta nas 24 horas seguintes à detecção, uma atualização em até 72 horas e um relatório final em até 30 dias úteis depois do fim do impacto. É como o seguro do carro: a comunicação do sinistro tem prazo. As multas para as entidades essenciais vão até 10 milhões de euros ou 2% do faturamento mundial, o que for maior.
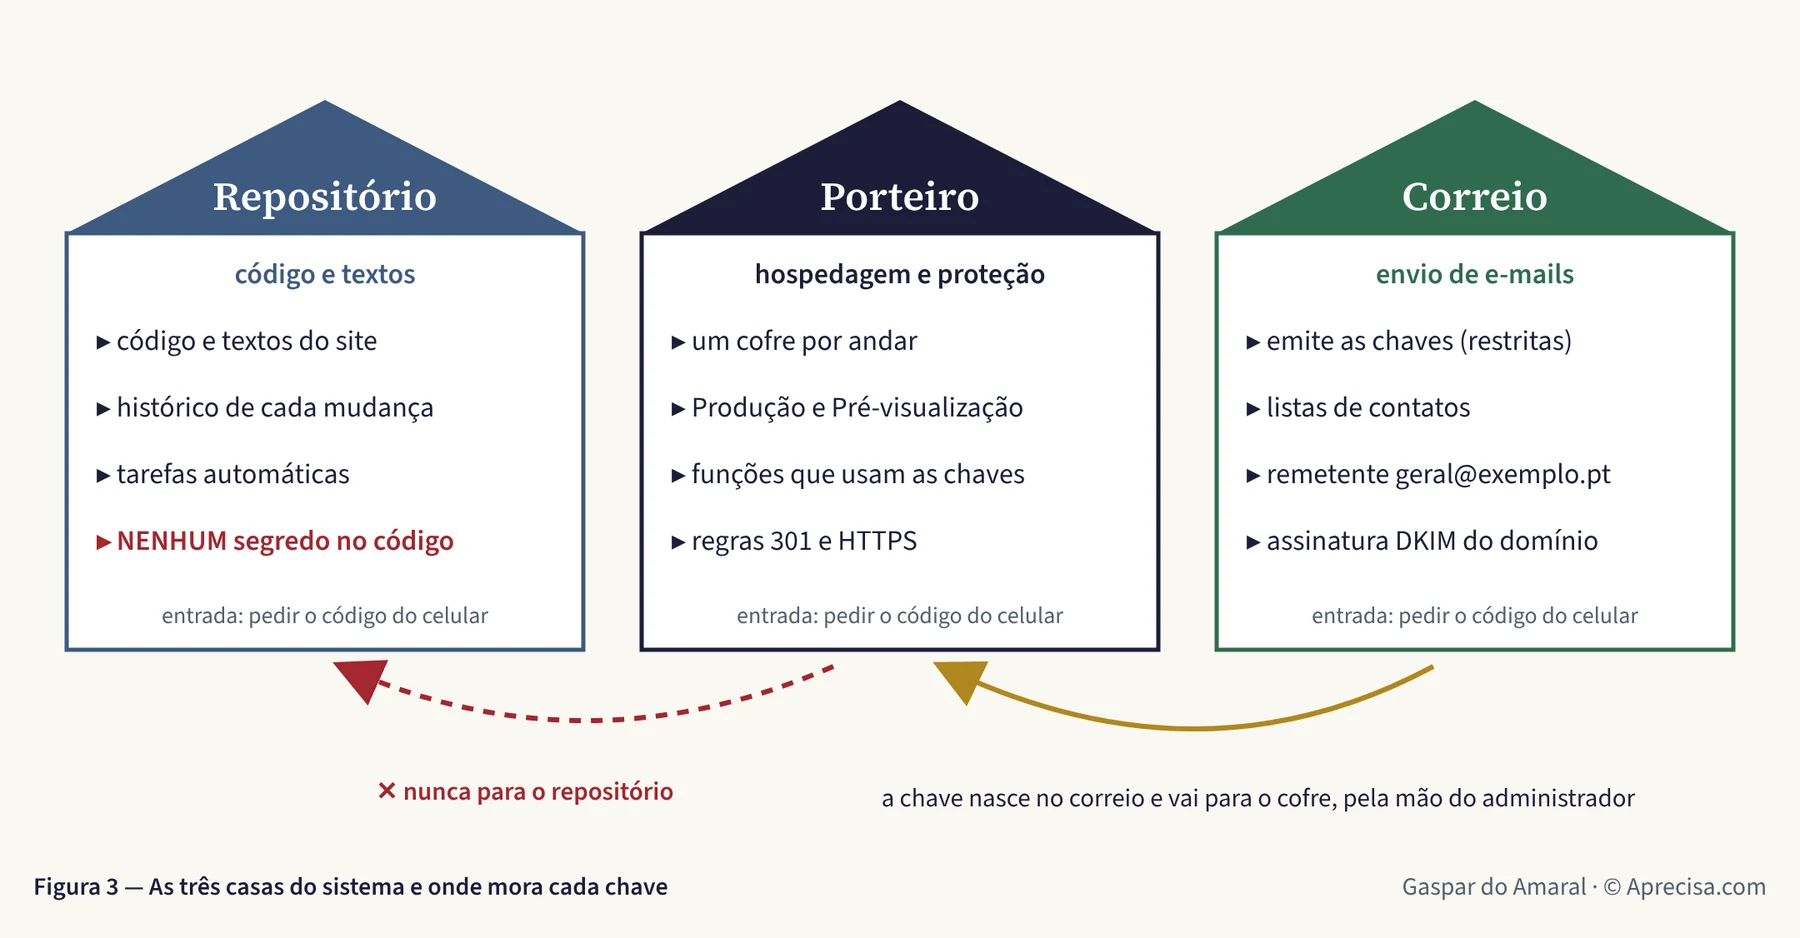
O que a Figura 3 mostra. As três casas onde mora o sistema. À esquerda, o repositório de código: a planta da casa, com o histórico de todas as obras, que várias pessoas leem, e por isso sem nenhum segredo lá dentro. No centro, o porteiro: a recepção, com um cofre por andar. À direita, o correio: quem emite as chaves, guarda as listas de contatos e sela as cartas com o nome do domínio. As setas contam a viagem de uma chave: nasce no correio, vai para o cofre do porteiro pela mão do administrador, e nunca passa pela planta. Para entrar em cada uma das casas, deve-se exigir o segundo fator, o código do celular.
Quem faz cada um desses papéis? Há muitos fornecedores, em vários países. A Tabela 5 dá exemplos de cada papel, para que o leitor reconheça os nomes quando os encontrar. São exemplos ilustrativos, em ordem alfabética, sem recomendação.
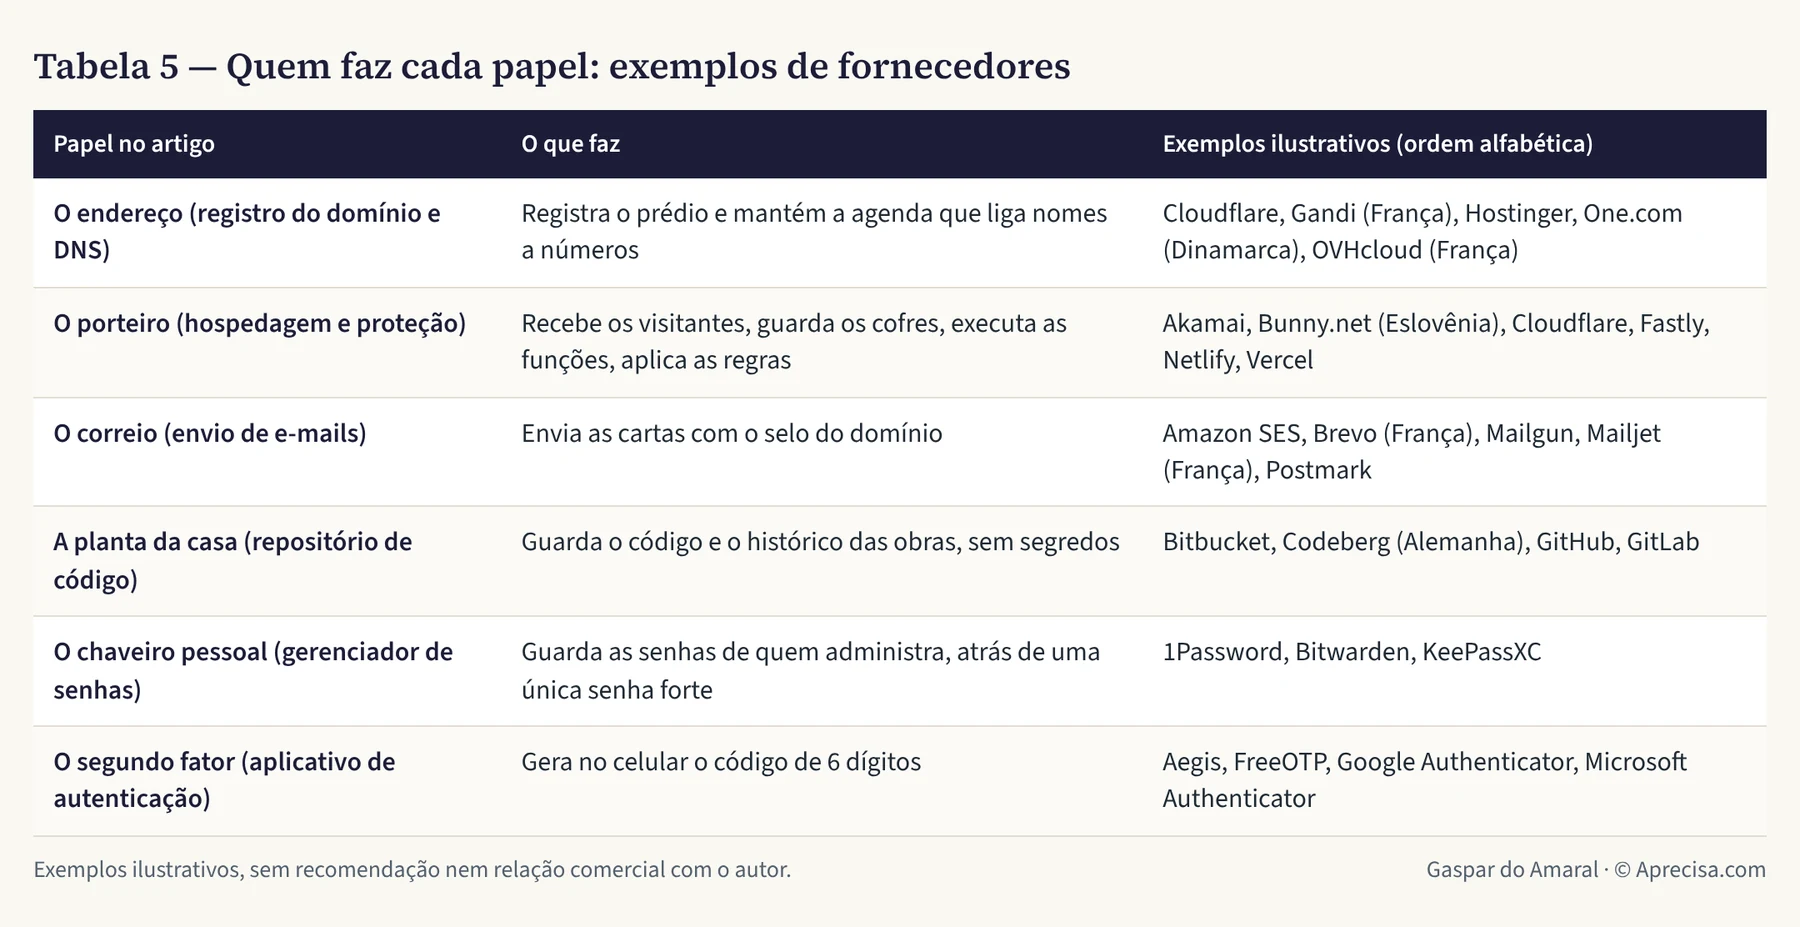
Como escolher. Não pelo nome, mas pelo que cada um garante: onde guarda os dados (dentro ou fora da União Europeia, o que pesa no RGPD, o regulamento europeu de proteção de dados, e na NIS2), que segundo fator exige para entrar e se permite chaves com permissões mínimas e com validade. É como escolher um banco: o que interessa não é o logotipo, é o cofre.
8. O que propus à autoridade, e por que continua importando
Há uma diferença entre o que a lei obriga e o que a engenharia aconselha. O Código da Estrada português diz que o limite é 120 km/h; não diz a que velocidade se dirige com neblina. Esse julgamento fica com o motorista.
Em 14 de abril de 2026, durante a consulta pública do regulamento que põe em prática o Decreto-Lei n.º 125/2025, entreguei ao CNCS dez propostas, publicadas no artigo “Da Conformidade Normativa à Resiliência Operacional: 10 Propostas para o Novo Regime de Cibersegurança”. A consulta foi de 10 de março a 22 de abril de 2026 e recebeu contribuições de 56 entidades e pessoas físicas. No relatório final, de junho, as dez foram classificadas como “Não acolhido”. Contei o balanço no artigo “O Novo Regime de Cibersegurança: o que ficou por fazer”.
Os fatos, sem adjetivos. O CNCS fundamentou as recusas com três argumentos: o regulamento já fixa medidas mínimas obrigatórias e abrangentes; a verificação dessas medidas segue o princípio da proporcionalidade; e cada entidade pode adotar medidas mais exigentes conforme a sua análise de risco. Seis das dez propostas (1, 2, 4, 5, 8 e 9) também foram defendidas, com outras palavras, por operadores e fabricantes de infraestruturas críticas. Três (6, 7 e 10) foram apresentadas só por mim. E num ponto, a formação de pessoal especializado (o controle PR.FC-2, centro da Proposta 9), o texto acabou mudando, por meio de outras contribuições.
O que isso quer dizer para o leitor deste artigo? Que a lei é o piso, não o teto. O regulador disse, com todas as letras, que ir além do mínimo é decisão de cada empresa. E é aqui que as dez propostas voltam a servir: não como lei, mas como lista do que uma empresa cuidadosa pode fazer por iniciativa própria. A Tabela 6 as explica com as imagens deste artigo e diz onde cada uma toca no caso dos andares e dos cofres.
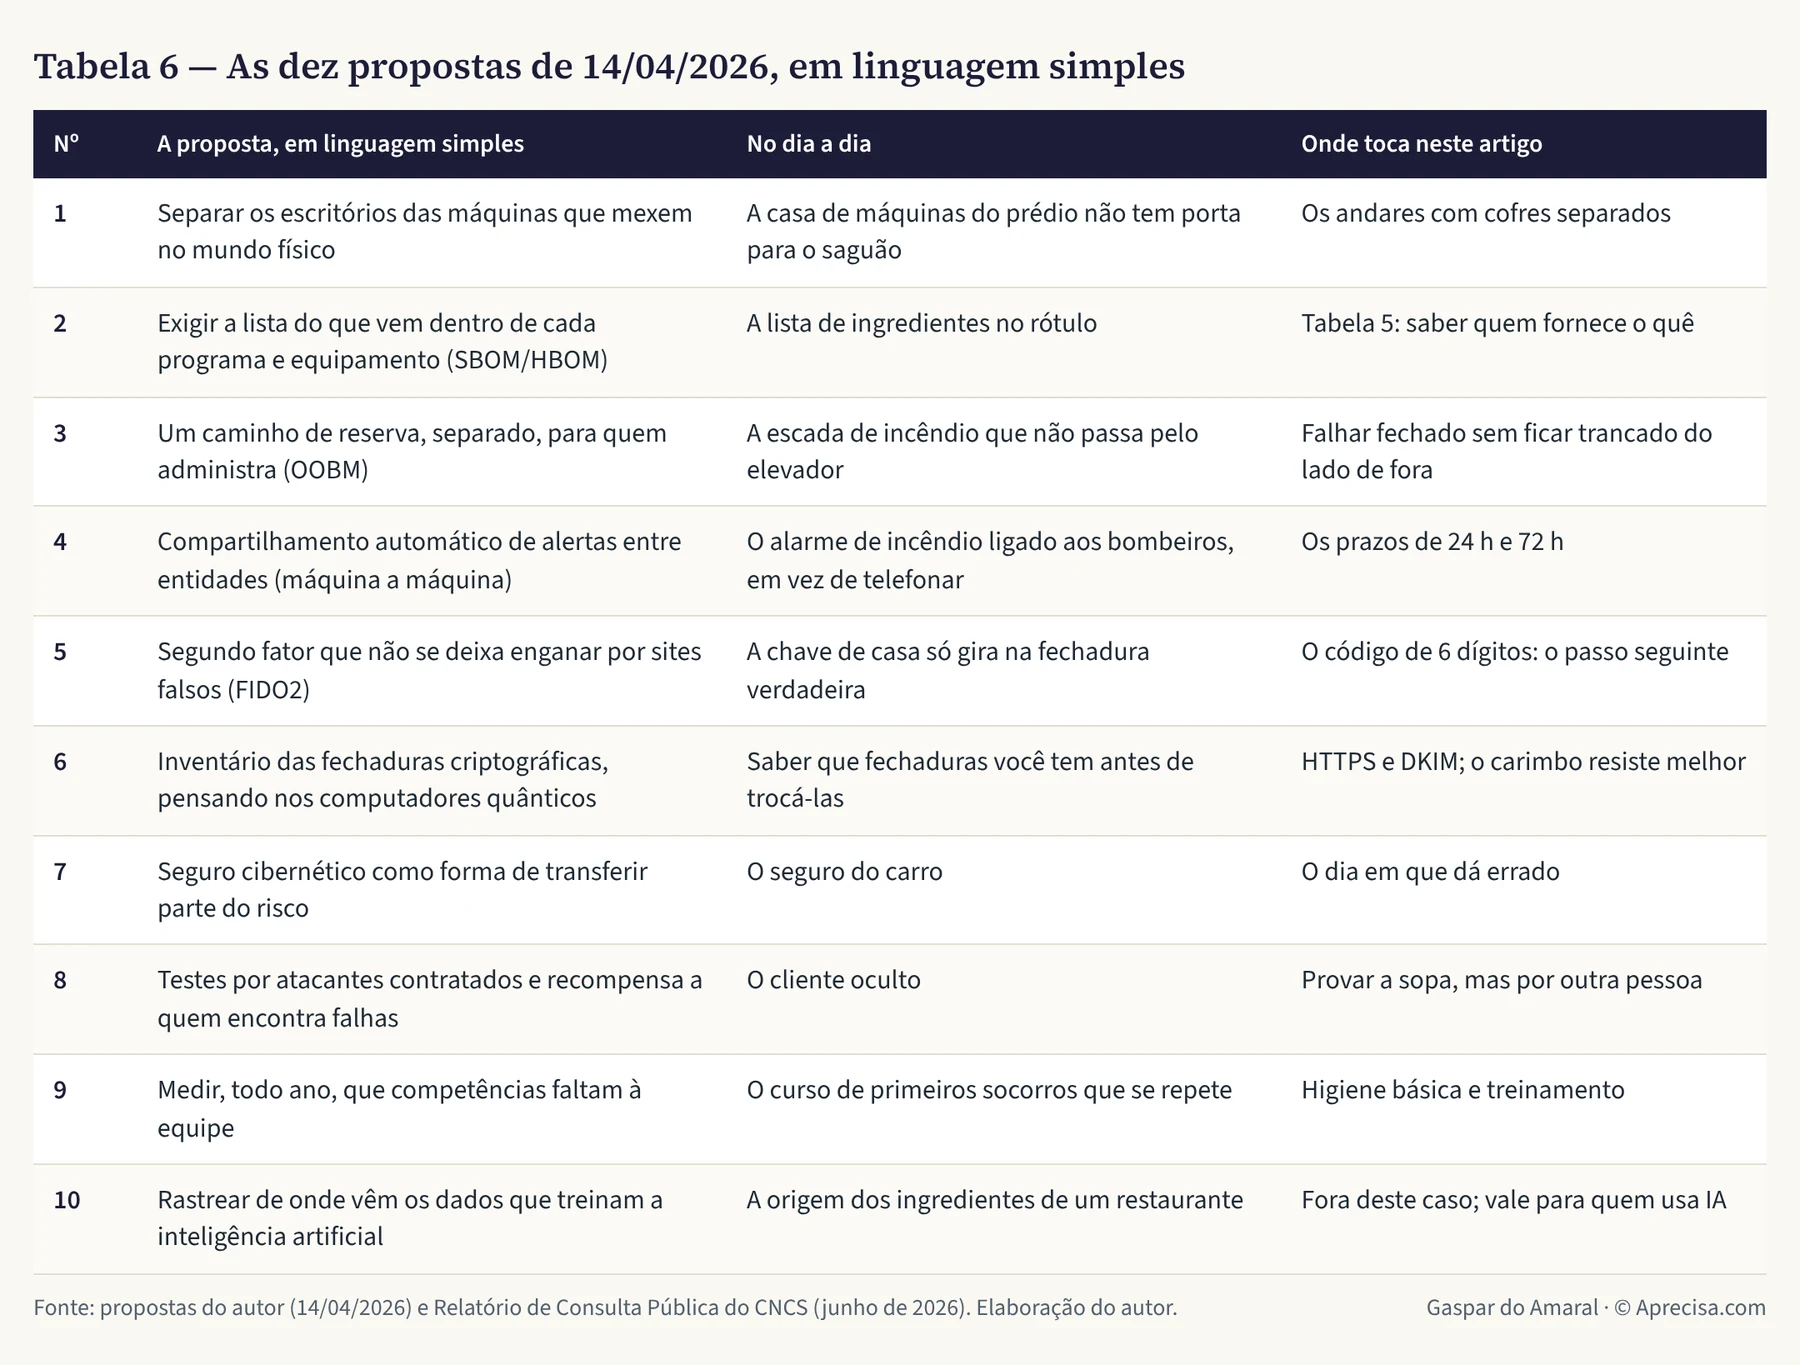
Três ligações que merecem destaque.
- A Proposta 5 corrige este próprio artigo. O código de 6 dígitos do celular é bom, mas não é o melhor. Um site falso pode pedi-lo e usá-lo no mesmo minuto, como quem ouve uma senha dita em voz alta. As chaves físicas e as “chaves de acesso” do celular (padrões FIDO2) funcionam como uma chave de casa: só giram na fechadura verdadeira e não servem numa porta falsa. Para quem administra, é o passo seguinte.
- A Proposta 6 olha para os cofres do futuro. Os computadores quânticos, quando existirem em escala, vão abrir certas fechaduras que usamos hoje: as que protegem o cadeado do endereço (HTTPS) e o selo das cartas (DKIM). O carimbo da chapelaria, feito com uma chave secreta compartilhada, resiste muito melhor. Saber que fechaduras se tem é o primeiro passo para trocá-las a tempo: isso se chama inventário criptográfico.
- A Proposta 1 é a lição dos andares, na escala de um porto. Separamos os sites em andares, cada um com o seu cofre, para que um assalto num deles não abra os outros. Num porto ou numa subestação elétrica, a mesma ideia separa os escritórios (o Wi-Fi, o e-mail) das máquinas que movem guindastes, comportas e disjuntores. Se um vírus entra pelo e-mail, não pode ter escada até a casa de máquinas.
Para lembrar. A lei é o piso, não o teto. O que o regulador não tornou obrigatório continua sendo boa engenharia, e cada empresa pode fazê-lo por iniciativa própria.
9. Para levar no bolso
- Um endereço, vários andares. Um subdomínio por público. Cada andar com o seu cofre.
- Um endereço oficial por página, e um redirecionamento (301) sempre que mudar. Os links publicados nunca se quebram.
- Nenhuma chave na planta. Chaves no cofre do andar que as usa, com permissões mínimas, validade e dois fatores para criá-las.
- Cofres falham fechados. Quando falta uma peça, a porta fica fechada e o leitor recebe uma mensagem clara.
- A lei é o piso, não o teto. O mínimo obrigatório é o ponto de partida; o resto se decide pela consequência de cada falha.
- Prove a sopa antes de servi-la. O erro do domingo só apareceu porque alguém pediu um pacote de música como qualquer leitor faria. O teste final é sempre de ponta a ponta: pedir, receber o e-mail, abrir o link, tentar o atalho e ver a porta fechada.
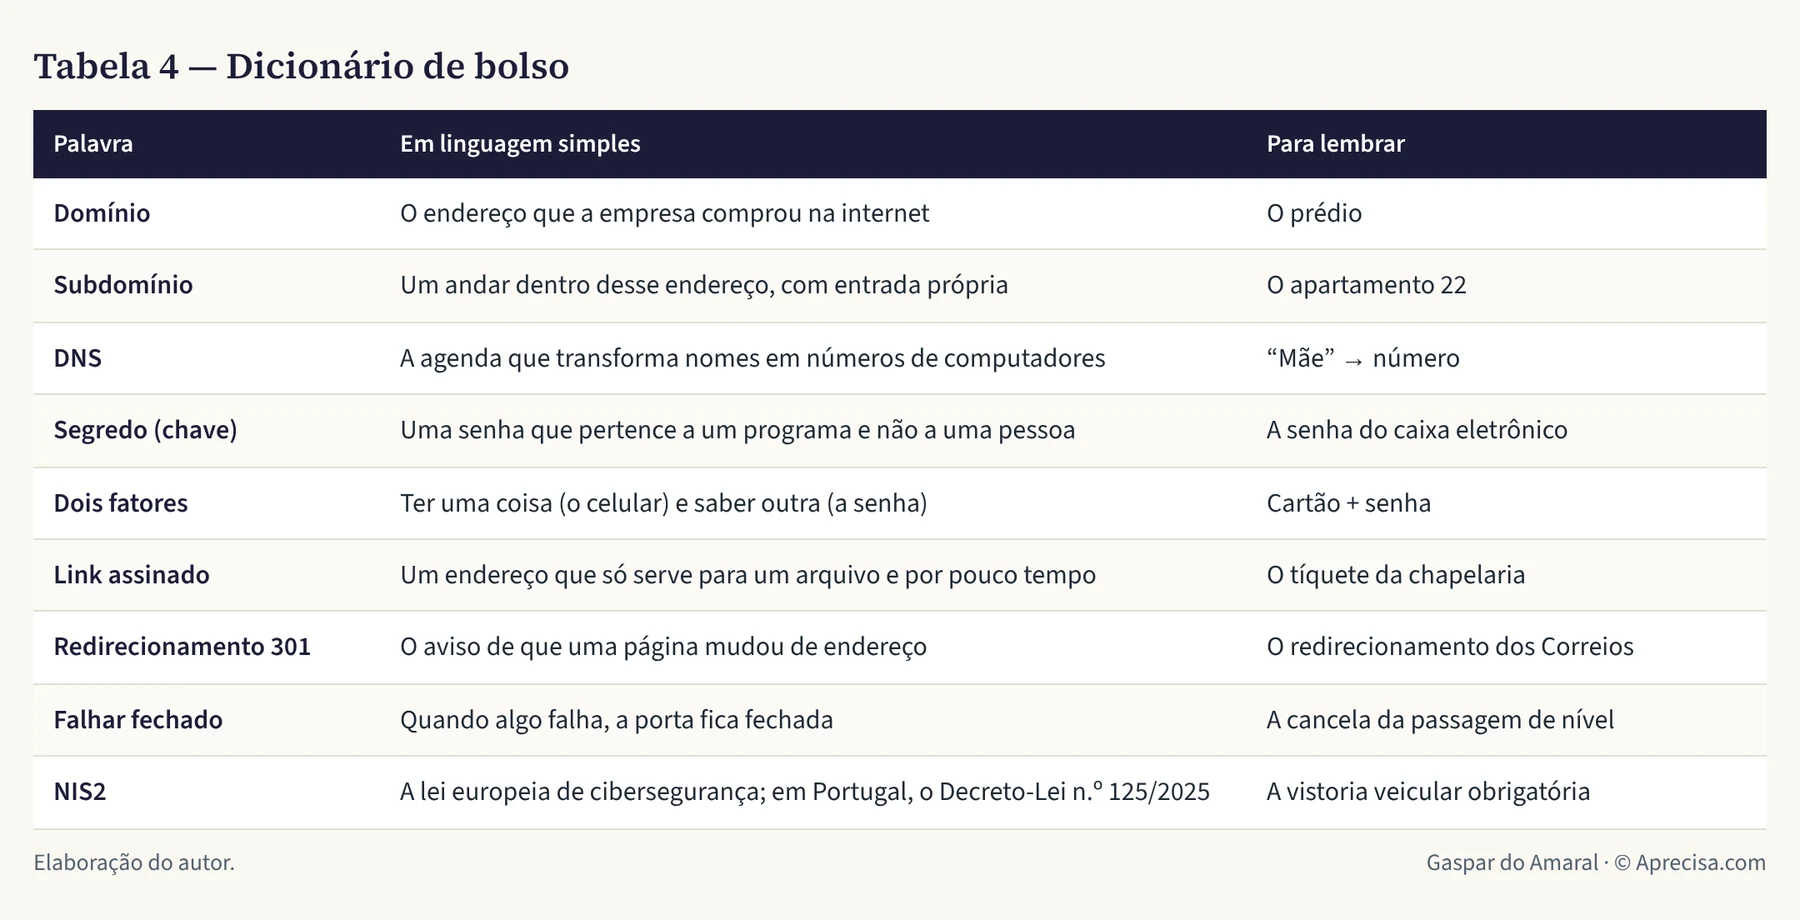
A Tabela 4 é um dicionário de bolso com as palavras deste artigo.
Nada disso é exclusivo de um site pequeno. É a mesma lógica de um porto, de uma estação onde um cabo submarino chega à terra ou do centro de controle de uma rede elétrica: o endereço é público, as portas são poucas e conhecidas, cada chave abre só o que deve, e, quando algo falha, falha para o lado seguro.
10. O caminho desta newsletter
Para quem é. Para quem tem de decidir sobre segurança sem ser especialista: o dono de uma pequena empresa, o gestor que encomenda um site, o técnico de outra área, o professor e o estudante, o gestor público. E para as empresas que querem ser fornecedoras de quem a lei já obriga: portos, operadores de energia, hospitais, transportes.
A promessa. Em cada edição, uma ideia, uma imagem do dia a dia que não se esquece e três coisas que se podem fazer amanhã de manhã. Sem jargão sem explicação, sem política e sem medo como argumento: só fatos, com as contas feitas à vista.
Como se lê cada edição. Todas têm as mesmas sete partes, para que o leitor saiba sempre onde está:
- A história: um caso real, contado sem nomes de empresas.
- A imagem: o conceito comparado com algo que todo mundo conhece.
- As contas, quando houver, passo a passo, como se fossem feitas à mão.
- O que diz a lei: a alínea da NIS2 ou do Decreto-Lei n.º 125/2025 a que o tema corresponde.
- Para lembrar: o essencial em duas frases.
- Amanhã de manhã: três ações concretas, por ordem de facilidade.
- A pergunta: uma questão para os leitores, para continuar a conversa nos comentários.
As regras da casa. Os exemplos técnicos são sempre anônimos, como exemplo.pt neste número, para que nenhuma edição sirva de mapa a quem quer atacar alguém. Os fornecedores aparecem só como exemplos, misturados e em ordem alfabética. Cada edição sai primeiro no site, com o PDF enviado a pedido por e-mail, e depois no LinkedIn, onde acontece a discussão. Saem a cada duas semanas.
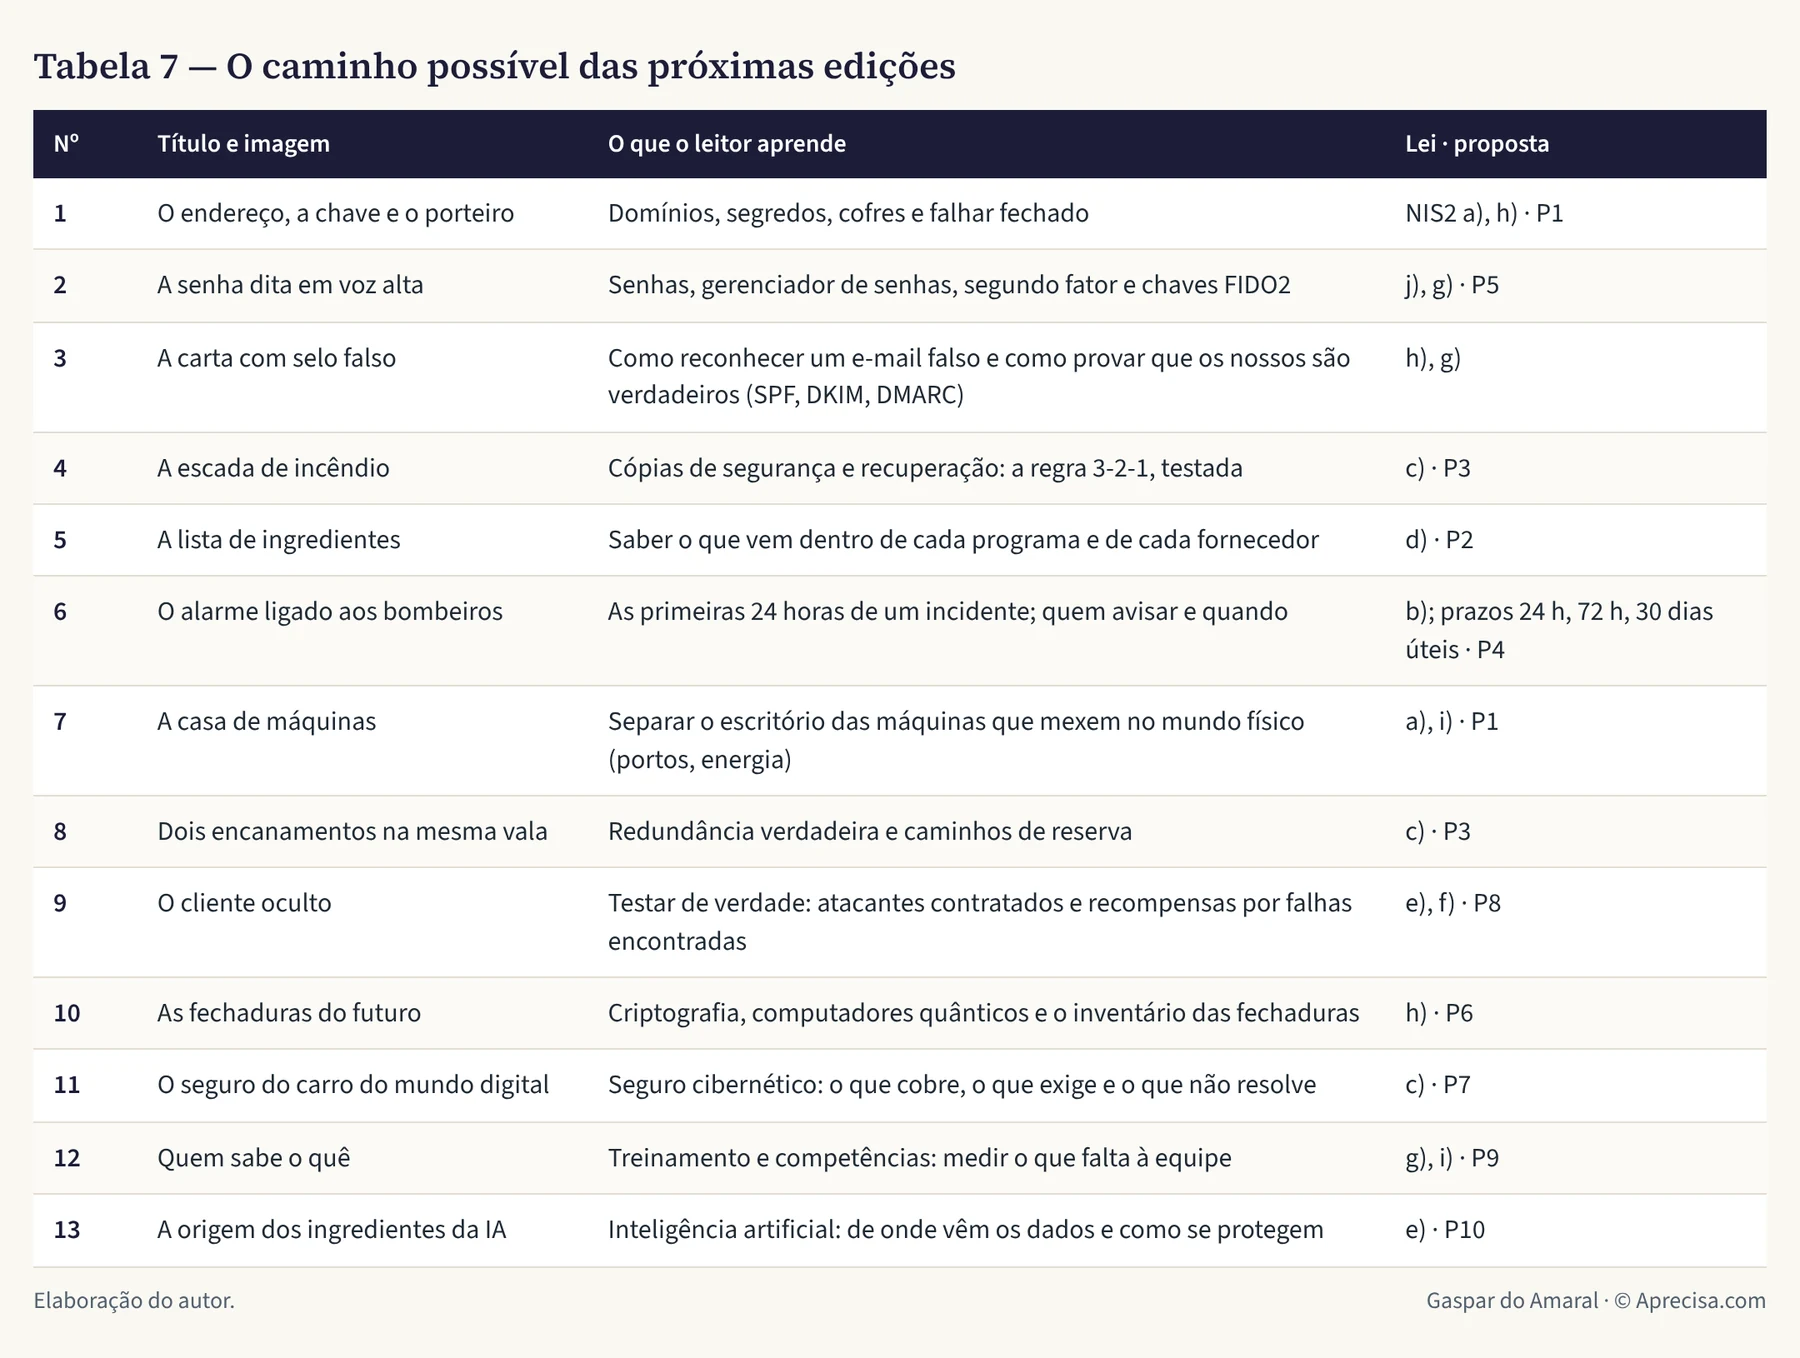
As próximas edições. A Tabela 7 mostra um caminho possível para os próximos seis meses. Segue a ordem das dez medidas da NIS2 e retoma, uma a uma, as dez propostas que entreguei ao CNCS: começa pelo que qualquer pessoa pode fazer em casa e termina nas infraestruturas críticas.
O caminho não é fixo. Se os leitores pedirem um tema antes de outro, a ordem muda. Que tema você quer ver no nº 2? Diga nos comentários.
No Grupo Aprecisa.com aplicamos estas cinco regras nos nossos próprios sites, e ajudamos outras empresas a fazer o mesmo: as que têm de cumprir a NIS2 e as que querem ser fornecedoras de quem cumpre. Este artigo abre a newsletter “A Chave e o Porteiro”: cibersegurança em linguagem simples, a cada duas semanas.
Nota metodológica
Fatos verificados. As dez medidas do artigo 21.º, n.º 2, foram confirmadas no texto da Diretiva (UE) 2022/2555 (JO L 333, 27/12/2022). As datas, os prazos de notificação e as multas do Decreto-Lei n.º 125/2025 foram confirmados em duas sínteses jurídicas independentes (PLMJ e Cuatrecasas), e a data de entrada em vigor, em ECIJA; recomenda-se a leitura do texto oficial no Diário da República (o diário oficial português) para qualquer decisão jurídica. O autor não é advogado; este artigo é técnico.
Fatos observados. O episódio de 25 de outubro de 2026, as permissões, o prazo e a expiração por inatividade das chaves do serviço de envio de e-mails, a verificação em dois fatores, a separação dos segredos por projeto e por ambiente no serviço de hospedagem e a necessidade de nova publicação para o segredo produzir efeito foram observados diretamente nos painéis de administração e nos testes de ponta a ponta feitos pelo autor nesse dia.
Conta da assinatura. A assinatura usa HMAC-SHA-256 (uma função de assinatura com chave secreta), cortada em 32 caracteres em base64url (64 símbolos, 6 bits cada): 32 × 6 = 192 bits; 2192 = 6,277 × 1057. Tentativas em 7 dias a 109 por segundo: 7 × 86.400 × 109 = 6,048 × 1014. Probabilidade: 6,048 × 1014 ÷ 6,277 × 1057 = 9,6 × 10−44. A comparação com o Euromilhões usa 1 em 139.838.160 por aposta: cinco semanas seguidas dão (1/139.838.160)5 ≈ 1,9 × 10−41, o que é cerca de 200 vezes mais provável do que acertar a assinatura.
Comparação com os átomos da Terra. Usa-se a estimativa corrente de cerca de 1,33 × 1050 átomos na Terra: 6,277 × 1057 ÷ 1,33 × 1050 ≈ 4,7 × 10⁷, ou seja, cerca de 47 milhões de planetas Terra. É uma ordem de grandeza, para dar ideia do tamanho.
O que não se mostra. Por segurança, o artigo não indica valores de chaves, identificadores de conta nem endereços internos de administração.
Referências
- Gaspar do Amaral — Da Conformidade Normativa à Resiliência Operacional: 10 Propostas para o Novo Regime de Cibersegurança (14/04/2026) — as dez propostas apresentadas na consulta pública (em português de Portugal)
- Gaspar do Amaral — O Novo Regime de Cibersegurança: o que ficou por fazer (25/06/2026) — balanço do Relatório de Consulta Pública do CNCS: 10 “Não acolhido”, 6 com convergência de terceiros (em português de Portugal)
- Diretiva (UE) 2022/2555 (NIS2), artigo 21.º — Medidas de gestão dos riscos de cibersegurança — texto das alíneas a) a j) (em inglês)
- PLMJ — Transposição da Diretiva NIS 2: o novo Regime Jurídico da Cibersegurança — Decreto-Lei n.º 125/2025: âmbito, prazos de notificação, multas e registro no CNCS
- Cuatrecasas — Novo Regime Jurídico da Cibersegurança — síntese do Decreto-Lei n.º 125/2025: gestão de risco, autenticação multifator, criptografia
- ECIJA — Novo Regime Jurídico da Cibersegurança entrou em vigor em Portugal — entrada em vigor em 3 de abril de 2026
A discussão está no LinkedIn (em português de Portugal)
Os comentários a este texto são feitos no LinkedIn, onde o artigo foi compartilhado na versão de Portugal. Concorde, discorde ou acrescente dados: todas as objeções fundamentadas recebem resposta.
Ao mostrar a publicação, o conteúdo é carregado a partir do LinkedIn. Privacidade (em português de Portugal)
Gaspar do Amaral · Original em português de Portugal de 26 de outubro de 2026, publicado neste site; adaptação emitida em 27 de outubro de 2026 · Figuras e tabelas © Aprecisa.com · Com recurso a IA