 ← Grupo Aprecisa · Menghubungkan yang ahli dengan yang membutuhkan
Buletin “A Chave e o Porteiro” (Kunci dan Penjaga Pintu) · No. 1 · Keamanan siber dalam bahasa sederhana
Alamat, Kunci, dan Penjaga Pintu
Domain, subdomain, rahasia, dan apa yang dituntut NIS2, dijelaskan dengan kasus nyata, tanpa istilah yang membingungkan
Gaspar do Amaral · 26 Oktober 2026
Terjemahan dari naskah asli berbahasa Portugis. Versi ini diterbitkan pada 27 Oktober 2026.
Di situs ini, artikel ini telah
Hari Minggu, pukul enam sore. Semuanya tampak siap. Di situs-situs web sebuah perusahaan kecil yang saya dampingi, siapa pun yang menginginkan sebuah PDF harus meninggalkan alamat email, lalu dokumen itu dikirim lewat email. Untuk artikel, cara ini berjalan. Untuk musik, tidak: berkas-berkasnya terunduh tanpa meminta apa pun kepada siapa pun.
Programnya benar. Yang salah adalah letak sebuah kunci. Kunci itu tertinggal di brankas kamar 101, sedangkan tamu memintanya di resepsionis kamar 102.
Artikel ini menjelaskan, dengan hal-hal yang dikenal semua orang (sepucuk surat, sebuah gedung, sebuah hotel, sebuah ATM), lima gagasan yang perlu dipahami siapa pun sebelum memesan, merancang, atau melindungi sebuah situs web: alamat, kunci, penjaga pintu, tiket bercap, dan ke arah mana kita jatuh ketika sesuatu gagal. Di bagian akhir, artikel ini menunjukkan mengapa semua itu adalah hal yang diminta oleh undang-undang keamanan siber Eropa, NIS2, kepada perusahaan.
Ini adalah edisi no. 1 buletin “A Chave e o Porteiro” (Kunci dan Penjaga Pintu), tentang keamanan siber dalam bahasa sederhana. Di bagian akhir saya jelaskan untuk siapa buletin ini, cara membacanya, dan rencana edisi-edisi berikutnya.
Untuk diingat. Anda tidak perlu menguasai komputer untuk membaca artikel ini. Jika Anda bisa mengirim surat, memakai ATM, dan menitipkan mantel di tempat penitipan, Anda sudah tahu hal yang paling penting.
1. Alamat: gedung, lantai, dan ruang
Ketika Anda menulis surat kepada nenek, Anda menulis alamat dari yang paling rinci ke yang paling umum: nama, jalan, lantai, kota, negara. Tukang pos membacanya terbalik: pertama negara, lalu kota, lalu jalan, dan baru terakhir pintunya.
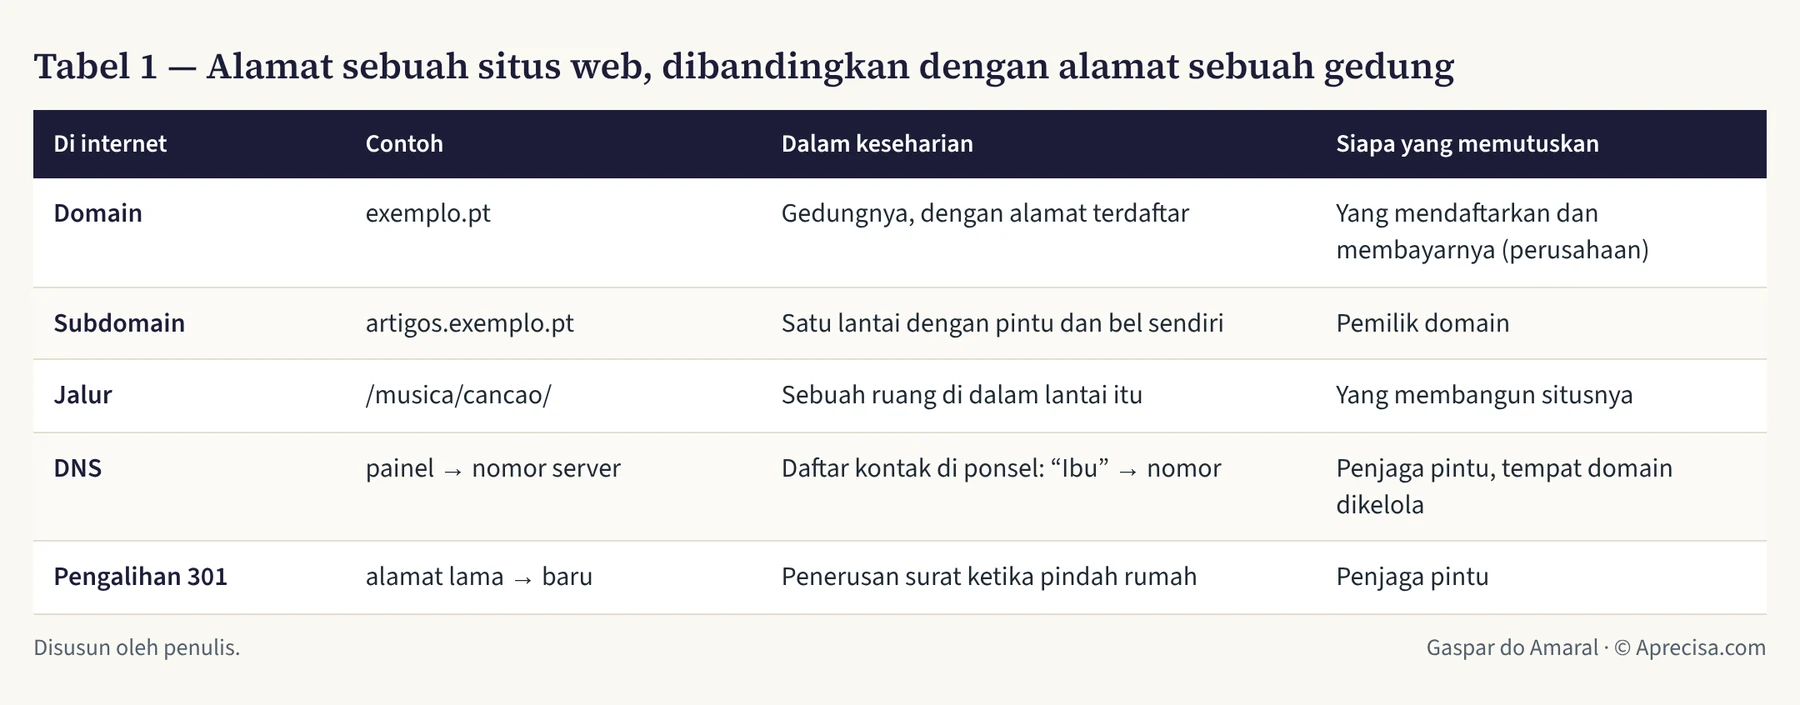
Alamat di internet bekerja dengan cara yang sama. Lihat contoh ini: artigos.exemplo.pt/musica/cancao/.
- .pt adalah negaranya (atau kategorinya, seperti .com).
- exemplo adalah gedungnya. Bersama-sama, exemplo.pt disebut domain: alamat yang dibeli perusahaan dan tidak boleh dipakai orang lain, seperti sebidang tanah yang tercatat di kantor pertanahan.
- artigos. adalah lantainya. Ini disebut subdomain: sebuah lantai dengan pintu dan bel sendiri, di dalam gedung yang sama. Ditulis sebelum domain, dipisahkan dengan titik.
- /musica/cancao/ adalah ruang di dalam lantai itu. Ini disebut jalur (path) dan ditulis sesudah domain, dipisahkan dengan garis miring.
Tabel 1 menyandingkan bagian-bagian ini.
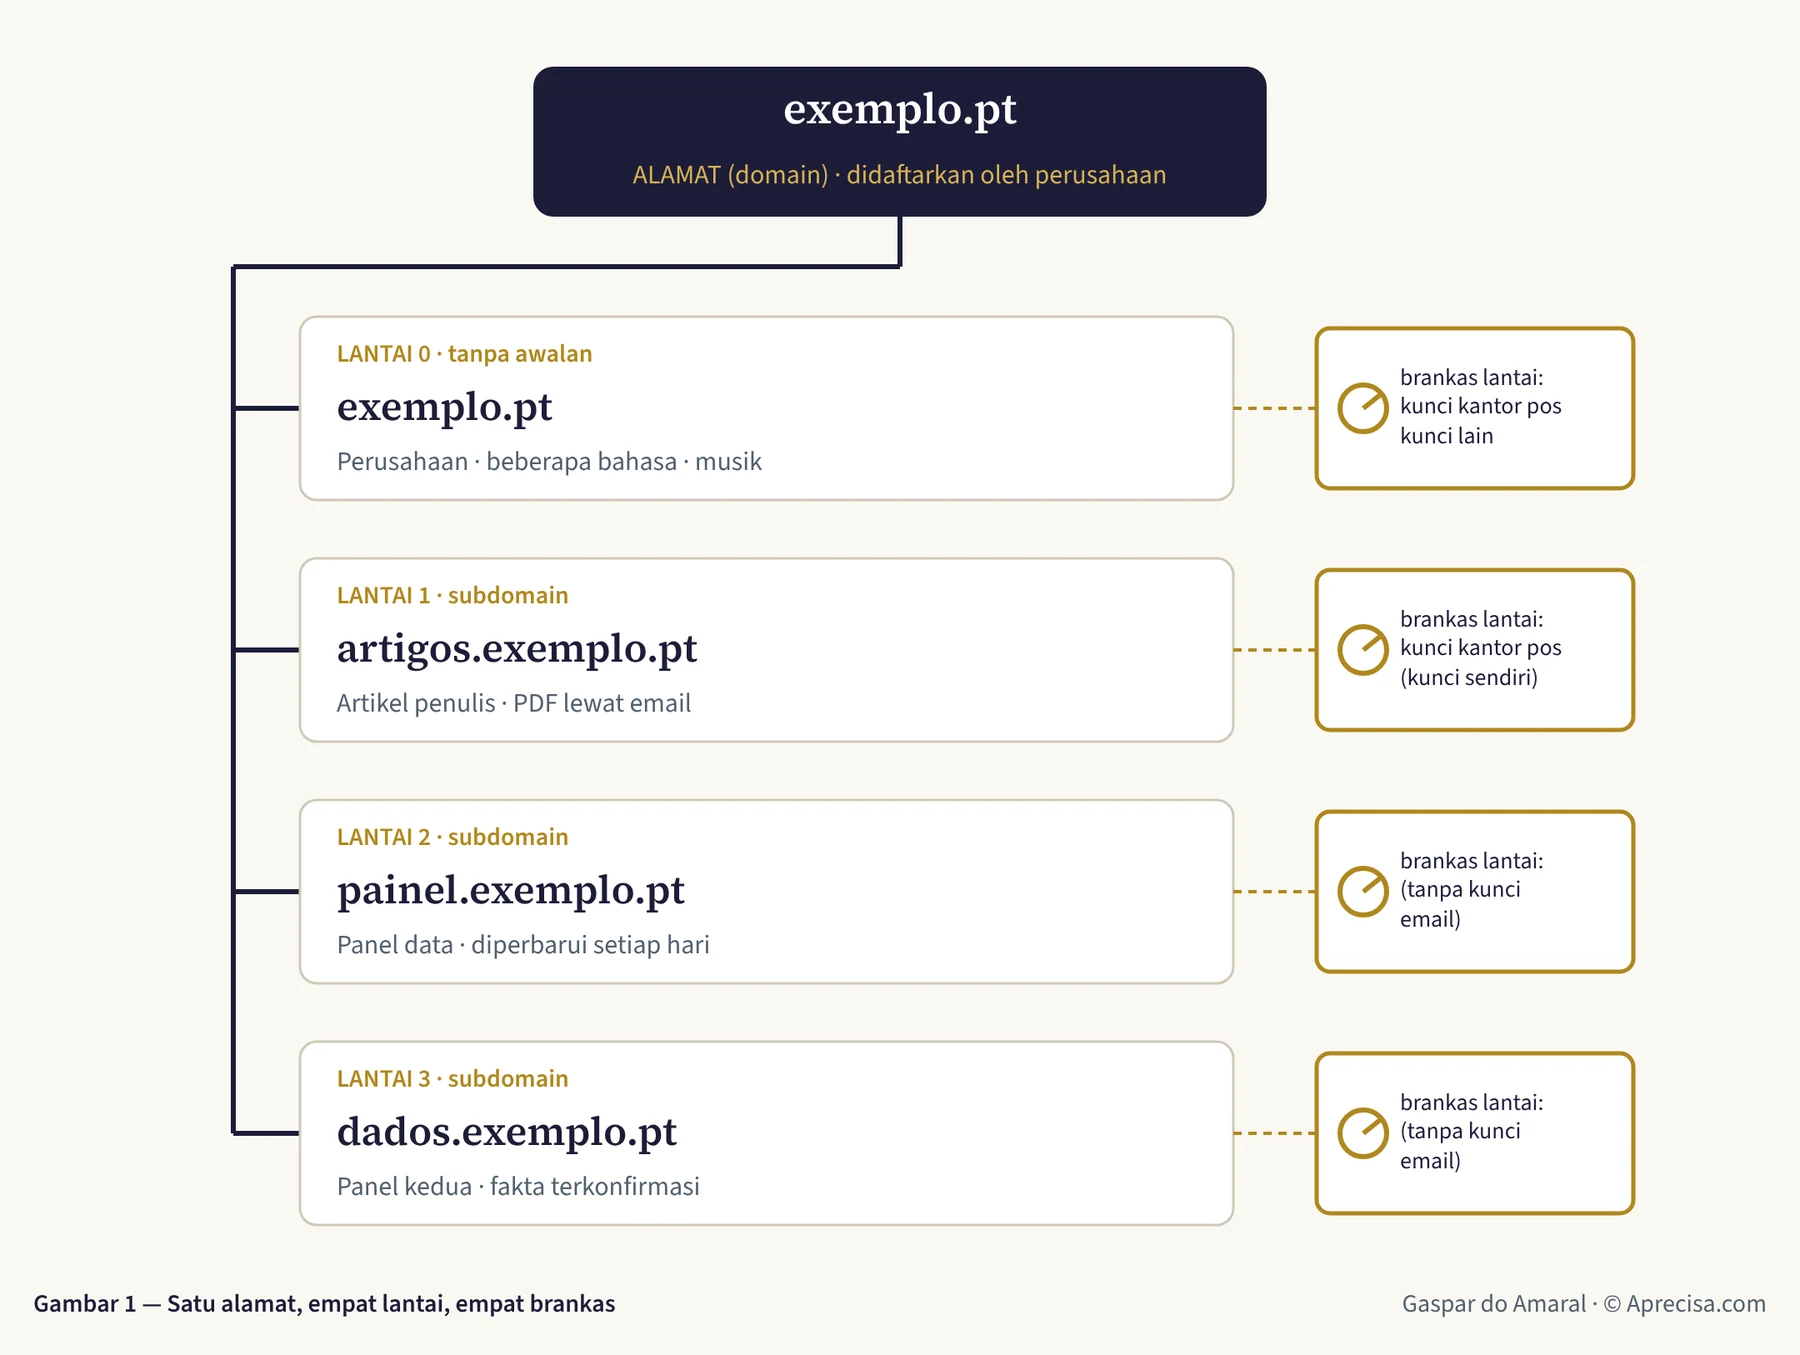
Apa yang ditunjukkan Gambar 1. Di bagian atas ada gedungnya, exemplo.pt. Di bawahnya ada empat lantai: lantai perusahaan (tanpa awalan), lantai artikel penulis, sebuah panel data, dan panel kedua. Di samping setiap lantai ada sebuah brankas. Apa yang disimpan di satu brankas tidak muncul di brankas lain, sama seperti di hotel brankas kamar 101 tidak terbuka dengan kode kamar 102. Ini baik, karena jika seseorang membobol satu kamar, kamar lain tetap terkunci. Namun, ini berarti setiap kunci harus disimpan di brankas kamar yang akan memakainya. Di situlah kami keliru pada hari Minggu itu.
Siapa yang tahu letak setiap lantai? Daftar kontak di ponsel
Di ponsel, Anda menekan “Ibu” dan ponsel memanggil nomornya. Anda tidak perlu hafal nomornya. Di internet, daftar kontak itu disebut DNS: ketika Anda mengetik painel.exemplo.pt, DNS mencari nomor komputer yang menyimpan lantai itu dan menghubungkan Anda ke sana. Membuka lantai baru sama dengan menambahkan satu kontak ke daftar.
Untuk diingat. Domain = gedung. Subdomain = lantai. Jalur = ruang. DNS = daftar kontak yang mengubah nama menjadi nomor.
2. Sebelum menggambar: lima pertanyaan sang arsitek
Tidak ada orang yang membangun rumah dengan memulai dari warna dinding. Pertama-tama ditanyakan siapa yang akan tinggal di sana, lewat mana orang masuk, di mana barang berharga disimpan, siapa yang memegang kunci, dan lewat mana orang keluar jika terjadi kebakaran. Situs web pun sama.
- Untuk siapa setiap lantai? Satu lantai untuk satu kelompok pembaca. Situs perusahaan, artikel seorang penulis, dan panel data melayani orang yang berbeda. Jika semuanya berada di lantai yang sama, renovasi di salah satunya mengganggu yang lain.
- Lewat mana orang masuk? Setiap halaman hanya punya satu alamat resmi. Ketika halaman pindah ruang, ditinggalkan pemberitahuan, seperti meminta kantor pos meneruskan surat ketika kita pindah rumah. Di internet ini disebut pengalihan 301: siapa pun yang memegang alamat lama, di sebuah PDF, email, atau unggahan lama, selalu sampai ke alamat baru.
- Apa yang dikunci? Semua yang dibaca tetap terbuka, seperti etalase toko. Apa yang dibawa pulang (sebuah PDF, paket musik) diserahkan kepada orang yang meninggalkan alamat emailnya, seperti kartu garansi yang hanya dibuat atas nama orang yang memberikan namanya.
- Siapa yang menyimpan kunci? Jangan pernah kode situs. Kode dibaca oleh beberapa orang dan alat, seperti denah rumah yang diperlihatkan kepada para kontraktor. Menulis kunci di dalam kode sama dengan menempelkan kunci rumah di denah.
- Ke arah mana kita jatuh ketika sesuatu gagal? Ini pertanyaan yang hampir tidak pernah diajukan orang. Pertanyaan inilah yang menjebak kami pada hari Minggu itu, dan bagian 6 khusus membahasnya.
3. Kunci: PIN yang bukan milik seseorang
Untuk mengirim email atas nama [email protected], situs tidak berjalan kaki ke kantor pos. Situs menyerahkan suratnya kepada sebuah layanan pengiriman email, yang kita sebut kantor pos. Kantor pos memberi setiap surat segel elektronik milik domain, agar Gmail atau Outlook tahu bahwa surat itu benar-benar berasal dari perusahaan, bukan dari penipu.
Kantor pos tidak menerima surat dari sembarang orang. Ia meminta sebuah kunci: rangkaian panjang huruf dan angka, seperti PIN yang sangat panjang. Siapa pun yang memilikinya dapat mengirim surat atas nama perusahaan. Karena itu kunci ini disebut rahasia. Ini adalah PIN yang bukan milik seseorang, melainkan milik sebuah program.
Rahasia yang baik mengikuti empat aturan, dan semuanya sudah ada dalam kehidupan kita sehari-hari. Tabel 2 menunjukkannya.
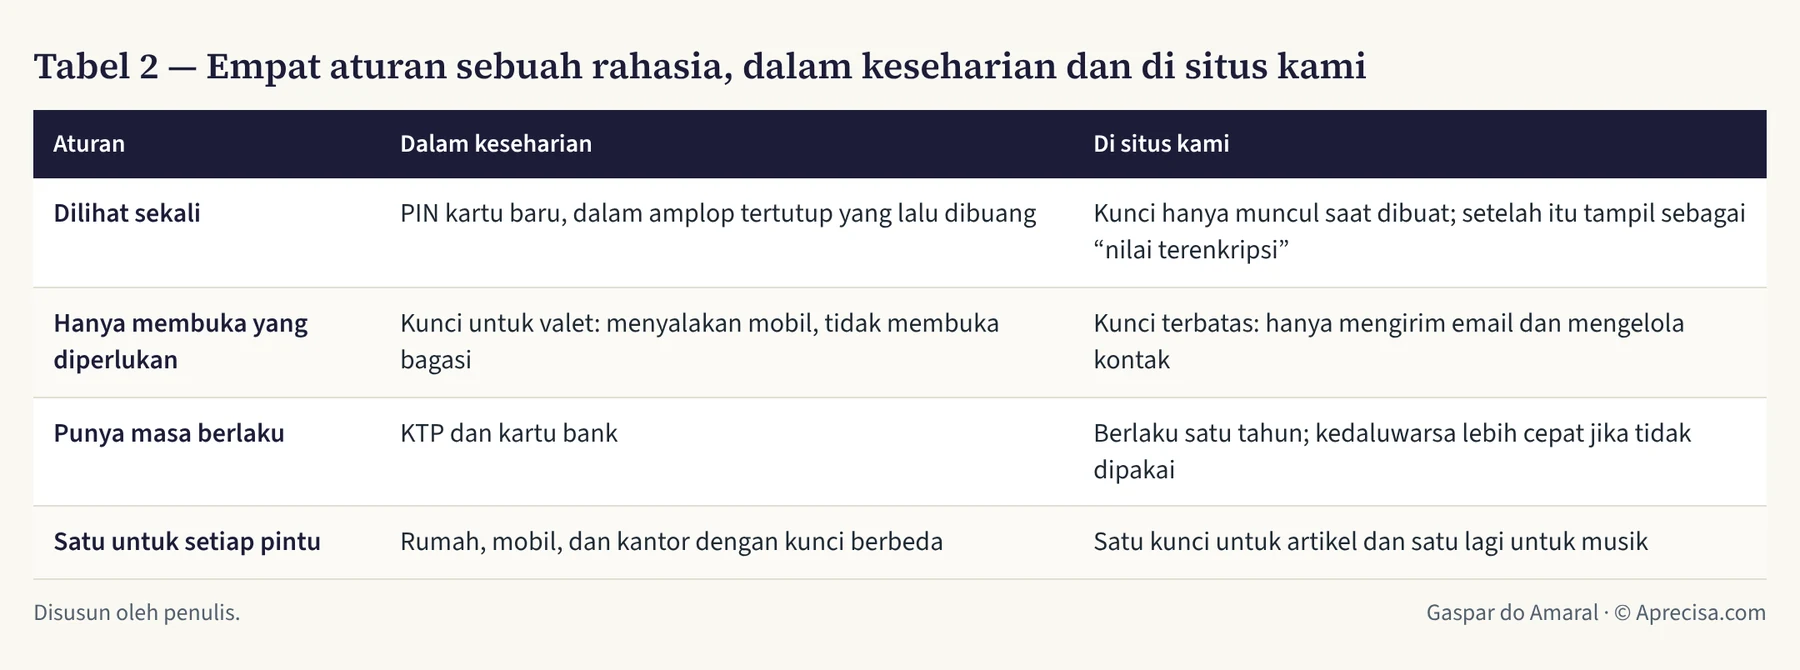
- Hanya dilihat sekali. PIN kartu baru datang dalam amplop tertutup; Anda menghafalnya lalu membuang suratnya. Kunci kantor pos juga hanya muncul saat dibuat. Jika hilang, kita tidak meminta salinan: kita membuat yang baru dan membatalkan yang lama. Penjaga pintu melakukan hal yang sama: setelah disimpan, kunci hanya tampak sebagai “nilai terenkripsi”, dan bahkan pemiliknya pun tidak dapat membacanya lagi.
- Hanya membuka yang diperlukan. Ketika Anda menyerahkan mobil kepada petugas valet hotel, Anda memberinya kunci untuk menyalakan mesin, bukan kunci laci dasbor dan bagasi. Kunci kami melakukan dua hal: mengirim email dan mengelola kontak. Kunci itu tidak menyentuh pembayaran dan tidak bisa menghapus akun.
- Punya masa berlaku. KTP dan kartu bank punya masa berlaku. Kunci kami berlaku satu tahun dan berhenti bekerja lebih cepat jika lama tidak dipakai. Kunci yang terlupakan di laci akhirnya mati sendiri.
- Satu untuk setiap pintu. Tidak ada yang memakai kunci yang sama untuk rumah, mobil, dan kantor. Artikel punya satu kunci dan musik punya kunci lain. Jika salah satu harus dibatalkan, yang lain tetap bekerja.
Untuk membuat kunci baru, kantor pos juga meminta kode enam digit yang dibuat di ponsel. Ini sama seperti di ATM: Anda harus memiliki kartunya dan mengetahui PIN-nya. Inilah yang disebut autentikasi dua faktor. Orang yang mencuri kata sandi tetapi tidak memegang ponselnya tetap tertahan di depan pintu.
Untuk diingat. Rahasia adalah PIN untuk program: dilihat sekali, hanya membuka yang diperlukan, punya masa berlaku, dan ada satu untuk setiap pintu. Untuk membuatnya, ponsel harus ada di tangan.
4. Penjaga pintu: resepsionis hotel
Layanan hosting dan perlindungan situs, yang kita sebut penjaga pintu, berperan seperti resepsionis hotel. Ia menerima semua orang, kapan saja, dari negara mana saja, dan memutuskan apa yang harus dilakukan terhadap setiap pengunjung.
- Ia memberi setiap orang kamar yang dimintanya, yaitu halaman. Ia menyimpan salinan halaman di meja-meja resepsionis yang tersebar di seluruh dunia, agar halaman terbuka cepat di Lisboa maupun di São Paulo.
- Ia menyimpan satu brankas untuk setiap kamar. Di setiap lantai ada daftar “variabel dan rahasia”, terpisah untuk hotel yang sedang beroperasi (Produksi) dan untuk kamar latihan (Pratinjau).
- Ia punya pegawai yang menjalankan tugas: program-program kecil yang disebut “fungsi”, yang bekerja ketika seorang tamu meminta sesuatu yang khusus, misalnya menerima PDF lewat email. Merekalah yang membuka brankas dan memakai kunci.
- Ia menerapkan aturan rumah di pintu: pemberitahuan pindah alamat (301), gembok pada alamat (HTTPS), dan daftar apa yang boleh dan tidak boleh dimuat oleh setiap halaman.
Ada satu hal yang sulit dipahami. Mengganti isi brankas tidak langsung mengubah apa pun. Penjaga pintu baru mulai memakai kunci baru setelah situs diterbitkan ulang. Ini seperti mengganti kunci pintu hotel: kartu kamar baru bisa membuka setelah resepsionis memprogramnya ulang.
Untuk diingat. Penjaga pintu menerima pengunjung, menyimpan satu brankas untuk setiap lantai, dan punya pegawai yang memakai kunci. Kunci baru baru berlaku setelah situs diterbitkan ulang.
5. Tiket bercap: cara mengirim PDF lewat email
Bayangkan tempat penitipan mantel di sebuah teater. Anda menitipkan mantel dan menerima tiket bernomor dengan cap. Di akhir acara, Anda menyerahkan tiket dan menerima mantel Anda. Tanpa tiket, tidak ada mantel; dan tiket yang digambar tangan, tanpa cap resmi, tidak ada gunanya.
Mengirim PDF lewat email sama dengan tempat penitipan mantel. Gambar 2 menunjukkan tujuh langkahnya.
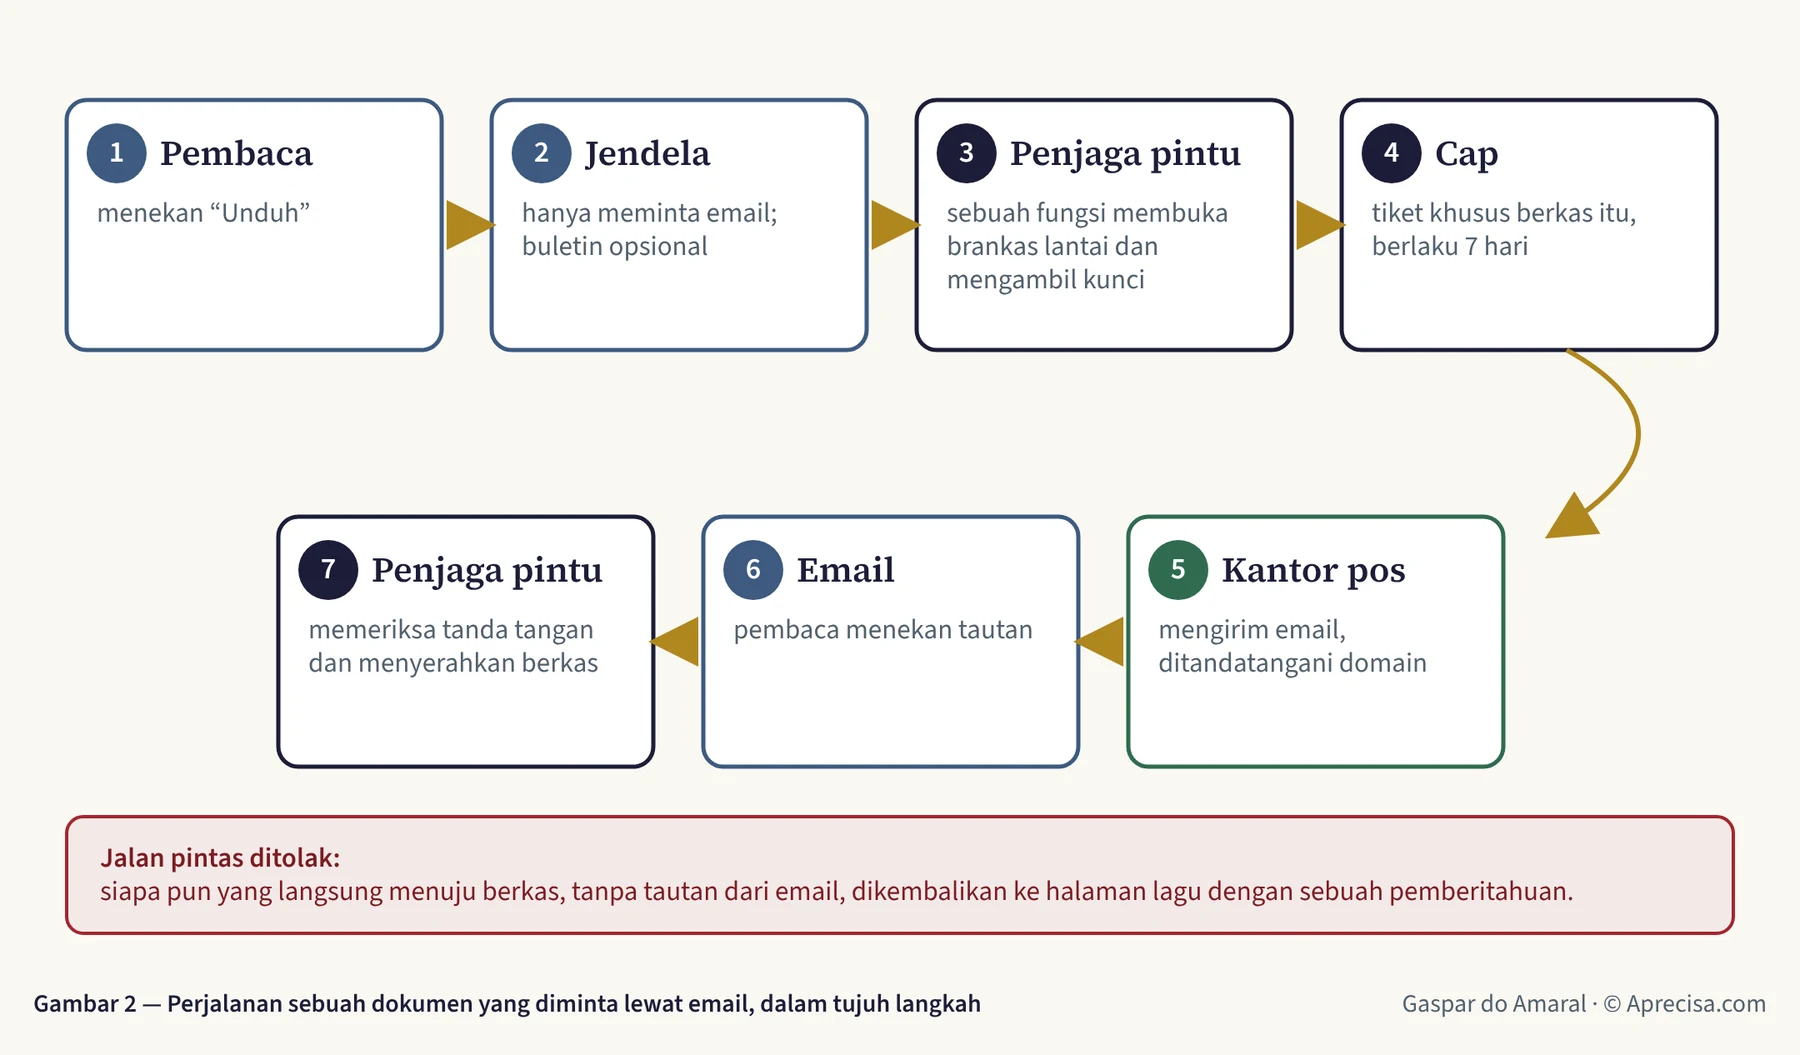
Apa yang ditunjukkan Gambar 2. (1) Pembaca menekan “Unduh”. (2) Sebuah jendela terbuka dan hanya meminta alamat email; buletin bersifat opsional dan tidak dicentang. (3) Permintaan sampai ke seorang pegawai penjaga pintu, yang membuka brankas lantai itu dan mengambil kunci kantor pos. (4) Pegawai itu menyiapkan tiket bercap: sebuah tautan yang hanya berlaku untuk berkas tersebut dan berlaku tujuh hari. (5) Kantor pos mengirim email, dengan segel domain. (6) Pembaca menekan tautan di email. (7) Penjaga pintu memeriksa cap dan baru kemudian menyerahkan berkasnya. Siapa pun yang mencoba langsung menuju berkas, tanpa tiket, dikembalikan ke halaman artikel dengan sebuah pemberitahuan.
Mengapa tidak ada yang bisa memalsukan cap: perhitungannya, langkah demi langkah
Cap itu adalah rangkaian 32 karakter, yang dihitung dari nama berkas, tanggal kedaluwarsa, dan sebuah rahasia yang hanya diketahui penjaga pintu. Setiap karakter bisa berupa salah satu dari 64 simbol: 26 huruf besar, 26 huruf kecil, 10 angka, tanda hubung, dan garis bawah.
- Setiap karakter punya 64 kemungkinan. 64 = 2 × 2 × 2 × 2 × 2 × 2 = 26. Dalam bahasa komputer, setiap karakter bernilai 6 “bit” (6 pertanyaan ya atau tidak).
- 32 karakter bernilai 32 × 6 = 192 bit.
- Jumlah cap yang mungkin adalah 2192, sekitar 6,3 × 1057: angka 6 diikuti 57 digit.
- Bayangkan sebuah mesin yang mencoba satu miliar (109) cap per detik, tanpa henti, selama 7 hari masa berlaku tiket. Satu minggu terdiri atas 7 × 24 × 3.600 = 604.800 detik. Totalnya, 604.800 × 10⁹ ≈ 6,0 × 10¹⁴ percobaan.
- Peluang menebak dengan benar adalah 6,0 × 10¹⁴ ÷ 6,3 × 1057 ≈ 1 × 10−43: nol koma, diikuti 42 angka nol, lalu angka 1.
Sebagai gambaran: seluruh Bumi memiliki sekitar 1050 atom. Jumlah cap yang mungkin begitu banyak sehingga cukup untuk memberi nomor pada setiap atom dari 47 juta planet Bumi. Menebak cap yang benar sama dengan memilih, dengan mata tertutup, satu atom saja di antara 47 juta planet itu. Dan peluangnya sekitar 200 kali lebih kecil daripada memenangkan EuroMillions (lotre Eropa) lima minggu berturut-turut.
Untuk diingat. Keamanan tidak datang dari menyembunyikan berkas. Keamanan datang dari cap yang mustahil ditebak tanpa rahasianya, sama seperti tiket penitipan tanpa cap resmi.
6. Ke arah mana kita jatuh: pelajaran dari hari Minggu
Bayangkan dua jenis pintu. Pintu darurat bioskop harus terbuka ketika listrik padam: tidak boleh ada orang yang terkunci di dalam. Palang perlintasan kereta api harus turun ketika listrik padam: lebih baik mobil menunggu daripada mobil berada di atas rel. Yang pertama gagal dalam keadaan terbuka; yang kedua gagal dalam keadaan tertutup. Keduanya tidak salah. Yang salah adalah menukar keduanya.
Pada hari Minggu itu, kunci kantor pos berada di brankas lantai artikel. Musik berada di lantai lain, lantai perusahaan. Ketika seorang pembaca meminta paket musik, pegawai di lantai itu membuka brankasnya, tidak menemukan kunci, dan menjawab “pengiriman lewat email sedang nonaktif”. Jendela itu dirancang seperti pintu darurat: agar pembaca tidak pernah pulang dengan tangan kosong, berkas diserahkan langsung. Sebuah brankas yang berperilaku seperti pintu darurat.
Ada dua hal yang diperbaiki:
- Kunci dipindahkan ke brankas yang benar. Lantai perusahaan kini punya kunci sendiri, dibuat khusus untuknya, dengan dua izin yang sama dan masa berlaku yang sama.
- Berkas kini gagal dalam keadaan tertutup. Jika email tidak bisa dikirim, berkas tidak keluar lewat pintu lain: pembaca melihat “Saat ini pengiriman belum berhasil. Silakan coba lagi sebentar lagi.” Dan tanpa tiket bercap, penjaga pintu tidak membuka pintu, bahkan bagi orang yang tahu nama berkasnya.
Di tengah jalan ada dua kekeliruan, yang perlu diceritakan karena paling sering terjadi. Pertama: di kantor pos ada dua jenis kunci, seperti ada kunci pintu dan kunci kotak surat. Keduanya tampak sama tetapi tidak membuka hal yang sama. Kedua: ketika kita tidak tahu apakah kunci yang tersimpan adalah kunci yang benar, kita tidak mencoba menebak. Kita membuat yang baru dan langsung menempelkannya ke brankas, seperti orang yang mengganti kunci pintu ketika tidak tahu siapa yang punya salinannya. Kunci yang asal-usulnya meragukan tidak dipakai.
Untuk diingat. Pintu untuk manusia gagal dalam keadaan terbuka. Brankas gagal dalam keadaan tertutup. Sebelum merancang, tanyakan jenis setiap pintu.
7. Lalu, apa hubungannya dengan NIS2?
NIS2 adalah undang-undang keamanan siber Eropa: Direktif (UE) 2022/2555 Parlemen Eropa dan Dewan tanggal 14 Desember 2022 tentang langkah-langkah untuk tingkat keamanan siber bersama yang tinggi di seluruh Uni (terjemahan tidak resmi; judul resminya tersedia dalam bahasa-bahasa Uni Eropa). Di Portugal, direktif ini diberlakukan melalui Decreto-Lei n.º 125/2025, de 4 de dezembro (Dekret-Undang-Undang Portugal No. 125/2025 tanggal 4 Desember), Rezim Hukum Keamanan Siber yang baru, yang berlaku sejak 3 April 2026. Pengawasnya adalah Centro Nacional de Cibersegurança (CNCS, Pusat Keamanan Siber Nasional Portugal).
Bayangkan uji berkala kendaraan bermotor (uji KIR). Uji ini wajib bagi sebagian kendaraan dan tidak bagi yang lain. Namun orang yang berakal sehat tetap memeriksa remnya meskipun undang-undang tidak mewajibkannya. NIS2 serupa: berlaku bagi entitas “esensial” dan “penting” di sektor-sektor yang disebutkannya (energi, transportasi, kesehatan, air, infrastruktur digital, layanan teknologi informasi, penyedia layanan digital, dan lain-lain) dan, pada umumnya, tidak mencakup usaha mikro dan kecil. Perusahaan yang mengelola situs-situs ini adalah usaha mikro dan, pada prinsipnya, saat ini tidak wajib mematuhi NIS2 (kesimpulan teknis, yang perlu dikonfirmasi oleh ahli hukum: dekret-undang-undang itu mencakup sejumlah entitas apa pun ukurannya, seperti penyedia nama domain dan penyedia layanan kepercayaan tertentu).
Lalu, mengapa tetap mematuhinya? Ada tiga alasan.
- Karena ini rekayasa yang baik, dan biayanya hampir nol jika dilakukan sejak awal, seperti memasang stopkontak berpembumian saat membuat instalasi listrik.
- Karena pelanggan akan menuntutnya. NIS2 mewajibkan entitas yang dicakupnya untuk mengawasi keamanan para pemasoknya. Rumah sakit sudah meminta sertifikat higiene pangan dari pemasok makanannya. Pelabuhan, operator energi, atau rumah sakit akan meminta bukti keamanan siber dari pemasok teknologi informasinya.
- Karena suatu hari pasti ada yang salah. Dan pada hari itu, perbedaan antara “kuncinya ada di brankas yang benar, dengan masa berlaku dan izin minimum” dan “kuncinya ada di dalam kode” adalah perbedaan antara kaget sesaat dan bencana.
Pasal 21 ayat (2) direktif itu menyebutkan sepuluh langkah, dari huruf a sampai j. Tabel 3 menyandingkannya dengan apa yang sudah dilakukan dan apa yang masih kurang. Ini bukan pernyataan kesesuaian: ini laporan kemajuan yang jujur, yang berfungsi sebagai daftar kerja.
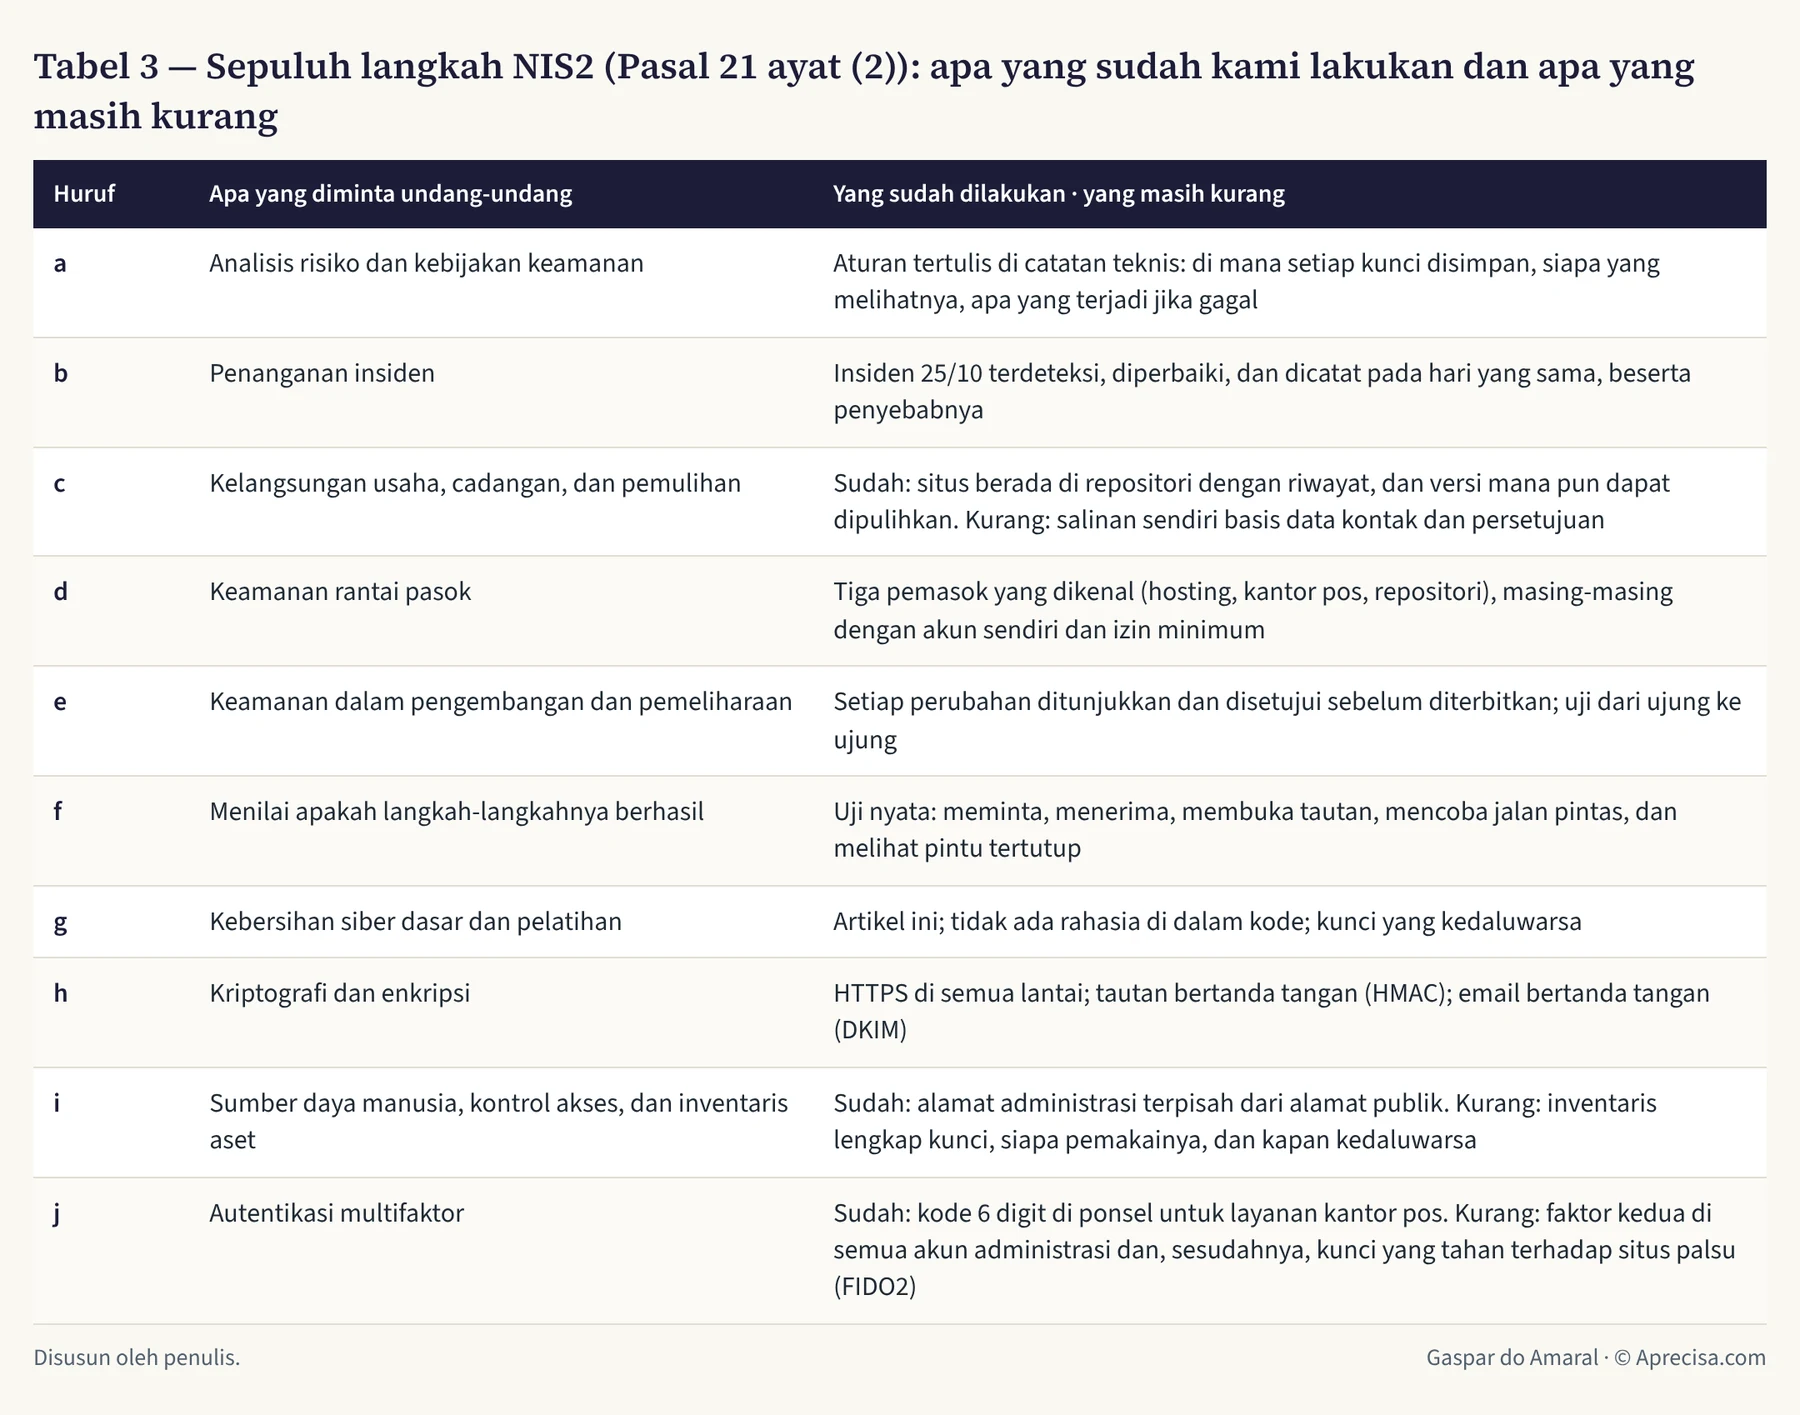
Bagi yang wajib mematuhinya, ada tenggat untuk melaporkan insiden signifikan kepada CNCS: peringatan dini dalam 24 jam setelah terdeteksi, pembaruan paling lambat 72 jam, dan laporan akhir paling lambat 30 hari kerja setelah dampaknya berakhir. Ini seperti asuransi mobil: laporan kecelakaan punya tenggat. Denda bagi entitas esensial bisa mencapai 10 juta euro atau 2% dari omzet global, mana yang lebih tinggi.
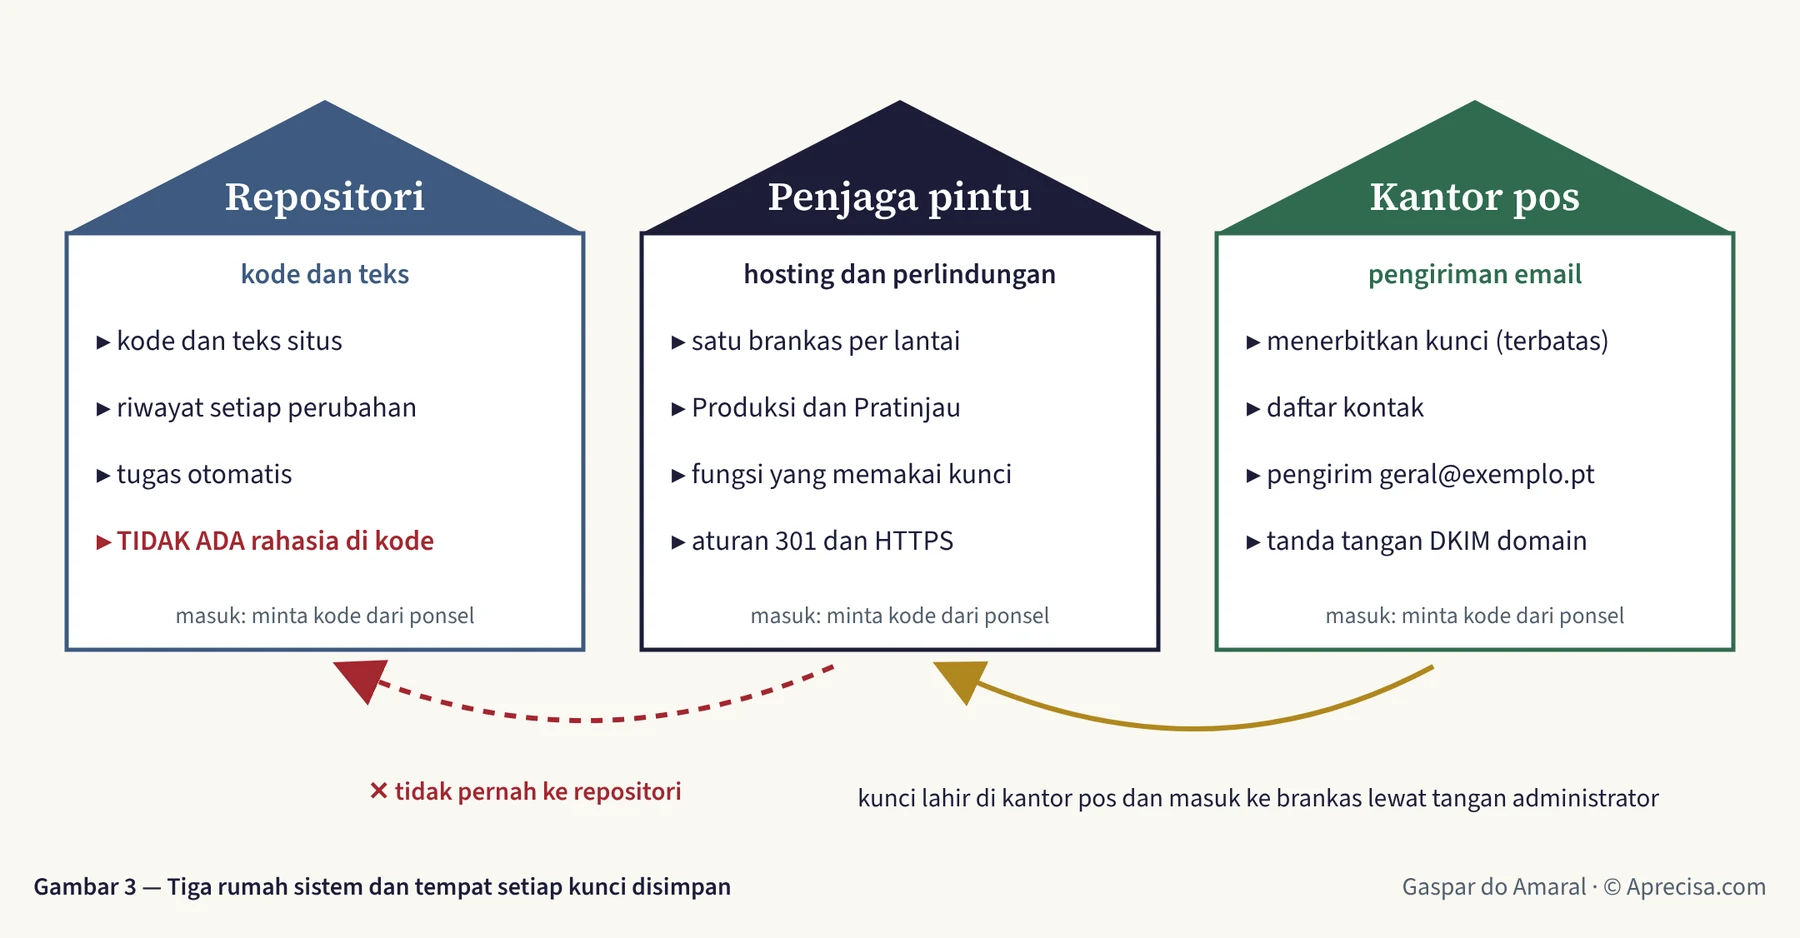
Apa yang ditunjukkan Gambar 3. Tiga rumah tempat sistem ini tinggal. Di kiri, repositori kode: denah rumah, dengan riwayat semua pekerjaan renovasi, yang dibaca beberapa orang, dan karena itu tanpa satu rahasia pun di dalamnya. Di tengah, penjaga pintu: resepsionis, dengan satu brankas untuk setiap lantai. Di kanan, kantor pos: yang menerbitkan kunci, menyimpan daftar kontak, dan menyegel surat dengan nama domain. Panah-panahnya menceritakan perjalanan sebuah kunci: lahir di kantor pos, masuk ke brankas penjaga pintu lewat tangan administrator, dan tidak pernah melewati denah. Untuk masuk ke setiap rumah, faktor kedua, yaitu kode dari ponsel, harus diminta.
Siapa yang memainkan setiap peran ini? Ada banyak pemasok, di banyak negara. Tabel 5 memberi contoh untuk setiap peran, agar pembaca mengenali nama-namanya ketika menjumpainya. Ini contoh ilustratif, disusun menurut abjad, tanpa rekomendasi.
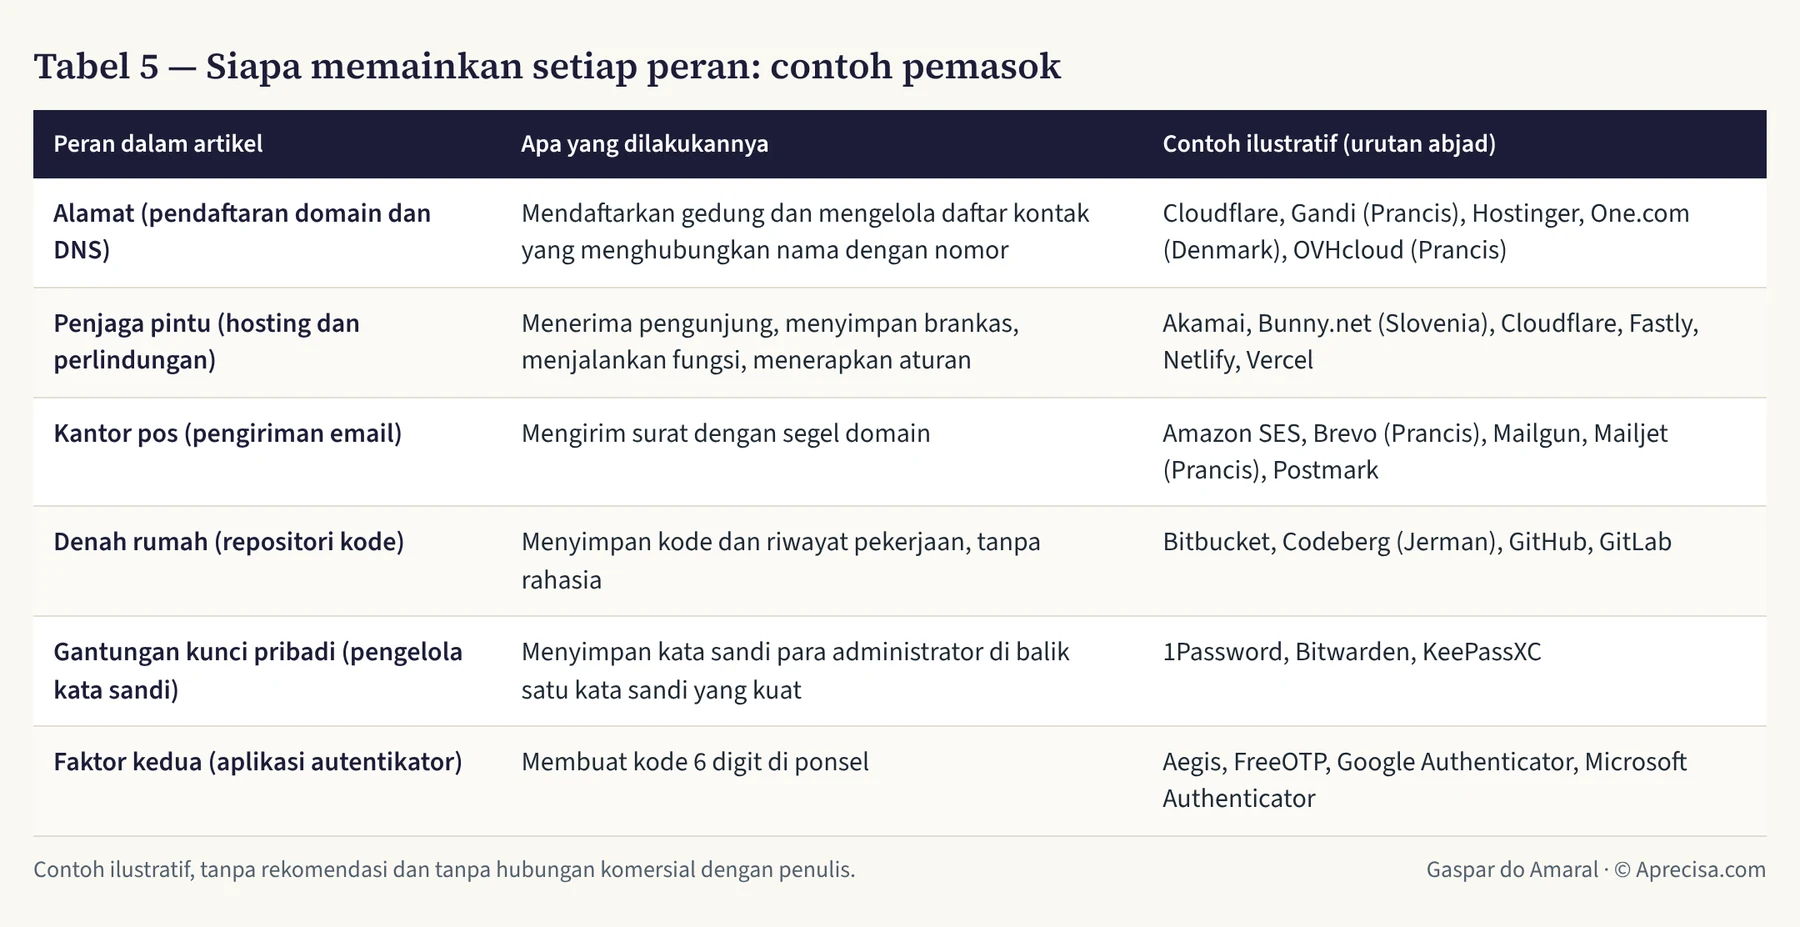
Cara memilih. Bukan berdasarkan nama, melainkan berdasarkan apa yang dijamin masing-masing: di mana data disimpan (di dalam atau di luar Uni Eropa, yang berpengaruh dalam GDPR, peraturan perlindungan data Eropa, dan dalam NIS2), faktor kedua apa yang diwajibkan untuk masuk, dan apakah kunci dapat dibuat dengan izin minimum dan masa berlaku. Ini seperti memilih bank: yang penting bukan logonya, melainkan brankasnya.
8. Apa yang saya usulkan kepada otoritas, dan mengapa itu tetap penting
Ada perbedaan antara apa yang diwajibkan undang-undang dan apa yang dianjurkan oleh rekayasa. Peraturan lalu lintas Portugal menetapkan batas 120 km/jam; peraturan itu tidak menyebutkan berapa kecepatan yang tepat saat berkabut. Penilaian itu diserahkan kepada pengemudi.
Pada 14 April 2026, selama konsultasi publik atas peraturan yang menjalankan Decreto-Lei n.º 125/2025, saya menyerahkan sepuluh usulan kepada CNCS, yang diterbitkan dalam artikel “Da Conformidade Normativa à Resiliência Operacional: 10 Propostas para o Novo Regime de Cibersegurança” (dalam bahasa Portugis: Dari kepatuhan normatif ke ketahanan operasional: 10 usulan untuk rezim keamanan siber yang baru). Konsultasi berlangsung dari 10 Maret sampai 22 April 2026 dan menerima masukan dari 56 lembaga dan perorangan. Dalam laporan akhir, pada bulan Juni, kesepuluhnya diklasifikasikan sebagai “Não acolhido” (tidak diterima). Saya menceritakan hasilnya dalam artikel “O Novo Regime de Cibersegurança: o que ficou por fazer” (dalam bahasa Portugis: Rezim keamanan siber yang baru: apa yang belum dikerjakan).
Faktanya, tanpa kata sifat. CNCS mendasarkan penolakannya pada tiga argumen: peraturan itu sudah menetapkan langkah minimum yang wajib dan menyeluruh; pemeriksaannya mengikuti asas proporsionalitas; dan setiap entitas boleh menerapkan langkah yang lebih ketat sesuai analisis risikonya sendiri. Enam dari sepuluh usulan (1, 2, 4, 5, 8, dan 9) juga diajukan, dengan kata-kata lain, oleh operator dan produsen infrastruktur kritis. Tiga usulan (6, 7, dan 10) hanya diajukan oleh saya. Dan pada satu hal, yaitu pelatihan tenaga spesialis (kontrol PR.FC-2, inti Usulan 9), teks akhirnya berubah, melalui masukan pihak lain.
Apa artinya bagi pembaca artikel ini? Bahwa undang-undang adalah lantai, bukan langit-langit. Regulator menyatakan dengan jelas bahwa melampaui batas minimum adalah keputusan setiap perusahaan. Dan di sinilah sepuluh usulan itu kembali berguna: bukan sebagai hukum, melainkan sebagai daftar hal yang dapat dilakukan perusahaan yang cermat atas prakarsa sendiri. Tabel 6 menjelaskannya dengan gambaran-gambaran dari artikel ini dan menunjukkan di mana masing-masing bersinggungan dengan kasus lantai dan brankas.
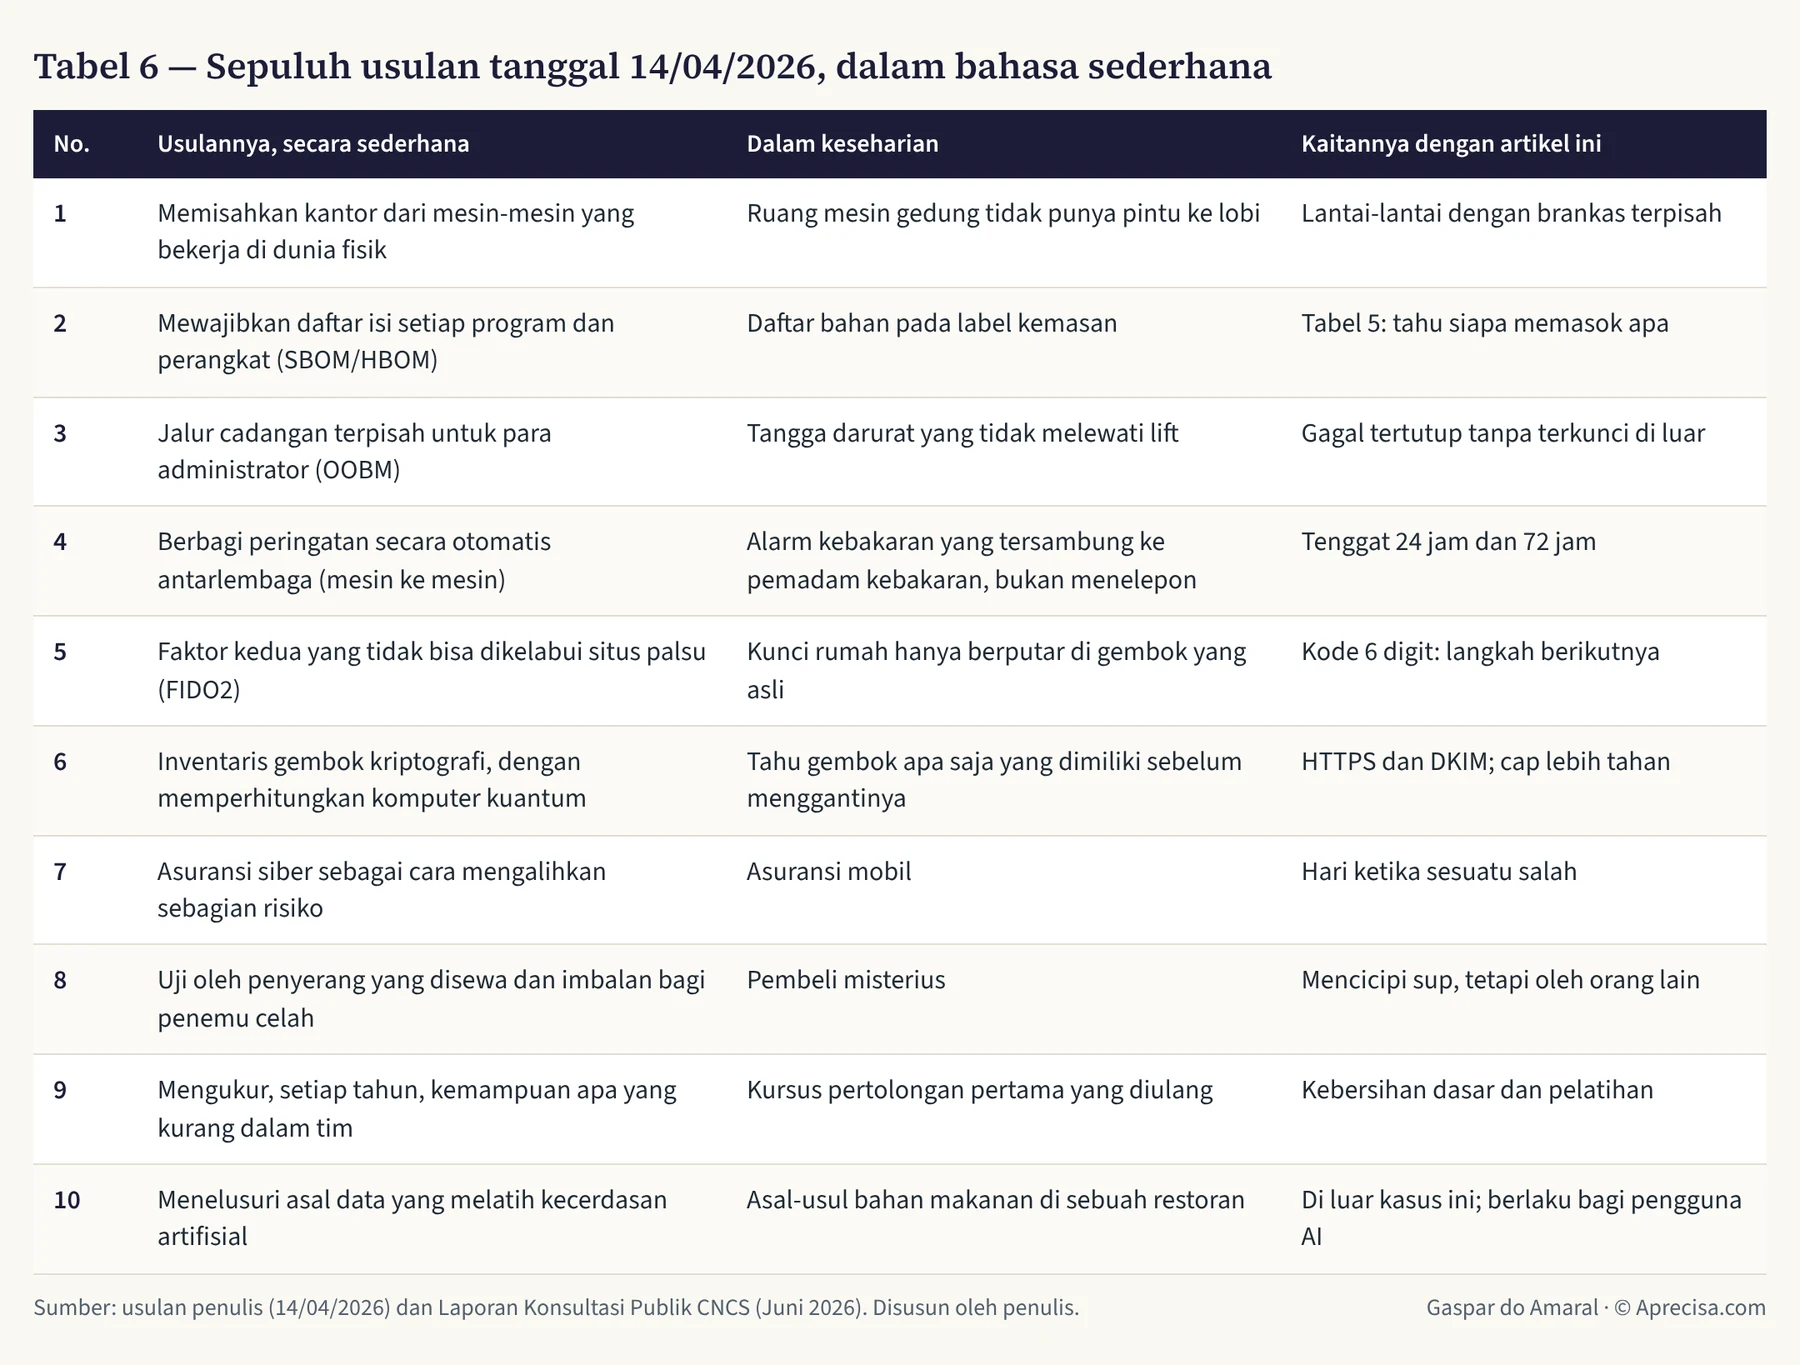
Tiga kaitan yang layak disorot.
- Usulan 5 mengoreksi artikel ini sendiri. Kode 6 digit dari ponsel itu baik, tetapi bukan yang terbaik. Situs palsu dapat memintanya dan memakainya pada menit yang sama, seperti orang yang mendengar PIN diucapkan keras-keras. Kunci keamanan fisik dan “kunci sandi” (passkey) di ponsel (standar FIDO2) bekerja seperti kunci rumah: hanya berputar di gembok yang asli dan tidak berguna di pintu palsu. Bagi para administrator, inilah langkah berikutnya.
- Usulan 6 melihat brankas masa depan. Komputer kuantum, ketika sudah ada dalam skala besar, akan membuka sejumlah gembok yang kita pakai hari ini: gembok yang melindungi alamat (HTTPS) dan segel surat (DKIM). Cap tempat penitipan, yang dibuat dengan kunci rahasia bersama, jauh lebih tahan. Mengetahui gembok apa saja yang kita miliki adalah langkah pertama untuk menggantinya tepat waktu: inilah yang disebut inventaris kriptografi.
- Usulan 1 adalah pelajaran tentang lantai, dalam skala sebuah pelabuhan. Kami memisahkan situs ke dalam lantai-lantai, masing-masing dengan brankasnya sendiri, agar pembobolan di satu lantai tidak membuka lantai lain. Di pelabuhan atau gardu induk listrik, gagasan yang sama memisahkan kantor (Wi-Fi, email) dari mesin-mesin yang menggerakkan derek, pintu air, dan pemutus sirkuit. Jika virus masuk lewat email, ia tidak boleh punya tangga menuju ruang mesin.
Untuk diingat. Undang-undang adalah lantai, bukan langit-langit. Apa yang tidak diwajibkan regulator tetap merupakan rekayasa yang baik, dan setiap perusahaan dapat melakukannya atas prakarsa sendiri.
9. Untuk disimpan di saku
- Satu alamat, beberapa lantai. Satu subdomain untuk satu kelompok pembaca. Setiap lantai dengan brankasnya sendiri.
- Satu alamat resmi untuk setiap halaman, dan satu pengalihan (301) setiap kali berubah. Tautan yang sudah diterbitkan tidak pernah putus.
- Tidak ada kunci di denah. Kunci disimpan di brankas lantai yang memakainya, dengan izin minimum, masa berlaku, dan dua faktor untuk membuatnya.
- Brankas gagal dalam keadaan tertutup. Ketika satu bagian hilang, pintu tetap tertutup dan pembaca menerima pesan yang jelas.
- Undang-undang adalah lantai, bukan langit-langit. Batas minimum yang wajib adalah titik awal; sisanya diputuskan berdasarkan akibat dari setiap kegagalan.
- Cicipi sup sebelum menyajikannya. Kesalahan hari Minggu itu baru terlihat karena seseorang meminta paket musik seperti yang akan dilakukan pembaca mana pun. Uji terakhir selalu dari ujung ke ujung: meminta, menerima email, membuka tautan, mencoba jalan pintas, dan melihat pintunya tertutup.
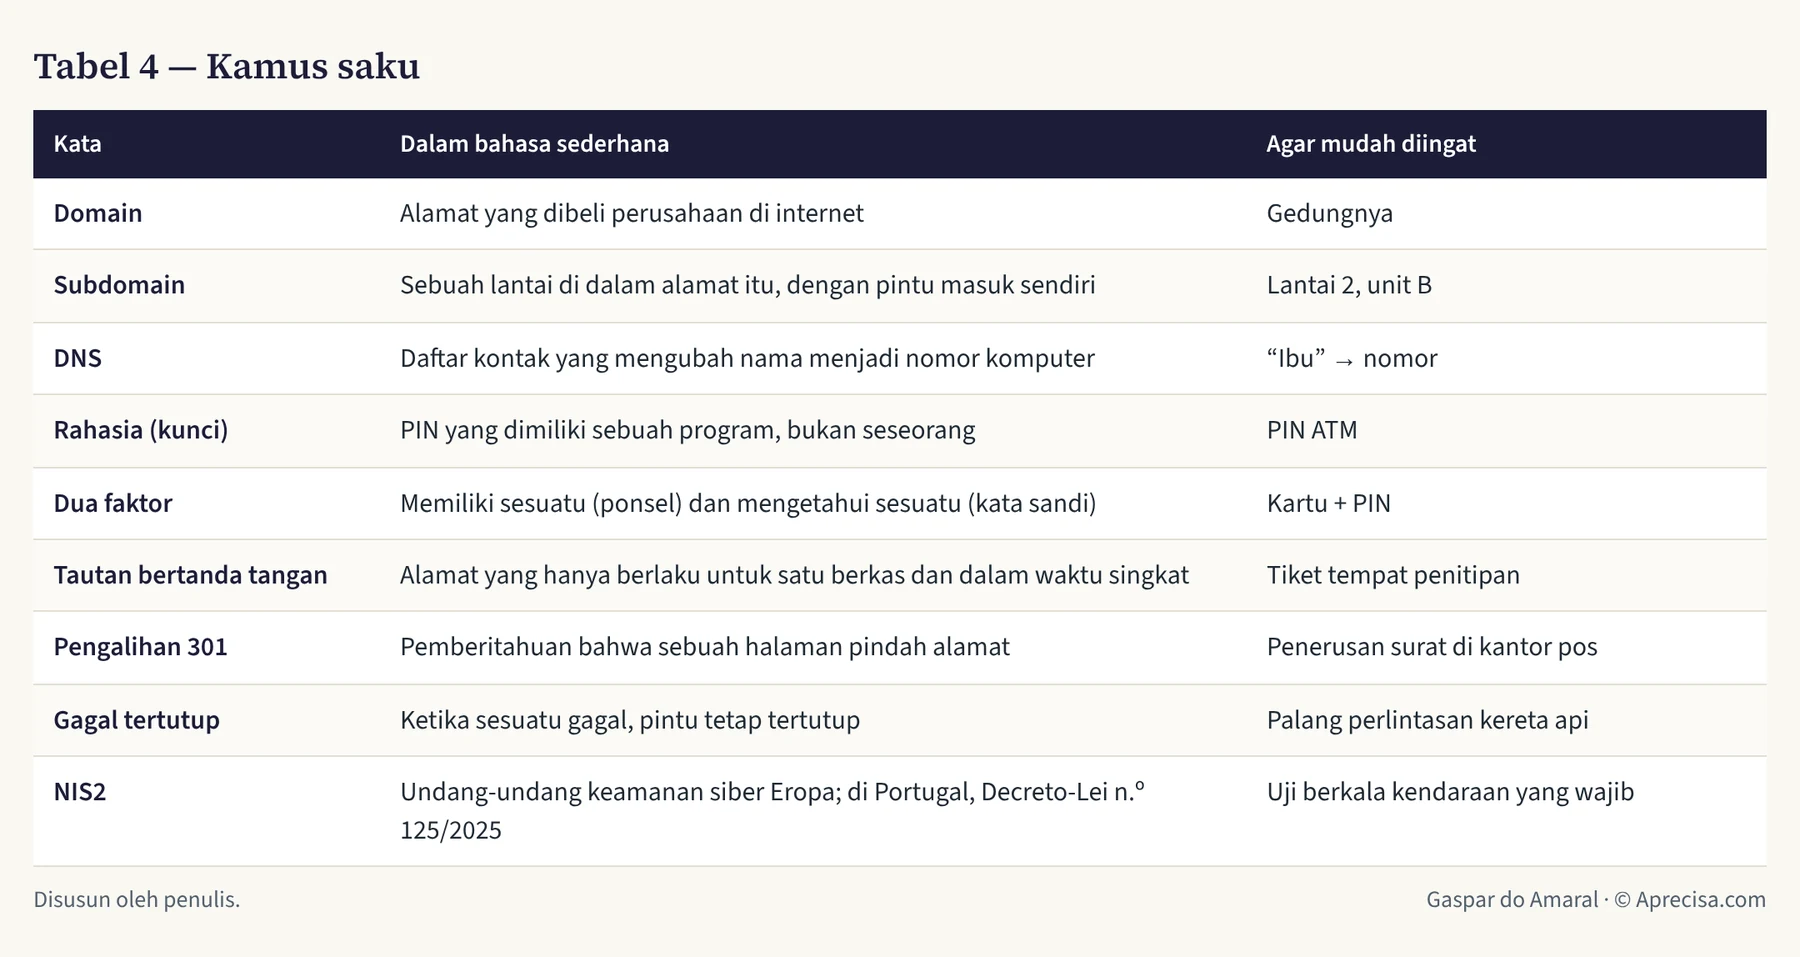
Tabel 4 adalah kamus saku dengan kata-kata dalam artikel ini.
Semua ini tidak hanya berlaku bagi situs kecil. Logikanya sama dengan sebuah pelabuhan, stasiun pendaratan kabel bawah laut, atau pusat kendali jaringan listrik: alamatnya publik, pintunya sedikit dan dikenal, setiap kunci hanya membuka apa yang seharusnya, dan ketika sesuatu gagal, ia gagal ke sisi yang aman.
10. Arah buletin ini
Untuk siapa. Untuk siapa pun yang harus mengambil keputusan tentang keamanan tanpa menjadi spesialis: pemilik perusahaan kecil, manajer yang memesan sebuah situs, teknisi dari bidang lain, guru dan pelajar, pengambil keputusan di sektor publik. Juga untuk perusahaan yang ingin menjadi pemasok bagi pihak yang sudah diwajibkan undang-undang: pelabuhan, operator energi, rumah sakit, transportasi.
Janji kami. Di setiap edisi: satu gagasan, satu gambaran sehari-hari yang tidak mudah dilupakan, dan tiga hal yang dapat dilakukan besok pagi. Tanpa istilah teknis yang tidak dijelaskan, tanpa politik, dan tanpa rasa takut sebagai argumen: hanya fakta, dengan perhitungan yang terlihat jelas.
Cara membaca setiap edisi. Semua edisi memiliki tujuh bagian yang sama, agar pembaca selalu tahu di mana ia berada:
- Kisahnya: sebuah kasus nyata, diceritakan tanpa nama perusahaan.
- Gambarannya: konsepnya dibandingkan dengan sesuatu yang dikenal semua orang.
- Perhitungannya, jika ada, langkah demi langkah, seolah-olah dikerjakan dengan tangan.
- Apa kata hukum: huruf dalam NIS2 atau Decreto-Lei n.º 125/2025 yang sesuai dengan topiknya.
- Untuk diingat: inti persoalan dalam dua kalimat.
- Besok pagi: tiga tindakan konkret, diurutkan dari yang paling mudah.
- Pertanyaannya: satu pertanyaan untuk pembaca, untuk melanjutkan percakapan di kolom komentar.
Aturan rumah. Contoh teknis selalu anonim, seperti exemplo.pt di edisi ini, agar tidak ada edisi yang dapat menjadi peta bagi siapa pun yang ingin menyerang orang lain. Pemasok hanya muncul sebagai contoh, dicampur dan disusun menurut abjad. Setiap edisi terbit lebih dulu di situs, dengan PDF yang dikirim lewat email atas permintaan, lalu di LinkedIn, tempat diskusi berlangsung. Buletin terbit setiap dua minggu.
Edisi-edisi berikutnya. Tabel 7 menunjukkan arah yang mungkin untuk enam bulan ke depan. Urutannya mengikuti sepuluh langkah NIS2 dan mengangkat kembali, satu per satu, sepuluh usulan yang saya serahkan kepada CNCS: dimulai dari hal yang bisa dilakukan siapa pun di rumah dan berakhir di infrastruktur kritis.
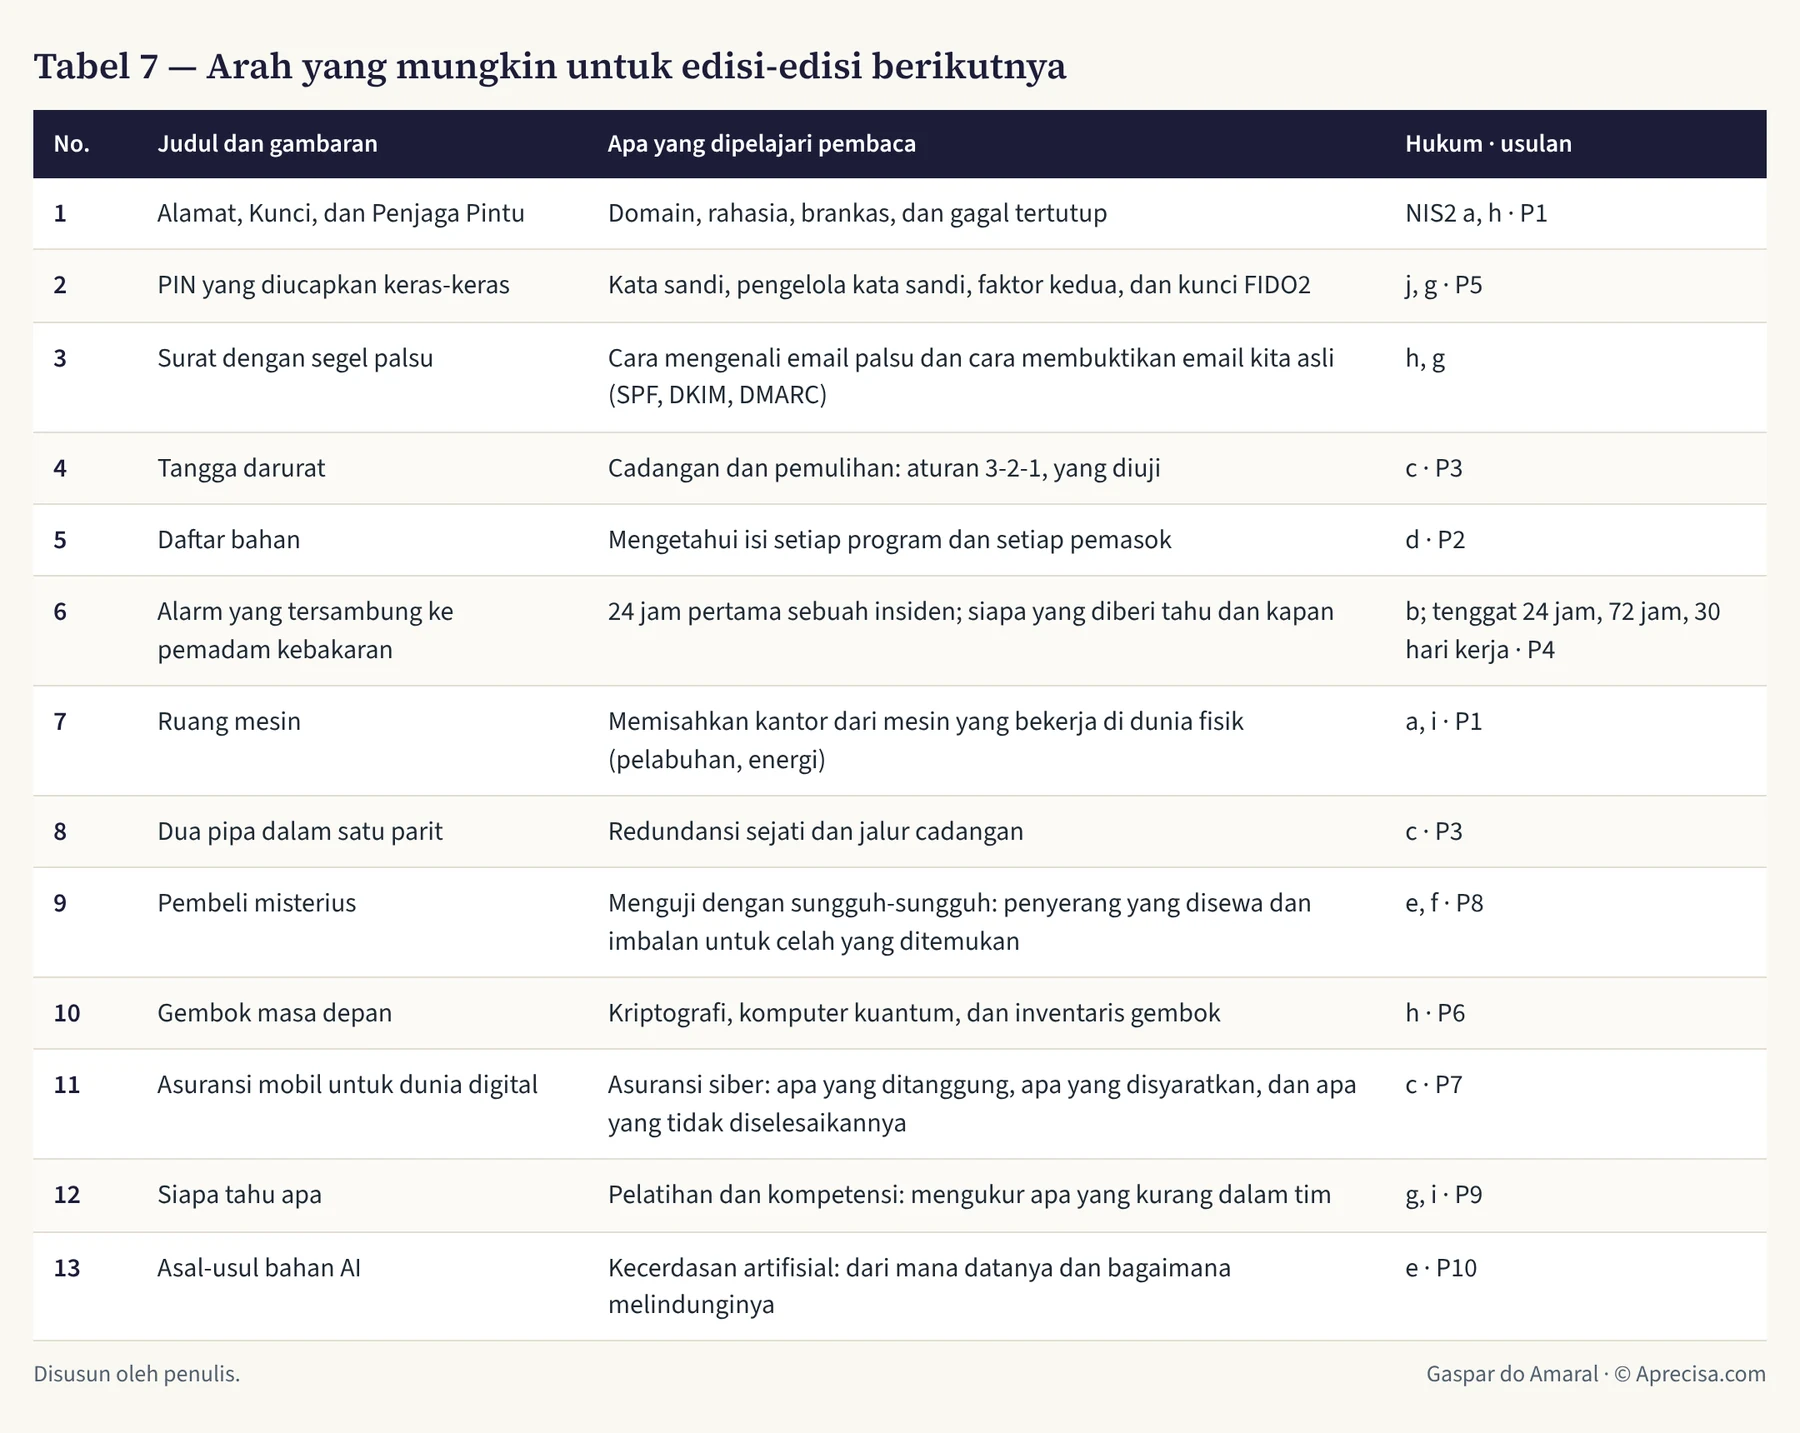
Arah ini tidak kaku. Jika pembaca meminta satu topik lebih dulu daripada yang lain, urutannya diubah. Topik apa yang ingin Anda lihat di edisi no. 2? Sampaikan di kolom komentar.
Di Grupo Aprecisa.com, kami menerapkan lima aturan ini di situs-situs kami sendiri, dan kami membantu perusahaan lain melakukannya: perusahaan yang wajib mematuhi NIS2 dan perusahaan yang ingin menjadi pemasok bagi pihak yang mematuhinya. Artikel ini membuka buletin “A Chave e o Porteiro” (Kunci dan Penjaga Pintu): keamanan siber dalam bahasa sederhana, setiap dua minggu.
Catatan metodologi
Fakta yang diverifikasi. Sepuluh langkah dalam Pasal 21 ayat (2) dikonfirmasi pada teks Direktif (UE) 2022/2555 (OJ L 333, 27.12.2022). Tanggal, tenggat pelaporan, dan denda dalam Decreto-Lei n.º 125/2025 dikonfirmasi dalam dua ringkasan hukum independen (PLMJ dan Cuatrecasas), dan tanggal mulai berlakunya dalam ECIJA; untuk keputusan hukum apa pun, dianjurkan membaca teks resmi di Diário da República (lembaran negara Portugal). Penulis bukan ahli hukum; artikel ini bersifat teknis.
Fakta yang diamati. Peristiwa 25 Oktober 2026; izin, masa berlaku, dan kedaluwarsa karena tidak aktif dari kunci-kunci layanan pengiriman email; verifikasi dua faktor; pemisahan rahasia per proyek dan per lingkungan di layanan hosting; serta perlunya penerbitan ulang agar rahasia berlaku, semuanya diamati langsung di panel administrasi dan dalam uji dari ujung ke ujung yang dilakukan penulis pada hari itu.
Perhitungan tanda tangan. Tanda tangan memakai HMAC-SHA-256 (fungsi tanda tangan dengan kunci rahasia), dipotong menjadi 32 karakter dalam base64url (64 simbol, masing-masing 6 bit): 32 × 6 = 192 bit; 2192 = 6,277 × 1057. Percobaan dalam 7 hari dengan kecepatan 109 per detik: 7 × 86.400 × 109 = 6,048 × 1014. Peluang: 6,048 × 1014 ÷ 6,277 × 1057 = 9,6 × 10−44. Perbandingan dengan EuroMillions memakai peluang 1 banding 139.838.160 per taruhan: lima minggu berturut-turut menghasilkan (1/139.838.160)5 ≈ 1,9 × 10−41, yang sekitar 200 kali lebih mungkin daripada menebak tanda tangan itu.
Perbandingan dengan atom Bumi. Dipakai perkiraan umum sekitar 1,33 × 1050 atom di Bumi: 6,277 × 1057 ÷ 1,33 × 1050 ≈ 4,7 × 10⁷, yaitu sekitar 47 juta planet Bumi. Ini adalah orde besaran, untuk memberi gambaran tentang ukurannya.
Apa yang tidak ditampilkan. Demi keamanan, artikel ini tidak mencantumkan nilai kunci, pengenal akun, maupun alamat internal administrasi.
Referensi
- Gaspar do Amaral — Da Conformidade Normativa à Resiliência Operacional: 10 Propostas para o Novo Regime de Cibersegurança (14/04/2026) — sepuluh usulan yang diajukan dalam konsultasi publik (dalam bahasa Portugis)
- Gaspar do Amaral — O Novo Regime de Cibersegurança: o que ficou por fazer (25/06/2026) — tinjauan Laporan Konsultasi Publik CNCS: 10 “tidak diterima”, 6 sejalan dengan pihak lain (dalam bahasa Portugis)
- Diretiva (UE) 2022/2555 (NIS2), artigo 21.º — Medidas de gestão dos riscos de cibersegurança — teks huruf a sampai j Pasal 21 (Langkah-langkah manajemen risiko keamanan siber), dalam bahasa Inggris
- PLMJ — Transposição da Diretiva NIS 2: o novo Regime Jurídico da Cibersegurança — Decreto-Lei n.º 125/2025: cakupan, tenggat pelaporan, denda, dan pendaftaran di CNCS (dalam bahasa Portugis)
- Cuatrecasas — Novo Regime Jurídico da Cibersegurança — ringkasan Decreto-Lei n.º 125/2025: manajemen risiko, autentikasi multifaktor, enkripsi (dalam bahasa Portugis)
- ECIJA — Novo Regime Jurídico da Cibersegurança entrou em vigor em Portugal — mulai berlaku pada 3 April 2026 (dalam bahasa Portugis)
Diskusi berlangsung di LinkedIn (dalam bahasa Portugis)
Komentar atas tulisan ini dilakukan di LinkedIn, tempat artikel ini dibagikan dalam bahasa Portugis. Anda boleh menulis dalam bahasa Indonesia. Setuju, tidak setuju, atau tambahkan data: setiap keberatan yang beralasan akan dijawab.
Saat unggahan ditampilkan, kontennya dimuat dari LinkedIn. Privasi (dalam bahasa Portugis)
Gaspar do Amaral · Naskah asli berbahasa Portugis tertanggal 26 Oktober 2026, diterbitkan di situs ini; terjemahan diterbitkan pada 27 Oktober 2026 · Gambar dan tabel © Aprecisa.com · Dengan bantuan AI