 ← Grupo Aprecisa · Menghubungkan yang ahli dengan yang membutuhkan
Keamanan siber dan kedaulatan digital · Usulan yang diajukan dalam konsultasi publik 14 April 2026
Dari Kepatuhan Normatif ke Ketahanan Operasional: 10 Usulan untuk Rezim Keamanan Siber yang Baru
Sepuluh usulan agar rezim keamanan siber Portugal yang baru (NIS 2) beralih dari kepatuhan di atas kertas ke ketahanan yang nyata
Gaspar do Amaral · 14 April 2026
Terjemahan dari naskah asli berbahasa Portugis. Versi ini diterbitkan pada 27 Oktober 2026.
Di situs ini, artikel ini telah
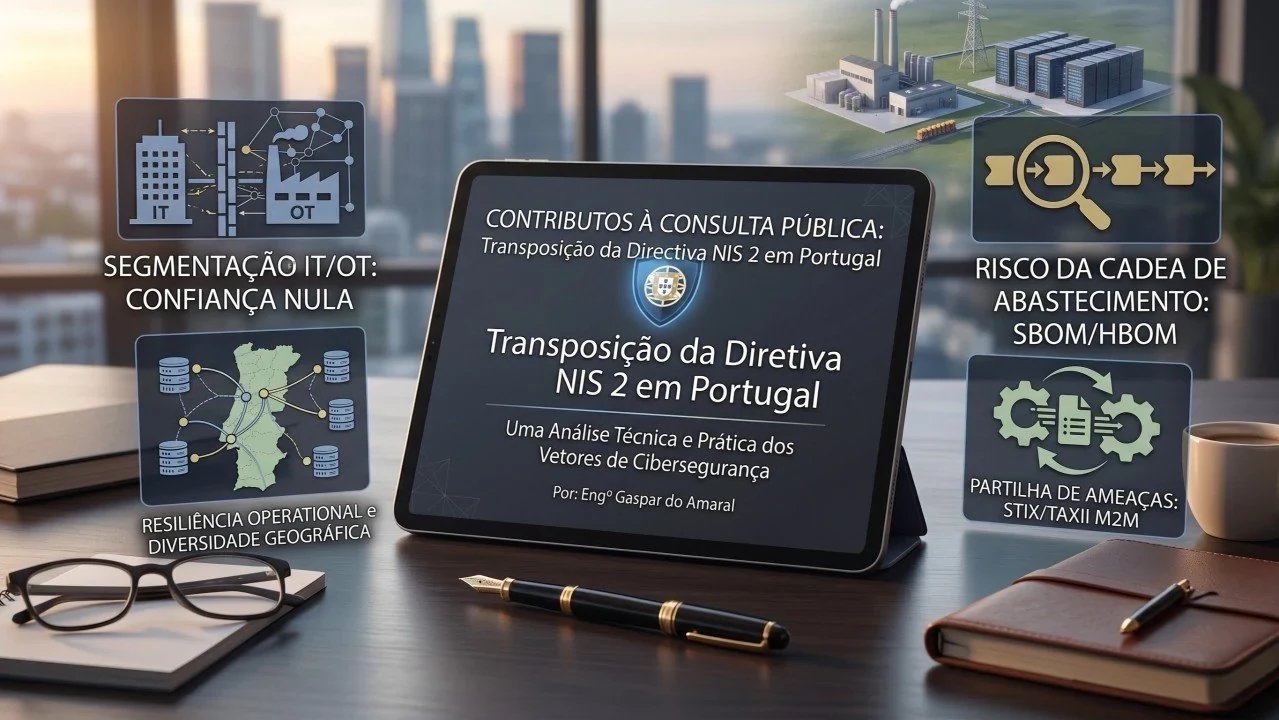
Paradigma keamanan siber telah berubah. Dan regulasi harus mengikuti rekayasa.
Selama lebih dari tiga dekade merancang dan mengintegrasikan sistem komunikasi darat, laut, dan udara yang kompleks, saya belajar satu pelajaran yang tak terbantahkan: kertas menerima apa saja, tetapi fisika jaringan tidak memaafkan.
Portugal saat ini membahas Regulamento do Regime Jurídico de Cibersegurança (peraturan pelaksana rezim hukum keamanan siber Portugal) yang baru, yang mentransposisikan Direktif NIS 2 Uni Eropa. Ini tonggak regulasi yang luar biasa. Namun, jika kita melihat lanskap global infrastruktur kritis, ketelitian teknis dan ilmiah menuntut kita beralih dari sekadar kepatuhan administratif ke ketahanan siber-fisik yang sesungguhnya.
Saya merangkum 10 usulan yang telah saya ajukan dalam konsultasi publik. Usulan ini juga didukung pandangan para pakar terkemuka dunia dan sudah diterapkan di kawasan-kawasan paling matang di dunia:
1. Akhir dari kepercayaan buta: isolasi taktis TI/TO
Kita tidak boleh memperlakukan jaringan yang mengelola pelabuhan atau bandara (TO, teknologi operasional) seperti Wi-Fi kantor (TI, teknologi informasi).
- Pandangan para pakar: John Kindervag (AS), arsitek model Zero Trust (tanpa kepercayaan bawaan), membuktikan bahwa kepercayaan adalah kerentanan. Joe Weiss dan Robert M. Lee telah bertahun-tahun memperingatkan bahwa konvergensi TI/TO tanpa mikrosegmentasi berakibat fatal bagi operasi fisik.
- Penerapan global: Setelah serangan terhadap Colonial Pipeline, TSA di AS secara aktif mewajibkan Zero Trust pada sistem industri, dengan syarat permukaan serangan korporat tidak pernah menjadi jembatan menuju lantai pabrik.
Kondisi saat ini (kerentanan sistemik): Saat ini ada “redundansi semu”, dan jaringan TI dan TO sering diperlakukan secara menyatu, sehingga serangan siber biasa di jaringan korporat dapat melumpuhkan operasi kritis.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Dengan tambahan yang diusulkan, peraturan akan mewajibkan “isolasi taktis” melalui mikrosegmentasi wajib antara ranah TI dan TO bagi semua entitas esensial (standar IEC 62443).
2. Rontgen rantai pasok (SBOM/HBOM)
Risiko yang kita warisi dari para pemasok adalah titik buta terbesar kita.
- Pandangan para pakar: Allan Friedman (“bapak” SBOM di CISA) berpendapat bahwa kita tidak dapat melindungi apa yang tidak kita ketahui kita miliki. Bruce Schneier mengingatkan bahwa kompleksitas adalah musuh, sementara Ciaran Martin menunjukkan bagaimana ketergantungan pada pemasok Tier 1 yang tidak diperiksa membahayakan kedaulatan nasional.
- Penerapan global: Inggris memelopori pemblokiran pemasok berisiko tinggi (Telecommunications (Security) Act 2021, undang-undang keamanan telekomunikasi Inggris), sementara AS, melalui Perintah Eksekutif 14028, mewajibkan SBOM bagi pemasok pemerintah.
Kondisi saat ini (kerentanan sistemik): Keadaan saat ini adalah “risiko warisan”: entitas kritis tidak memiliki pandangan penuh atas susunan teknis (perangkat keras dan perangkat lunak) yang mereka gunakan.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Perubahan yang disarankan akan mewajibkan penyerahan daftar komponen perangkat lunak (SBOM) dan perangkat keras (HBOM) untuk peralatan kritis, sehingga risiko warisan diredam sejak akar infrastruktur.
3. Ilusi redundansi dan perlunya keragaman
Menggelar dua kabel serat optik di parit yang sama bukanlah redundansi; itu satu titik kegagalan yang tinggal menunggu ekskavator.
- Pandangan para pakar: Richard Danzig menganjurkan “bertahan dari kegagalan” dengan membangun sistem yang tahan terhadap keruntuhan. Mikko Hypponen mencetuskan “Hukum Hypponen”: jika sesuatu “pintar”, ia rentan. Kim Zetter menggambarkannya dalam karyanya tentang Stuxnet.
- Penerapan global: Di Singapura, pedoman TRM dari MAS kini menuntut keragaman geografis dan logis yang mutlak, dengan kanal manajemen Out-of-Band (OOBM, di luar jalur utama) yang 100% terpisah dari internet.
Kondisi saat ini (kerentanan sistemik): Persyaratan saat ini yang hanya menuntut “mekanisme redundansi” memungkinkan sistem berbagi jalur fisik yang sama (parit bersama), sehingga tercipta satu titik kegagalan.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Jaringan manajemen di luar jalur utama (Out-of-Band Management, OOBM) yang sepenuhnya terpisah akan menjadi wajib, sehingga manuver pemulihan tetap mungkin jika jaringan utama terganggu total.
4. Ancaman sistemik menuntut respons secepat mesin (M2M)
Melaporkan insiden melalui formulir manual berarti bertindak ketika infrastruktur tetangga sudah disusupi.
- Pandangan para pakar: David Koh (Singapura) adalah penganjur utama intelijen siber otomatis. Eugene Kaspersky memperingatkan bahwa malware industri menyebar dengan kecepatan yang tidak dapat dihentikan oleh birokrasi manusia.
- Penerapan global: ENISA dan CISA mengoperasikan platform Automated Indicator Sharing (berbagi indikator secara otomatis) dengan protokol STIX dan TAXII.
Kondisi saat ini (kerentanan sistemik): Pelaporan saat ini masih manual, sehingga menimbulkan keterlambatan yang fatal dalam menghadapi malware industri.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Peraturan akan mewajibkan penggunaan protokol M2M (STIX/TAXII) agar “vaksin logis” tersebar seketika ke seluruh jaringan nasional.
5. Akhir dari “MFA generik”: autentikasi yang tahan phishing
- Pandangan para pakar: Andrew Shikiar (FIDO Alliance) mempromosikan kredensial kriptografis yang tak dapat dibobol. CISA menerbitkan memorandum untuk melarang autentikasi melalui SMS di lembaga federal.
Kondisi saat ini (kerentanan sistemik): Lampiran III (PR.GA-3) hanya mensyaratkan “MFA” (autentikasi multifaktor) generik, yang rentan terhadap serangan penyadapan (AiTM, penyerang di tengah).
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Persyaratan eksplisit MFA yang tahan phishing (FIDO2/PKI) untuk profil administrator di infrastruktur kritis.
6. Lompatan pascakuantum (PQC) dan integritas AI
- Pandangan para pakar: Peter Shor menunjukkan bagaimana komputer kuantum akan memecahkan enkripsi RSA. NIST telah menerbitkan standar final untuk algoritma PQC.
Kondisi saat ini (kerentanan sistemik): Infrastruktur yang terpasang tidak menyadari algoritma mana yang akan usang akibat komputasi kuantum.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Kewajiban “inventaris kriptografi” (ID.GA-2) dan kontrol integritas terhadap serangan peracunan data pada AI.
7. Asuransi siber sebagai alat pengalihan risiko
- Pandangan para pakar: Forum Ekonomi Dunia menganjurkan asuransi siber sebagai benteng terakhir ketahanan finansial.
Kondisi saat ini (kerentanan sistemik): Tidak ada mekanisme likuiditas segera untuk proses pemulihan bencana berskala besar.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Asuransi siber dimasukkan sebagai ukuran penilaian dalam pengalihan risiko (GR.GR-3), sehingga mendorong keselarasan dengan standar ketelitian yang diaudit.
8. Dari pengujian statis ke red teaming berkelanjutan dan bug bounty
- Pandangan para pakar: Katie Moussouris menunjukkan efektivitas kecerdasan kolektif. Kerangka TIBER-EU adalah standar Eropa untuk pengujian oleh penyerang nyata.
Kondisi saat ini (kerentanan sistemik): Uji penetrasi yang diumumkan sebelumnya dan berlingkup terbatas menimbulkan rasa aman yang semu.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Latihan red teaming (serangan simulasi oleh tim yang dikontrak) tahunan dan program bug bounty (hadiah bagi penemu celah) untuk menemukan celah secara proaktif.
9. Rekayasa manusia dan analisis kesenjangan kapabilitas
- Pandangan para pakar: SANS Institute membuktikan bahwa investasi dalam awareness (penyadaran) gagal tanpa pemetaan kompetensi (skills gap).
Kondisi saat ini (kerentanan sistemik): Kebijakan yang berbasis kurikulum penyadaran umum tidak mengikuti kompleksitas ancaman terhadap jaringan produksi.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Pelembagaan Analisis Kesenjangan Kapabilitas tahunan (Capability Gap Analysis) berbasis Kerangka NICE (NIST), dengan investasi yang tepat sasaran di mana rekayasa pertahanan masih kurang.
10. Integritas algoritma dan kecerdasan artifisial
- Pandangan para pakar: Lembaga standardisasi internasional memperkirakan AI akan menjadi landasan utama dalam mendukung pengoperasian infrastruktur kritis dalam beberapa tahun mendatang.
Kondisi saat ini (kerentanan sistemik): Peracunan data yang disengaja (data poisoning) pada sistem yang tidak dapat ditelusuri dapat menimbulkan perilaku menyimpang pada sistem siber-fisik dan menghentikan infrastruktur.
Kondisi nanti (usulan Gaspar do Amaral, 14 April 2026): Kewajiban dokumentasi terperinci atas rantai pengawasan dan asal-usul data pelatihan pada sistem kecerdasan artifisial dan pembelajaran mesin yang mendukung operasi kritis, sehingga dapat diaudit dan manipulasi dicegah.
Kesimpulan: dari kertas ke kedaulatan siber-fisik
Ketahanan sejati tidak ditetapkan di atas selembar kertas; ia dibangun dengan ketelitian dan rekayasa di lapangan. Kesepuluh usulan ini adalah sumbangan bagi fondasi tempat kedaulatan digital kita harus ditegakkan.
Perdebatan telah dibuka. Saya mengandalkan sumbangan dan ketelitian teknis Anda di kolom komentar.
Gaspar do Amaral (usulan-usulan ini diajukan dalam konsultasi publik pada 14 April 2026)
Bibliografi
1. Peta para pakar dan konsep rekayasa
- Kindervag, John: arsitek utama arsitektur Zero Trust. Rujukan: NIST SP 800-207 (Zero Trust Architecture).
- Weiss, Joe: insinyur sistem kendali industri (ICS) yang berfokus pada keamanan siber-fisik TO. Rujukan: ISA/IEC 62443, standar untuk sistem otomasi dan kendali industri.
- Lee, Robert M.: pendiri Dragos (keamanan ICS) dan pencipta metodologi keamanan taktis industri. Rujukan: The Dragos ICS Cybersecurity Maturity Model.
- Friedman, Allan: arsitek perangkat lunak di CISA, berfokus pada transparansi rantai pasok. Rujukan: CISA Software Bill of Materials (SBOM) Framework.
- Schneier, Bruce: teknolog dan analis keamanan, berfokus pada kompleksitas sebagai kerentanan sistemik. Rujukan: Complexity as the Worst Enemy of Security.
- Martin, Ciaran: pendiri dan mantan kepala National Cyber Security Centre (NCSC) Inggris, berfokus pada keamanan nasional dan ketergantungan Tier 1. Rujukan: NCSC Active Cyber Defence Programme.
- Danzig, Richard: peneliti senior di Center for a New American Security (CNAS), berfokus pada arsitektur “bertahan dari kegagalan”. Rujukan: kerangka manajemen risiko teknologi untuk bertahan dari gangguan (makalah CNAS).
- Hypponen, Mikko: arsitek riset di WithSecure (Finlandia) dan pencetus “Hukum Hypponen”. Rujukan: Law of IoT Vulnerability (F-Secure Technical Keynote).
- Zetter, Kim: jurnalis investigasi dan pakar malware industri tingkat lanjut. Rujukan: Countdown to Zero Day: Stuxnet and the Launch of the World’s First Digital Weapon (karya investigasi); informasi terkait di CISA.
- Koh, David: Komisioner Cyber Security Agency (CSA) Singapura, penganjur utama intelijen siber lintas batas yang otomatis. Rujukan: Singapore MAS TRM Guidelines (bagian otomasi M2M).
- Kaspersky, Eugene: CEO dan pendiri Kaspersky Lab, berfokus pada penyebaran malware industri tingkat lanjut. Rujukan: The Velocity of Industrial Malware Propagation (Kaspersky Report).
2. Peta direktif dan contoh global
- TSA di AS (serangan Colonial Pipeline): direktif taktis yang mengikat bagi sektor energi dan transportasi. Rujukan: TSA Security Directive Pipeline-2021-02 (Zero Trust Industrial Implementation).
- Inggris (pemblokiran pemasok): undang-undang keamanan telekomunikasi untuk pemeriksaan pemasok Tier 1. Rujukan: Telecommunications (Security) Act 2021 (UK) – High-Risk Vendor Removal.
- AS, Perintah Eksekutif 14028: perintah eksekutif federal untuk meningkatkan keamanan siber nasional. Rujukan: Executive Order 14028 (Improving the Nation’s Cybersecurity) – bagian tentang SBOM.
- Singapura, MAS (Asia-Pasifik): pedoman manajemen risiko teknologi untuk infrastruktur kritis keuangan dan transportasi. Rujukan: MAS Technology Risk Management (TRM) Guidelines – keragaman geografis dan manajemen di luar jalur utama (OOBM).
- ENISA di Eropa (STIX/TAXII): platform kerja sama dan berbagi intelijen secepat mesin. Rujukan: ENISA Technical Guideline on Automatic Information Sharing – protokol M2M STIX/TAXII.
- CISA di AS (STIX/TAXII): sistem otomatis untuk berbagi indikator kompromi (IoC). Rujukan: CISA Automated Indicator Sharing (AIS) – protokol M2M STIX/TAXII.
Catatan metodologi
Apa halaman ini. Terjemahan artikel yang diterbitkan penulis di LinkedIn pada 14 April 2026; versi lengkap berbahasa Portugis ada di situs ini. Kesepuluh usulan diajukan pada hari yang sama dalam konsultasi publik yang diselenggarakan CNCS (Centro Nacional de Cibersegurança, Pusat Keamanan Siber Nasional Portugal).
Nama peraturan. Direktif Uni Eropa dikutip dengan nama resminya, Directive (EU) 2022/2555 (Direktif NIS 2); tidak ada terjemahan resmi dalam bahasa Indonesia. Instrumen hukum Portugal, seperti Regulamento do Regime Jurídico de Cibersegurança, tetap dalam bahasa Portugis dengan penjelasan dalam kurung. Undang-undang Inggris dikutip dengan nama resminya, Telecommunications (Security) Act 2021.
Perubahan bentuk, bukan isi. Simbol dekoratif (emoji) versi LinkedIn dihilangkan. Kode PR.GA-3, ID.GA-2, dan GR.GR-3 (kontrol dalam Lampiran III rancangan peraturan), yang oleh LinkedIn diubah menjadi tautan web palsu, ditampilkan sebagai teks biasa. Ilustrasi asli ditampilkan dengan teks berbahasa Portugis dan keterangan yang diterjemahkan. Tautan ke sumber sama dengan naskah asli.
Apa yang terjadi kemudian. Pada Juni 2026 CNCS mengklasifikasikan kesepuluh usulan sebagai “Não acolhido” (tidak diterima). Tinjauan penulis atas putusan itu ada dalam artikel “Rezim Keamanan Siber yang Baru: Apa yang Belum Dikerjakan”.
Diskusi berlangsung di LinkedIn (dalam bahasa Portugis)
Komentar atas tulisan ini dilakukan di LinkedIn, tempat artikel ini dibagikan dalam bahasa Portugis. Anda boleh menulis dalam bahasa Indonesia. Setuju, tidak setuju, atau tambahkan data: setiap keberatan yang beralasan akan dijawab.
Gaspar do Amaral · Naskah asli berbahasa Portugis tertanggal 14 April 2026, diterbitkan di situs ini; terjemahan diterbitkan pada 27 Oktober 2026 · Gambar dan tabel © Aprecisa.com · Dengan bantuan AI