 ← Grupo Aprecisa · Liga ema ne'ebé hatene ho ema ne'ebé presiza
Siberseguransa no soberania dijitál · Proposta ne'ebé aprezenta iha konsulta públika 14 Abríl 2026
Husi konformidade normativa ba rezisténsia operasionál: proposta 10 ba rejime siberseguransa foun
Proposta sanulu atu rejime siberseguransa foun Portugál nian (NIS 2) pasa husi konformidade iha surat-tahan ba rezisténsia loloos
Gaspar do Amaral · 14 Abríl 2026
Tradusaun husi orijinál iha lian portugés. Versaun ida-ne'e emite iha 27 Outubru 2026.
Iha website ida-ne'e, artigu ida-ne'e
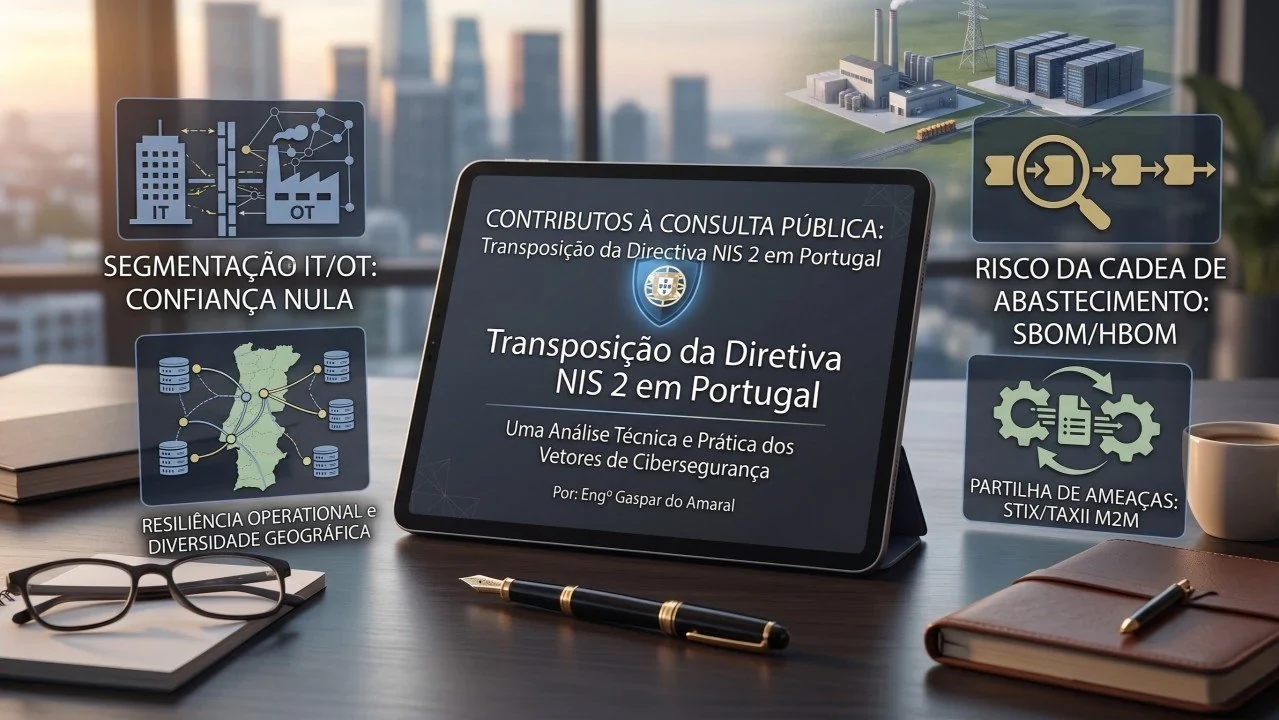
Paradigma siberseguransa nian muda ona. No regulamentasaun tenke tuir enjeñaria.
Durante dékada tolu resin, ha'u dezeña no integra sistema komunikasaun komplexu sira iha rai, iha tasi no iha lalehan. Ha'u aprende lisaun ida ne'ebé ema labele nega: surat-tahan simu buat hotu, maibé fízika rede nian la fó perdaun.
Agora Portugál diskute Regulamento do Regime Jurídico de Cibersegurança foun (regulamentu ba rejime jurídiku siberseguransa Portugál nian), ne'ebé transpoin Diretiva NIS 2 Uniaun Europeia nian. Ne'e marku regulatóriu ida ne'ebé boot tebes. Maibé, se ita haree ba infraestrutura krítika sira iha mundu tomak, rigór téknika no sientífiku ezije atu ita pasa husi konformidade administrativa de'it ba rezisténsia siberfízika loloos.
Ha'u halo sínteze ba proposta 10 ne'ebé ha'u aprezenta ona iha konsulta públika. Espesialista boot sira mundu nian mós apoia sira, no rejiaun sira ne'ebé maduru liu iha mundu aplika ona sira:
1. Remata konfiansa matan-delek: izolamentu tátiku TI/TO
Ita labele trata rede sira ne'ebé jere portu ka aeroportu (TO, teknolojia operasionál) hanesan ita trata Wi-Fi eskritóriu nian (TI, teknolojia informasaun).
- Hanoin husi autór sira: John Kindervag (EUA), arkitetu modelu Zero Trust (konfiansa zero), prova katak konfiansa mak vulnerabilidade ida. Joe Weiss no Robert M. Lee fó avizu durante tinan barak ona katak konverjénsia TI/TO la ho mikrosegmentasaun mak mate ba operasaun fízika sira.
- Aplikasaun iha mundu: Depois atake hasoru Colonial Pipeline, TSA iha EUA impoin konfiansa zero iha sistema industriál sira, no ezije katak superfísie atake korporativa nunka sai ponte ba área produsaun fábrika nian.
Oinsá agora (vulnerabilidade sistémika): Agora iha «redundánsia falsu» ida, no dala barak rede TI no TO trata hamutuk hanesan ida, ne'ebé permite atake informátiku baibain iha rede korporativa hapara operasaun krítika sira.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Ho aumentu ne'ebé propoin, regulamentu sei impoin «izolamentu tátiku» liuhusi mikrosegmentasaun obrigatória entre domíniu TI no TO ba entidade esensiál hotu (norma IEC 62443).
2. Raiu-X ba kadeia fornesimentu (SBOM/HBOM)
Risku ne'ebé ita simu husi ita-nia fornesedór sira mak ita-nia fatin matan-delek ne'ebé boot liu.
- Hanoin husi autór sira: Allan Friedman («aman» SBOM nian iha CISA) dehan katak ita labele proteje buat ne'ebé ita la hatene katak ita iha. Bruce Schneier fó hanoin katak kompleksidade mak inimigu, no Ciaran Martin hatudu oinsá dependénsia ba fornesedór Tier 1 ne'ebé la haree didi'ak hamosu perigu ba soberania nasionál.
- Aplikasaun iha mundu: Reinu Unidu lidera bloku ba fornesedór ho risku aas (Telecommunications (Security) Act 2021, lei Reinu Unidu nian kona-ba seguransa telekomunikasaun), no EUA, liuhusi Orden Ezekutiva 14028, halo SBOM sai obrigatóriu ba fornesedór Estadu nian.
Oinsá agora (vulnerabilidade sistémika): Situasaun agora mak «risku ne'ebé simu husi ema seluk»: entidade krítika sira la haree kompletu kompozisaun téknika (hardware no software) ne'ebé sira uza.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Mudansa ne'ebé sujere sei ezije atu entrega obrigatóriu lista komponente software (SBOM) no hardware (HBOM) ba ekipamentu krítiku sira, hodi hamenus risku ne'e iha infraestrutura nia abut.
3. Ilusaun redundánsia nian no nesesidade ba diversidade
Hatama kabu fibra ótika rua iha kuak hanesan la'ós redundánsia; ne'e pontu falla úniku ida ne'ebé hein de'it eskavadora ida.
- Hanoin husi autór sira: Richard Danzig defende «sobrevive ba falla», harii sistema ne'ebé tahan kolapsu. Mikko Hypponen kria «Lei Hypponen nian»: se buat ida «matenek» (smart), nia vulnerável. Kim Zetter hatudu ida-ne'e iha ninia servisu kona-ba Stuxnet.
- Aplikasaun iha mundu: Iha Singapura, orientasaun TRM husi MAS agora ezije diversidade jeográfika no lójika absoluta, no obriga kanál jestaun Out-of-Band (OOBM, li'ur husi rede prinsipál) ne'ebé ketak 100% husi internet.
Oinsá agora (vulnerabilidade sistémika): Ezijénsia agora ba «mekanizmu redundánsia» de'it permite sistema sira fahe dalan fíziku hanesan (kuak komún), no ne'e kria pontu falla úniku ida.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Sei obrigatóriu atu implementa rede jestaun li'ur husi rede prinsipál (Out-of-Band Management, OOBM) ne'ebé ketak kompletu, hodi garante katak ekipa bele halo manobra rekuperasaun se rede prinsipál para tomak.
4. Ameasa sistémika sira ezije resposta ho velosidade mákina nian (M2M)
Fó relatóriu kona-ba insidente liuhusi formuláriu manuál katak hahú asaun bainhira infraestrutura viziñu kompromete tiha ona.
- Hanoin husi autór sira: David Koh (Singapura) mak promotór boot ba intelijénsia sibernétika automátika. Eugene Kaspersky fó avizu katak malware industriál habelar ho velosidade ne'ebé burokrasia umana labele para.
- Aplikasaun iha mundu: ENISA no CISA hala'o plataforma Automated Indicator Sharing (fahe indikadór automátiku) ho protokolu STIX no TAXII.
Oinsá agora (vulnerabilidade sistémika): Relatóriu agora halo ho manuál, no ne'e hamosu tarde ida ne'ebé mate bainhira hasoru malware industriál.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Regulamentu sei obriga atu uza protokolu M2M (STIX/TAXII) atu «vasina lójika» bele fahe kedas ba rede nasionál tomak.
5. Remata «MFA jenériku»: autentikasaun ne'ebé rezisti phishing
- Hanoin husi autór sira: Andrew Shikiar (FIDO Alliance) promove kredensiál kriptográfiku ne'ebé labele kotu. CISA emite memorandu sira atu bandu autentikasaun liuhusi SMS iha ajénsia federál sira.
Oinsá agora (vulnerabilidade sistémika): Anexu III (PR.GA-3) ezije de'it «MFA» (autentikasaun ho fatór barak) jenériku, ne'ebé vulnerável ba atake intersepsaun (AiTM, atakante iha klaran).
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Ezijénsia klaru ba MFA ne’ebé rezisti phishing (FIDO2/PKI) ba perfíl administrasaun iha infraestrutura krítika.
6. Salta pós-kuántiku (PQC) no integridade IA nian
- Hanoin husi autór sira: Peter Shor hatudu oinsá komputadór kuántiku sei kotu kriptografia RSA. NIST publika ona norma finál sira ba algoritmu PQC.
Oinsá agora (vulnerabilidade sistémika): Infraestrutura sira ne'ebé iha ona la haree algoritmu sira ne'ebé sei sai tuan ho komputasaun kuántika.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Ezijénsia ba «inventáriu kriptográfiku» (ID.GA-2) no kontrolu integridade hasoru atake venenu ba dadus iha IA.
7. Siberseguru hanesan instrumentu atu transfere risku
- Hanoin husi autór sira: Fórum Ekonómiku Mundiál defende siberseguru hanesan protesaun ikus ba rezisténsia finanseira.
Oinsá agora (vulnerabilidade sistémika): La iha mekanizmu likidez lalais ba prosesu rekuperasaun dezastre iha eskala boot.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Tau siberseguru hanesan medida avaliasaun iha transferénsia risku (GR.GR-3), hodi obriga atu tuir padraun rigór ne'ebé audita ona.
8. Husi teste estátiku ba red teaming kontínuu no bug bounty
- Hanoin husi autór sira: Katie Moussouris hatudu efikásia intelijénsia koletiva nian. Kuadru TIBER-EU mak padraun Europa nian ba teste ho atakante loloos.
Oinsá agora (vulnerabilidade sistémika): Teste intruzaun ne'ebé anunsia uluk no ho ámbitu limitadu hamosu sentimentu seguransa falsu.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Ezersísiu red teaming (atake simuladu husi ekipa kontratadu) kada tinan no programa bug bounty (prémiu ba ema ne'ebé hetan falla) atu deteta falla antes ema aat hetan.
9. Enjeñaria umana no análize lakuna kapasidade nian
- Hanoin husi autór sira: SANS Institute prova katak investimentu iha awareness (konxiensializasaun) la susesu se la iha mapa kompeténsia (skills gap).
Oinsá agora (vulnerabilidade sistémika): Polítika sira ne'ebé bazeia ba kurríkulu konxiensializasaun jerál la tuir kompleksidade ameasa sira ba setór produtivu.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Institusionaliza Análize Lakuna Kapasidade kada tinan (Capability Gap Analysis) ne'ebé bazeia ba Kuadru NICE (NIST), hodi investe ho presizaun iha fatin ne'ebé falta enjeñaria defeza.
10. Integridade iha algoritmu no intelijénsia artifisiál
- Hanoin husi autór sira: Organizasaun internasionál normalizasaun nian prevee katak IA sei sai pilar prinsipál atu apoia operasaun infraestrutura krítika iha tinan sira tuir mai.
Oinsá agora (vulnerabilidade sistémika): Venenu ba dadus ho intensaun (data poisoning) iha sistema ne'ebé labele tuir nia rastu bele hamosu hahalok anormál iha sistema siberfízika no hapara infraestrutura.
Oinsá sei sai (proposta husi Gaspar do Amaral, 14 Abríl 2026): Obrigasaun atu dokumenta ho detalle kadeia kustódia no orijen dadus ne'ebé uza atu treina sistema intelijénsia artifisiál no aprendizajen automátika ne'ebé apoia operasaun krítika, hodi bele audita no prevene manipulasaun.
Konkluzaun: husi surat-tahan ba soberania siberfízika
Rezisténsia finál la deklara iha surat-tahan ida; harii ho rigór no enjeñaria iha terrenu. Proposta 10 ne'e mak kontribuisaun ba fundasaun sira ne'ebé ita-nia soberania dijitál tenke hamriik ba.
Debate loke ona. Ha'u fiar ba Ita-nia kontribuisaun no rigór téknika iha komentáriu sira.
Gaspar do Amaral (proposta sira aprezenta ba konsulta públika iha 14 Abríl 2026)
Bibliografia
1. Mapa autór no konseitu enjeñaria nian
- Kindervag, John: arkitetu prinsipál arkitetura Zero Trust. Referénsia: NIST SP 800-207 (Zero Trust Architecture).
- Weiss, Joe: enjeñeiru kontrolu industriál (ICS) ne'ebé fokus ba seguransa siberfízika TO nian. Referénsia: ISA/IEC 62443, norma ba sistema automasaun no kontrolu industriál.
- Lee, Robert M.: fundadór Dragos (seguransa ICS) no kriadór metodolojia seguransa tátika industriál. Referénsia: The Dragos ICS Cybersecurity Maturity Model.
- Friedman, Allan: arkitetu software iha CISA, fokus ba transparénsia kadeia fornesimentu. Referénsia: CISA Software Bill of Materials (SBOM) Framework.
- Schneier, Bruce: teknólogu no analista seguransa, fokus ba kompleksidade hanesan vulnerabilidade sistémika. Referénsia: Complexity as the Worst Enemy of Security.
- Martin, Ciaran: fundadór no eis-diretór National Cyber Security Centre (NCSC) Reinu Unidu nian, fokus ba seguransa nasionál no dependénsia Tier 1. Referénsia: NCSC Active Cyber Defence Programme.
- Danzig, Richard: peskizadór sénior iha Center for a New American Security (CNAS), fokus ba arkitetura «sobrevive ba falla». Referénsia: kuadru jestaun risku teknolójiku atu sobrevive ba disrupsaun (dokumentu CNAS).
- Hypponen, Mikko: arkitetu peskiza iha WithSecure (Finlándia) no kriadór «Lei Hypponen nian». Referénsia: Law of IoT Vulnerability (F-Secure Technical Keynote).
- Zetter, Kim: jornalista investigasaun no espesialista iha malware industriál avansadu. Referénsia: Countdown to Zero Day: Stuxnet and the Launch of the World’s First Digital Weapon (obra investigasaun); informasaun relasionadu iha CISA.
- Koh, David: Komisáriu Cyber Security Agency (CSA) Singapura nian, promotór prinsipál intelijénsia sibernétika automátika entre fronteira sira. Referénsia: Singapore MAS TRM Guidelines (seksaun automasaun M2M).
- Kaspersky, Eugene: CEO no fundadór Kaspersky Lab, fokus ba propagasaun malware industriál avansadu. Referénsia: The Velocity of Industrial Malware Propagation (Kaspersky Report).
2. Mapa diretiva no ezemplu sira iha mundu
- TSA iha EUA (atake Colonial Pipeline): diretiva tátika obrigatória ba setór enerjia no transporte. Referénsia: TSA Security Directive Pipeline-2021-02 (Zero Trust Industrial Implementation).
- Reinu Unidu (bloku ba fornesedór): lei seguransa telekomunikasaun atu examina fornesedór Tier 1. Referénsia: Telecommunications (Security) Act 2021 (UK) – High-Risk Vendor Removal.
- EUA, Orden Ezekutiva 14028: orden ezekutiva federál atu hadi'a siberseguransa nasaun nian. Referénsia: Executive Order 14028 (Improving the Nation’s Cybersecurity) – seksaun kona-ba SBOM.
- Singapura, MAS (Ázia-Pasífiku): orientasaun jestaun risku teknolójiku ba infraestrutura krítika finanseira no transporte. Referénsia: MAS Technology Risk Management (TRM) Guidelines – diversidade jeográfika no jestaun li’ur husi rede prinsipál (OOBM).
- ENISA iha Europa (STIX/TAXII): plataforma kooperasaun no fahe intelijénsia ho velosidade mákina nian. Referénsia: ENISA Technical Guideline on Automatic Information Sharing – protokolu M2M STIX/TAXII.
- CISA iha EUA (STIX/TAXII): sistema automátiku atu fahe indikadór kompromisu (IoC). Referénsia: CISA Automated Indicator Sharing (AIS) – protokolu M2M STIX/TAXII.
Nota metodolójika
Saida mak pájina ida-ne'e. Tradusaun husi artigu ne'ebé autór publika iha LinkedIn iha 14 Abríl 2026; versaun kompletu iha lian portugés iha website ida-ne'e. Proposta sanulu ne'e aprezenta iha loron hanesan ba konsulta públika ne'ebé CNCS (Centro Nacional de Cibersegurança, Sentru Nasionál Siberseguransa Portugál nian) hala'o.
Naran lei sira. Diretiva Uniaun Europeia nian sita ho ninia naran ofisiál, Diretiva (UE) 2022/2555 (Diretiva NIS 2); la iha tradusaun ofisiál iha lian Tetun. Instrumentu jurídiku Portugál nian, hanesan Regulamento do Regime Jurídico de Cibersegurança, hela iha lian portugés ho esplikasaun iha parênteze. Lei Reinu Unidu nian sita ho ninia naran ofisiál, Telecommunications (Security) Act 2021.
Muda forma, la muda konteúdu. Símbolu dekorativu (emoji) husi versaun LinkedIn la tau. Kódigu PR.GA-3, ID.GA-2 no GR.GR-3 (kontrolu iha Anexu III husi projetu regulamentu), ne'ebé LinkedIn halo sai ligasaun web falsu, mosu hanesan testu de'it. Ilustrasaun orijinál hatudu ho ninia testu iha lian portugés no legenda ne'ebé tradús ona. Ligasaun ba fonte sira hanesan iha orijinál.
Saida mak akontese depois. Iha Juñu 2026, CNCS klasifika proposta sanulu hotu hanesan «Não acolhido» (la simu). Autór nia balansu kona-ba desizaun ne'e iha artigu «Rejime siberseguransa foun: saida mak seidauk halo».
Diskusaun halo iha LinkedIn (iha lian portugés)
Komentáriu ba testu ida-ne'e halo iha LinkedIn, fatin ne'ebé artigu ne'e fahe ona iha lian portugés. Ita bele hakerek iha lian Tetun. Konkorda, la konkorda ka aumenta dadus: objesaun hotu ne'ebé ho fundamentu sei simu resposta.
Gaspar do Amaral · Orijinál iha lian portugés husi 14 Abríl 2026, publika iha website ida-ne'e; tradusaun emite iha 27 Outubru 2026 · Figura no tabela sira © Aprecisa.com · Ho apoiu IA